
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐
 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
针对 vivo Y200i Android 14 上 CVE-2026-43499(GhostLock)内核 UAF 的研究笔记与 PoC 开发,涵盖 futex PI 链栈回收原语及帧布局限制。
 codeb0ssx/cve-2026-21445-poc
学术概念验证,演示 CVE-2026-21445 [LangFlow],用于授权安全研究。
 black-scorp10/cve-2024-51430
该在线诊断实验室管理系统在借款人部分存在一个名为跨站脚本(XSS)的安全问题。
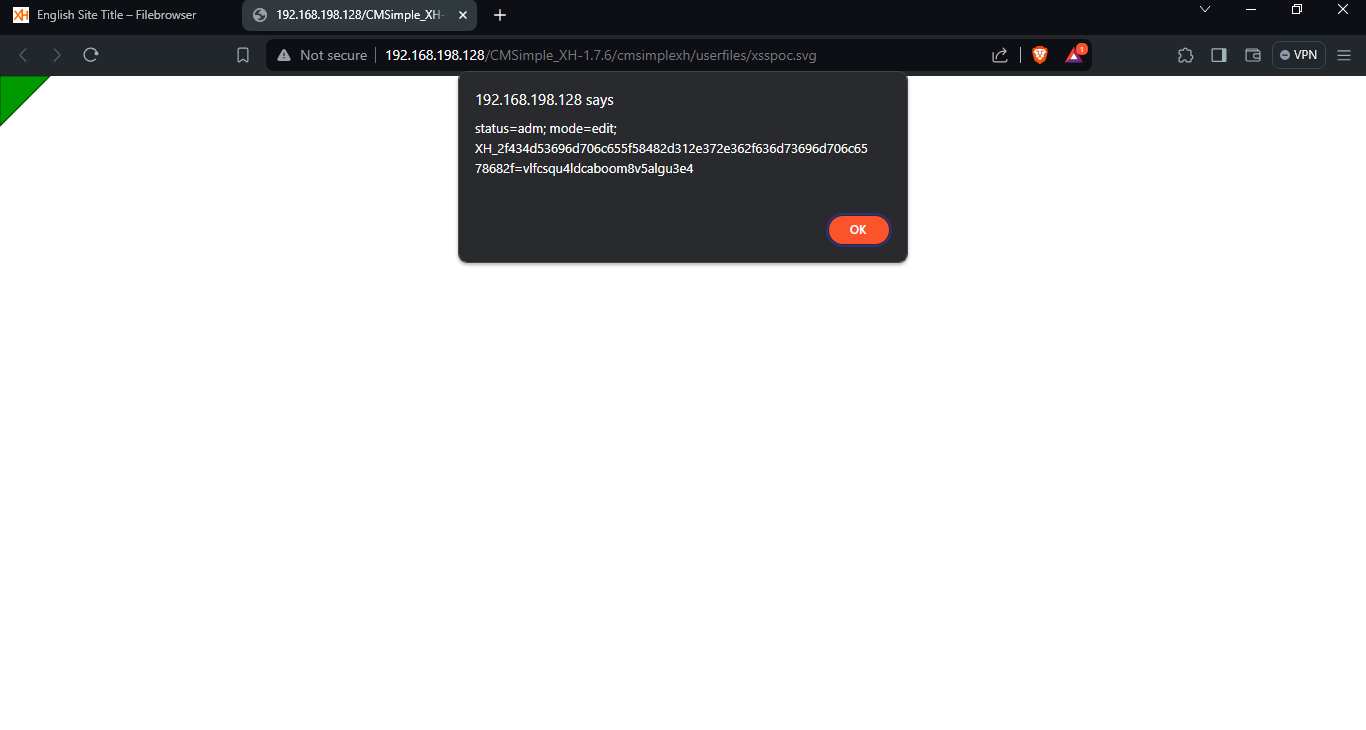 surajhacx/cve-2024-34452
CMSimple_XH 中的跨站脚本 (XSS) 漏洞
 cesarbtakeda/pp_cve-2024-38998
分析 CVE-2024-38998,这是 requirejs 2.3.6 中的一个原型污染漏洞,演示了恶意配置输入如何导致 DoS、RCE 或 XSS。
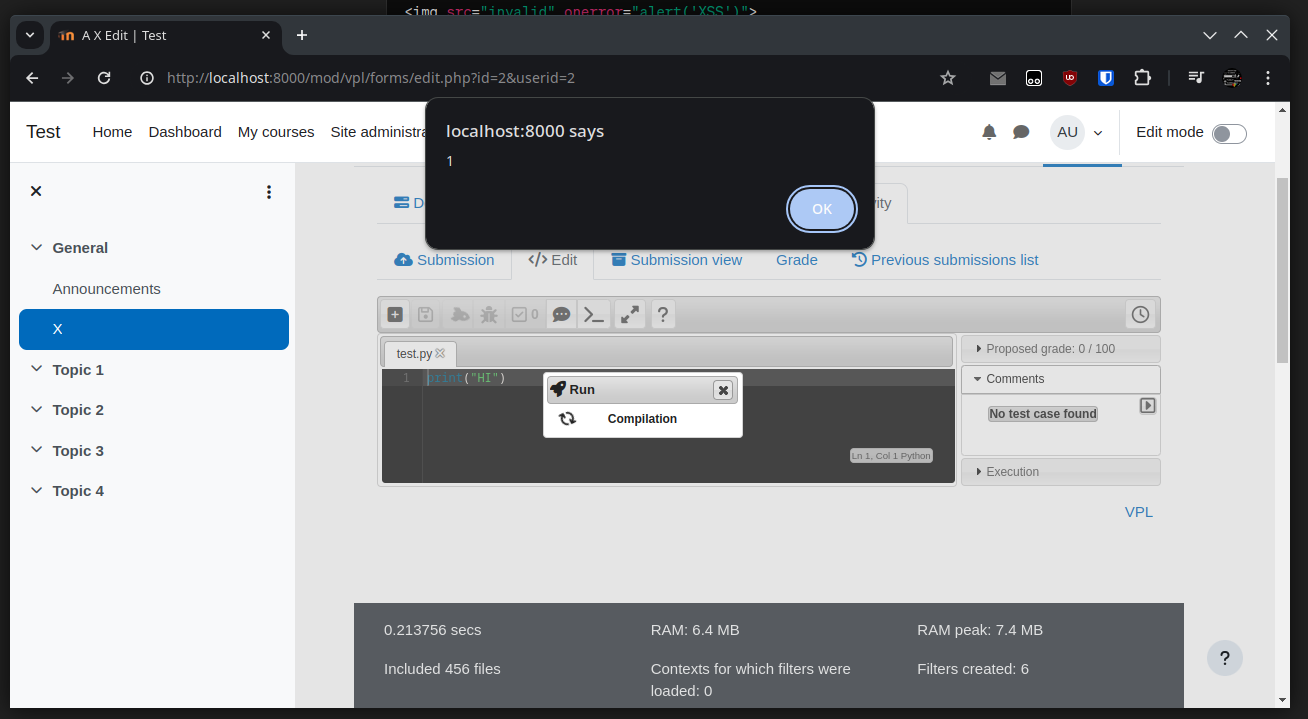 vincentscode/cve-2024-34312
☣️ 此仓库包含 CVE-2024-34312 的描述和概念验证(PoC)。
 shubham03007/cve-2025-63830
在 CKFinder v1.4.3 中发现了一个存储型跨站脚本(XSS)漏洞,该漏洞通过恶意 SVG 文件上传触发,导致在文件预览时执行脚本。
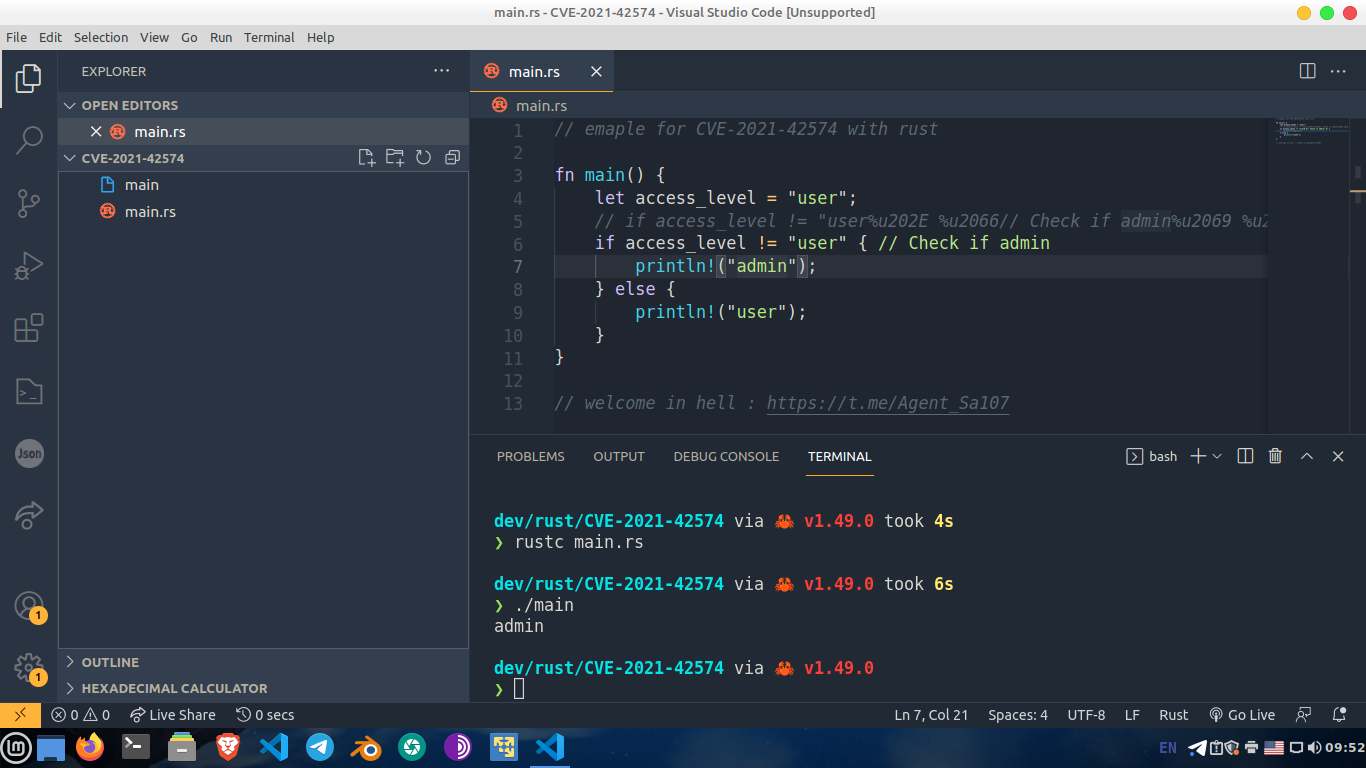 waseeld/cve-2021-42574
通过生成包含不可见Unicode控制字符的源代码,演示Trojan Source漏洞(CVE-2021-42574),这些字符改变了编译器逻辑,从而实现供应链攻击。
 zunak/cve-2024-22641
针对CVE-2024-22641的概念验证:TCPDF <=6.7.4中由特制SVG文件触发的ReDoS漏洞,演示了正则回溯限制耗尽。
 haluka92/cve-2025-47423
CVE-2025-47423 详细披露:Personal Weather Station Dashboard 12_lts 中的本地文件包含漏洞。包含 PoC、漏洞代码分析以及面向防御学习的安全修复建议。
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 airis101/cve-2025-55182-analysis
浅谈React Server Components RCE 漏洞分析
 murataydemir/aws-tough-library-multiple-cves
0.20.0 之前版本存在的 tough 问题(多个 CVE)
 ally-petitt/cve-2024-27632
CVE-2024–27632 参考
 pquerna/poc-dsa-verify-cve-2019-17596
Go 的 dsa.Verify 错误演示(CVE-2019-17596)
 pescada-dev/cve-2025-61505
e107 CMS install.php 中的不安全的反序列化
 foxoman/cve-2024-24576-poc---nim
概念验证,演示 Nim 在 Windows 上的命令注入(BatBadBut)漏洞,并针对 execProcess 和 execShellCmd 函数进行载荷测试。
 y3b3l4y3/cve-2025-55182-test
概念验证,演示 Next.js 应用程序中的 React2shell 漏洞(CVE-2025-66478),为复现和文档编写提供基础。








