
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
论文与研究 — 第 86 页 | Kitploit
分类

论文与研究

用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。

Kitploit 推荐

精选工具

10 已选择
security-research preview#1

security-research

GitHubgoogle/security-research
4.6k1天前
0days-in-the-wild preview#2

0days-in-the-wild

GitHubgoogleprojectzero/0days-in-the-wild
1.0k2个月前
MSRC-Security-Research preview#3

MSRC-Security-Research

GitHubmicrosoft/msrc-security-research
1.4k2年前
publications preview#4

publications

GitHubtrailofbits/publications
1.9k1天前
papers-we-love preview#5

papers-we-love

GitHubpapers-we-love/papers-we-love
111.0k29天前
criticality_score preview#6

criticality_score

GitHubossf/criticality_score
1.5k2个月前
attack-stix-data preview#7

attack-stix-data

GitHubmitre-attack/attack-stix-data
70415天前
Security-101 preview#8

Security-101

GitHubmicrosoft/security-101
6.8k2个月前
h4cker preview#9

h4cker

GitHubthe-art-of-hacking/h4cker
28.9k5天前
offensive-ai-compilation preview#10

offensive-ai-compilation

GitHubjiep/offensive-ai-compilation
1.4k25天前
最新相关性最受欢迎最近更新
2073 结果
CVE-2025-49223-BillboardJS-PoC preview

CVE-2025-49223-BillboardJS-PoC

GitHublouay-075/cve-2025-49223-billboardjs-poc

CVE-2025-49223 的概念验证,演示了 billboard.js 中通过 generate 函数实现的原型污染,可导致任意代码执行或拒绝服务。

vulnerability-analysisexploitationweb-security+2
11年前
CVE-2024-1086_Ausarbeitung preview

CVE-2024-1086_Ausarbeitung

GitHubclarasto/cve-2024-1086_ausarbeitung

CVE-2024-1086的技术分析与利用撰写,详细描述了漏洞机制及概念验证实现。
vulnerability-analysisexploitationpapers-research+2
6个月前
porfolio-Baron-Samedit preview

porfolio-Baron-Samedit

GitHubrobblackcatchai/porfolio-baron-samedit

这是一个关于CVE-2021-3156:Sudo中的堆缓冲区溢出(Baron Samedit)的研究。
vulnerability-analysisexploitationpapers-research+2
5个月前
threat-intel-cve-2024-3094 preview

threat-intel-cve-2024-3094

GitHub24owais/threat-intel-cve-2024-3094

威胁情报报告,分析xz-utils后门漏洞(CVE-2024-3094)
vulnerability-analysisthreat-intelligencesupply-chain-security+3
11年前
hqc-x86-simd preview

hqc-x86-simd

GitHubjihoonjang98/hqc-x86-simd

面向AVX2和AVX-512(含GFNI)的优化HQC后量子KEM实现,以及面向x86物联网网关的统一基准测试与NIST KAT套件。
embedded-systems-securityencryption-decryption-toolsiot-security+3
1个月前
CVE-2026-42945-nginx-rift preview

CVE-2026-42945-nginx-rift

GitHubjosephfelix/cve-2026-42945-nginx-rift

用于研究 nginx < 1.30 中的 CVE-2026-42945 漏洞的仓库。
vulnerability-analysisexploitationweb-security+2
15个月前
linux-4.19.72_CVE-2022-29581 preview

linux-4.19.72_CVE-2022-29581

GitHubnidhi77777/linux-4.19.72_cve-2022-29581

Linux内核4.19.72,附带CVE-2022-29581的概念验证漏洞利用,演示本地权限提升漏洞,用于教育分析和测试。
vulnerability-analysisexploitationpapers-research+2
3年前
CVE-2026-39253-Advisory preview

CVE-2026-39253-Advisory

GitHubtimtimxs/cve-2026-39253-advisory

针对 CVE-2026-39253 的公开安全公告,涉及 Pivotal CRM 6.6.04.08 中的不安全反序列化问题,该漏洞可通过 Smart Client 和 PBS 组件中对 BinaryFormatter 的不安全使用实现远程代码执行。内容包括漏洞详情、受影响版本和修复指导。
vulnerability-analysisexploitationweb-application-exploitation+2
3个月前
cve-2020-1066 preview

cve-2020-1066

GitHubxyddnljydd/cve-2020-1066

针对CVE-2020-1066的漏洞利用代码,附带博客分析,演示一个特定的Windows权限提升漏洞。
vulnerability-analysisexploitationpapers-research+2
15年前
CVE-2023-34837 preview

CVE-2023-34837

GitHubsahiloj/cve-2023-34837

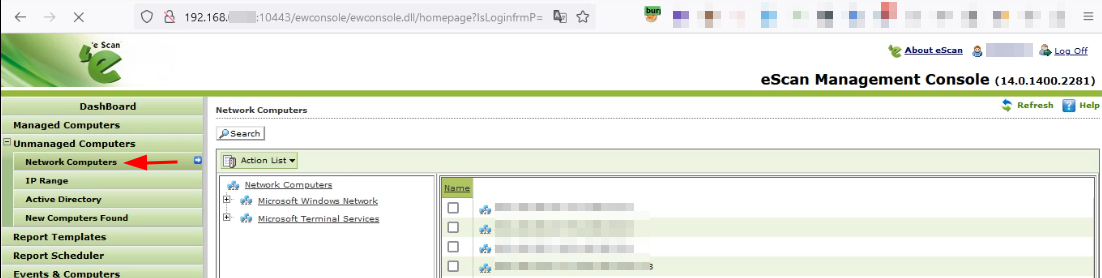
CVE-2023-34837 是在 Microworld Technologies eScan 管理控制台 14.0.1400.2281 中发现的一个反射型跨站脚本 (XSS) 漏洞。该漏洞存在于“非托管计算机 → 网络计算机”功能中的 GrpPath POST 参数中。
vulnerability-analysisweb-application-exploitationpenetration-testing+2
18个月前
CVE-2024-36886 preview

CVE-2024-36886

GitHubabubakar-shahid/cve-2024-36886

针对N-Day Linux内核漏洞的学术研究,分析TIPC网络子系统中的CVE-2024-36886,涵盖其生命周期、影响及缓解策略。
privilege-escalationstatic-analysisvulnerability-analysis+5
11年前
CVE-2023-34836 preview

CVE-2023-34836

GitHubsahiloj/cve-2023-34836

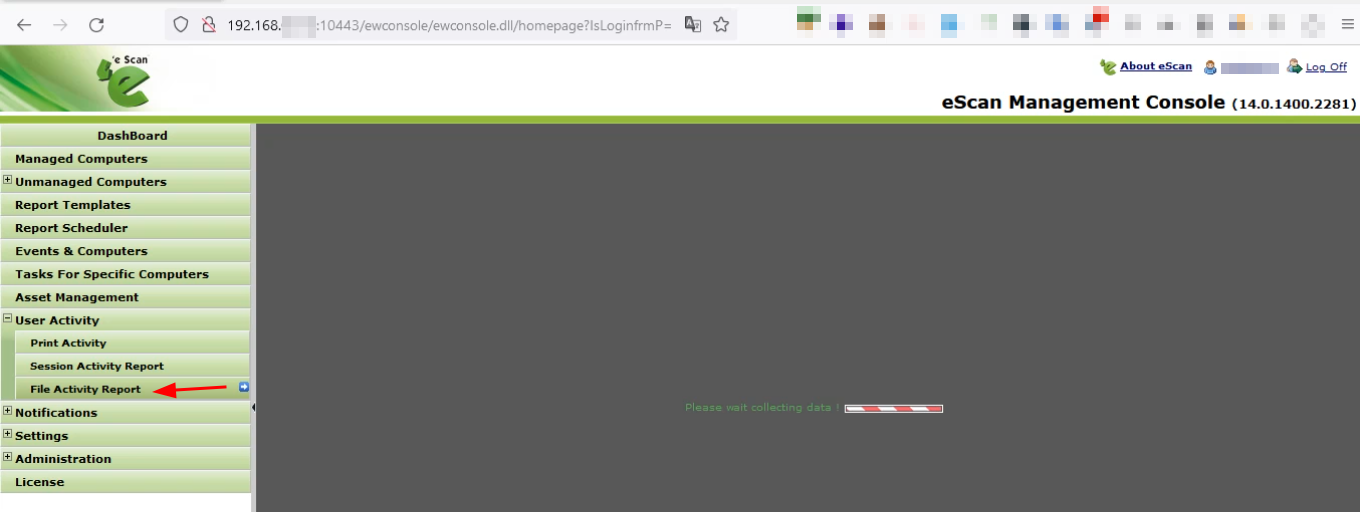
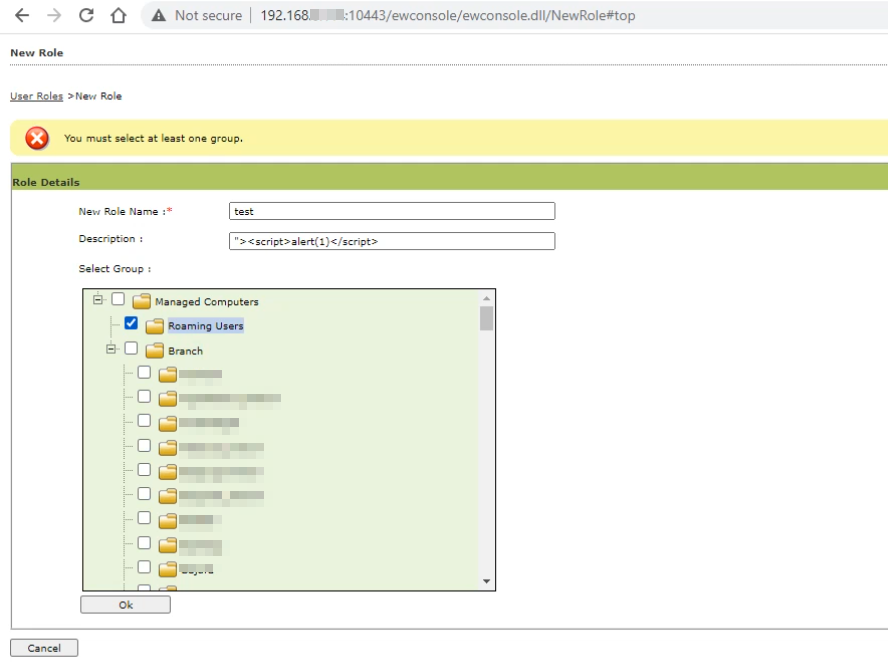
Microworld Technologies eScan Management Console v14.0.1400.2281 中存在一个反射型跨站脚本(XSS)漏洞。受影响的参数为 Dtltyp 和 ListName,它们在“用户活动”部分下的“文件活动报告”功能中被处理。
vulnerability-analysisweb-application-exploitationpenetration-testing+2
18个月前
CVE-2023-34838 preview

CVE-2023-34838

GitHubsahiloj/cve-2023-34838

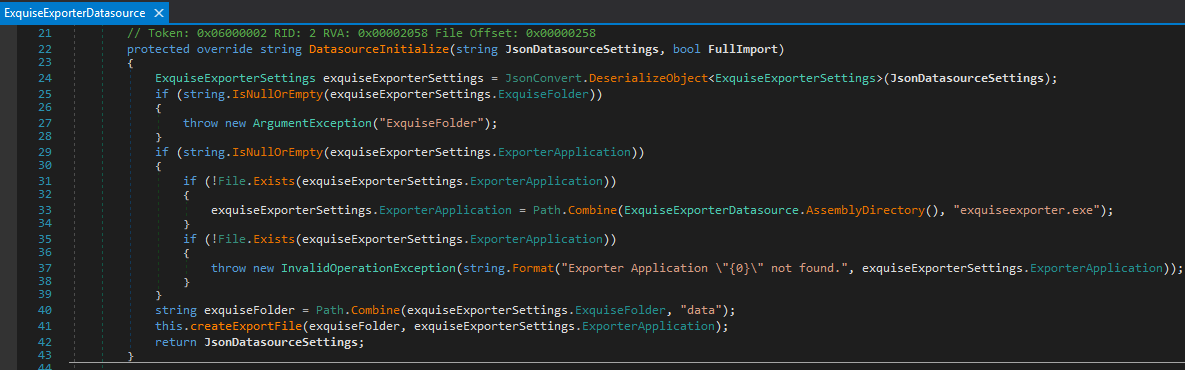
Microworld Technologies eScan Management Console 版本 14.0.1400.2281 存在存储型跨站脚本(XSS)攻击漏洞。
vulnerability-analysisweb-application-exploitationpenetration-testing+2
18个月前
CVE-2019-9745 preview

CVE-2019-9745

GitHubkpn-ciso/cve-2019-9745

关于 CVE-2019-9745 漏洞的 Write-up。
vulnerability-analysisexploitationpenetration-testing+2
16年前
CVE preview

CVE

GitHubjunz-leo/cve

JunZ-Leo 发布的公开漏洞报告和 CVE 分析文章,记录了 PHPGurukul COVID19 Testing Management System 1.0 中的 SQL 注入漏洞。
vulnerability-scannersvulnerability-analysisweb-security+3
1个月前
CVE-2024-38063 preview

CVE-2024-38063

GitHubfaizan-khanx/cve-2024-38063

CVE-2024-38063 - 通过IPv6远程利用内核
memory-forensicsvulnerability-analysisexploitation+5
12年前
CVE-2024-31666 preview

CVE-2024-31666

GitHubshijx1024/cve-2024-31666

Documents CVE-2024-31666, a remote code execution vulnerability in Flusity-CMS v2.33 via the edit_addon_post.php component, including impact and…
vulnerability-analysisexploitationweb-application-exploitation+2
18个月前
Analysis-And-POC-N8N-CVE-2025-68613 preview

Analysis-And-POC-N8N-CVE-2025-68613

GitHubrianjuniorsf/analysis-and-poc-n8n-cve-2025-68613

针对 n8n 中 CVE-2025-68613 漏洞的技术研究,涵盖受影响版本、实验室探索场景、攻防分析以及缓解策略。

defensive-toolsvulnerability-analysisexploitation+5
110个月前
上一页1…858687…100下一页