#1
 jneuhauser/copy-fail-cve-2026-31431
CVE-2026-31431 的技术分析与概念验证,该漏洞影响多个发行版的 Linux 内核,包含已测试版本与分析。
 oscerd/cve-2026-40859
CVE-2026-40859 的复现工具 — Apache Camel camel-netty-http / camel-vertx-http 生产者端 HTTP 响应体不安全反序列化(RCE)
 daehyuh/cve-2026-40987
CVE-2026-40987 概念验证
 mda1r/cve-2026-31278
Suprema BioStar 2 中 Active Directory 凭据泄露漏洞的 CVE 分析
 mrillicit/cve-2026-41044
# CVE-2026-41044 教学演练与概念验证 针对 Apache ActiveMQ 远程代码执行(RCE)漏洞的教学演练与概念验证,包含根因分析与检测脚本。
 sivaadityacoder/cve-2025-68621
CVE-2025-68621(Trilium Notes同步登录的时序攻击)的教育性PoC与分析。演示了通过网络时序侧信道恢复HMAC哈希,并包含了根本原因、修复方法及缓解措施详情。
 b1nhack/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升漏洞利用工具,目标为 Linux 内核 v5.14 至 v6.6,具有高成功率并支持无文件执行。
 0xmrma/cve-2026-42089
本地包安装助手过于信任调用者提供的包名。在yeoman-environment中,缺失的生成器可以在没有用户确认的情况下被安装,将攻击者控制的项目元数据转变为包安装和代码执行路径。
 freire007-byte/sentric-core
拥有自主加密身份的自主 AI 代理——搜寻 CVE、构建漏洞利用实验室、验证漏洞(CVE-2026-86283 的首个公开 PoC),并全天候进行加密货币交易以自筹资金。Sentric Research。
 memergamer/cve-2025-55182
CVE-2025-55182
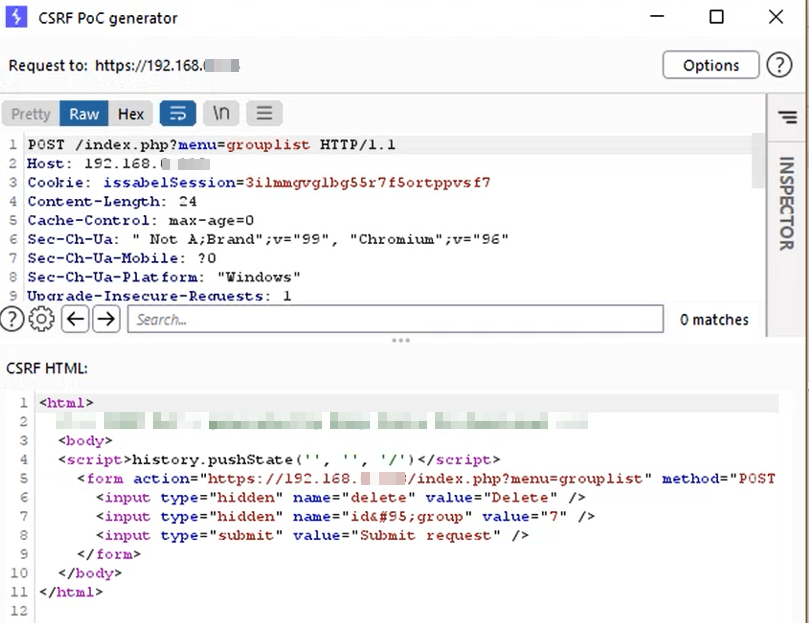 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6 在其用户组管理功能中存在跨站请求伪造(CSRF)漏洞。
 ret2bilibili/cve-2026-14266
CVE-2026-14266 的概念验证仓库,展示了拒绝服务漏洞,并附有最简复现细节。
 c0gnit00/cve-2026-59827
关于 CVE-2026-59827、不安全的 H2 查询输出反序列化的博客
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
CVE-2026-30502 的文档和概念验证,这是 OpenKM v6.3.12 中的一个反射型 XSS 漏洞。包含技术分析、根本原因、影响评估以及面向安全研究人员和渗透测试人员的修复指导。
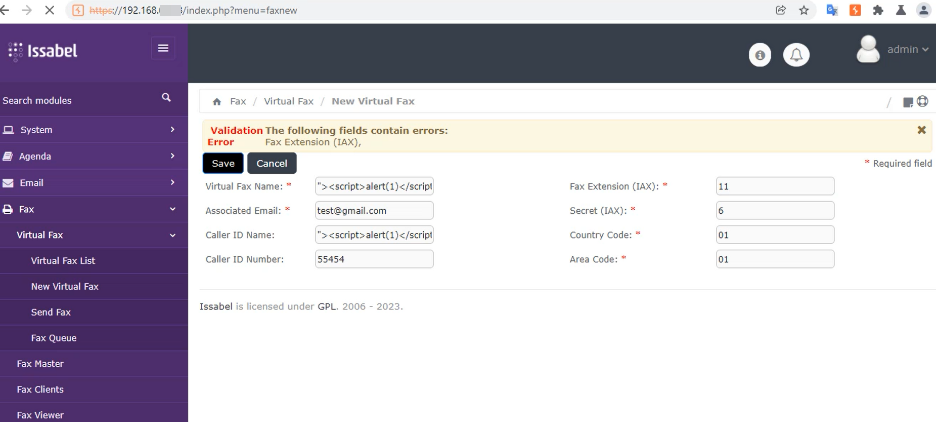 sahiloj/cve-2023-37190
Issabel-PBX 4.0.0-6 版本中存在一个存储型跨站脚本(XSS)漏洞。该应用程序未能正确清理和编码用户提供的输入,便将其存储至数据库,并随后在 Web 界面中渲染显示。
 skotizo/cve-2021-43129
D2L Brightspace学习管理系统(LMS)中的漏洞
 r00tali/cve-2026-39200
produk 请求参数的值被复制到封装在双引号中的 HTML 标签属性值中。有效载荷 xbnw0"><script>alert(1)</script>skc2h 被提交到 produk 参数中。该输入在应用程序的响应中被回显为…