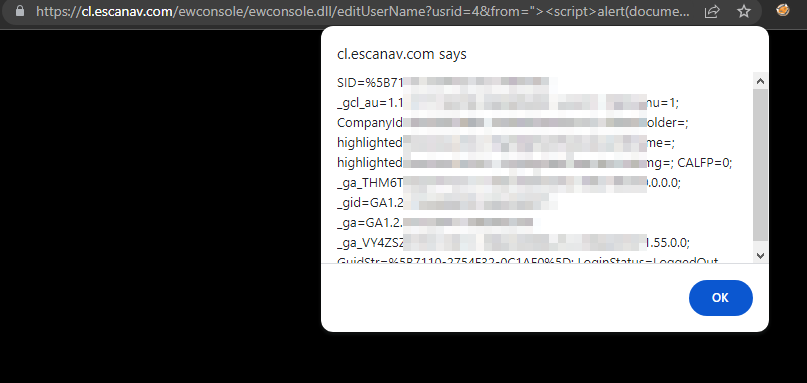
#1

 misterdengi/cve-2026-1801c
对 Source 2 引擎中移动输入启发式算法的静态逆向工程分析,识别输入自动化与跳跃频率限制例程中的结构性边界情况。
 hahaleyile/my-cve-2021-1675
针对Windows PrintNightmare(CVE-2021-1675/34527)的详细分析和漏洞利用实现,通过恶意打印机驱动程序安装实现基于RPC的权限提升和远程代码执行。
 benschlueter/cve-2021-29155
CVE-2021-29155 概念验证
 seeyn/anti-tamper-perturbation
[ICCV 2025] 针对未经授权个体图像生成的防篡改保护
 j4ck3lsyn-gen2/reports
精选网络安全研究报告合集,涵盖 2023-2026 年的 CVE 分析、漏洞利用研究、威胁情报与进攻性安全。
 woshigenm/cve-2026-89633
PoC and exploit chain for CVE-2026-89633, a heap out-of-bounds write in the Linux cifs.ko SMB1 TRANS2 coalescing path, escalating to uid 0 via cred…
 kiwids0220/cve-2024-26230
基于C语言的概念验证利用程序,针对CVE-2024-26230,演示内核权限提升技术。旨在用于教育性漏洞研究和二进制利用学习。
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
关于在 Amazon Fire TV Stick 3rd Gen(sheldonp)上利用 CVE-2026-43499 的安全研究文章,内容涵盖从临时 root 到 bootloader 解锁。
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib 安全发现 — 协调披露
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,利用 WebKit(CVE-2025-24201)和 Core Media(CVE-2025-24085)实现沙箱逃逸、内核级访问以及设备变砖。通过 iMessage 触发,无需用户交互即可实现完全入侵。
 noambouillet/cve-2026-3888
Linux 下通过 snap-confine + systemd-tmpfiles 实现 LPE 的深入解析
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC 漏洞利用 - openSUSE/SUSE Linux Enterprise 15 中的本地权限提升 - PAM 绕过 + udisks2 XFS 竞态条件 LPE 提权至 root
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
针对 CVE-2026-97859 的网络安全作业,涵盖严重性分析、补丁修复以及网络杀伤链(Cyber Kill Chain)。
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive 漏洞利用的概念验证
 capivara-research/cve-2026-90932
针对 CVE-2026-90932 的双语分析与安全实验环境 PoC,该漏洞是 LaraDashboard 备份处理中的路径遍历,可导致任意文件删除和写入,进而实现 RCE。
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
CVE-2020-13519的poc(仍在构建中)。需要优化、测试、调整……
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 根本原因说明及一个非破坏性探测工具(RouterOS 7.24 之前版本)