
 #1

 ethiack/cve-2023-29007
CVE-2023-29007的概念验证利用程序,一个Git任意配置注入漏洞。演示了通过构造的代码库实现代码执行的利用过程。
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
关于 WinRAR 代码执行漏洞 CVE-2023-38831 的教育性分析,通过结构化文档涵盖漏洞利用机制与缓解策略。
 divagr18/gpu-instance-fingerprint
根据原子加操作的落点顺序,对正在运行的 GPU 进行精确指纹识别,即使在相同的 GPU 之间也能区分。准确率达 99.1%,重启后依然有效,无法伪造,而一次默认的 torch.index_add_ 调用就会泄露它。
 bitdefender/swapgs-attack-poc
该仓库包含 SWAPGS 攻击 PoC(CVE-2019-1125)的源代码与文档。
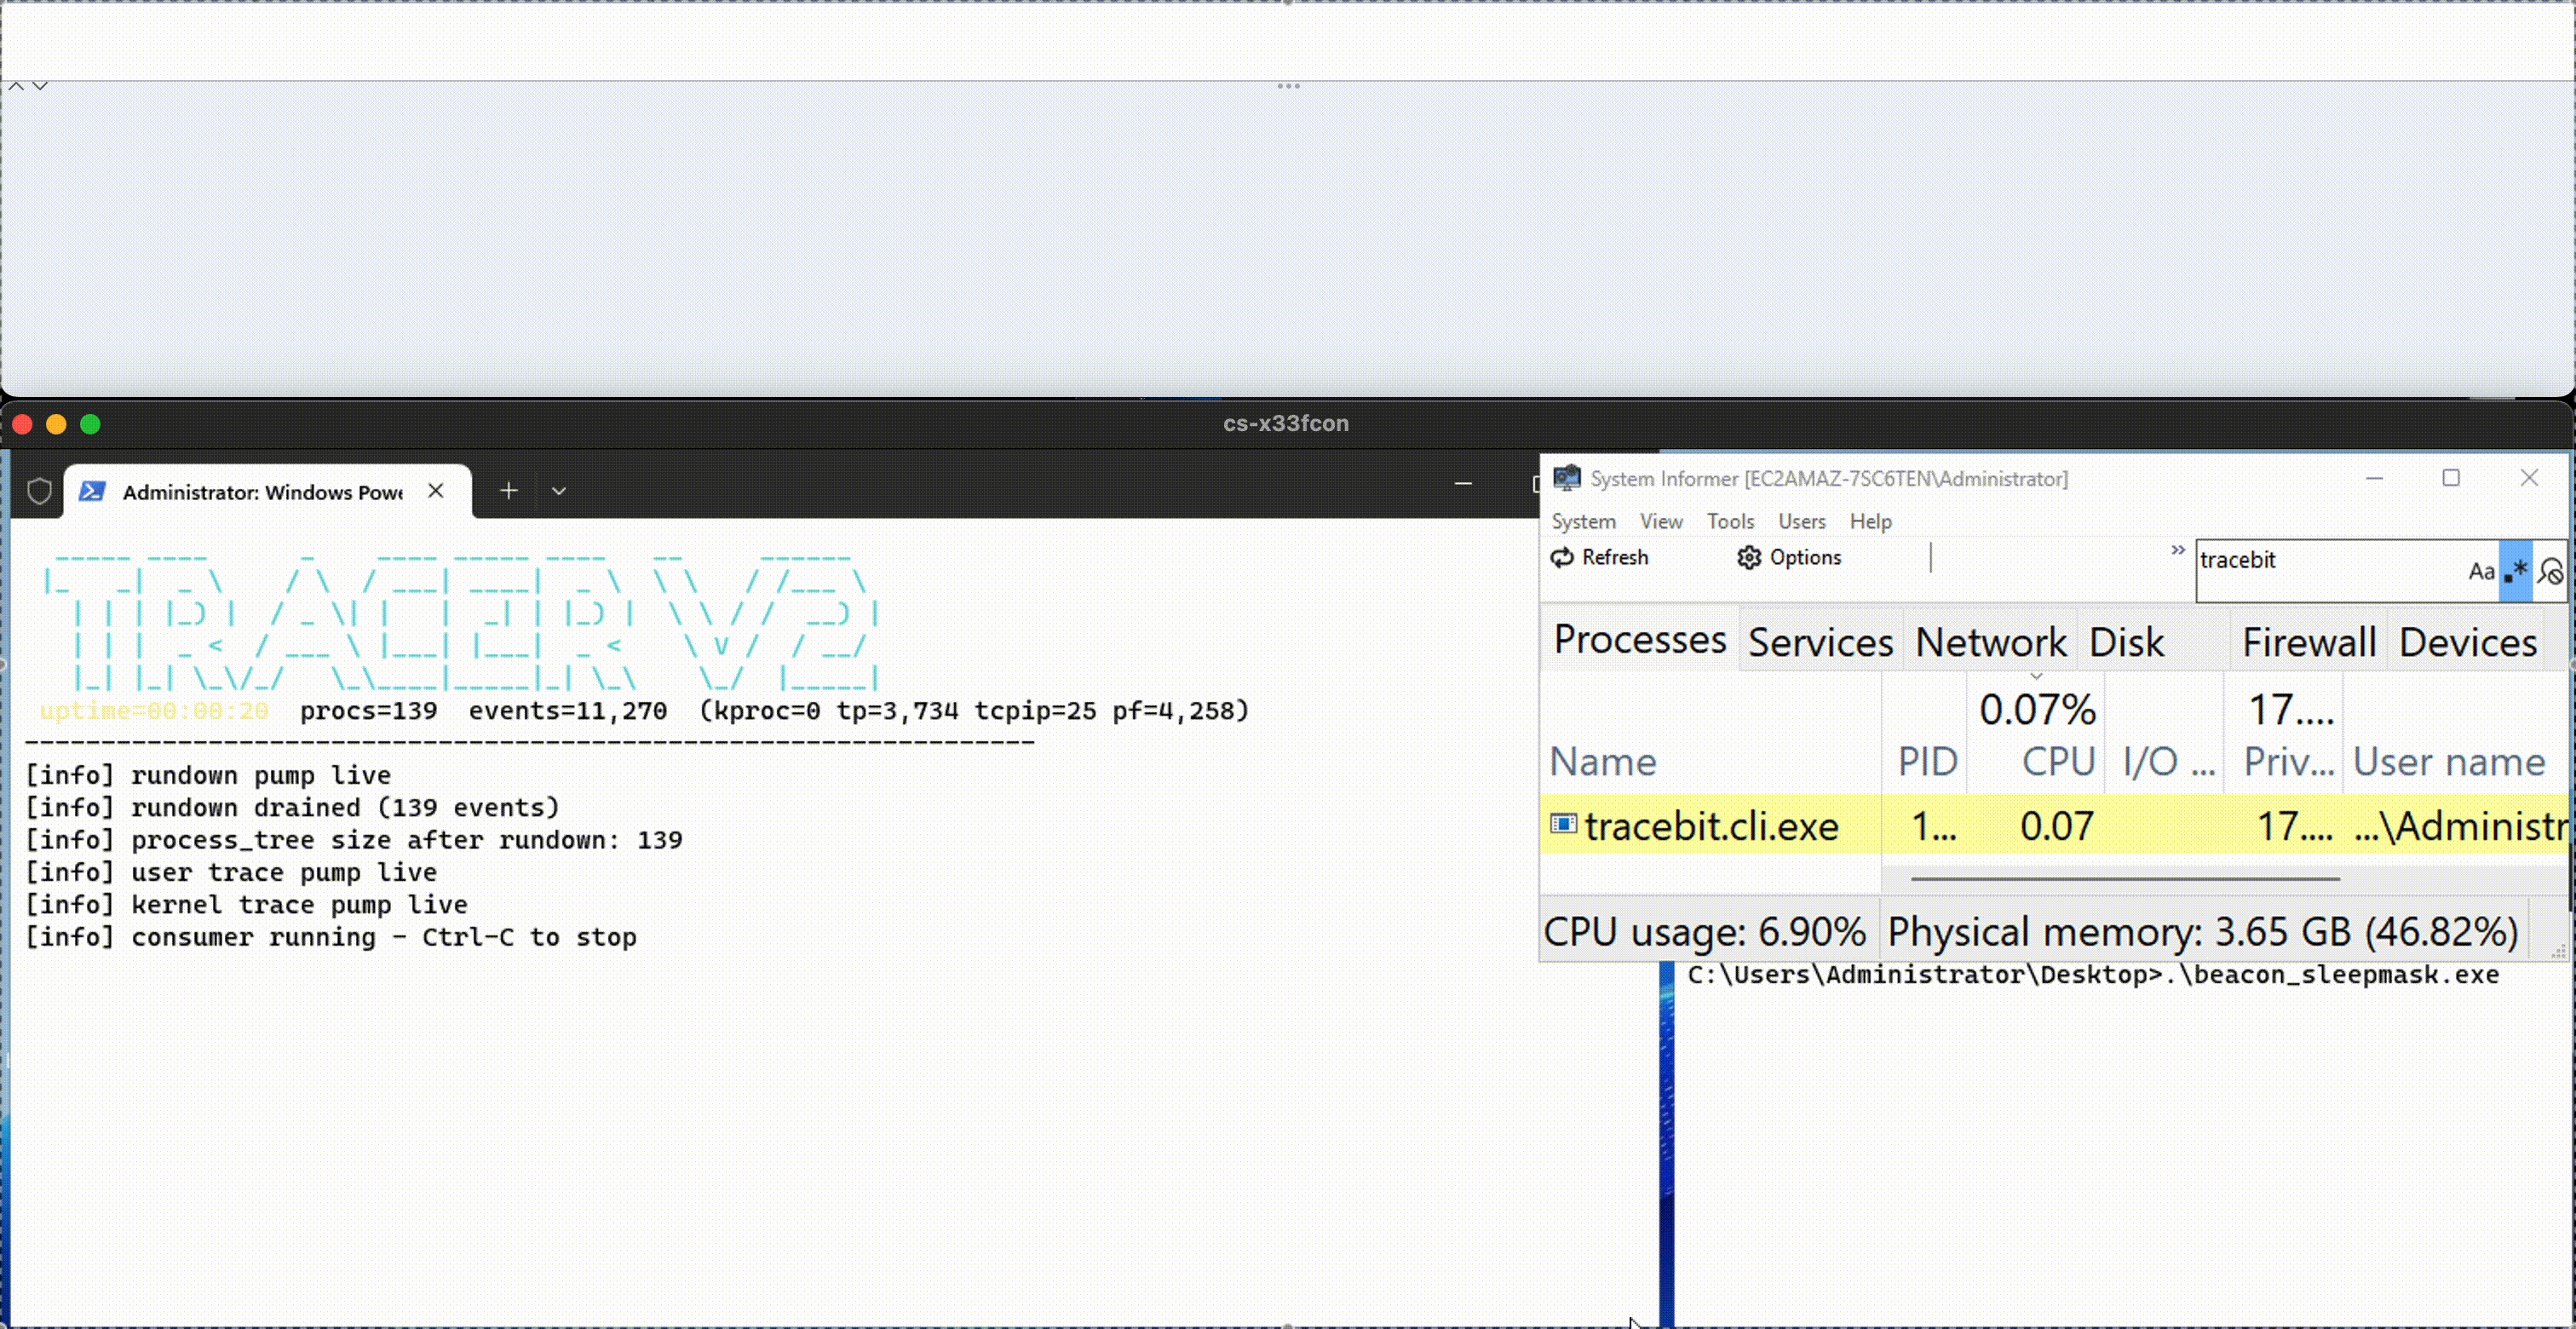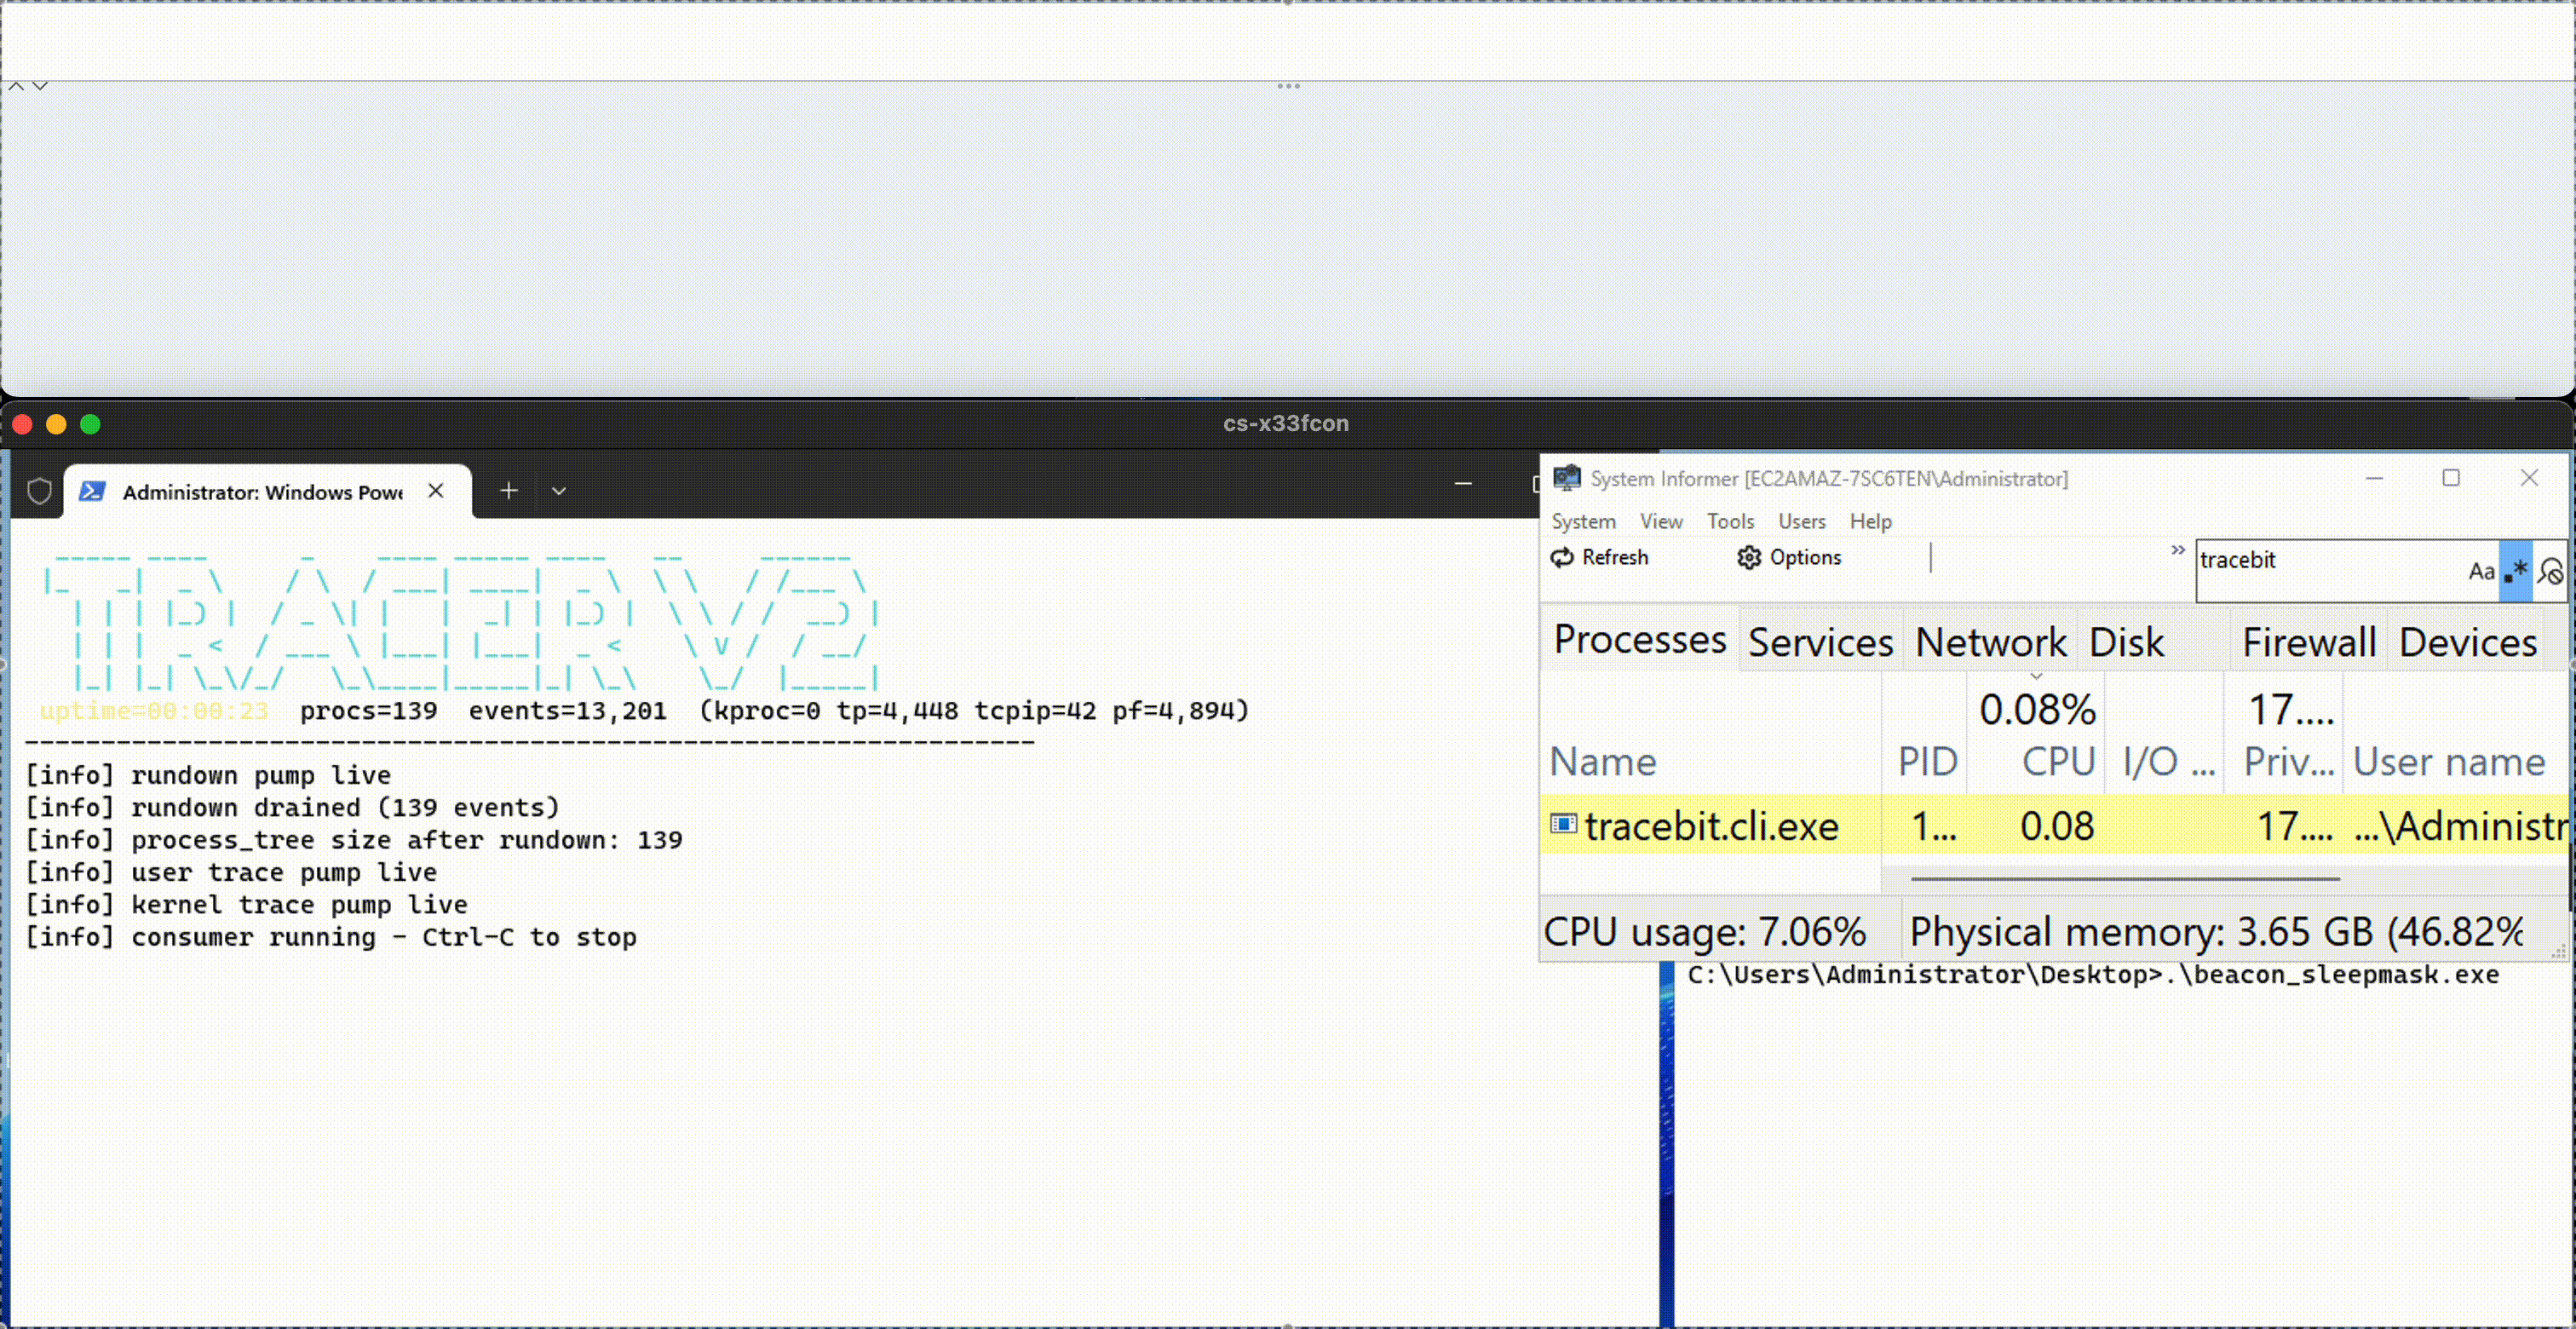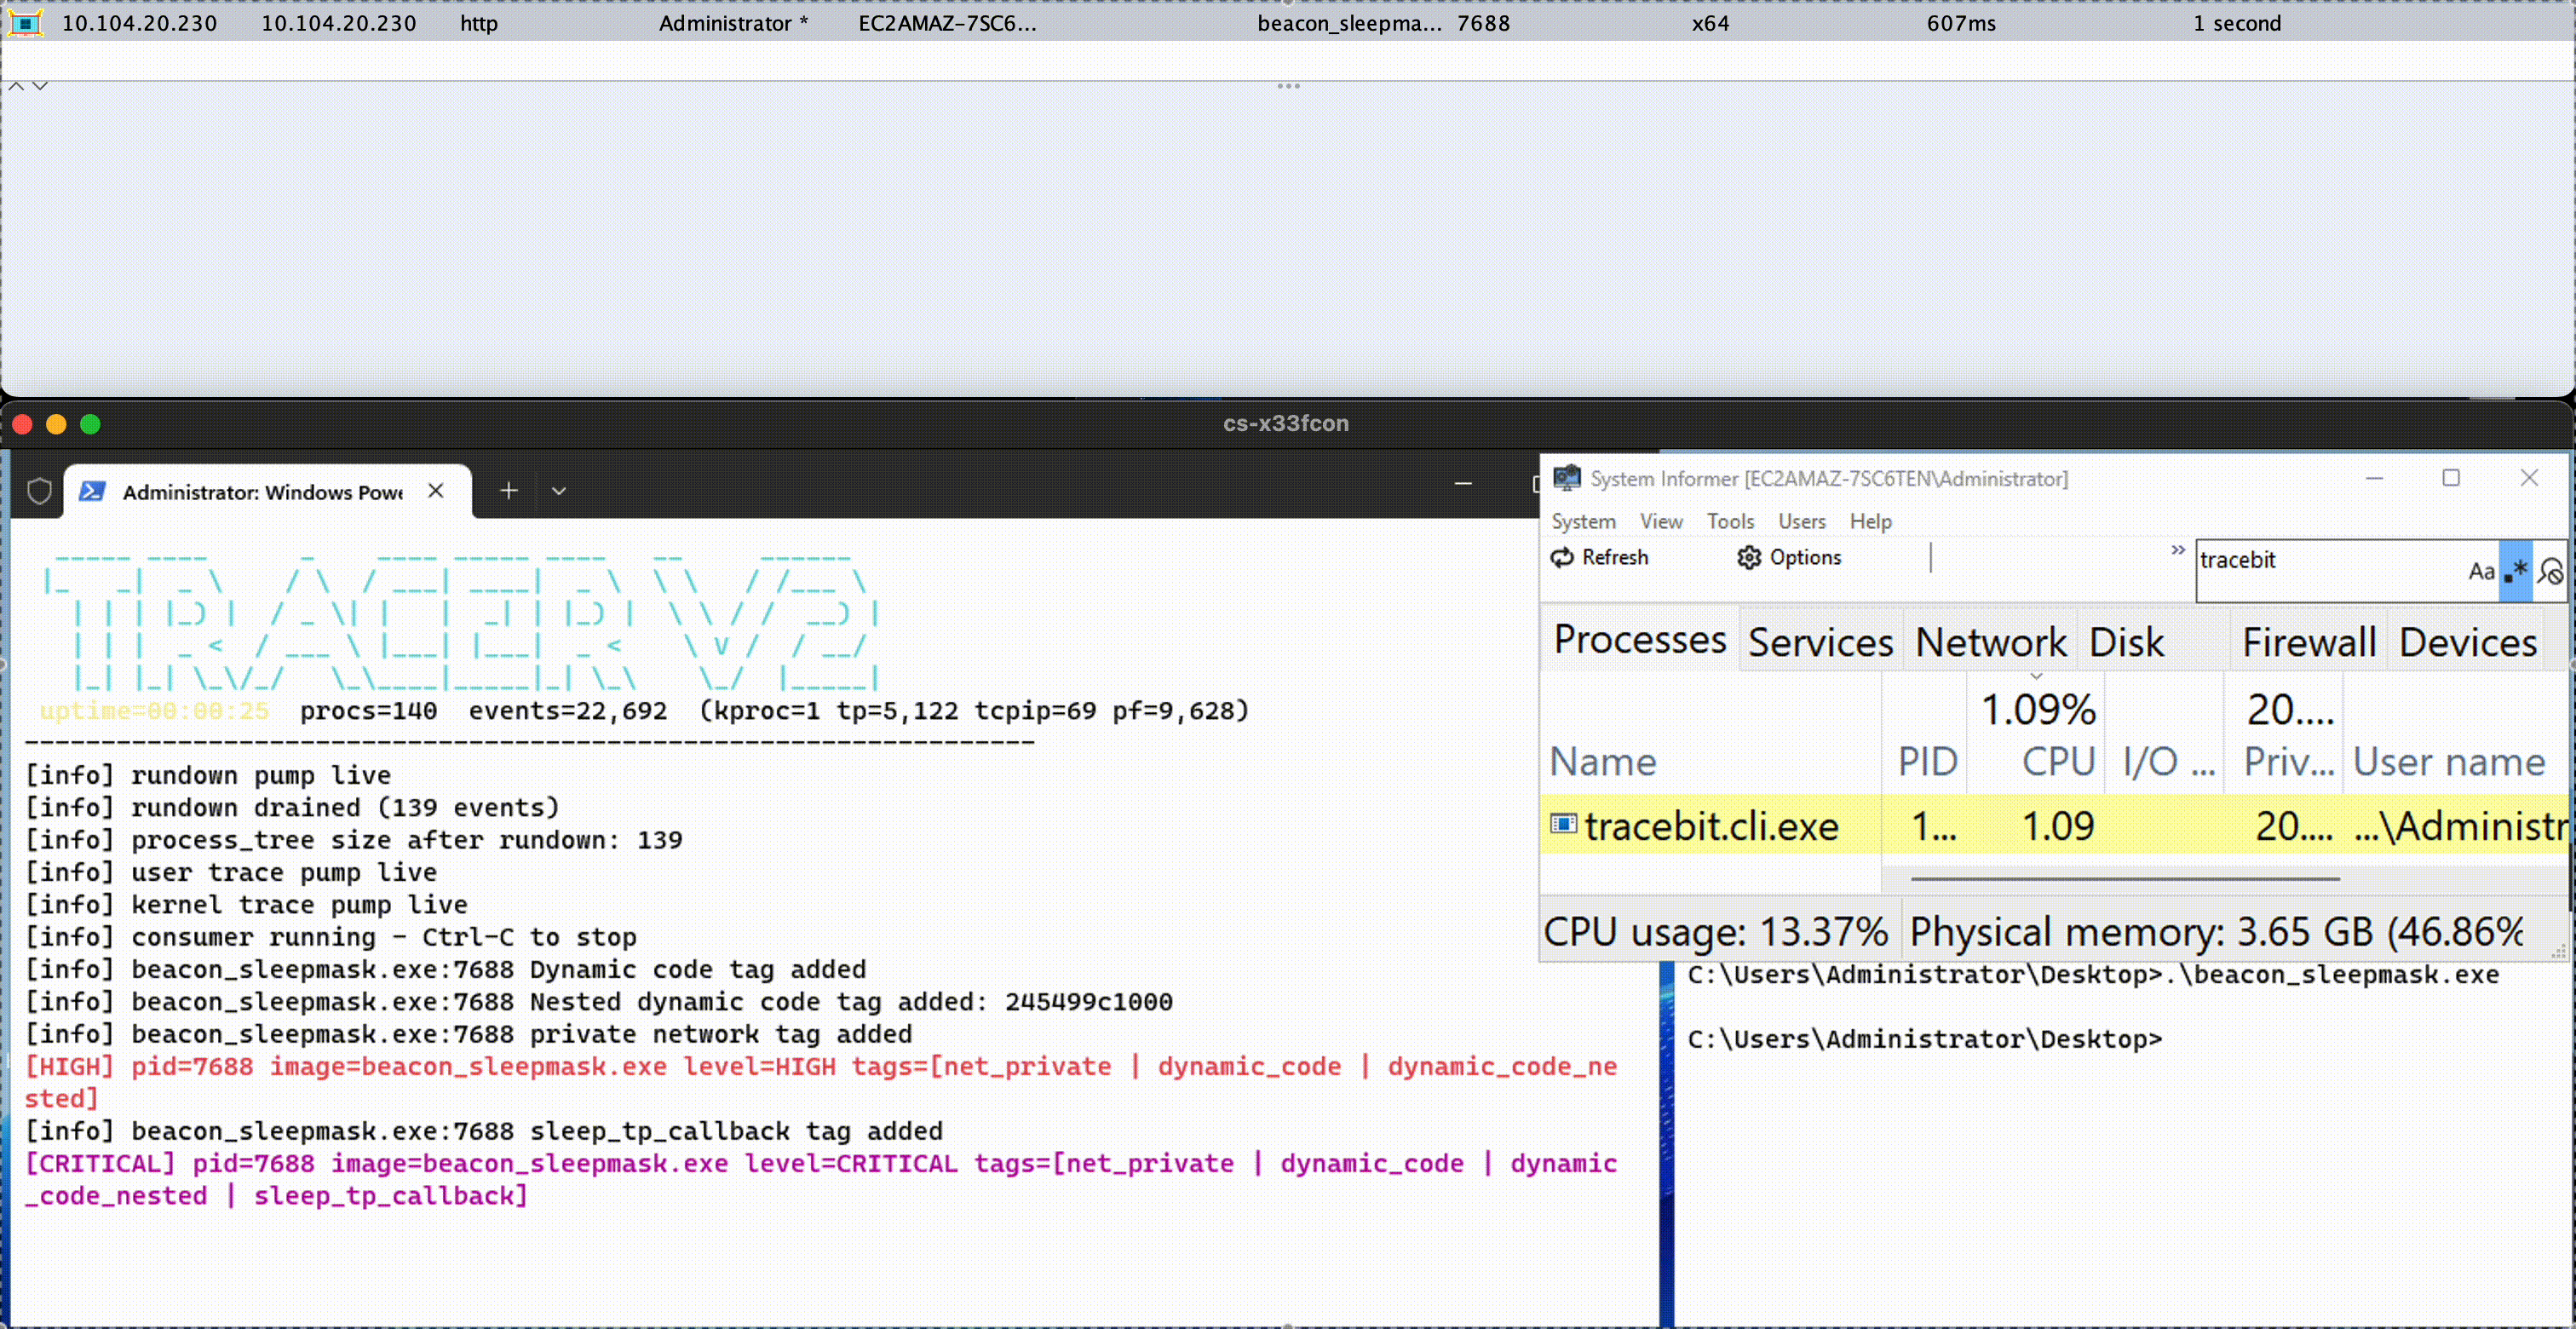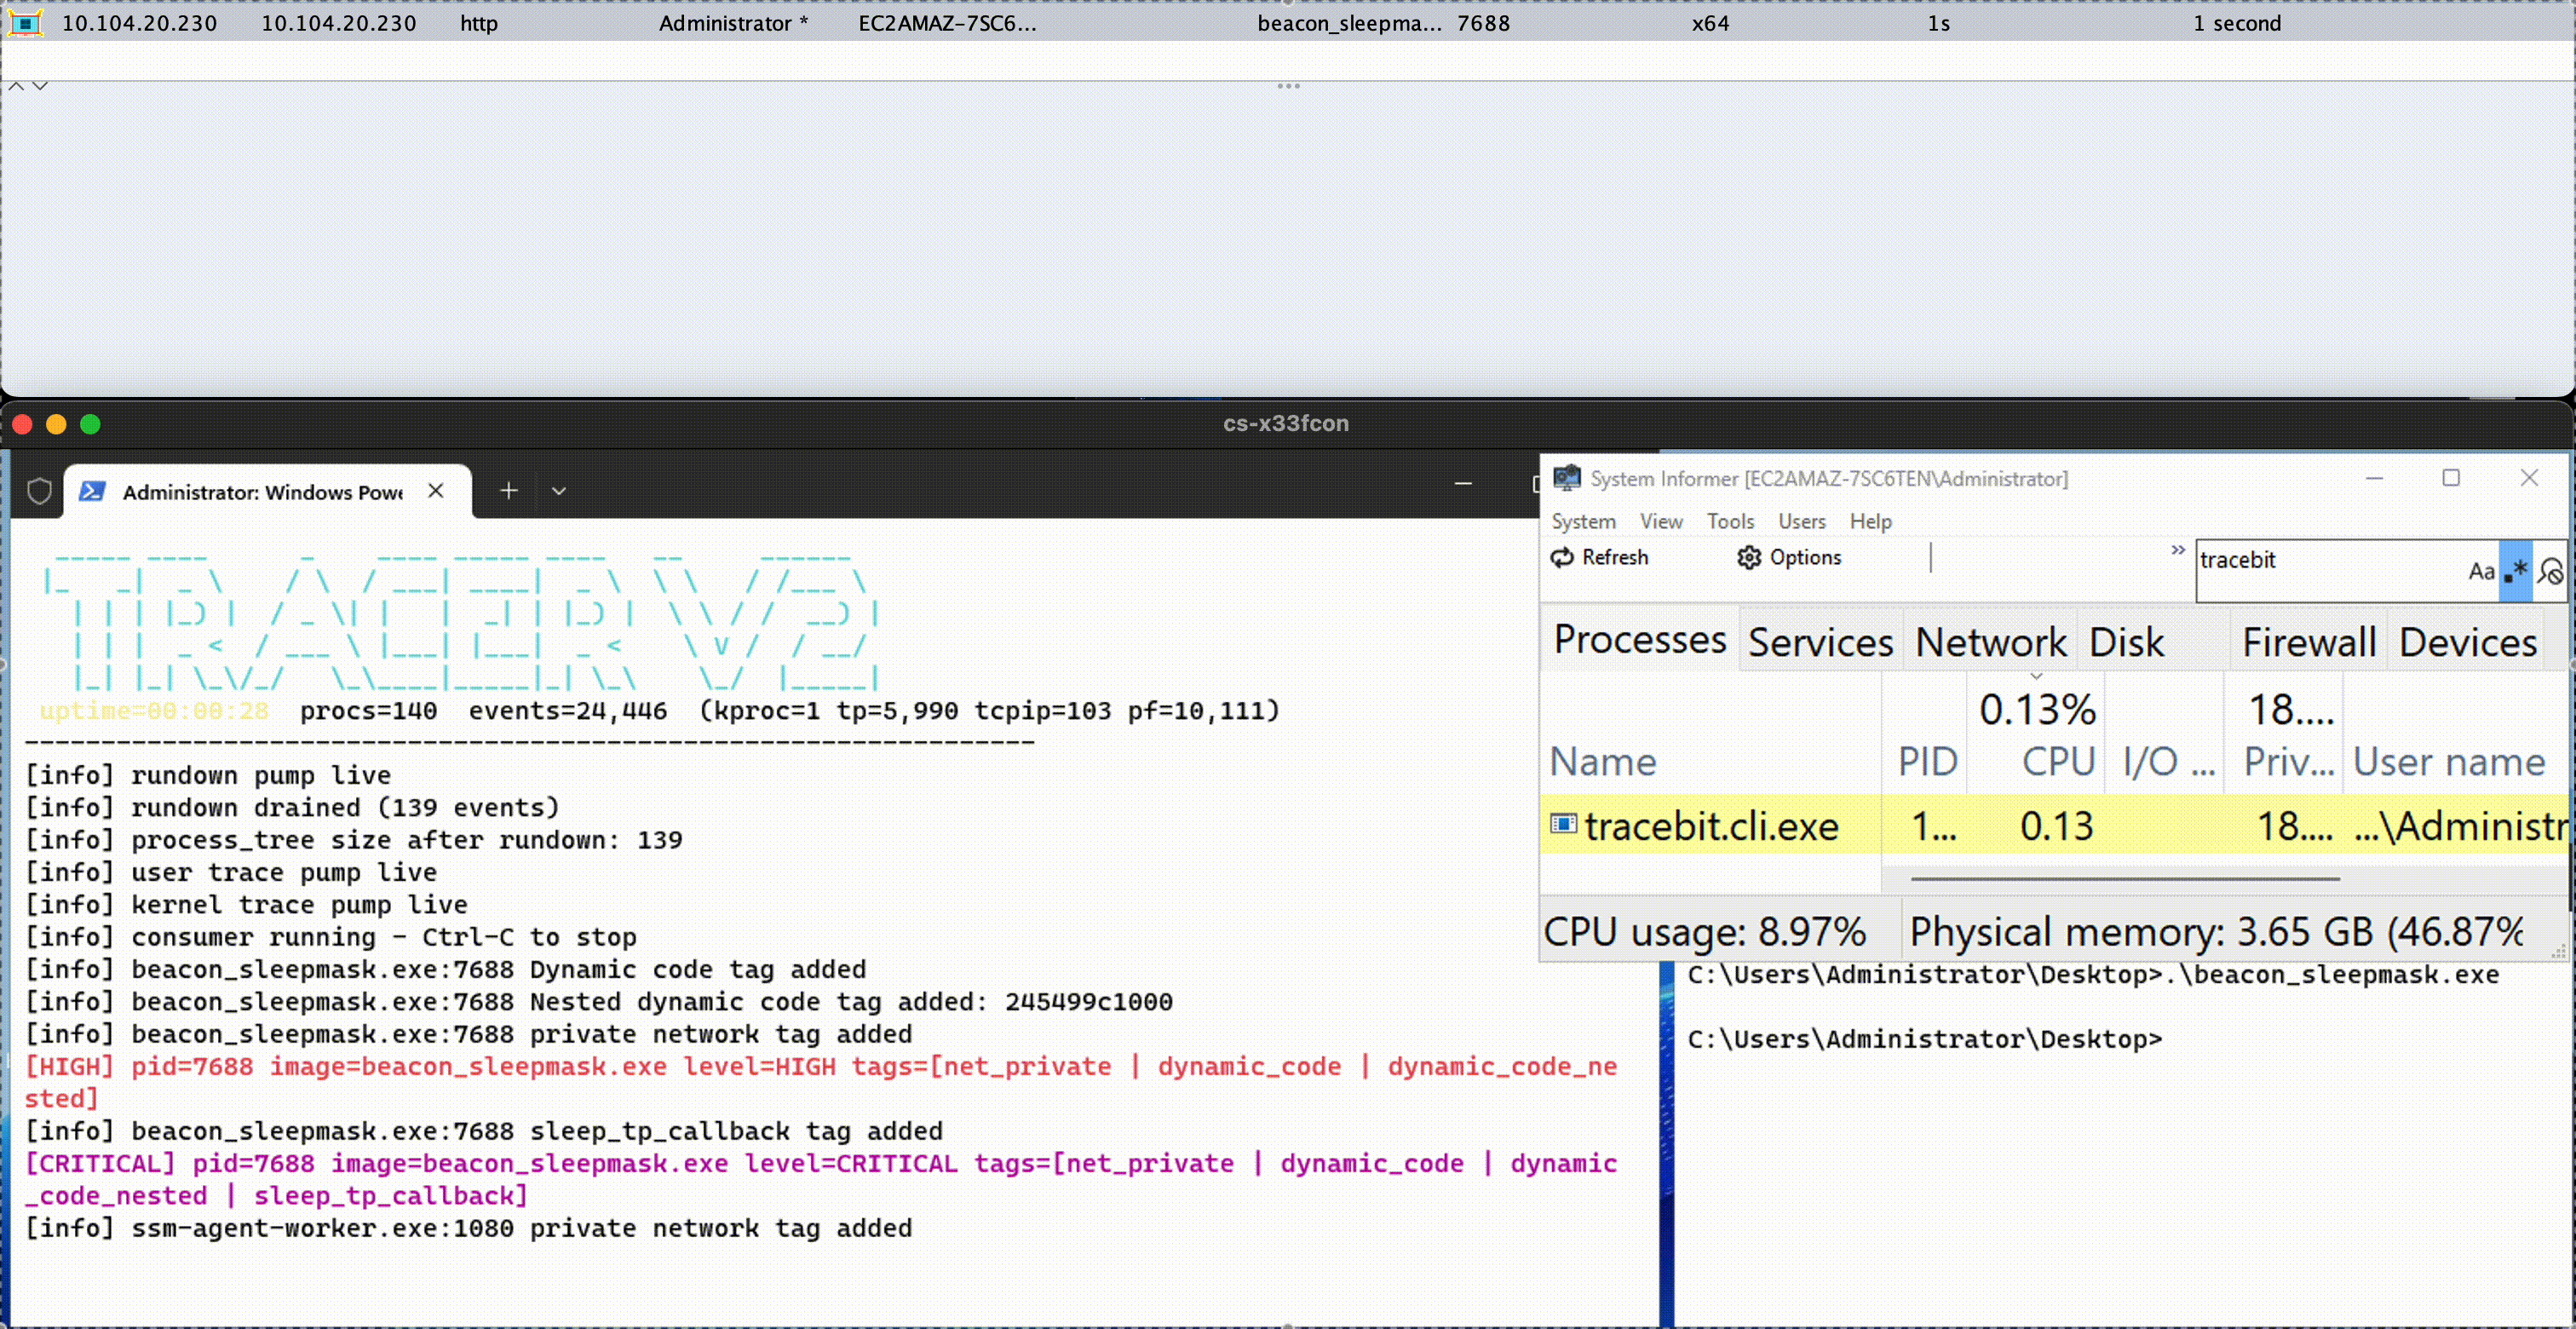 threathunters-io/kassandra_x33fcon_2026
此仓库包含在 x33fcon 2026 上展示的研究工具及相关演示幻灯片。该内容仅供研究和教育目的使用。
 bushidouk/abused-legitimate-services
网络犯罪分子和APT组织所利用的云、CDN和营销服务
 synacktiv/windows_kernel_shadow_stack
Windows 内核影子栈缓解措施某些方面的概念验证。

 owasp/pscf
OWASP框架,为软件产品提供结构化的安全能力,源自对监管和行业标准的分析,用于指导安全产品管理、实施与合规。
 nccgroup/royal_apt
皇家 APT - APT15 - 来自 NCC Group 网络防御运营研究的相关信息

 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU泄漏:英特尔集成GPU上的信息泄漏漏洞
 0xdea/raptor_infiltrate20
#INFILTRATE20 raptor 的派对包。
 giancarlolelli/quantum
此仓库包含QDay奖品挑战的代码和提交详情,由https://www.projecteleven.com/提供。
 gyaansastra/cve-2023-21716
Microsoft Office 的 wwlib 中存在一个漏洞,允许攻击者借助打开恶意 RTF 文档的受害者权限实现远程代码执行。攻击者可以将此文件作为电子邮件附件(或其他方式)进行传递。
 runzeroinc/vulns-2026-fatfs-chance
FatFs嵌入式文件系统库中已记录的安全漏洞,包含CVE详情、模糊测试工具、漏洞利用磁盘镜像生成器,以及跨数十个下游固件项目的供应链影响分析。
 gnoxter/mountain_goat
一个展示利用 CVE-2016-5696 旁路 TCP 漏洞技术的 PoC:全局速率限制被视为危险









