#1

 jackpurcell/autoran-public
自动化框架,通过模拟推理轨迹和迭代提示优化,劫持大型推理模型中的安全推理,以生成有效的越狱攻击。
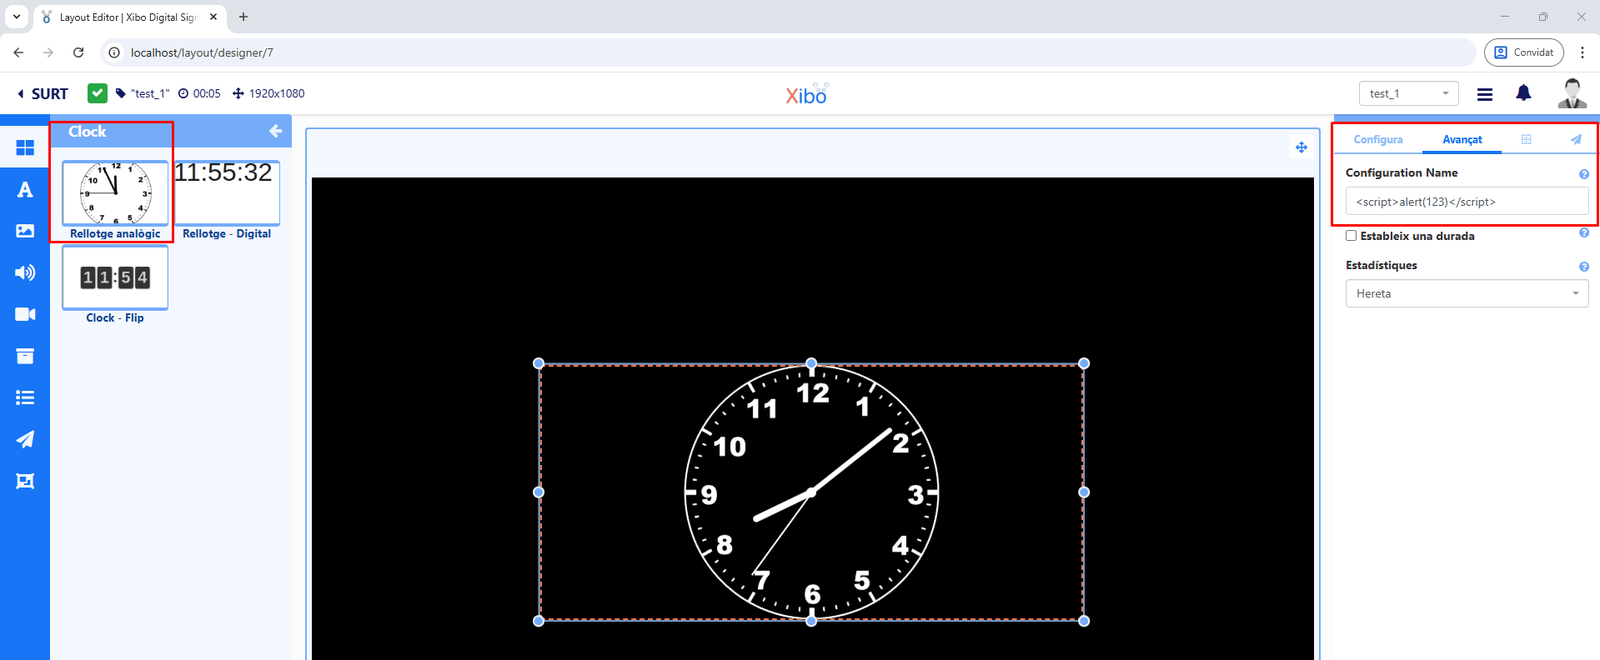 marinafabregat/cve-2025-41089
# Xibo CMS v4.1.2(Xibo Signage)中的反射型跨站脚本(XSS)漏洞,源于对用户输入缺乏适当的验证。
 hslatman/awesome-industrial-control-system-security
与工业控制系统(ICS)安全相关的精选资源列表。
 amaljafarzade/cve-2025-61319
# ReNgine <= 2.2.0 中的存储型 XSS — 公开披露
 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程
 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
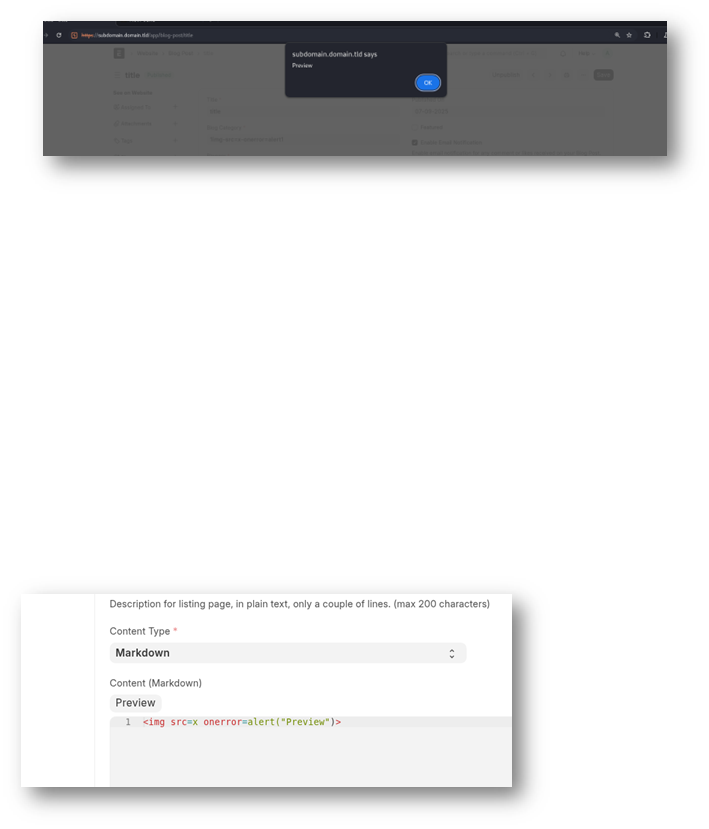 moalali/cve-2025-56379
ERPNEXT v15.67.0 的博客文章功能中存在存储型跨站脚本(XSS)漏洞,攻击者可通过注入到内容字段的特制 payload 执行任意 Web 脚本或 HTML。
 s41r4j/cve-2025-48384
Git 漏洞 | 克隆操作中的回车符与 RCE
 ffri/xprtestsuite
一系列脚本和文档,旨在帮助未来的 XProtect Remediator (XPR) 研究。
 yafiah-darwesh/cs50-cyber-paloalto-oauth
CS50网络安全最终项目 — Palo Alto OAuth令牌泄露(CVE-2024-3400)
 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
 b1tbreaker/cve-2025-56795
存储型跨站脚本(XSS)漏洞影响 Mealie 版本 3.0.1 及更早版本中的菜谱创建功能。
 ish2yu/cve-2025-55780
MuPDF 中的空指针解引用,由我发现的第一个 CVE
 ticofookfook/cve-2025-43300
详细技术分析CVE-2025-43300,一个在DNG文件处理中的缓冲区溢出漏洞,可实现远程代码执行。解释了TIFF/JPEG元数据不一致性、内存破坏机制及漏洞利用流程。
 alphawarheads/watermark_spoofing
用于评估音频水印对反欺骗影响的研究代码与数据集(WSD),采用 wav2vec2 XLS-R 与知识保持学习。
 afbf4c8996f/jammer-loc
实现用于室内UWB干扰源定位的机器学习和深度学习方法,包括在真实数据集上的超参数优化、分类和回归。
 shreyas-penkar/cve-2024-38399
CVE-2024-38399 的 PoC