#1
 johangabrielson/bitbucket-test
调查 CVE-2022-36804
 trailofbits/quantum-zk-proof-poc
针对破解Google的ZK量子密码分析证明的概念验证代码
 ernos/browser-xpi-malware-scanner
一个全面的浏览器扩展(.xpi)恶意软件扫描器,检查许多常见恶意软件技巧,如:凭据窃取者混淆策略、隐写术、base64载荷、zip技巧、远程代码执行、多语言技巧、元数据技巧,旨在为分析人员提供需要更深入分析的信息。
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
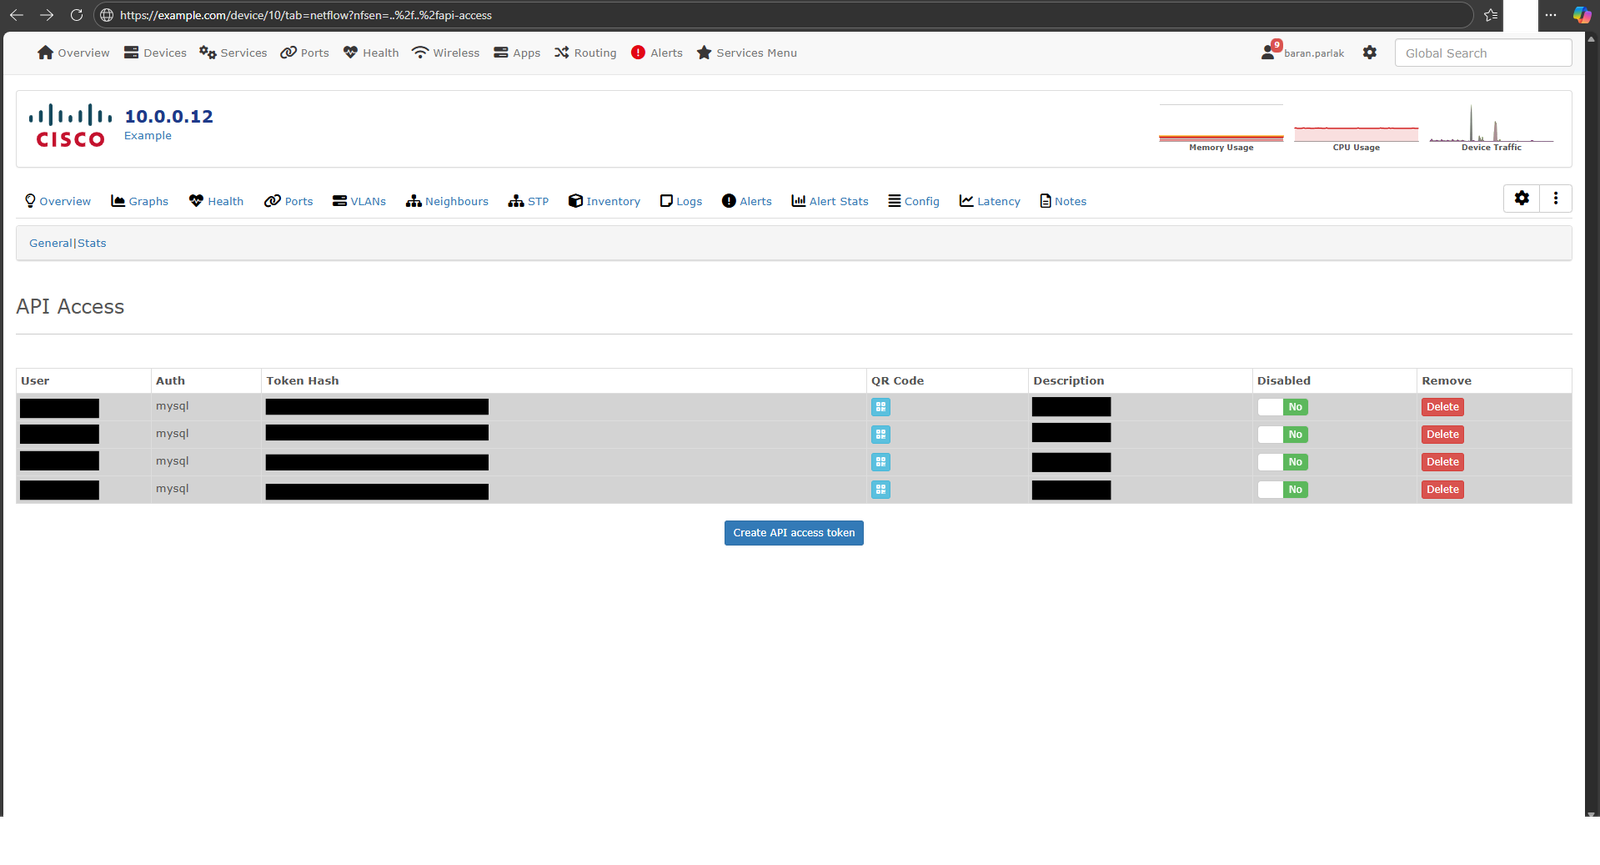 parlakbarann/cve-2026-30480
CVE-2026-30480 的概念验证,这是 LibreNMS NFSen 模块中的一个本地文件包含漏洞,演示了通过路径遍历来包含任意 PHP 文件及影响分析。
 m4g1xx/cve-2024-36971
CVE-2024-36971 的 PoC
 logesh-git001/cve-2025-48593
"一个恶意数据包就能控制你的设备。" —— Android 安全团队,2025年11月
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - 通过 collect()->mapInto() 实现的关键 Twig 沙箱绕过,可在 October CMS 中实现 RCE/LFI/XXE
 pixel-defaultbr/cve-2026-6227
CVE-2026-6227 的教育性概念验证,涉及 BackWPup WordPress 插件中经过身份验证的本地文件包含漏洞,包括根本原因分析、漏洞利用请求和缓解指南。
 ercihan/cve-2026-34621
Adobe Acrobat JavaScript 信任边界缺陷的技术分析,记录了 CVE-2026-34621 的原生处理程序映射和权限门控逻辑。
 ashrafzaryouh/cve-2026-25769
针对 CVE-2026-25769 的公告与检测说明,该漏洞是 Wazuh 集群模式中一个严重的不安全反序列化缺陷,可导致从 worker 到 master 的 root 远程代码执行,并附有缓解措施与狩猎逻辑。
 cau-iss-lab/backdoor-attack-defense-llms
用于实现 LLM 后门攻击与防御方法的研究代码,包括 IBSD、SLIP、BeDKD 和 BadApex 算法。
 gregk4sec/cve-2026-25854
针对 CVE-2026-25854 的原始安全研究与概念验证,该漏洞是 Apache Tomcat 集群配置中的一个开放重定向漏洞,包含技术分析与复现步骤。
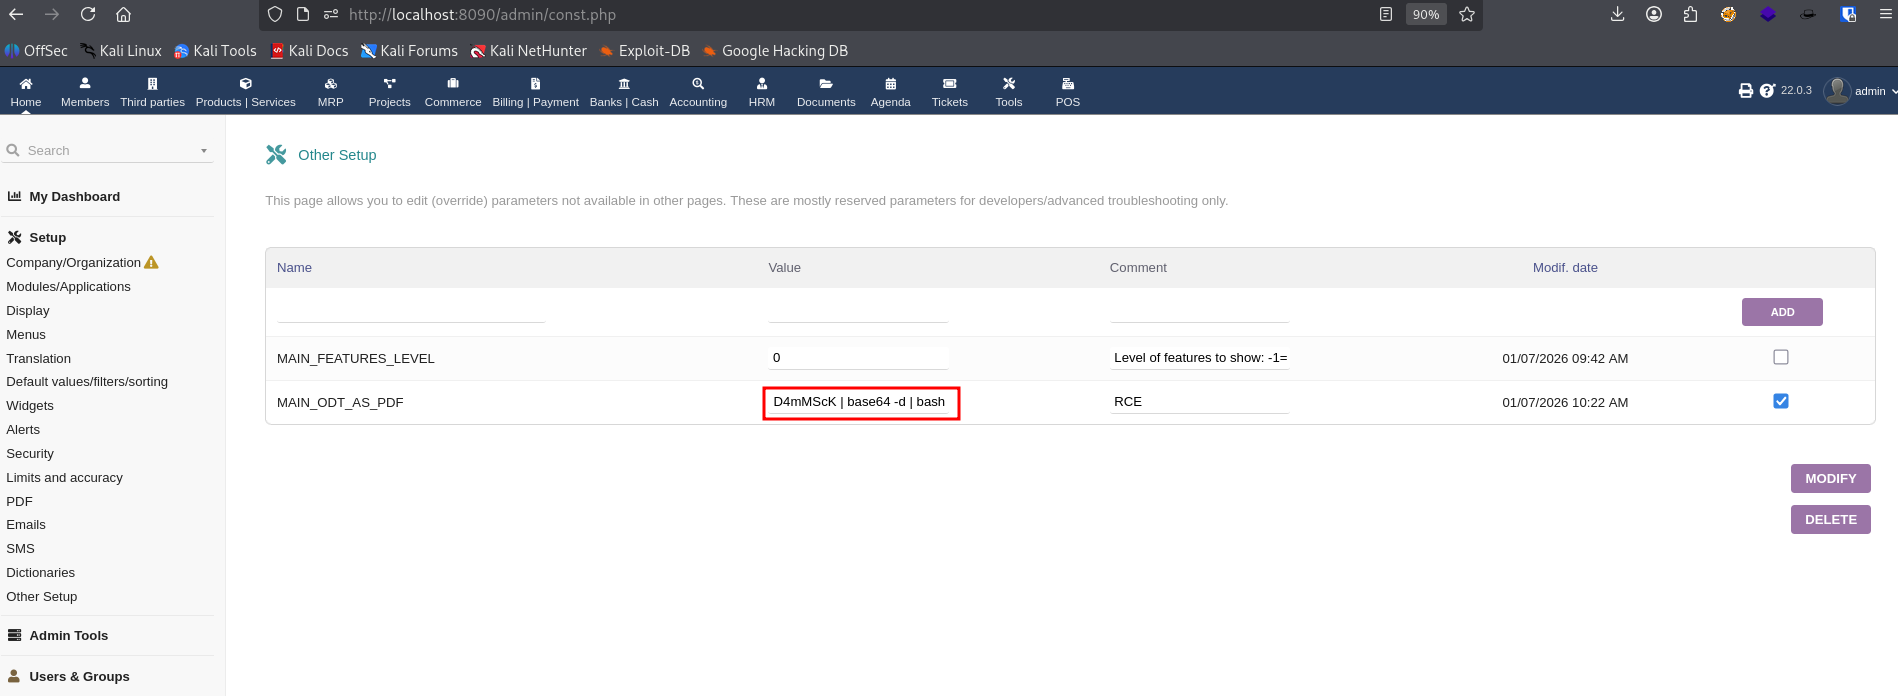 lukasz-rybak/cve-2026-23500
CVE-2026-23500 - Dolibarr 中通过 MAIN_ODT_AS_PDF 配置实现的操作系统命令注入(RCE)
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware 在 Twig 渲染视图中对代码生成的控制不当
 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - TypiCMS Core 存在通过 SVG 文件上传导致的存储型跨站脚本(XSS)漏洞
 lukasz-rybak/cve-2025-66024
Proof-of-concept for CVE-2025-66024: Stored XSS in XWiki Blog Application via unescaped post title in HTML title tag. Includes reproduction steps,…