
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 sw0rd1ight/cve-2026-1207
Django 框架在使用 PostGIS 查询地理栅格(raster)数据时,若将未经验证的用户输入直接作为 band index(波段索引)参数,会引发 SQL 注入
 0xblackash/cve-2026-41651
CVE-2026-41651
 sivaadityacoder/cve-2025-68621
CVE-2025-68621(Trilium Notes同步登录的时序攻击)的教育性PoC与分析。演示了通过网络时序侧信道恢复HMAC哈希,并包含了根本原因、修复方法及缓解措施详情。
 quantusync/alaniz-cipher
基于图上的非线性层态射的加密
 johnperifanis/cryptpad-cve-2025-51846-advisory
影响 CryptPad WebSocket 处理的 CVE-2025-51846 清理后公告。
 devianntsec/cve-2025-55182
关于CVE-2025-55182(React2Shell)的硕士论文研究。模块化利用框架,包含6种攻击场景(RCE、数据泄露、网页篡改)、交互式反弹Shell,以及一个完整的漏洞实验室,用于研究React Server Components中的原型污染和不安全反序列化。
 y3b3l4y3/cve-2025-55182-test
概念验证,演示 Next.js 应用程序中的 React2shell 漏洞(CVE-2025-66478),为复现和文档编写提供基础。
 kaleth4/cve-2026-33825
CVE-2026-33825(BlueHammer)的技术分析,这是 Microsoft Defender 中的一个本地权限提升漏洞,包括利用流程、受影响版本和修复指南。
 john-jung/cve-2026-26903-poc
用于演示 CVE-2026-26903 的 PoC
 kaleth4/cve-2026-20180
对Cisco ISE RCE漏洞的深入技术分析,包括利用技术、规避方法以及面向安全研究人员和渗透测试人员的修复策略。
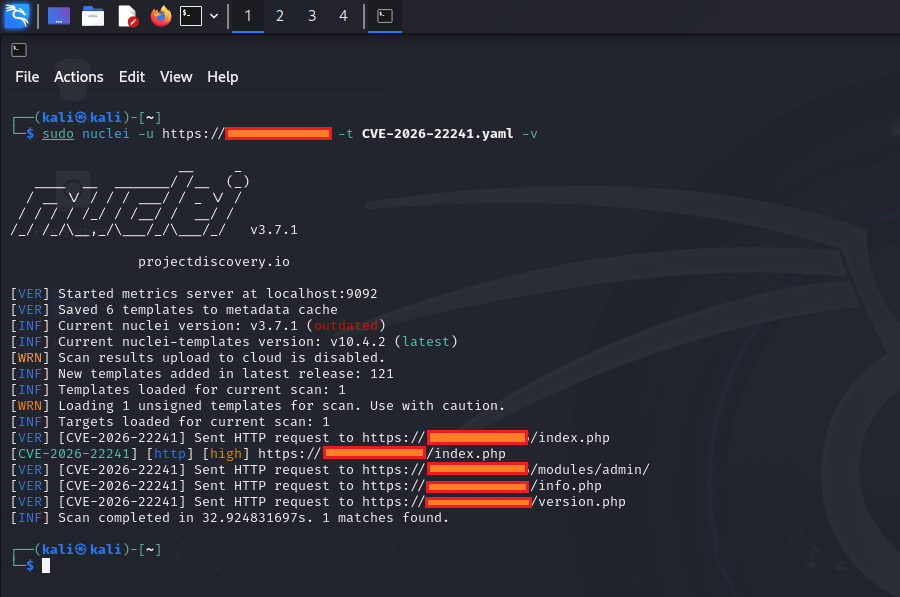 ashrafzaryouh/cve-2026-22241
针对 CVE-2026-22241 的公告与技术分析:Open eClass 主题导入功能(4.2 之前版本)中存在不受限制的 ZIP 上传漏洞,可导致已认证管理员实现远程代码执行,并包含根本原因与缓解措施。
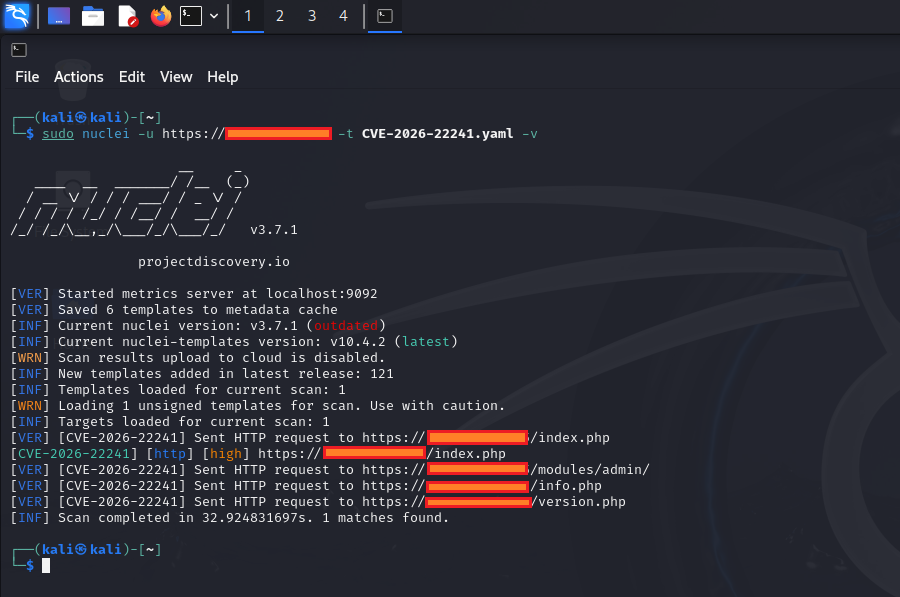 0xblackash/cve-2026-22241
CVE-2026-22241
 pathakabhi24/llm-mcp-security-field-guide
最全面的LLM+MCP安全指南,即符合OWASP标准、真实CVE案例、可操作检查清单
 manjustice/datadome-vm-internals
对DataDome自定义混淆虚拟机及字节码格式的分析,揭示了字符串加密、S盒密码及浏览器指纹特征信号,用于逆向工程教育。
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 关于学习道德黑客和渗透测试的各种资源的精选清单。
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: BPF 验证器健全性缺陷 - 容器逃逸
 d4rkks/cve-2025-7771-vulnerability-exploration
利用throttlestop漏洞从未签名驱动提升系统权限
 agentsid-dev/agentsid-scanner
MCP 服务器安全扫描器。评估身份验证、权限、注入风险及工具安全性。代理安全的灯塔。








