
 #1

 mrk336/dns-mayhem-cve-2026-41096-deep-dive
对CVE‑2026‑41096的深入技术分析,这是一个Windows DNSAPI.dll中的严重堆溢出漏洞,可通过精心构造的DNS响应实现远程代码执行。包括攻击向量、补丁洞见以及面向安全团队的防御指南。
 bluedragonsecurity/cve-2026-23416-poc
CVE-2026-23416 的 POC(linux kernel 6.17 – linux kernel 7 rc5) - 由 Antonius 发现的漏洞
 jlospinoso/gargoyle
用于研究时间受限的内存观测、验证限制与防御可见性的历史 Windows 时序内存状态研究工件。
 chamsbouzaiene/ai-vuln-rediscovery-nginx-cve-2026-42945
对nginx中CVE-2026-42945的可复现AI辅助漏洞重新发现,包括技术分析、PoC触发器和堆缓冲区溢出的补丁验证。
 0xblackash/cve-2026-42945
CVE-2026-42945
 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
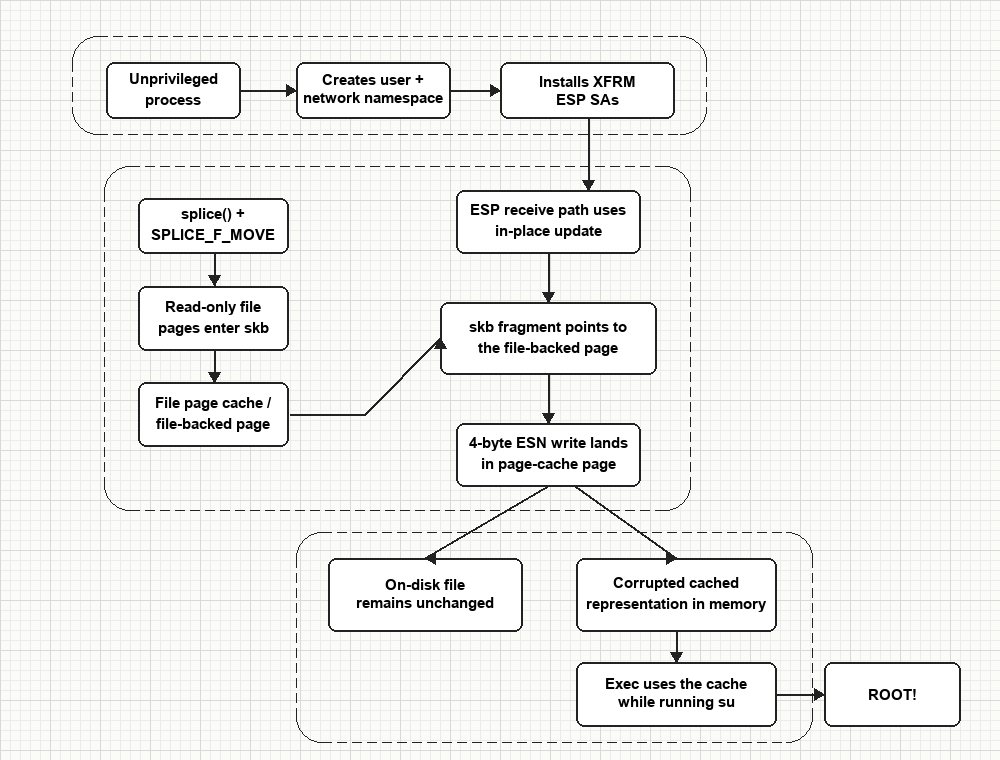 chernstepanov/dirtyfrag-for-dummies
针对 CVE-2026-43284(Dirty Frag)的技术分析与清理后的 PoC,这是一个 Linux 内核 xfrm-ESP 漏洞,可通过 splice() 和就地重放窗口写入导致页缓存损坏。
 silverruler/copy-fail-cve-2026-31431
copy-fail-CVE-2026-31431
 linnemanlabs/dirtyfrag-arm64
arm64/aarch64 移植版本的 V4bel/dirtyfrag (CVE-2026-43284)。仅限 ESP - 由于 flush_dcache_page,arm64 上的 rxrpc 路径导致内核崩溃。
 azefzafyoussef/cve-2026-34621
研究型 PoC,演示 Adobe Acrobat Reader 中原型污染与 JavaScript 注入链,可实现特权 JavaScript 执行与文件外泄。包含 PDF 生成器、载荷及用于分析的 C2 服务器。
 ard33/cve-2026-4255
CVE-2026-4255 的概念验证,Thermalright TR-VISION HOME 中的 DLL 侧加载权限提升,演示基于 PATH 的 Ftd2xx.dll 植入以实现提升权限的代码执行。
 labrai/graphip-bench
用于在图神经网络上、在统一黑盒协议下评估模型提取攻击与所有权防御(水印、输出扰动、查询检测)的基准与库。
 juanceresa/sift-kg
将任何文档集合转化为知识图谱。通过LLM提取实体和关系,经你审批去重。映射领域,发现隐藏关联,跨文档识别模式——为你和你的AI代理沉淀并累积的知识。全部在命令行中完成。
 meh098/cve-2026-24072-analysis
CVE-2026-24072 的技术分析,这是 Apache HTTP Server mod_rewrite 中的一个本地权限提升漏洞,包括根本原因、补丁以及用于验证的 Docker 化测试环境。
 xrseccd/202605_dirty_frag
CVE-2026-43284 与 CVE-2026-43500 由 Hyunwoo Kim 发现
 olowostandard1/cve-2023-38831-winrar-vulnerability-analysis
本项目是一个专注于 CVE-2023-38831 的网络安全研究与分析项目,CVE-2023-38831 是一个严重的 WinRAR 漏洞,攻击者可利用特制的归档文件执行恶意代码。该项目仅在受控的实验环境中进行,仅用于教育和防御性安全目的。
 canomer/cve-2025-54110-kernel-eop-poc
项目日期:2025年10月 / 针对Windows `NtQueryDirectoryObject` 系统调用中CVE-2025-54110内核级整数溢出漏洞的PoC实现。









