
 #1

 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 woshigenm/cve-2026-98937
Verified PoC and analysis for a Linux perf/core permission-check bypass that leaks kernel callchain addresses to unprivileged Android tasks, enabling…
 aymencdm/cve-2026-92424-content-egg-stored-xss-
针对 CVE-2026-92424 的公告与概念验证:Content Egg WordPress 插件中存在 Contributor 级别的存储型 XSS,该漏洞会在插入文章之前冒充管理员身份。
 aymencdm/cve-2026-115925-free5gc-root-ca-key-exposure
针对 CVE-2026-115925 的公告与概念验证文档,该漏洞涉及 free5gc Root CA 私钥硬编码问题(CWE-321),可导致 NF 证书伪造和 mTLS 身份冒充。
 capivara-research/cve-2026-120218
Analysis and safe PoC for CVE-2026-120218, a stored XSS in TypeMill's SVG sanitizer via xml-stylesheet XSLT processing instructions, with source…
 capivara-research/cve-2026-90932
针对 CVE-2026-90932 的双语分析与安全实验环境 PoC,该漏洞是 LaraDashboard 备份处理中的路径遍历,可导致任意文件删除和写入,进而实现 RCE。
 isec-tugraz/file-notification-attacks
针对 Linux、Windows 和 macOS 上文件通知侧信道攻击的研究成果,展示了 inotify/FSEvents 信息泄露、按键时序和网站指纹识别。
 ubuntu-buddha/security-advisories
面向开发者的恶意软件、RCE 后门以及带有已失效 IOC 的漏洞披露的防御性安全公告和恶意软件分析文章合集。
 exumeoao/plr110-6.12.38-cve-2026-64560-ksu
Android kernel exploit chain and reproducible build pipeline that uses CVE-2026-64560 to gain root on the OnePlus ACE 6T, with porting notes and…
 raahilmw/synipopt
针对 CVE-2026-98432 研究的 IPv4 SYN(带 IP 选项),每次运行一个实验目标。包含头部偏移解析器、回归测试,以及一次失效的自动漏洞利用工具的事后分析。
 alvaroguzmancode/cve-2026-98432
针对 CVE-2026-98432 的 Rust 检测工具与本地实验环境,该漏洞是 Linux IPv4 TCP 中 inet_opt/ireq_opt 的释放后使用(use-after-free)问题:提供静态 ELF 分析、kprobe 可达性检查以及竞态触发。
 ua-spectral/botlens
一个研究工件兼 MCP 服务器,通过大规模评论分析、LLM 标注以及一套包含 31 个主题的分类体系,审计第三方 Discord 机器人中的安全与隐私问题。
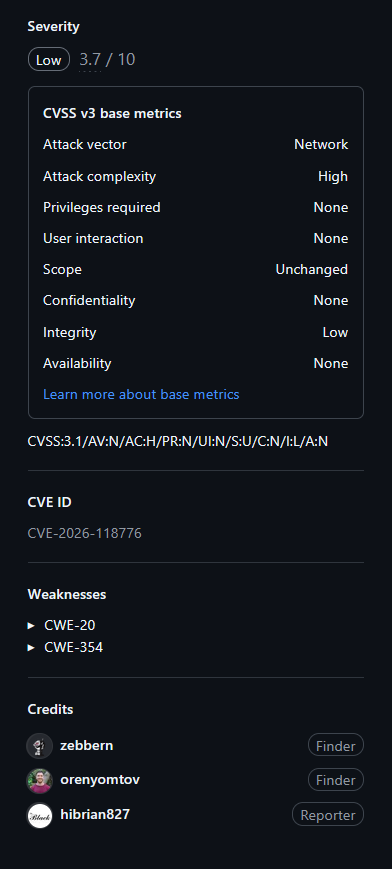 zebberncve/cve-2026-118776
node-forge 安全公告 ⌯⌲ 每周 5300 万次下载
 offline-ant/tcp2kaslr
CVE-2026-98432:一个普通的 IPv4 TCP 服务器存在漏洞,MPTCP 并非触发因素。漏洞触发、证据与分析。
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 divagr18/gpu-instance-fingerprint
根据原子加操作的落点顺序,对正在运行的 GPU 进行精确指纹识别,即使在相同的 GPU 之间也能区分。准确率达 99.1%,重启后依然有效,无法伪造,而一次默认的 torch.index_add_ 调用就会泄露它。
 mikkoabudo/cve-2026-98432-poc
演示 CVE-2026-98432 的 Proof-of-concept 代码,包含一个最小化的 C 实现,用于在受控测试环境中复现该漏洞。
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith:CVE-2026-33150 与 CVE-2026-33179 — libfuse io_uring 中的释放后使用与空指针解引用








