
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 oscerd/cve-2026-46590
CVE-2026-46590 的复现工具:Apache Camel camel-pqc 密钥生命周期不安全反序列化(FileBasedKeyLifecycleManager 通过 ObjectInputStream 进行旧版 .key 迁移),对 CVE-2026-40048 的修复不完整(已在…
 oscerd/cve-2026-46584
CVE-2026-46584 的复现工具:Apache Camel camel-mail 中 mail.smtp.* 标头注入,可通过路径上的 SOCKS 拦截实现凭据窃取(已在 4.14.8/4.18.3/4.21.0 中修复)
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
CVE-2026-46394 的 PoC 与 writeup:HAXcms Git.php 中的操作系统命令注入(CWE-78)。仅限授权安全研究。
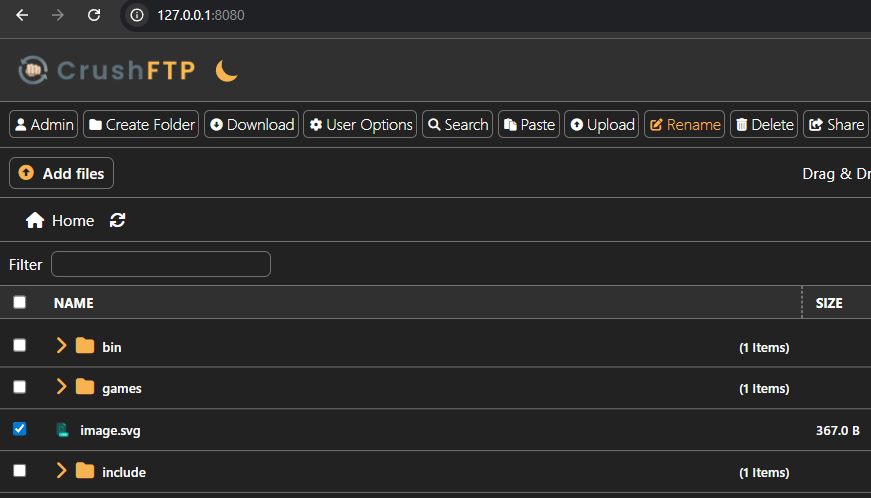 mmakingdom/cve-2025-63419
CrushFTP before 11.3.7_60 存在 HTML Injection 漏洞。基于Web的服务器具有用户共享文件的功能,该功能将文件名直接反映到邮件正文字段中,未进行任何清理,导致 HTML Injection。
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit脚本
 webraybtl/cve-2023-27363
福昕Foxit PDF远程代码执行漏洞CVE-2023-27363分析与复现
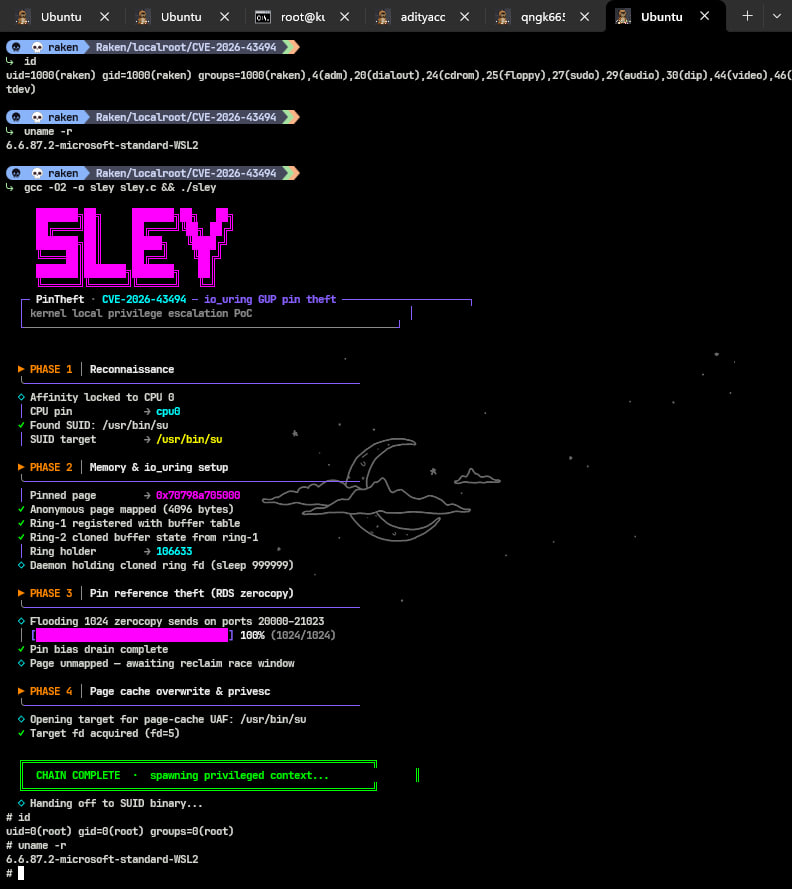 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494(PinTheft)的概念验证:通过 RDS zerocopy 引用计数漏洞 + io_uring 固定缓冲区实现 Linux 本地提权 → SUID 页缓存覆写。仅限授权研究使用。
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM 认证绕过的技术分析
 oscerd/cve-2026-40859
CVE-2026-40859 的复现工具 — Apache Camel camel-netty-http / camel-vertx-http 生产者端 HTTP 响应体不安全反序列化(RCE)
 oscerd/cve-2026-40858
CVE-2026-40858 的复现工具 — Apache Camel camel-infinispan 远程聚合仓库不安全反序列化(RCE)
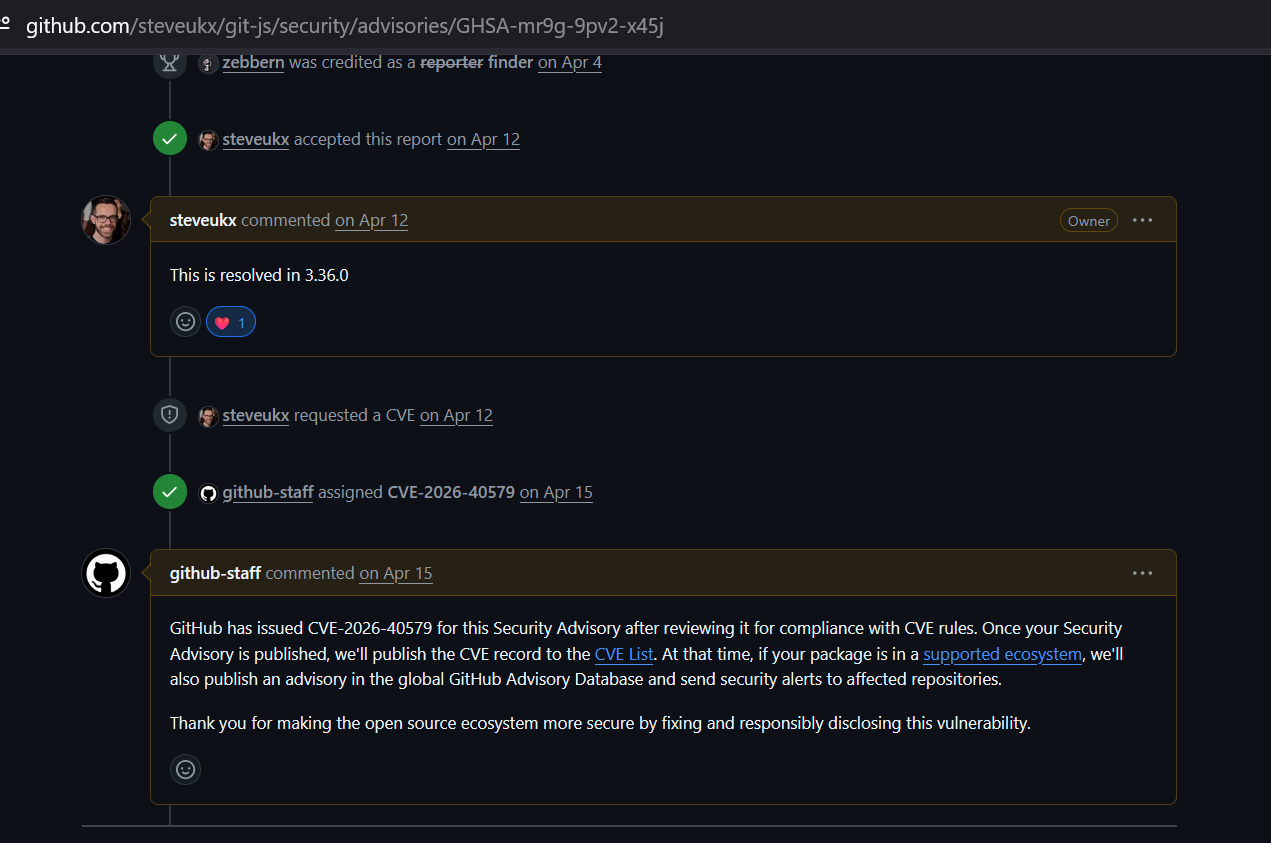 zebberncve/cve-2026-40579
git-js ⌯⌲ 每周 1100 万次下载的安全公告
 r00tali/cve-2026-39200
produk 请求参数的值被复制到封装在双引号中的 HTML 标签属性值中。有效载荷 xbnw0"><script>alert(1)</script>skc2h 被提交到 produk 参数中。该输入在应用程序的响应中被回显为…
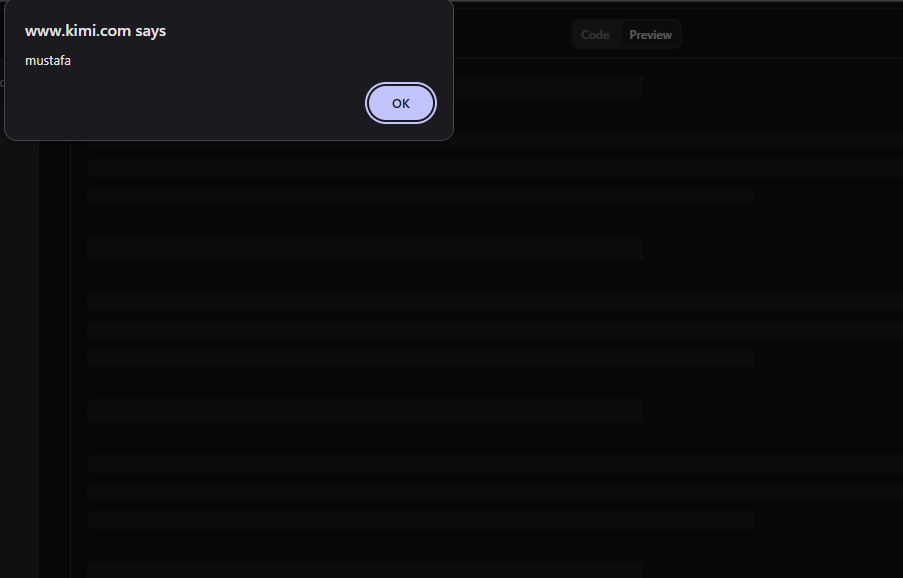 mgtx2/cve-2026-39107
详细披露 Kimi AI v1.0 预览选项卡中的一个存储型 XSS 漏洞,包括攻击场景、PoC 以及针对安全研究人员的修复指南。
 rat5ak/cve-2026-3805-curl-smb-uaf
CVE-2026-3805: curl的SMB连接重用中的释放后使用漏洞 - 堆信息泄露
 pavanvootla-sec/cve-2026-37196
# nirix traq v3.9.0 存储型 XSS 漏洞披露,含 PoC、根因分析与缓解指南,面向安全研究人员与防御者。
 redteamfortress/cve-2026-36425
CVE-2026-36425 OPSWAT AppRemover (ardrv.sys) 访问控制不当安全公告
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662:生产环境中的活动调试代码 — Gardyn Home Kit(ICSA-26-055-03)
 walidriouah/cve-2026-30691
CVE-2026-30691:@cyntler/react-doc-viewer中的存储型跨站脚本(XSS)








