#1
 lamambakukun/hack-the-box-sherlock-sshole-
Análisis de Vulnerabilidad sshole (CVE-2026-123158) y Resolución Forense — Sherlock: SSHole
 genaforvena/nginx2root
NGINX2Root nginx HTTP/2 流量控制整数下溢(CVE-2026-123007)的隔离实验环境复现,包含分级证据和已发布的调查报告。
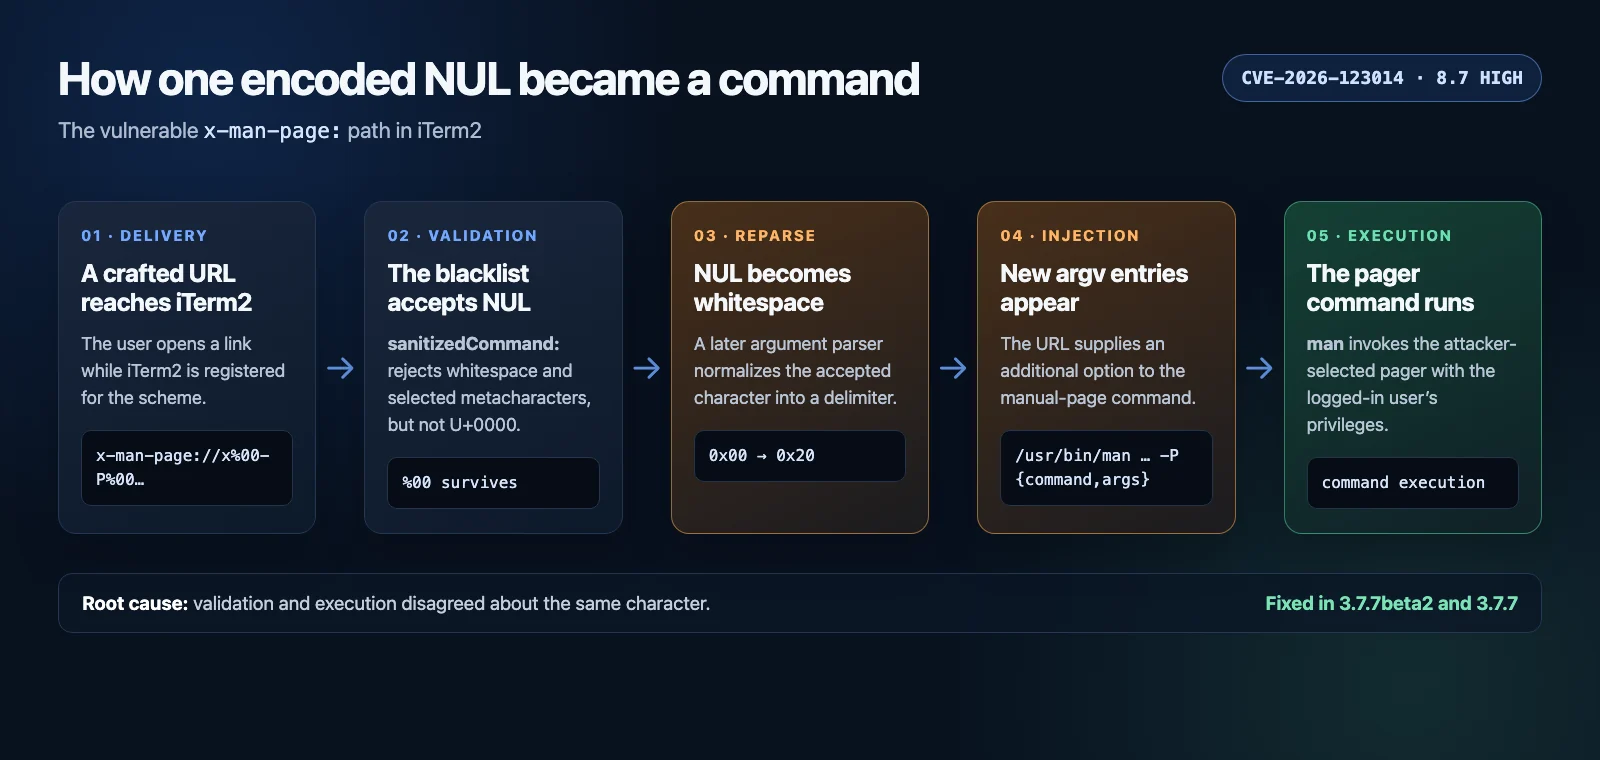 giki-shergill/cve-2026-123014---iterm2-terminal
针对 CVE-2026-123014 的 PoC 与研究:iTerm2 x-man-page NUL 字节参数注入。
 dylans7j/cve-2026-123158-openssh-auth-bypass
针对所声称的 OpenSSH 密码认证绕过漏洞(CVE-2026-123158)的 Paramiko 概念验证与实验环境说明,包含 HTB 证据、拟议的根本原因以及防御指导。
 ansonhsu-ai/sshhole-cve-2026-123158-ste
Static single-page advisory site documenting CVE-2026-123158 (sshhole), an OpenSSH password authentication bypass on musl Linux without PAM, with…
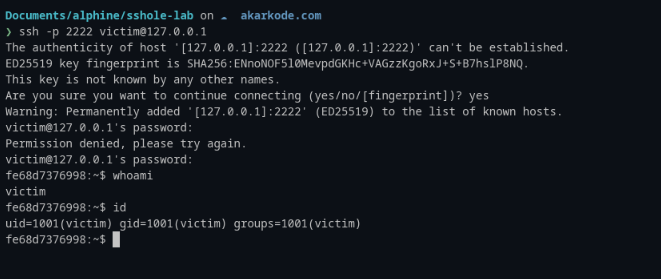 akarkode/alpine-openssh-sshole-auth-bypass
针对 Alpine Linux OpenSSH 身份验证绕过(CVE-2026-123158 / sshole)的漏洞研究、PoC 复现实验环境及技术分析
 capivara-research/cve-2026-122158
针对 CVE-2026-122158 的分析与仅限回环地址的 PoC,该漏洞是 InvoiceShelf 中的跨租户权限提升漏洞,允许所有者(owner)在另一个租户中分配任意角色。
 aduli198/cve-2026-123007_nginx2root
CVE-2026-123007 研究工具包——NGINX HTTP/2 流控计数缺陷导致未认证 RCE
 yusif-v/cve-2026-123007-poc
CVE-2026-123007 的 PoC:nginx HTTP/2 整数下溢 -> RCE
 certbn/cve-2026-123158-openssh-sshd-sshhole-sshole-
针对 CVE-2026-123158 的公告与技术分析,该漏洞是 OpenSSH sshd 在基于 musl 的 Linux 上的密码认证绕过漏洞,内容包括根本原因、复现步骤、检测规则和修复措施。
 ashrafzaryouh/cve-2026-123007
对 CVE-2026-123007 的公告与技术分析,该漏洞是 NGINX HTTP/2 流控整数溢出,可导致堆损坏及潜在的 RCE,并附检测与缓解步骤。
 coboliqcom/cve-2026-123158-sshole-safe-rust
对 CVE-2026-123158(OpenSSH/musl 认证绕过)的取证分析,包含 Safe Rust 免疫性证明、加固的 C99 参考实现以及可直接替换的补丁。
 stevendamianakis/autopi
基于分类体系引导的自适应红队测试框架,可遍历提示注入技术并优化失败的尝试,以发现针对使用工具的 LLM 智能体的多样化攻击。
 vulnsvnc/cve-2026-125399
针对 CVE-2026-125399 的分析文章与概念验证,该漏洞是 Fluxion 中一个零点击、无需身份验证的 OS 命令注入漏洞,通过 eval() 对攻击者可控的 802.11 ESSID 执行。
 grigorovichvlad/cve-2026-125423
针对 CVE-2026-125423 的 Write-up 与 Go 实验 PoC:该漏洞是 Gitea 自动初始化过程中的竞态条件,可将符号链接的 README 变为服务端 Git hook 覆盖并导致 RCE。已在 28.4.0 中修复。
 rudsarkar/ghsa-673q-mjm6-r5xr
针对 GHSA-673q-mjm6-r5xr 的 Docker 化概念验证:单个未经身份验证的请求即可在 Next.js use cache / React Flight 中实现 RCE,并附带一个已修补的受害版本用于对比。
 zeetee1235/cve-2026-126497
针对 CVE-2026-126497 的概念验证与分析:该漏洞是 LibreCAD/libdxfrw 在解析 R2004 DWG 节页时发生的堆越界写入,附带 ASan 复现程序、RCE 实验环境及补丁。