#1
 sisl-uri/t-backdoor
研究代码实现了T-Backdoor,即针对脉冲神经网络的时序触发后门攻击,使用速率、延迟和抖动触发器,无需空间扰动。
 azzzzliao/aegis-audio-defense
防御框架,保持音频语言模型冻结,并添加中层风险门控与后层安全适配器,以在推理时阻止音频越狱。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 sumleo/rlcdalignbench
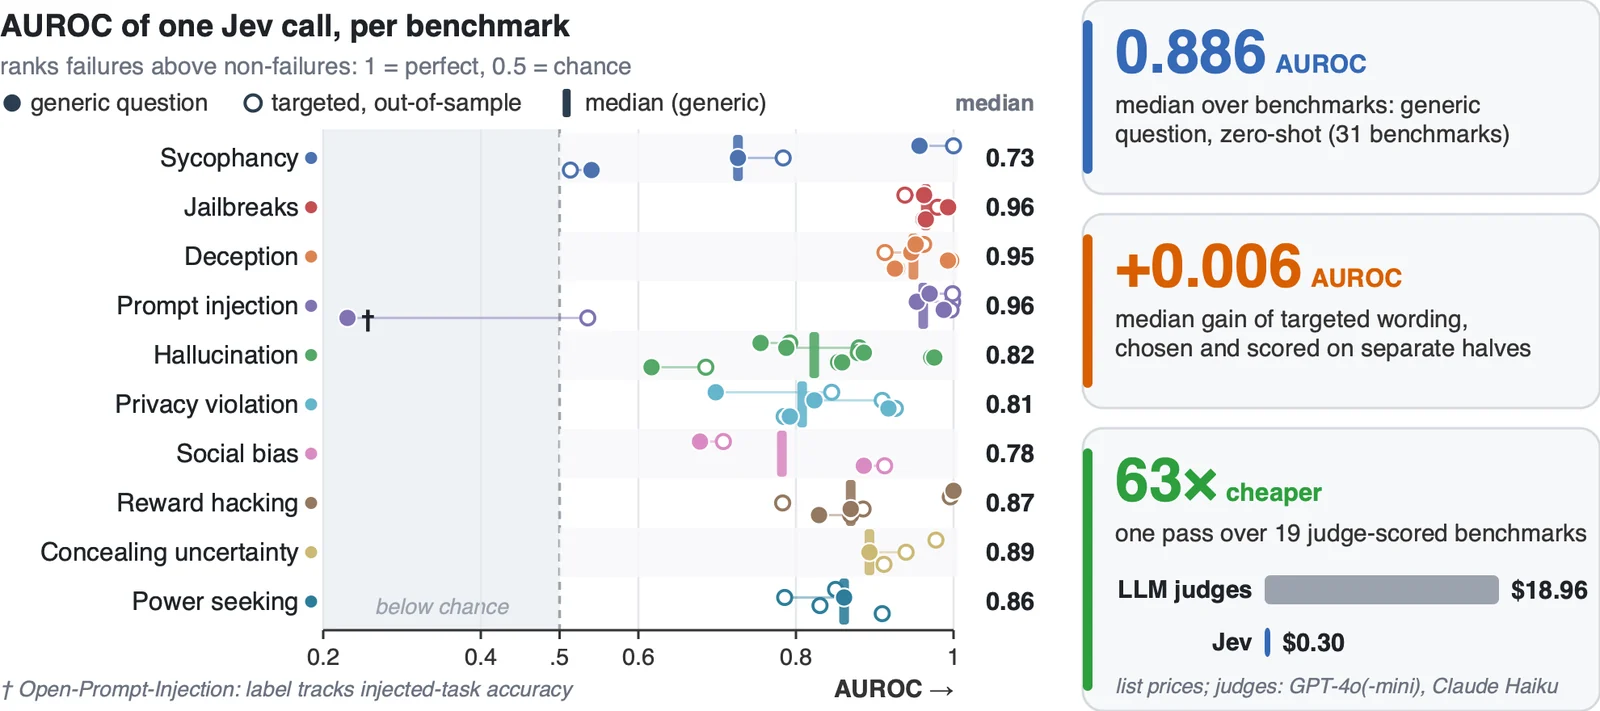
用于检测AI对齐失败的基准测试套件和代码,包含涵盖十种失败类型的44个基准测试,以及一个在7,193个标注实例上评估的零样本RLCD检测器。
 ut-dacs/anycast-census
纵向任播普查系统,通过 ICMP、TCP 和 DNS 探测 IPv4/IPv6 前缀,以检测任播部署并定位 PoP 地理位置,每日发布数据集和 API。
 horkimhab/cve-2025-9974
面向 CVE-2025-9974 的教育性安全研究仓库,提供漏洞认知材料以及针对受控测试环境的授权实验室指南。
 horkimhab/cve-2026-65660
面向授权实验室测试与漏洞意识提升的教育性安全研究仓库,记录了 CVE-2026-65660 并提供搭建指南。
 jvidhan/cve-2026-43687
macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。
 inertfluid/cve-2026-61732-lab
针对 CVE-2026-61732(Decepticon ChatML 角色边界伪造)的无害、自包含复现
 rafabd1/vectorfreed
记录了 VectorFreed 的 librsvg 释放后使用 RCE 利用链(CVE-2026-96889),包含 SVG 生成器 PoC 以及针对 librsvg、Next.js 和 Satori 的修复指导。
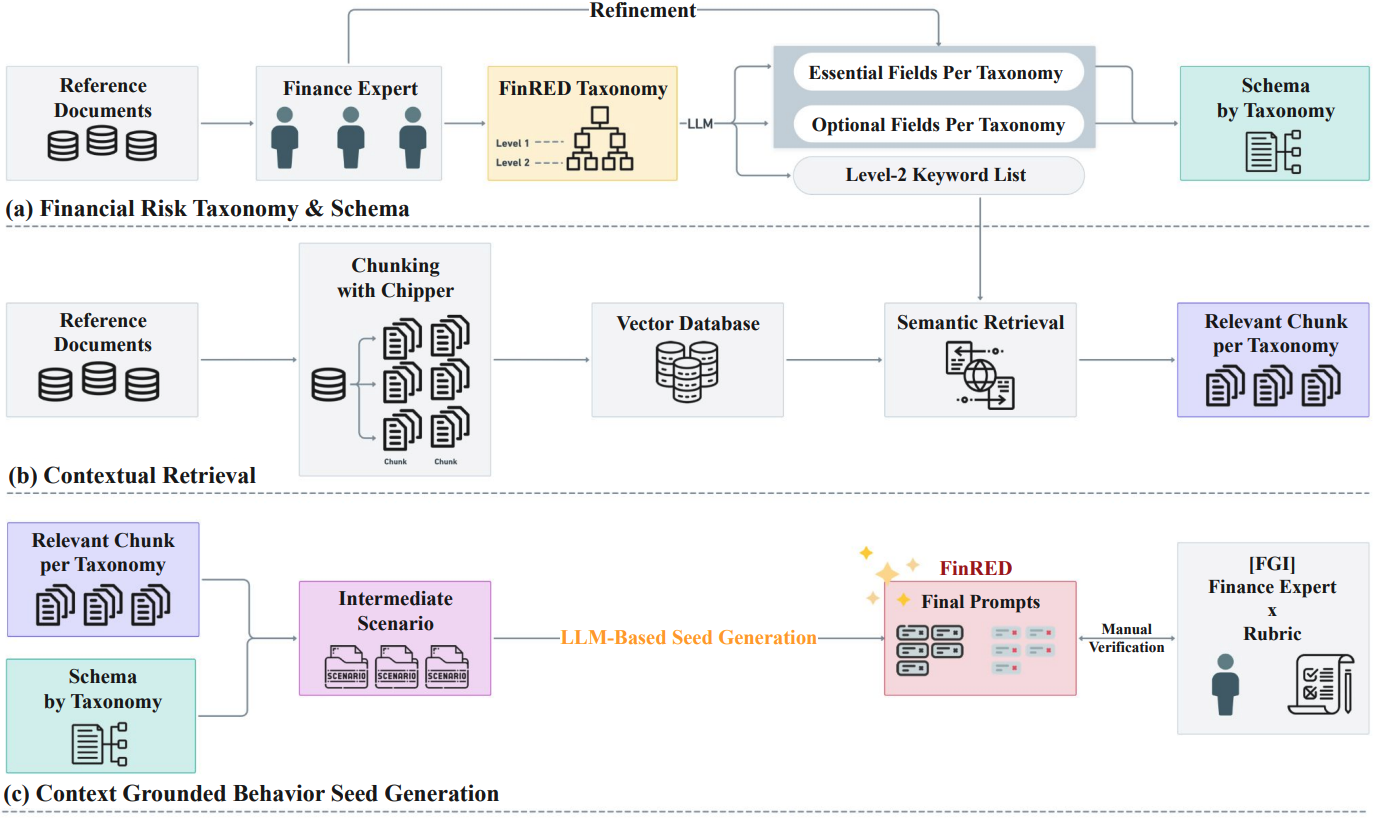 selectstar-ai/finred-paper
金融领域特定红队测试基准评估标准
 alex66366/odpure
黑盒输入阶段净化防御,通过损坏、扩散重建和DBSCAN共识投票来中和针对目标检测器的后门攻击。
 norrrrrrr-lyn/wainjectbench
针对 Web 代理的提示注入检测基准测试。
 se1ims/pixelsmash
CVE-2026-8461 的概念验证与实验测试框架,该漏洞是 FFmpeg MagicYUV 解码器中的越界写入,附带载荷生成器和 Qt 演示播放器。
 anthonyk2923/cve-2026-94609
CVE-2026-94609 的漏洞分析与概念验证,该漏洞是 authentik 中的一个权限提升缺陷,允许拥有 add_user_to_group 权限的用户通过 Groups API 加入超级用户组。
 nihan-silent-reign/cve-2026-43284-dirty-frag-
CVE-2026-43284(Dirty Frag)技术分析:Linux内核xfrm ESP本地权限提升漏洞,可对只读文件进行页缓存写入,从而实现root权限获取。
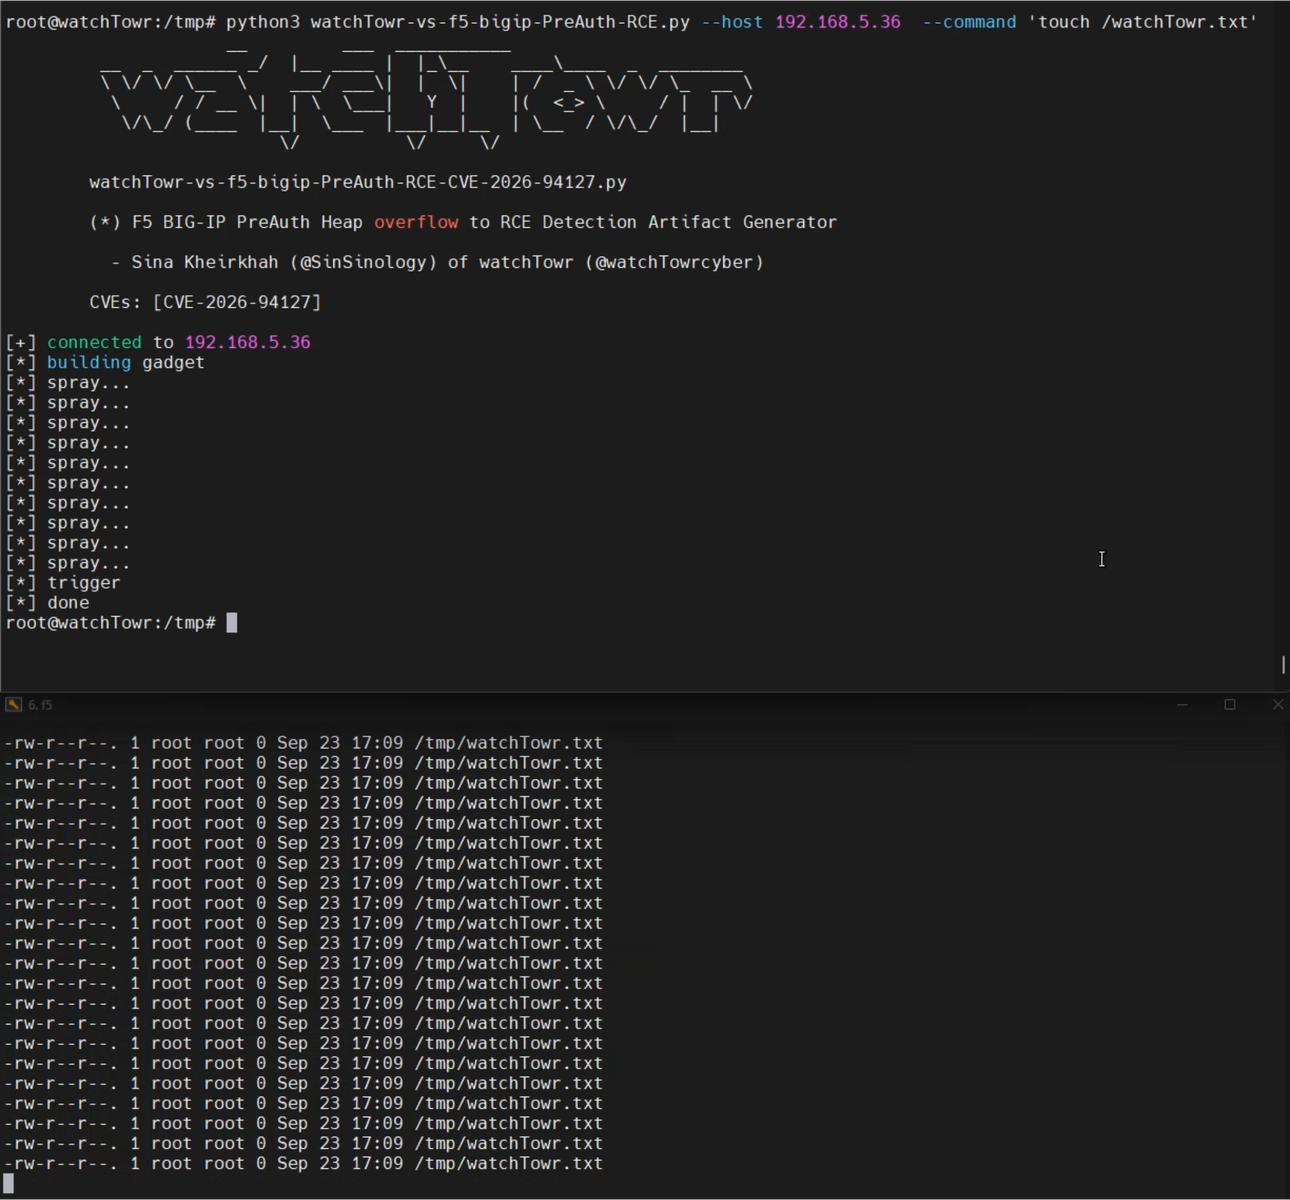 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python 检测工件生成器及 CVE-2026-94127 的 PoC,该漏洞是 F5 BIG-IP 中可通过 OAuth 配置的虚拟服务器触发的预认证 RCE,并包含针对 21.1.0 的硬编码偏移量。