
 #1

 offline-ant/tcp2kaslr
CVE-2026-98432:一个普通的 IPv4 TCP 服务器存在漏洞,MPTCP 并非触发因素。漏洞触发、证据与分析。
 alvaroguzmancode/cve-2026-98432
针对 CVE-2026-98432 的 Rust 检测工具与本地实验环境,该漏洞是 Linux IPv4 TCP 中 inet_opt/ireq_opt 的释放后使用(use-after-free)问题:提供静态 ELF 分析、kprobe 可达性检查以及竞态触发。
 raahilmw/synipopt
针对 CVE-2026-98432 研究的 IPv4 SYN(带 IP 选项),每次运行一个实验目标。包含头部偏移解析器、回归测试,以及一次失效的自动漏洞利用工具的事后分析。
 googlesky/cve-2026-98432
KASAN-verified proof-of-concept reproducing CVE-2026-98432, a Linux kernel IPv4 TCP inet_opt/ireq_opt use-after-free, with cross-CPU race harness and…
 4onurdemir/tcl-androidtv-root-attempts
记录了对 TCL Android TV 工厂层的逆向工程:56 kHz 红外协议、tclfactoryos 守护进程、内核红外驱动,以及软件 root 无法实现的证据。
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 jadedfella/lpe-study-notes
一次从零开始的缓慢讲解,深入剖析一个 Linux 内核提权漏洞(CVE-2026-98260)
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) exploit research: S9280 Android 14 GKI 6.1 — UAF trigger + zero-write primitive + SELinux Permissive.…
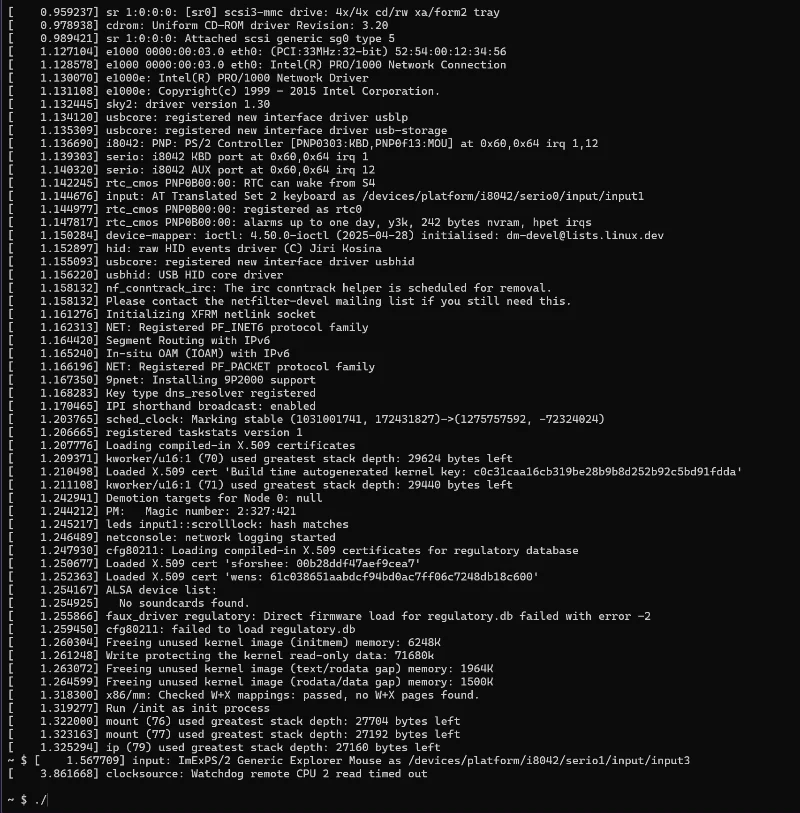 imkidz0/poc-cve-2026-98258
针对 CVE-2026-98258 的概念验证,该漏洞是 Linux 内核 posix-cpu-timers 的一个缺陷:已排队的定时器在到期列表上被释放,并附有可运行的演示。
 malhyuk/cve-2026-98180
针对 CVE-2026-98180 的概念验证及经 KASAN 确认的 KUnit 复现程序。该漏洞是 drm/msm 中一个包含调度器的 ring 和 VM 对象的释放后使用(use-after-free)问题,可通过非特权 SYNC_IOC_FILE_INFO 触达。
 ahiamaduuche-sys/cve-2026-97859-analysis
针对 CVE-2026-97859 的网络安全作业,涵盖严重性分析、补丁修复以及网络杀伤链(Cyber Kill Chain)。
 ahiamaduuche-sys/cve-2026-97859-cybersecurity-analysis
针对 CVE-2026-97859 的网络安全作业,涵盖严重性分析、补丁修复以及网络杀伤链(Cyber Kill Chain)。
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
针对 CVE-2026-97859 的网络安全作业,涵盖严重性分析、补丁修复以及网络杀伤链(Cyber Kill Chain)。
 phinode-labs/nginx-cve-2026-97629
针对 CVE-2026-97629 的概念验证漏洞利用、根本原因分析及单行补丁,该漏洞为 nginx TLS 会话票据伪造,可绕过客户端证书(mTLS)身份验证。
 woshigenm/cve-2026-97555
Analysis, POC, and arm64 exploit chain for a Linux cifs.ko DACL heap overflow (CVE-2026-97555), escalating to a uid-0 credential overwrite on the…
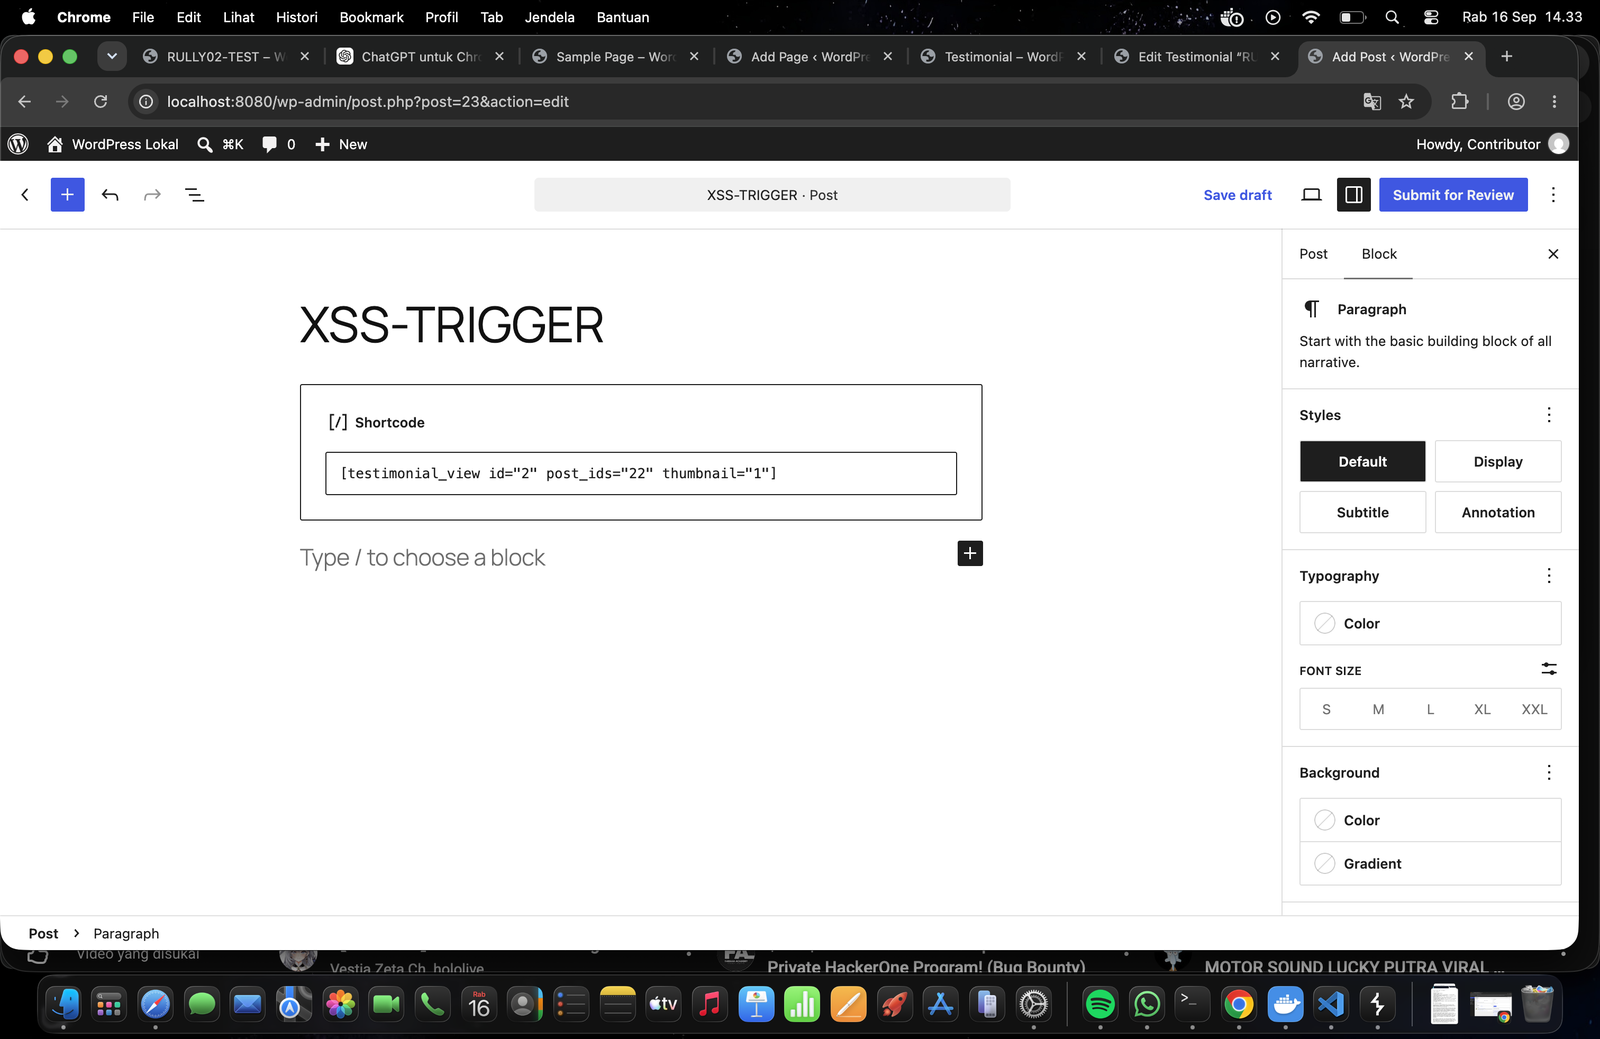 rully2212/cve-2026-97286
针对 CVE-2026-97286 的技术公告与概念验证,该漏洞是 WordPress Strong Testimonials 插件中的认证存储型 XSS,包含攻击链、PoC 和补丁分析。
 ampedwastaken/cve-2026-97229-gitlab-ci-cd-regex-compiler-rce
对 CVE-2026-97229(GitLab CI/CD 正则表达式 RCE)的技术调查:本地已修补的 GitLab 实验环境、CI Lint API 检查、版本审计以及防御性指导。无可用漏洞利用。









