#1


 mhackiori/cve-2021-3156
Baron Samedit 漏洞的可视化、模糊测试、利用与补丁
 wlibang/cve-2024-38077
CVE-2024-38077,本仓库仅用作备份,
 keraattin/cve-2026-35031
Jellyfin Media Server 中严重的路径遍历到远程代码执行(RCE)漏洞(CVSS 9.9)。包含概念验证(PoC)漏洞利用程序、技术分析和检测工具。
 n132/cve-2025-68325
PoC CVE-2025-68325
 h3raklez/cve-2025-14321
概念验证,通过WebRTC编码转换演示Firefox的RTCEncodedFrameBase中的释放后使用漏洞,可实现堆破坏和潜在的远程代码执行。
 halcy0nic/cve-2022-34913
CVE-2022-34913 的概念验证
 quyt0/cve-2019-18935-exploit-study
针对影响Telerik UI for ASP.NET AJAX的CVE-2019-18935的深入研究。涵盖.NET反序列化漏洞、RadAsyncUpload处理程序、gadget链、混合模式程序集利用以及缓解策略。
 mrmtwoj/react2shell-cve-2025-55182
教育与研究相关 React / Next.js 漏洞 CVE‑2025‑55182(“React2Shell”)的工具。
 hffaust/cve-2021-42574_and_cve-2021-42694
CVE-2021-42574和CVE-2021-42694的演示和文档,这些Unicode双向算法漏洞可实现不可见的源代码操作。
 afine-com/cve-2022-35501
在 Amasty Blog Pro for Magento 2 的博客文章创建功能中的存储型跨站脚本(XSS)
 ard33/cve-2026-4255
CVE-2026-4255 的概念验证,Thermalright TR-VISION HOME 中的 DLL 侧加载权限提升,演示基于 PATH 的 Ftd2xx.dll 植入以实现提升权限的代码执行。
 alyssa-o-herrera/cve-2018-7197
CVE-2018-7197报告
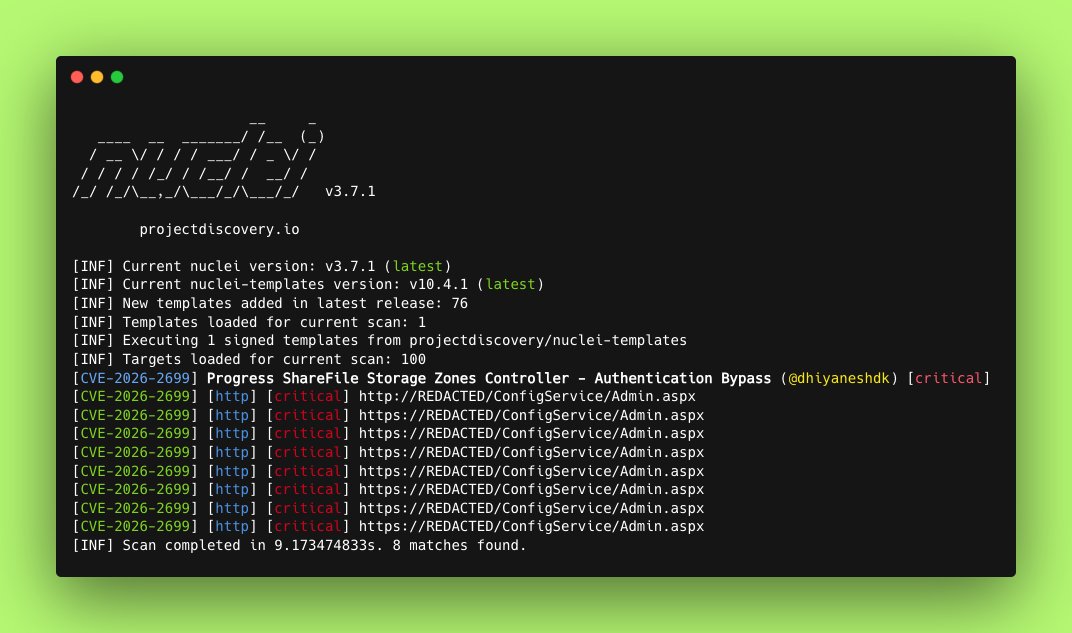 0xblackash/cve-2026-2699
CVE-2026-2699
 majdae/cve-2025-47812-research
分析 CVE-2025-47812 的学术研究仓库,该漏洞是 Wing FTP Server 中通过 Lua 注入导致的关键 RCE 漏洞,包括静态/动态分析和概念验证。
 jeromeyoung/cve-2021-43141
CVE-2021-43141 的相关信息,即 plan_application 部分中的反射型 XSS 漏洞。
 vett3x/smb-linux-cve-2025-37899
CVE-2025-37899技术分析:Linux内核ksmbd SMB模块中的释放后使用漏洞,可实现远程代码执行。包括攻击向量、影响评估和补丁指南。