
 #1
 samyk/keysweeper
KeySweeper 是一款隐蔽的基于 Arduino 的设备,伪装成一个可正常工作的 USB 墙壁充电器,能够通过无线方式被动嗅探、解密、记录并(通过 GSM)上报附近任何微软无线键盘的所有按键输入。
 appneta/tcpreplay
以任意速度编辑和重放捕获的网络流量——一套适用于 *NIX 和 Windows 的 pcap 工具。
 mozillazg/ptcpdump
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。

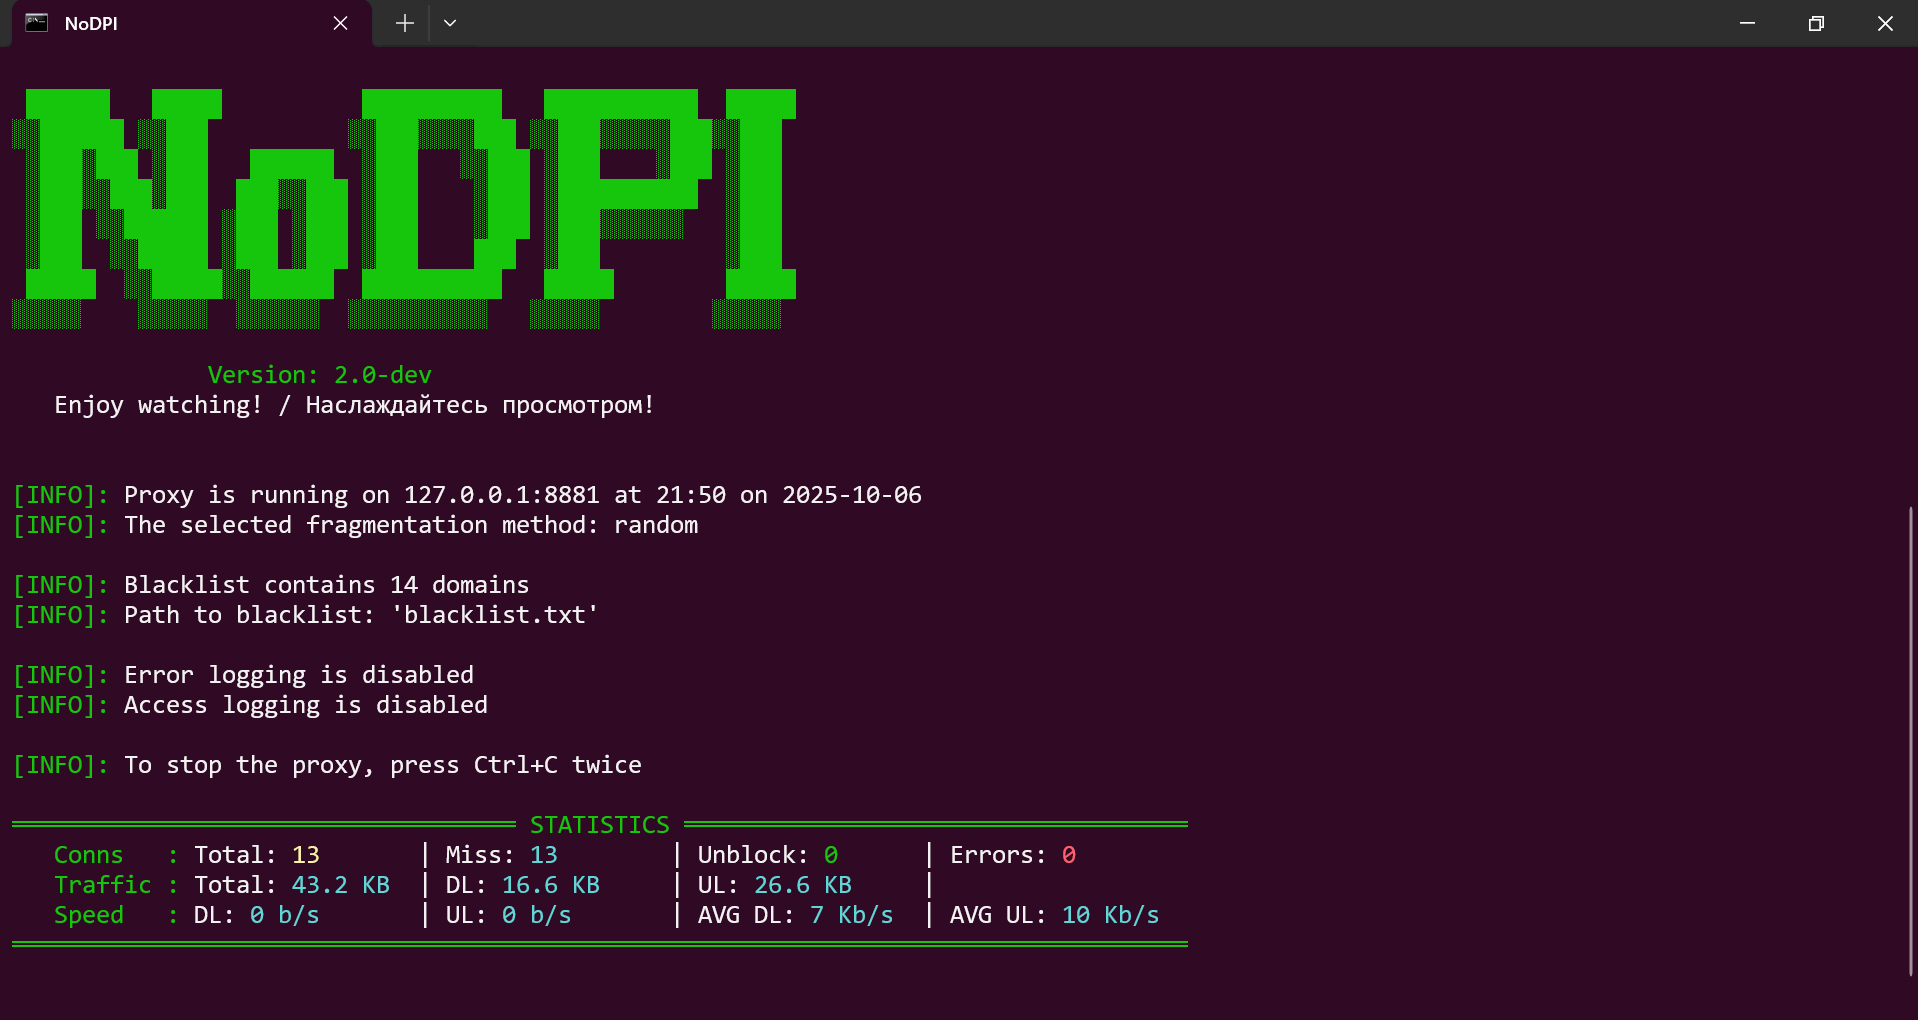 gvcoder09/nodpi
本地代理,通过分段TLS ClientHello数据包绕过深度包检测,无需管理员权限即可访问被屏蔽网站。
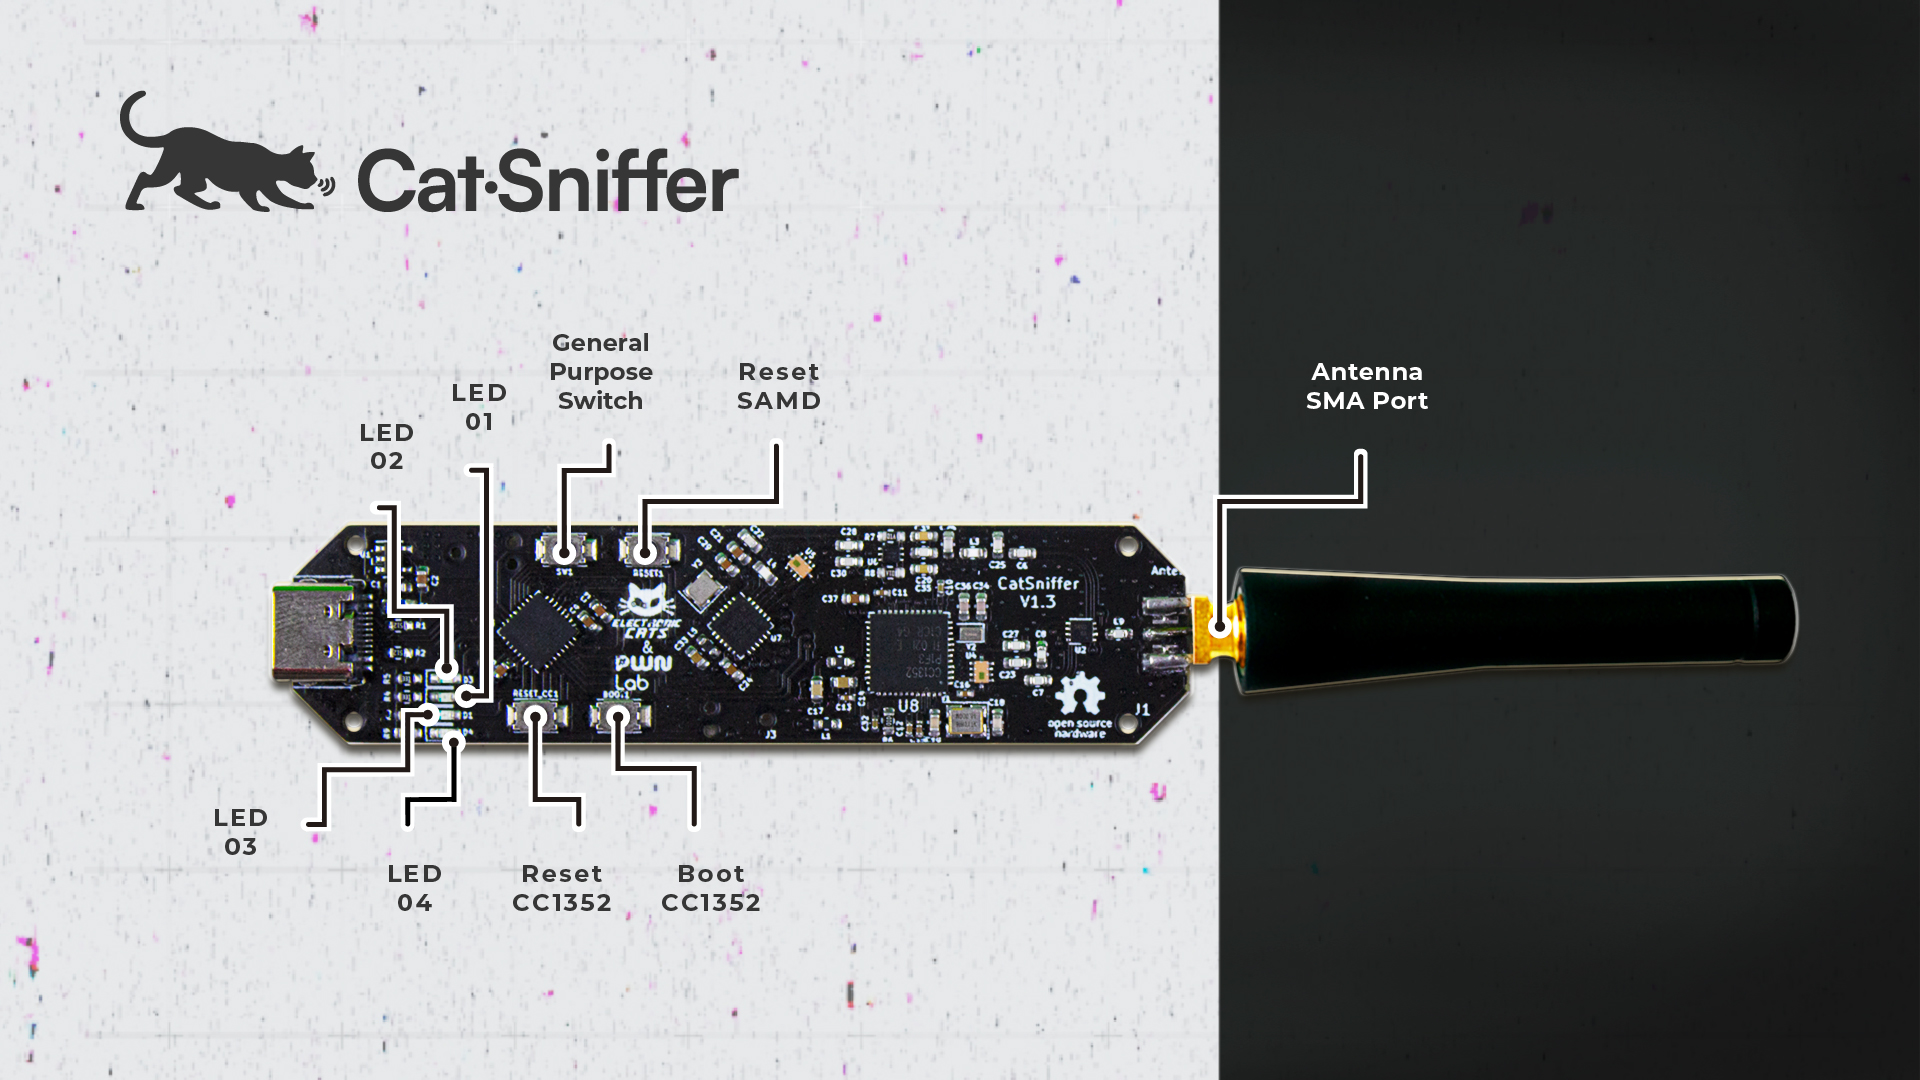 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
 0ct0sec/m5porkchop
哦不!有人在数据包嗅探器里塞了个RPG。
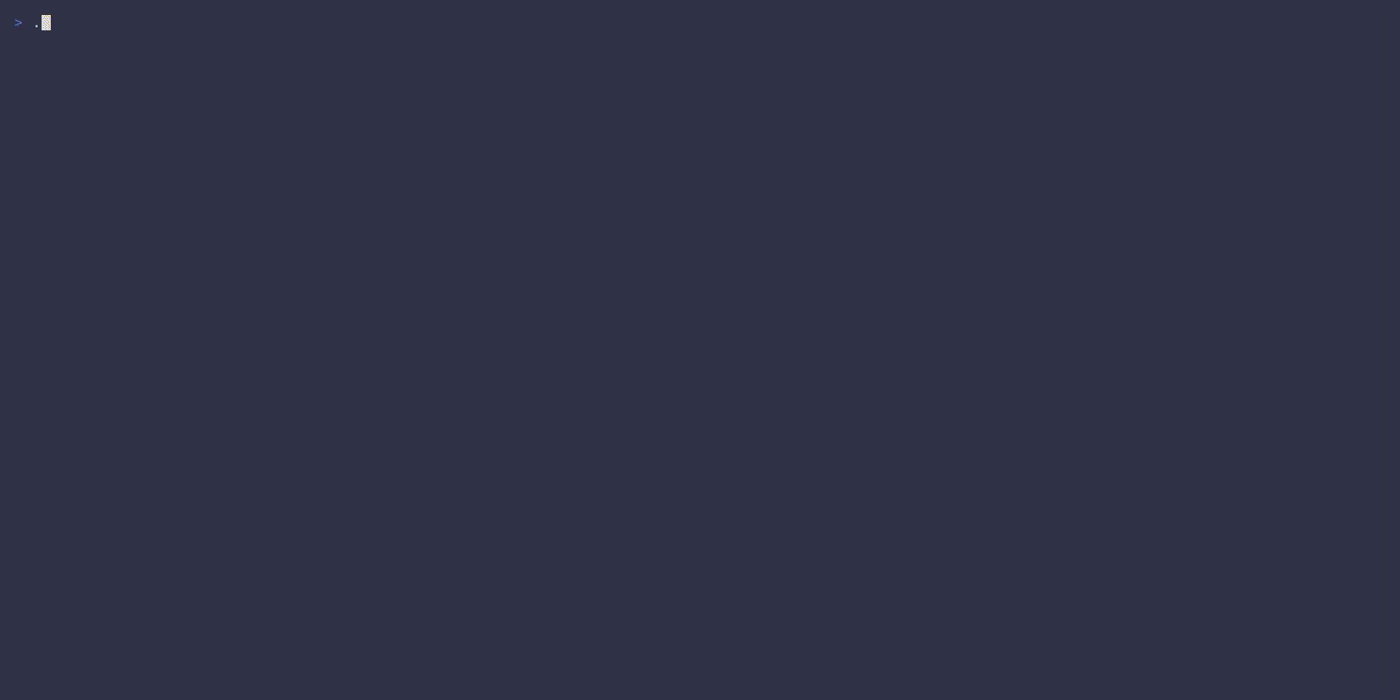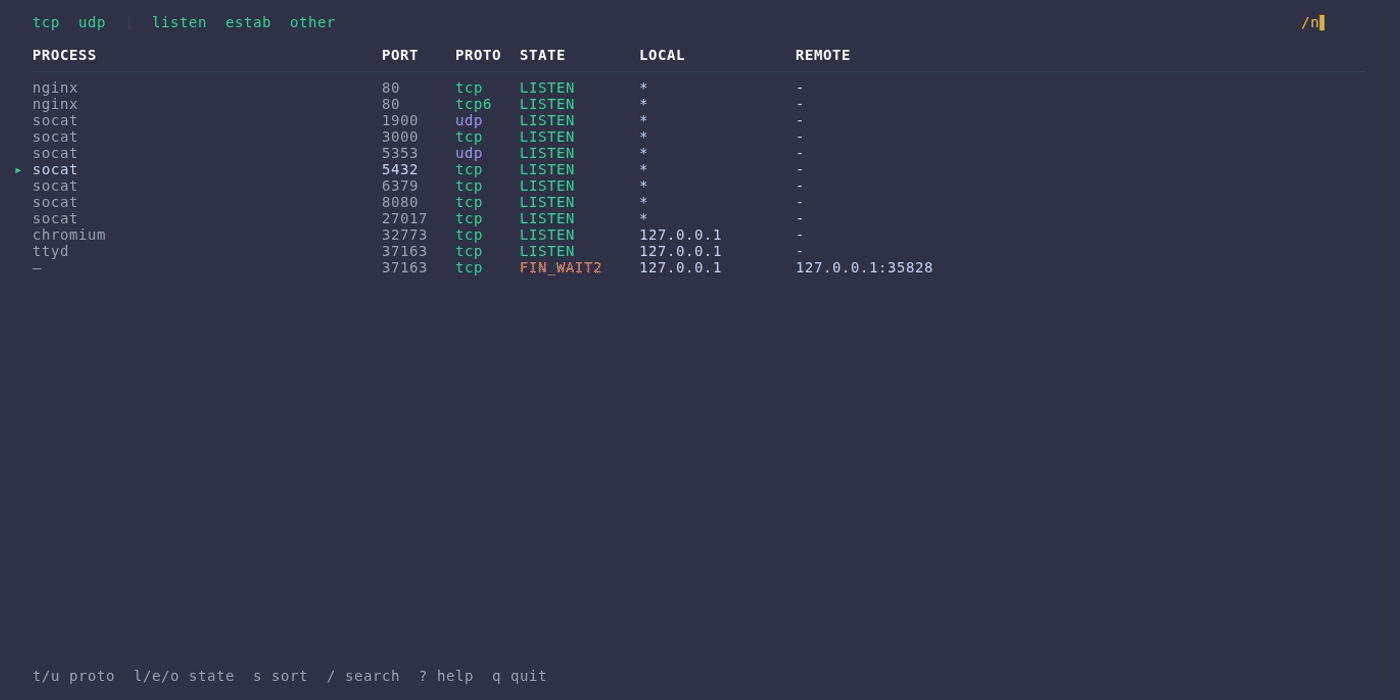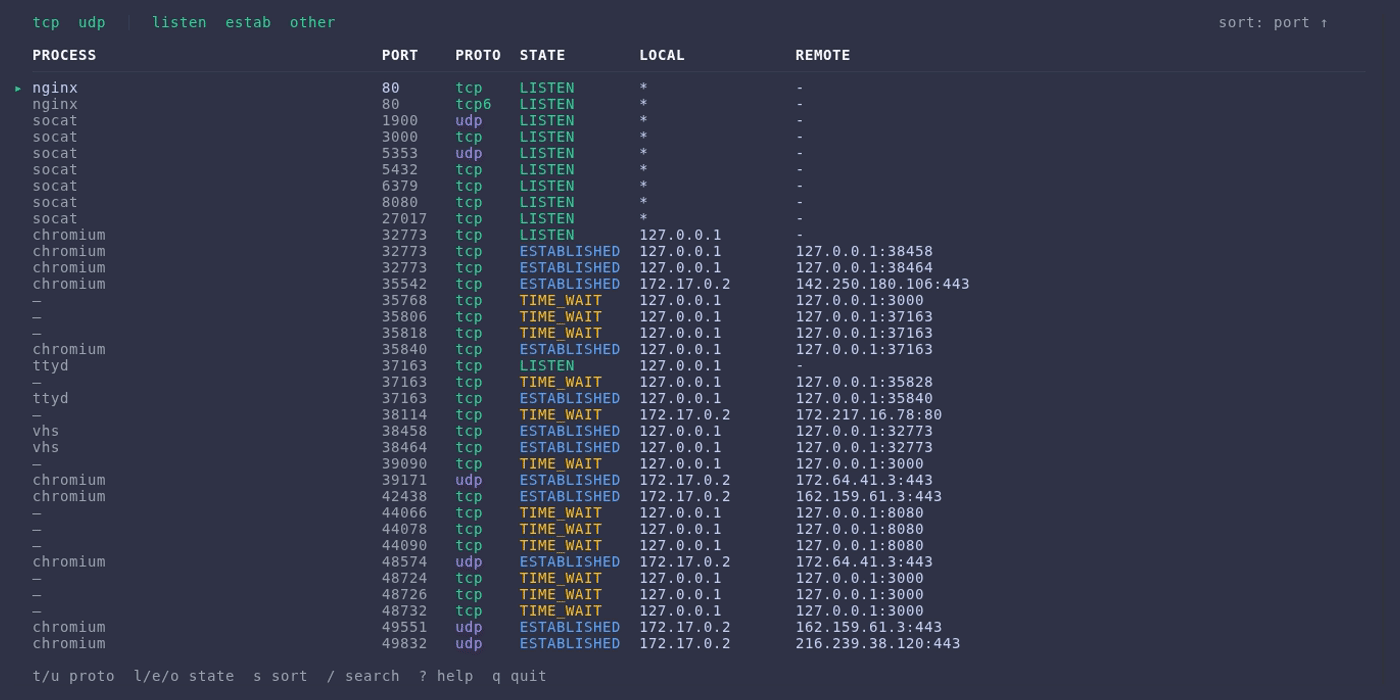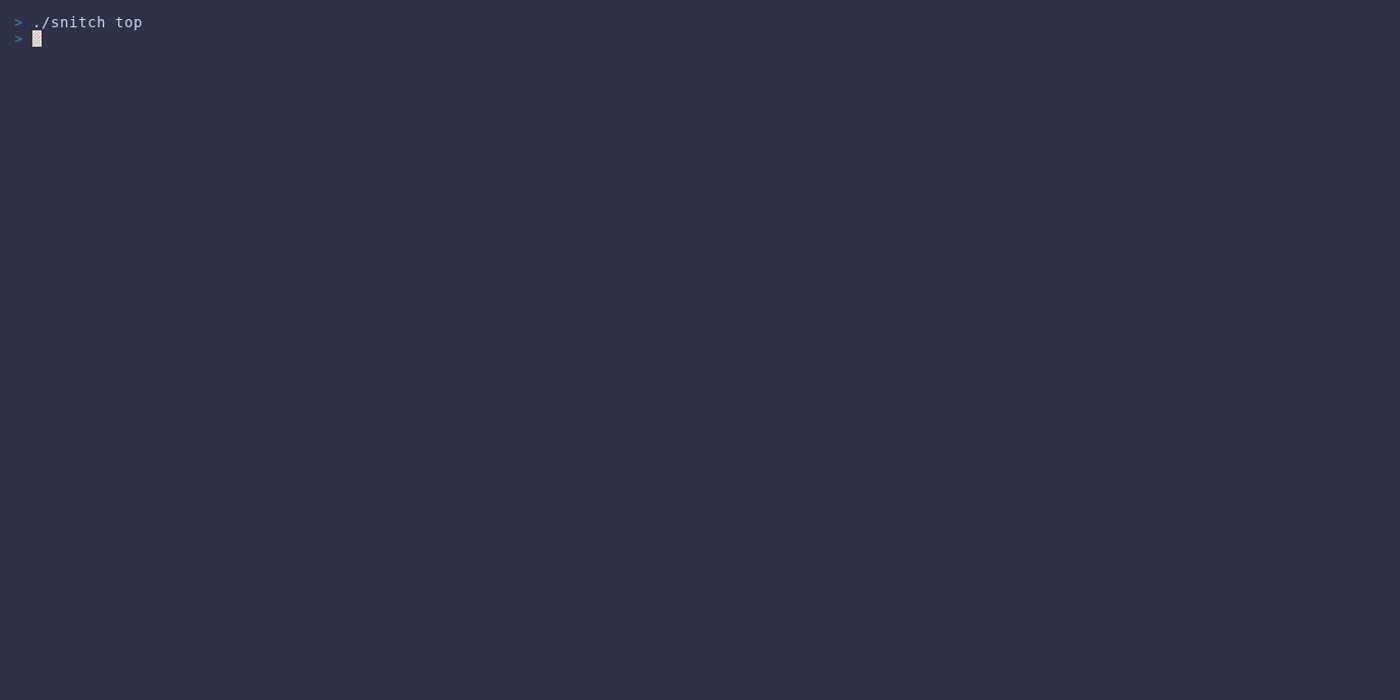 karol-broda/snitch
一个更美观的网络连接检查方式
 cisco/joy
一个用于捕获和分析网络流数据及流内数据的包,适用于网络研究、取证和安全监控。
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。

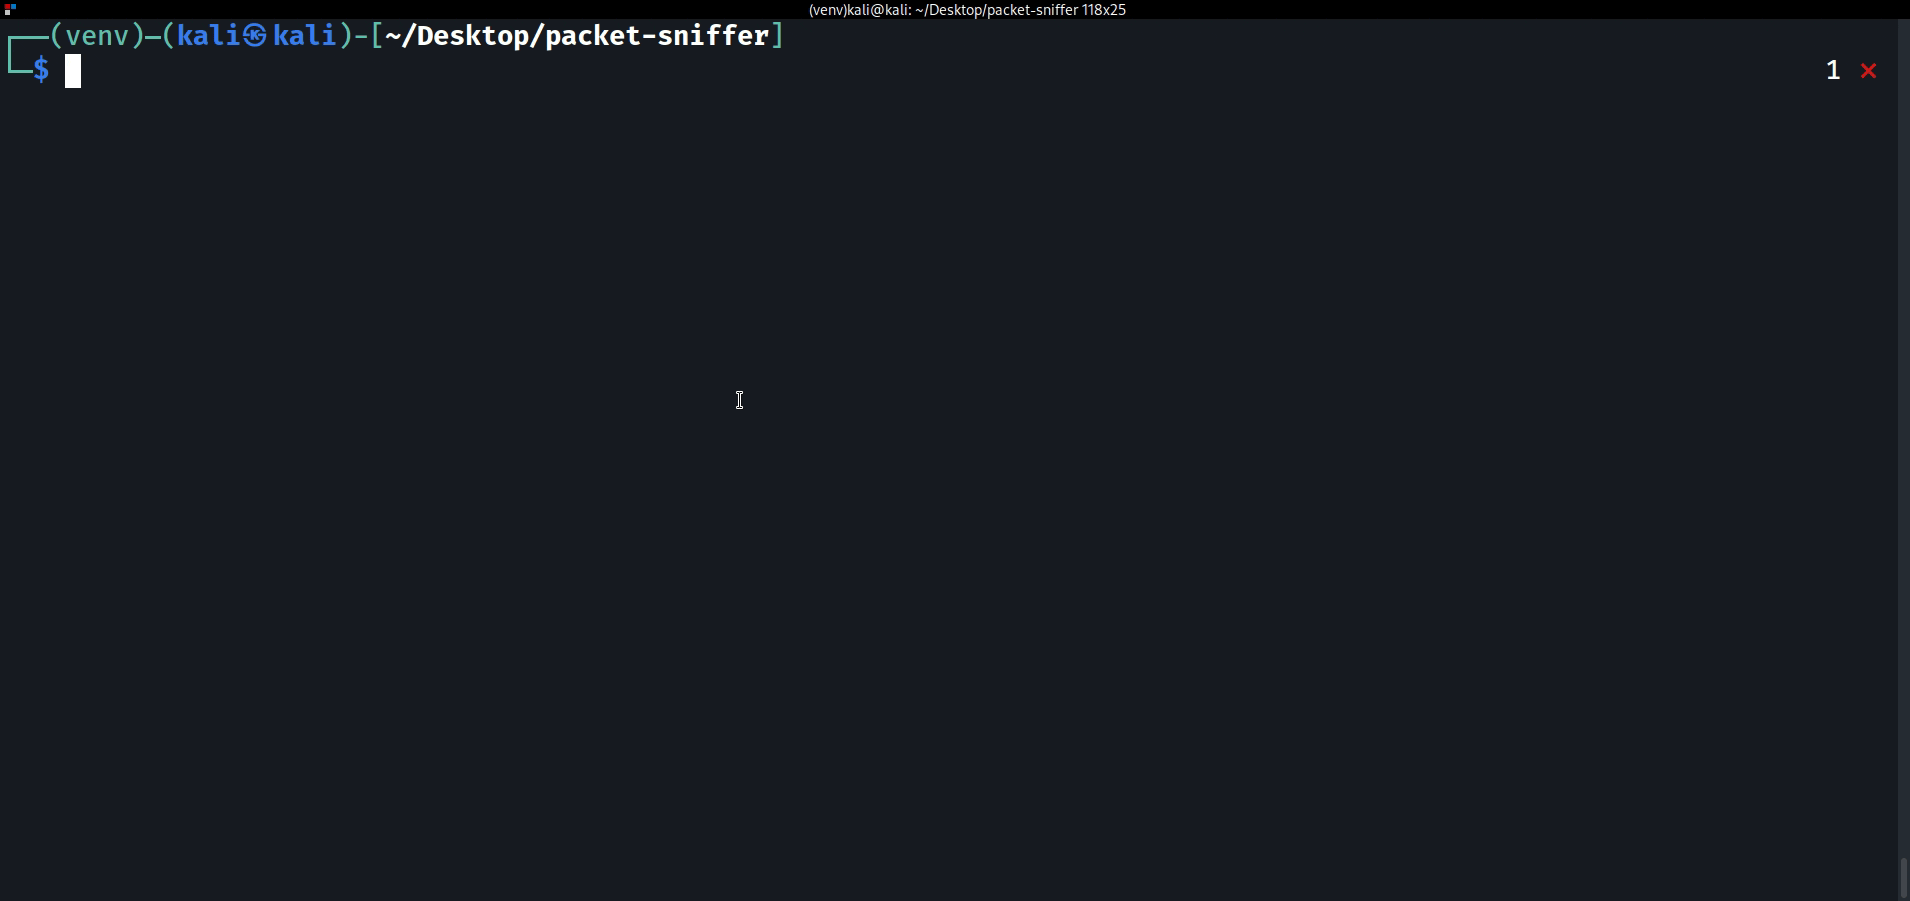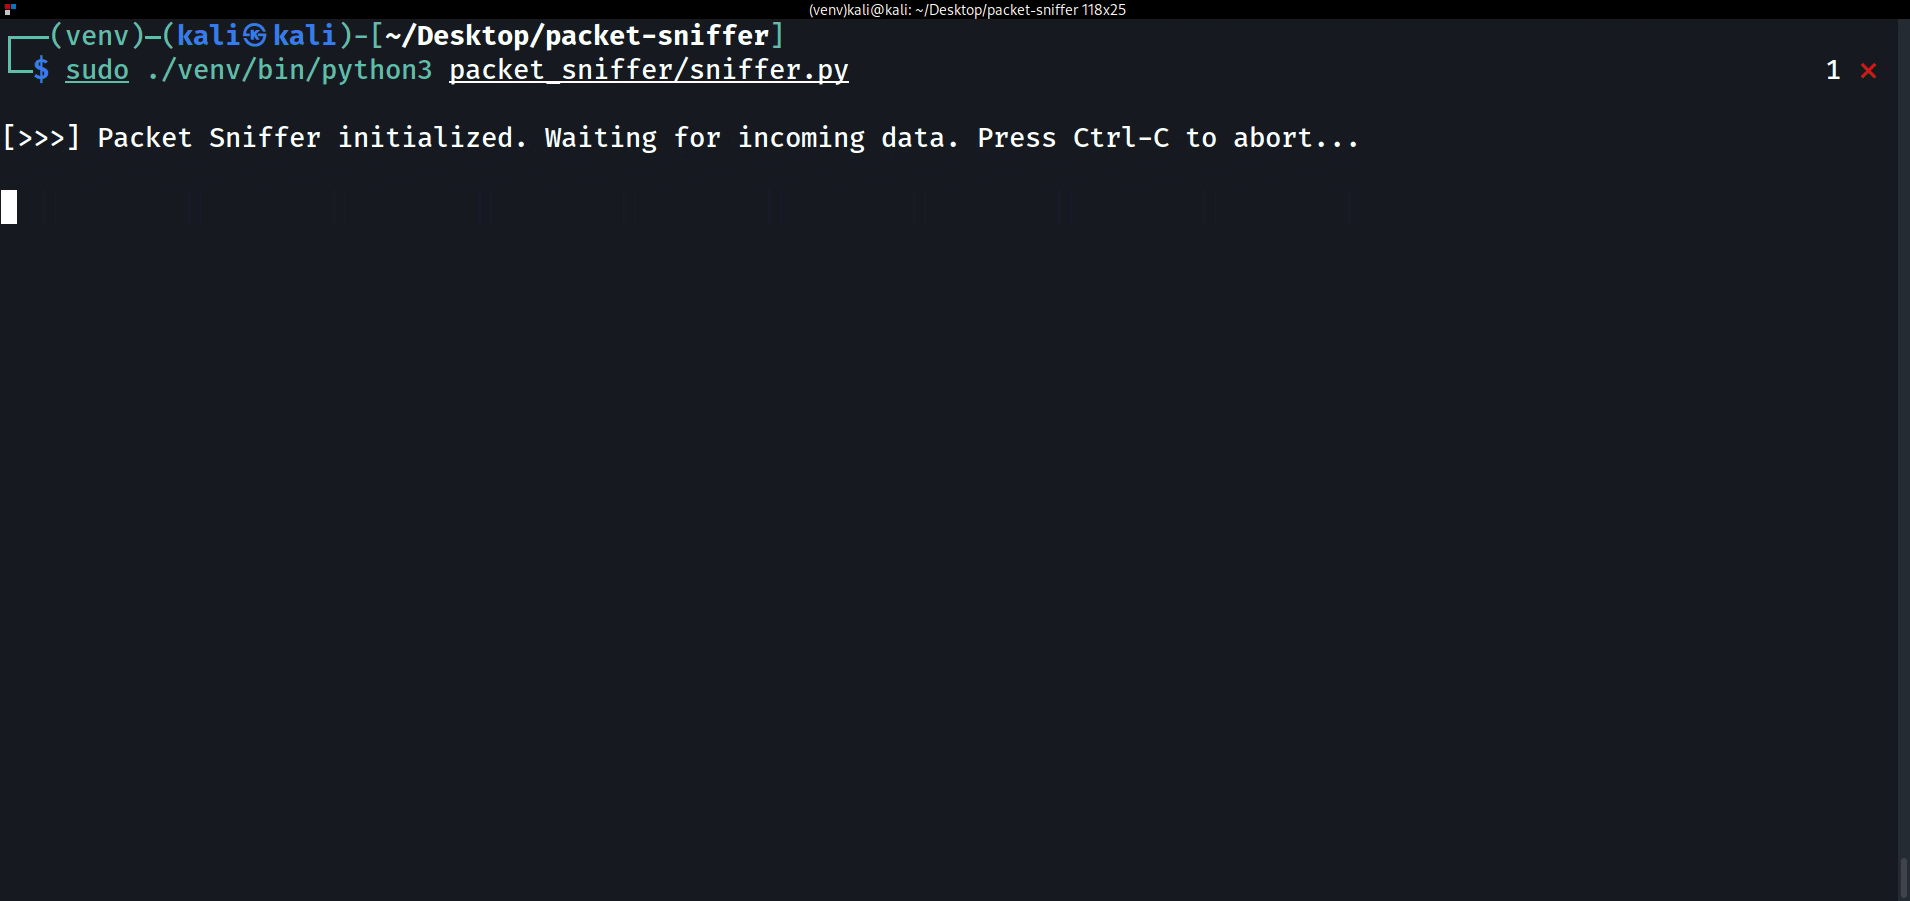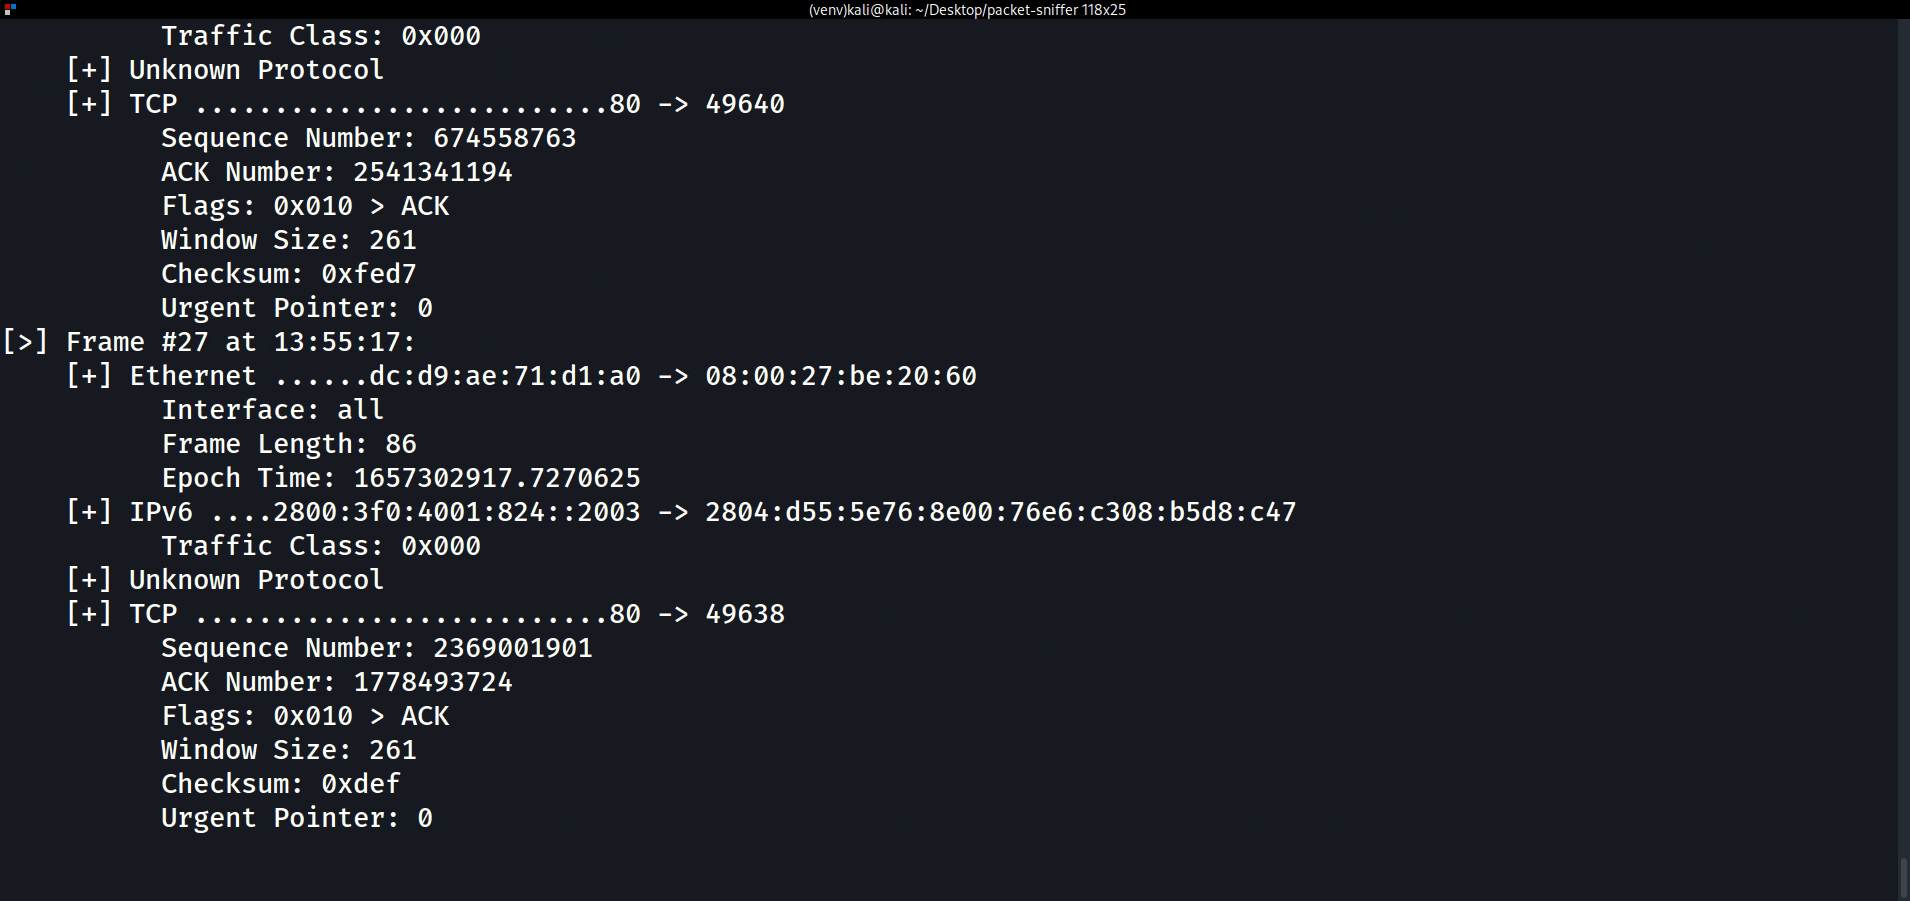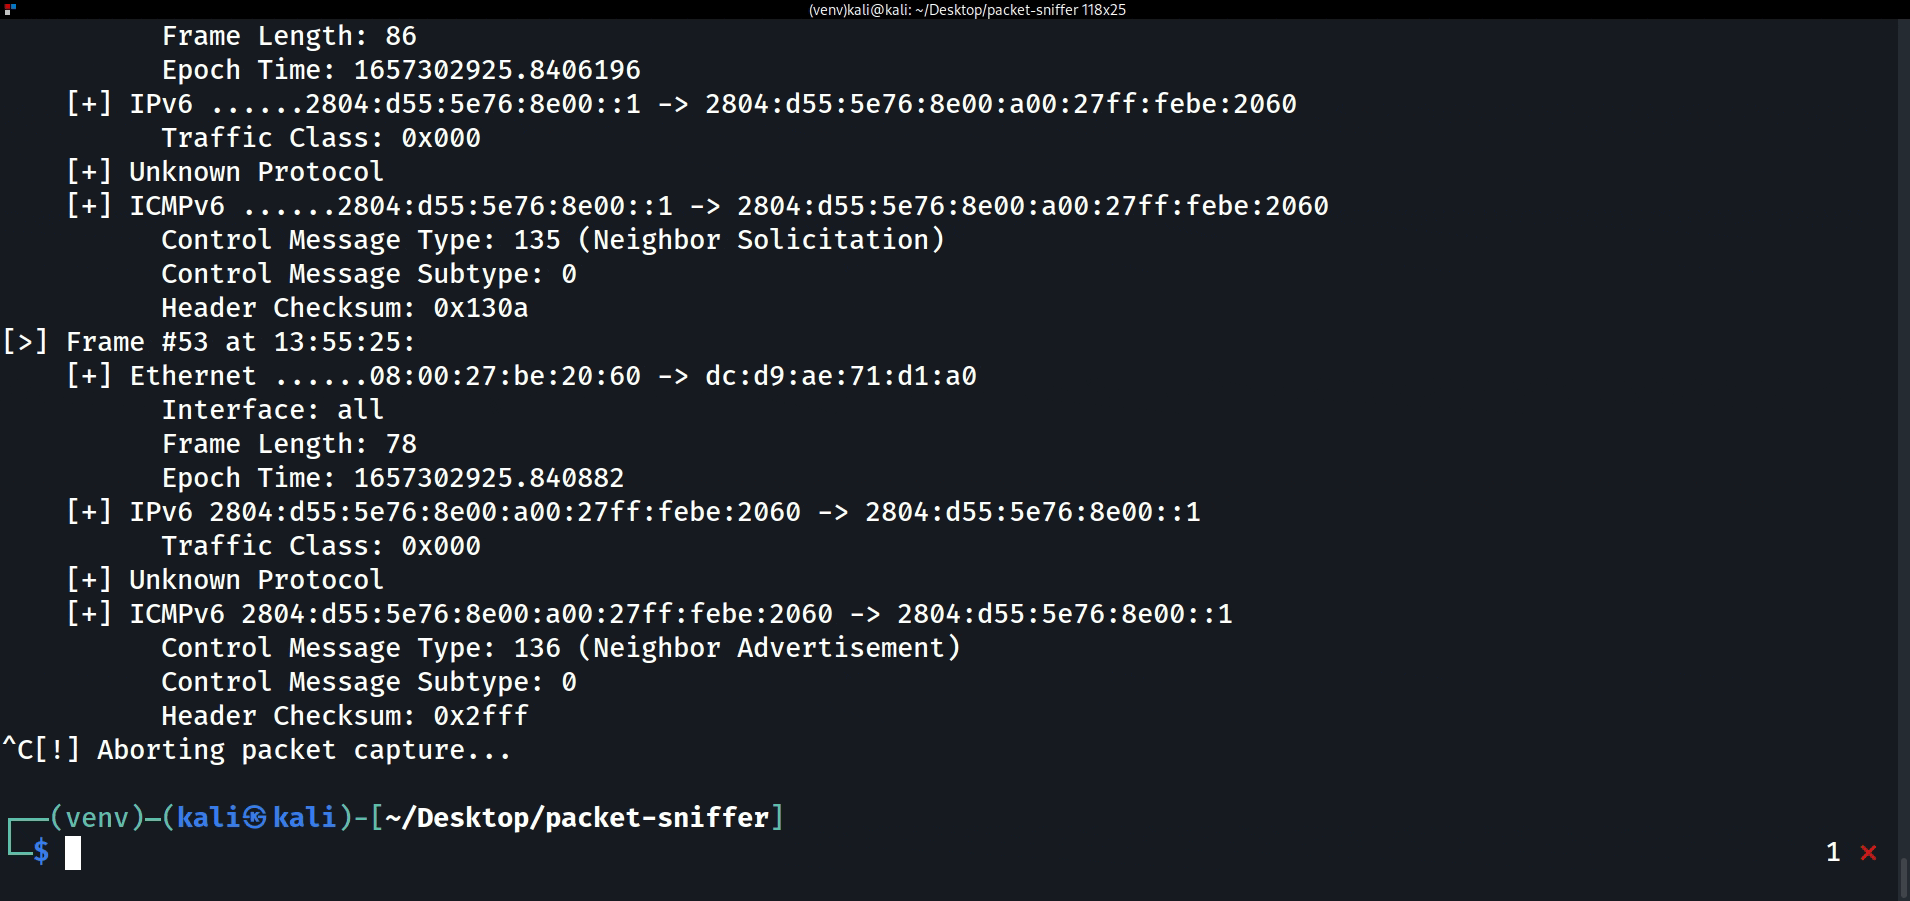 eonraider/packet-sniffer
基于原始套接字的网络数据包嗅探器,可从网络接口捕获并解析 TCP/IP 数据包,用于安全分析与教学用途。
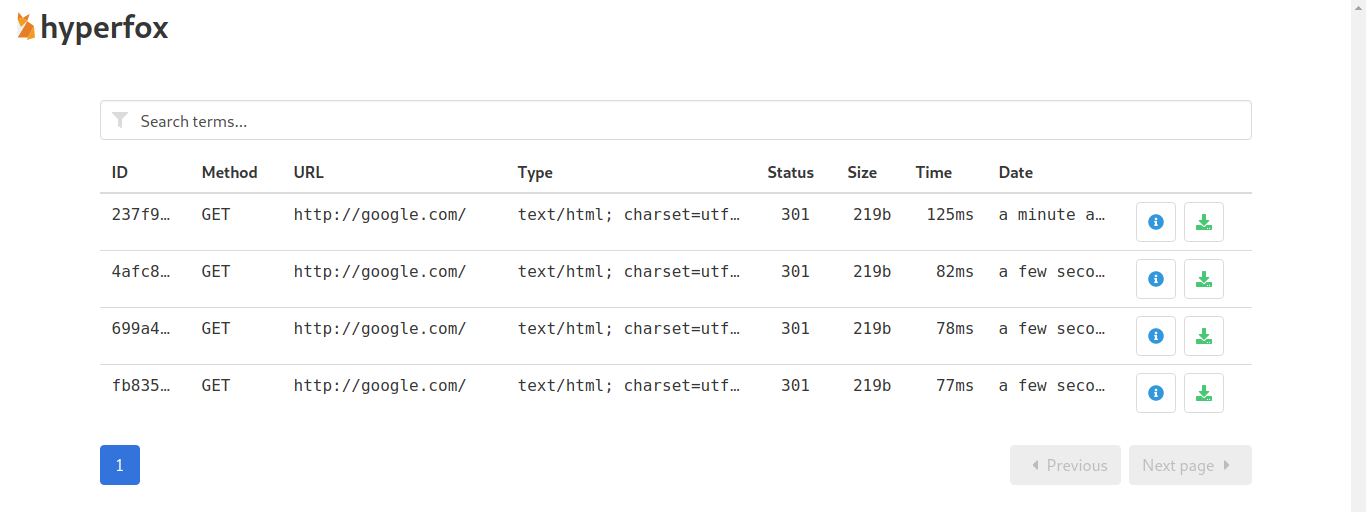 malfunkt/hyperfox
HTTP/HTTPS MITM代理和记录器。
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器








