
 #1

 dlee35/curveball_lua
包含 Lua 脚本和 PCAP 的仓库,用于通过网络流量发现 CVE-2020-0601 的利用尝试。
 trinadh465/external_tcpdump_cve-2018-14880
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 trinadh465/external_tcpdump_cve-2018-14469
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查、分析和安全审计。
 trinadh465/external_tcpdump_cve-2018-14879
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-concept for CVE-2020-13777 (GnuTLS TLS 1.3 reconnect vulnerability). Parses pcap files to demonstrate the flaw for educational and technical…
 diegovargasj/cve-2025-32407
针对CVE-2025-32407的概念验证漏洞利用:三星Galaxy Watch上的三星互联网浏览器中的TLS证书验证绕过,使得能够对HTTPS流量进行中间人攻击。
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cache 请求走私漏洞的交互式演示。包含 Spring Boot Web 应用、易受攻击的代理、自动化受害者机器人以及用于教育性利用练习的数据包捕获。
 quynhold/detect-cve-2017-0144-attack
一款用 Python 编写的网络流量跟踪与监控程序,它会在检测到 CVE-2017-0144 攻击时发出警报。
 bl4ck5un/cve-2013-4348
通过IPIP封装的数据包中IHL字段的小值进行DOS(无限循环)攻击
 darkrx1/rx-100
100 个网络安全项目——一次构建一个。目前 10/100。

 onotelli/justniffer
基于 libpcap 的 TCP 数据包嗅探器,可解码 HTTP 流量、重组数据流,并输出可自定义的访问日志风格内容,附带请求/响应耗时指标。
 hdp1972be-svg/cve_2026_98432_guard
针对 CVE-2026-98432 Linux TCP IPv4 头部选项漏洞的临时 eBPF/XDP 缓解方案。有助于在部署官方内核修复之前保护未打补丁的系统和自定义内核。
 perongh/cve-2026-99999
用于在准备好的 TAP 上复现 Linux IPv4 校验和卸载漏洞 PwnEscape 的 Go 探测工具,可注入精心构造的 virtio 头部并验证越界分片头部复制。
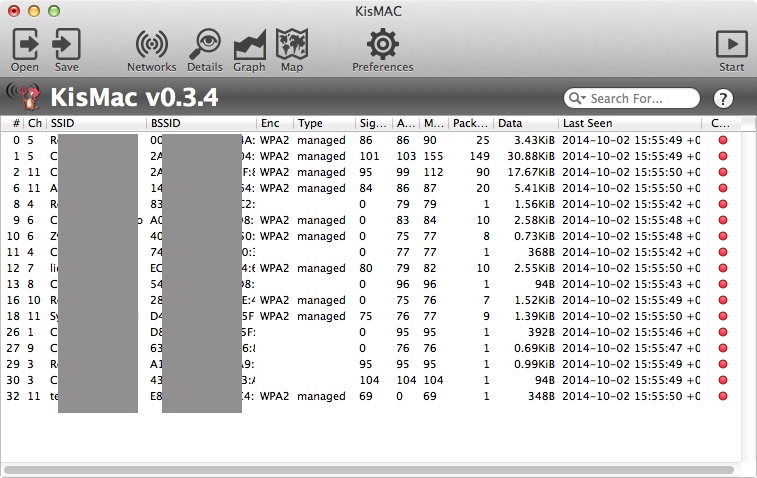 agnidia/kismac2
KisMAC 是一款面向 Mac OS X 的免费开源无线探测与安全工具。











