#1

 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。
 vignesh07/babyshark
流优先的 PCAP TUI(案例文件,出色的用户体验)。Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
一份基于 OWASP 的清单,包含 80 多个测试用例
 awakecoding/wireshark-rdp
Wireshark RDP 资源
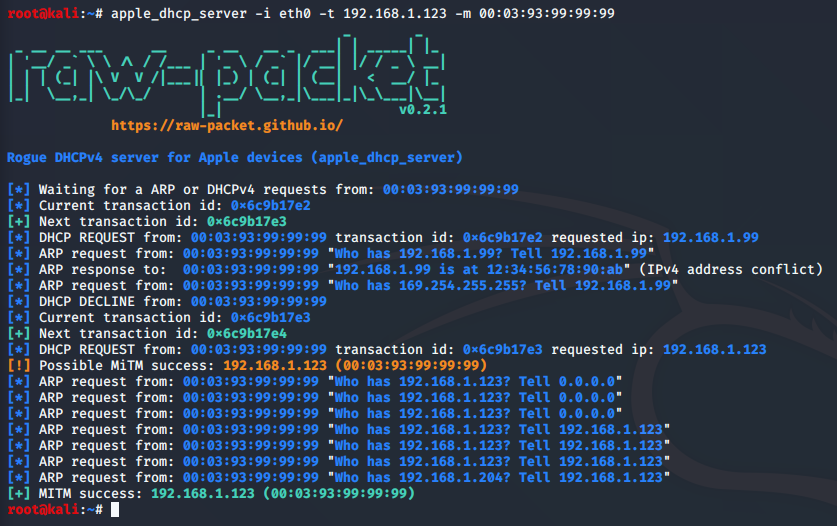 raw-packet/raw-packet
Raw-packet 项目
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' 是一个从数据包捕获文件中查找并提取文件的工具。
 niloofarkheirkhah/nili
Nili是一个用于网络扫描、中间人攻击、协议逆向工程和模糊测试的工具。
 androguide/dsploit
dSploit - 安卓上最完整、最先进的IT安全专业工具包。
 davidhavoc/ayaflow
一个基于eBPF的高性能网络流量分析器,使用Rust编写。
 rjbhide/wireshark-forensics-plugin
Wireshark 插件,用于将网络流量与威胁情报、资产标签和漏洞数据关联,加速对 PCAP 文件和实时捕获的取证分析。
 galkan/flashlight
渗透测试人员在信息收集阶段花费了太多时间。Flashlight(Fener)提供服务来快速扫描目标网络的网络/端口并收集信息。因此,在渗透测试期间,Flashlight 应该是自动化发现步骤的选择。本文将介绍 Flashlight 应用程序的用法。
 ntrippar/arpwner
用于中间人攻击、流量拦截和局域网侦察的ARP欺骗及网络数据包操纵工具,基于Python和pcap实现。
 alperenugurlu/network_assessment
使用 Wireshark 或 TCPdump,你可以判断你监控的网络流量中是否存在有害活动。
 mhils/honeyproxy
此项目现已成为@mitmproxy的一部分。
 mspicer/pcapinator
一个使用 tshark 处理大量 pcap 文件的工具
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 puniaze/portdog
网络异常检测器,通过监控原始数据包实时识别端口扫描活动,提供灵活的嗅探持续时间控制,并实时输出端口列表。