#1
 trinadh465/external_tcpdump_cve-2018-14879
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 ashishraste/arp-dns-attacks
使用 pcap 库进行 ARP 欺骗、HTTP 重定向、DNS 欺骗和 DNS 伪造
 corelight/cve-2022-21907
Zeek 包,用于通过分析数据包捕获中的畸形请求并触发警报,检测 CVE-2022-21907 HTTP 漏洞利用尝试。
 zwclose/cve-2021-26258
用于 CVE-2021-26258 的文件和工具
 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。
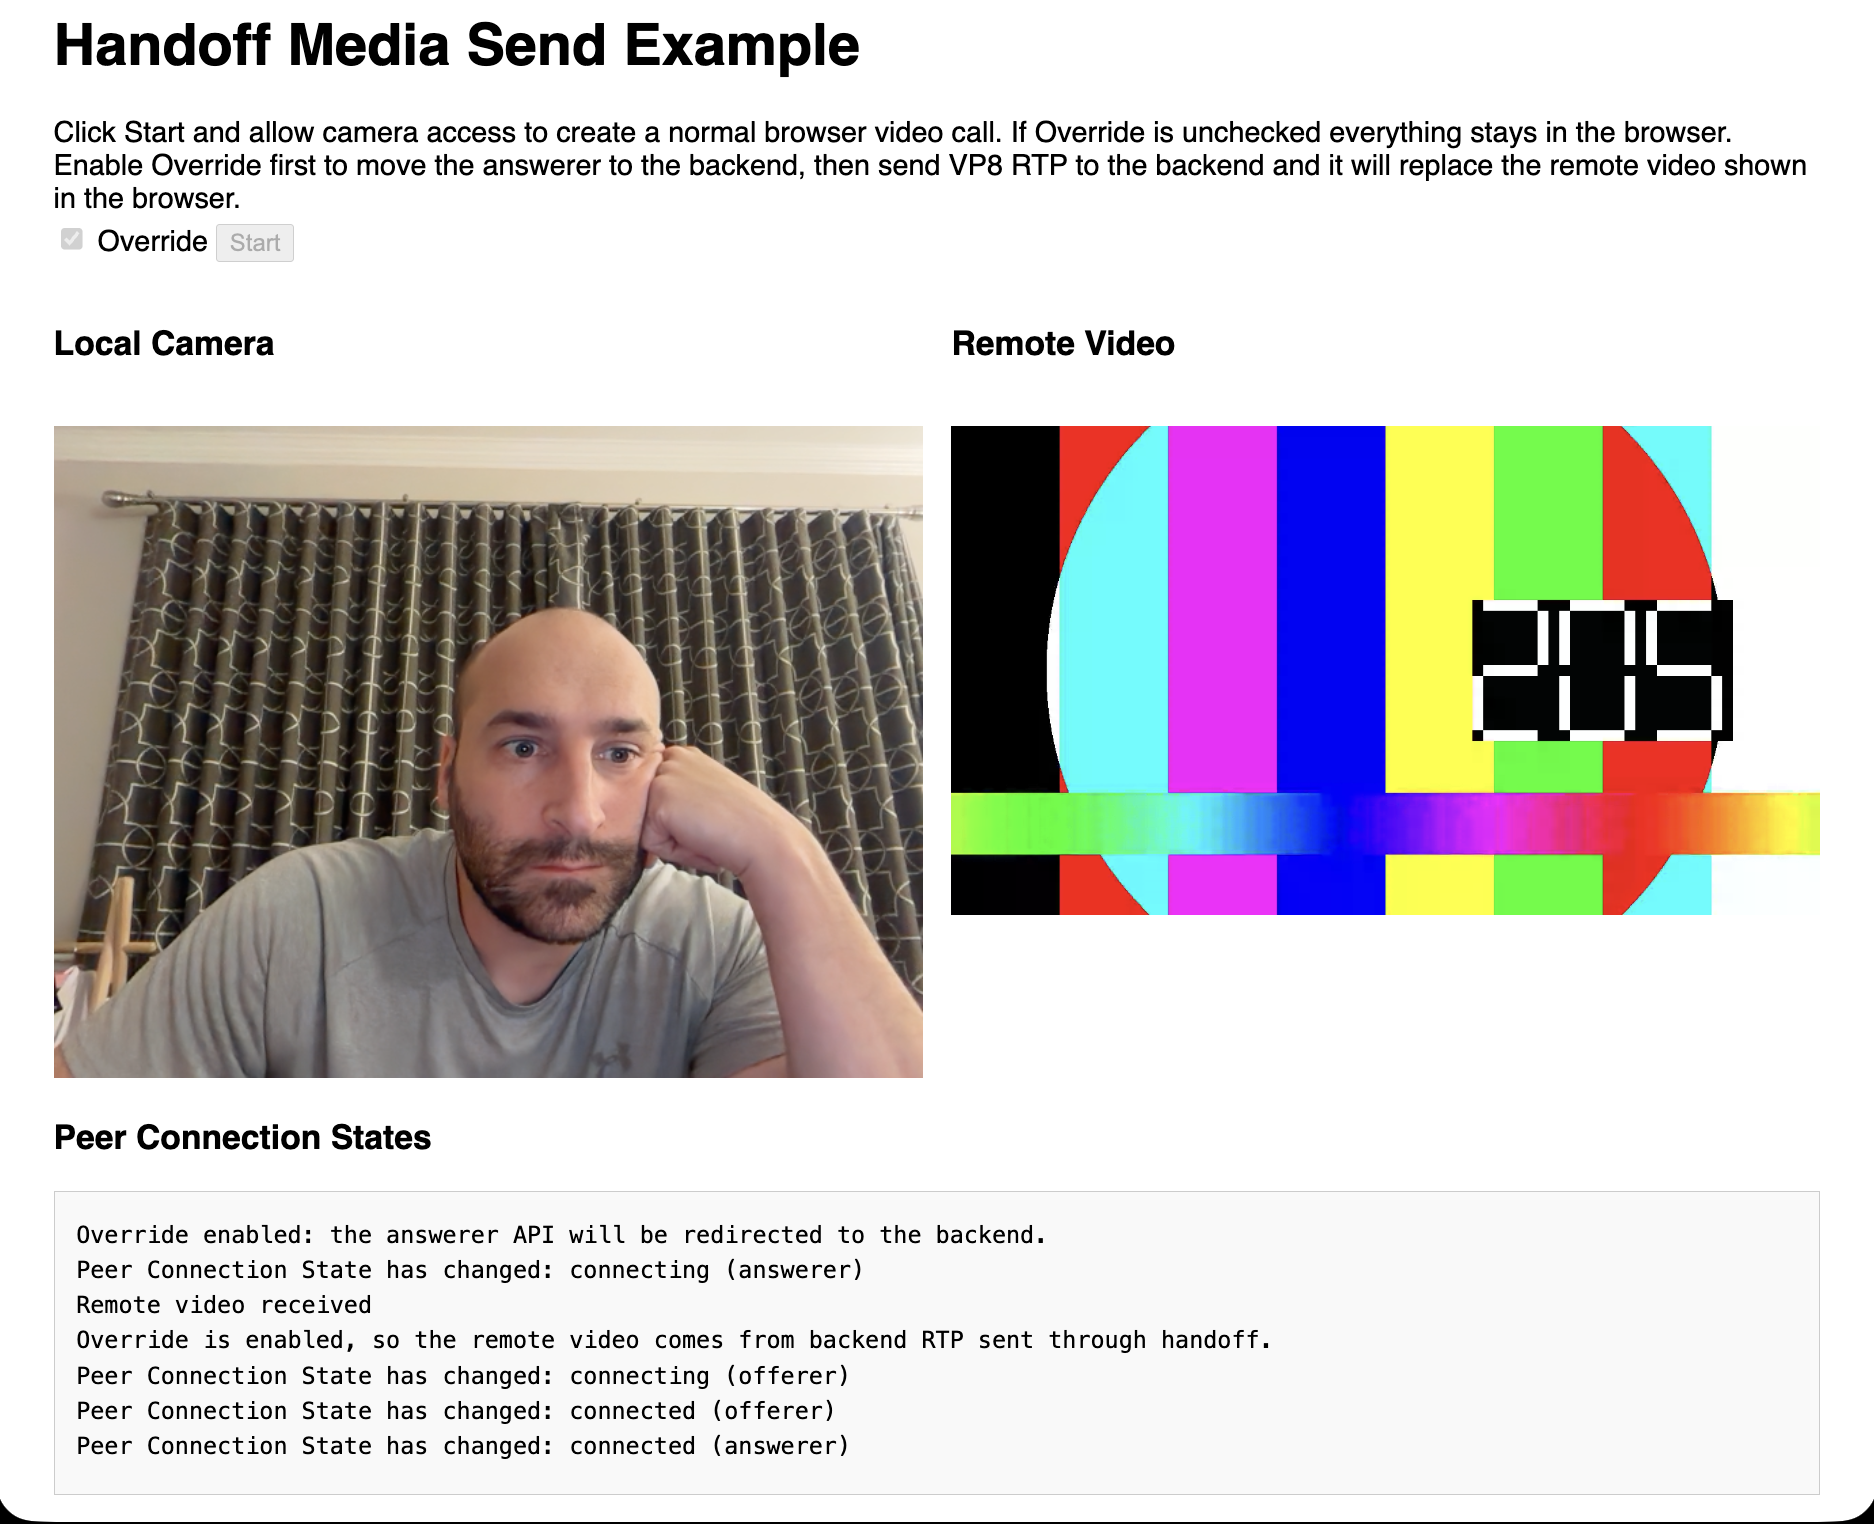 pion/handoff
在浏览器中启动WebRTC——在其他地方运行它
 lixiang957/cve-2021-33959
CVE-2021-33959的概念验证漏洞利用,演示通过端口32410和32414上的特制M-SEARCH数据包对Plex Media Server进行UDP反射放大攻击。
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cache 请求走私漏洞的交互式演示。包含 Spring Boot Web 应用、易受攻击的代理、自动化受害者机器人以及用于教育性利用练习的数据包捕获。
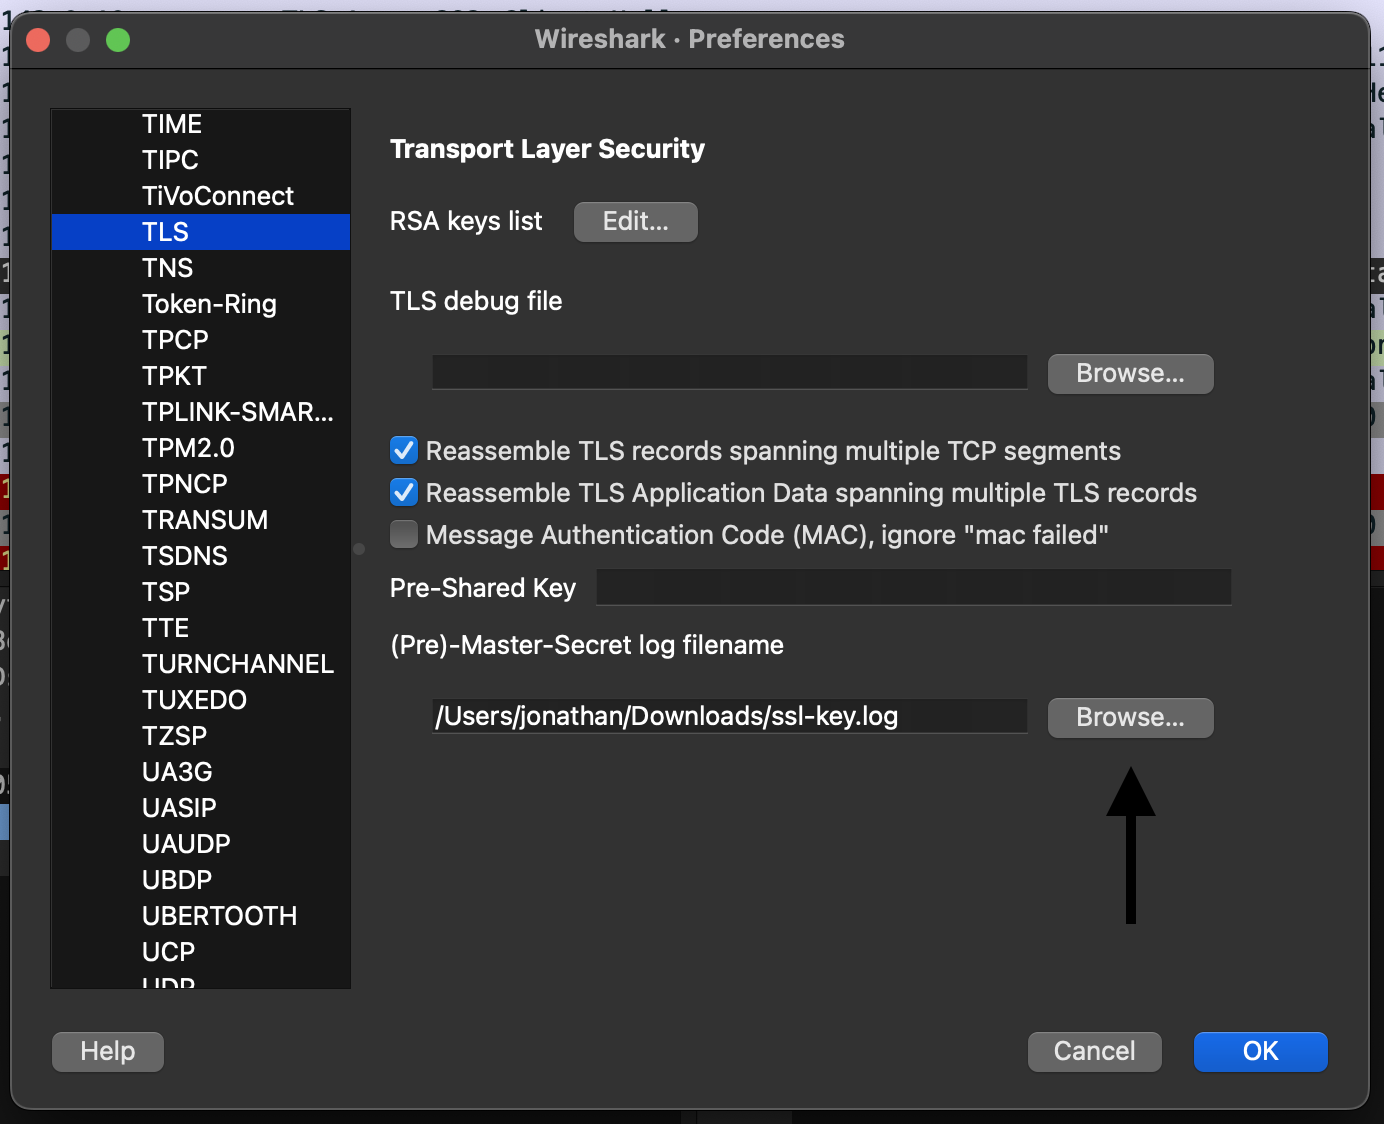 vaelwolf/cve-2022-1388
-- 仅供教育用途 -- CVE-2022-1388 的概念验证 RCE,并为蓝队和红队添加了一些附加功能
 wrong-commit/cve-2010-4669
基于Python的针对CVE-2010-4669的漏洞利用程序,使用Scapy发送精心构造的数据包进行网络漏洞测试。需要root权限和Python 2。
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-concept for CVE-2020-13777 (GnuTLS TLS 1.3 reconnect vulnerability). Parses pcap files to demonstrate the flaw for educational and technical…
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
 0xxon/cve-2020-0601-plugin
使用 OpenSSL 检测 CVE-2020-0601 利用尝试的 Zeek 包
 0xblackash/cve-2026-110912
针对 CVE-2026-110912(ARPBleed)的 Python/scapy 概念验证,该漏洞是 DragonFly BSD 中 ARP ar_hln/ar_pln 越界读取,会泄露内核堆和栈内存。