#1
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
隔离的教育实验室,模拟CVE-2025-4679 OAuth凭证泄露。通过动手练习、流量分析和CTF挑战,在100%安全的环境中学习进攻性和防御性安全。
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
 pkb1s/sharprelay
利用 WinDivert 驱动拦截并重定向 Windows 端口 445 流量的 C# 工具,用于通过 Cobalt Strike 执行 NTLM 中继攻击,从而在红队行动中实现横向移动和凭据窃取。
 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。
 cloudflare/filterforge
用于解析BPF过滤器并基于这些过滤器构建数据包的工具。
 amlight/ofp_sniffer
一个用于生产网络故障排查的OpenFlow嗅探工具。
 corelight/zeek-spicy-openvpn
一个基于 Spicy 的 Zeek OpenVPN 协议分析器。
 corelight/zeek-elf
一个 Zeek ELF 文件分析器
 bl4ck5un/cve-2013-4348
通过IPIP封装的数据包中IHL字段的小值进行DOS(无限循环)攻击
 trinadh465/external_tcpdump_cve-2018-14880
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查、分析和安全审计。
 oisf/libhtp
安全感知型HTTP协议解析库,被IDS/IPS引擎用于检查和规范化HTTP流量以进行威胁检测。
 hari-prasaanth/thick-client-pentest-checklist
一份基于 OWASP 的清单,包含 80 多个测试用例
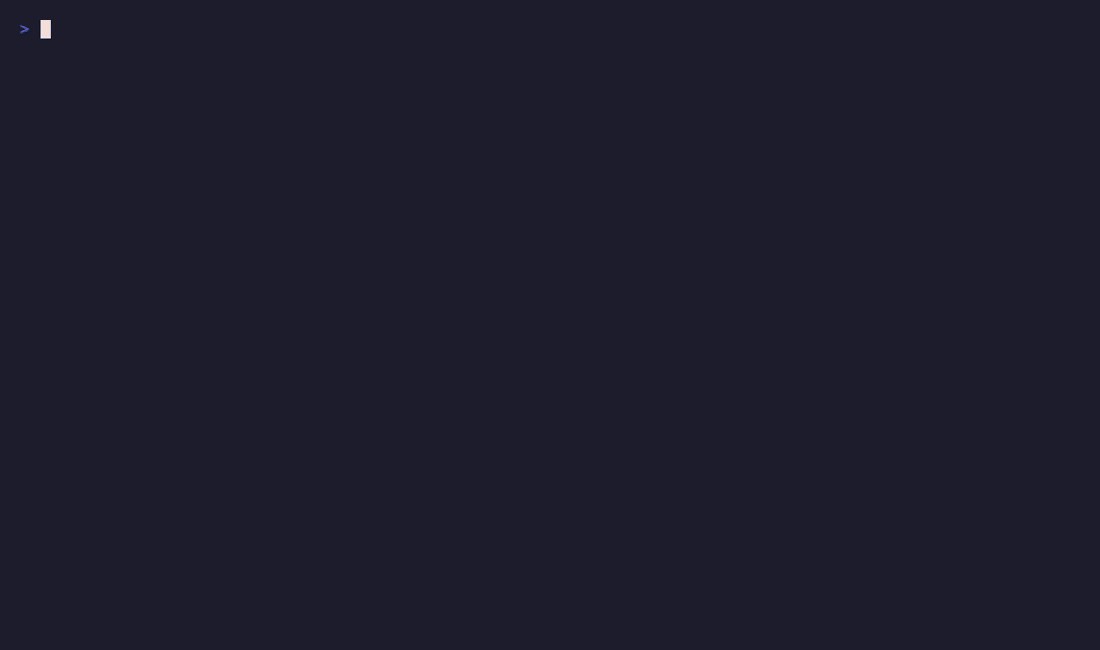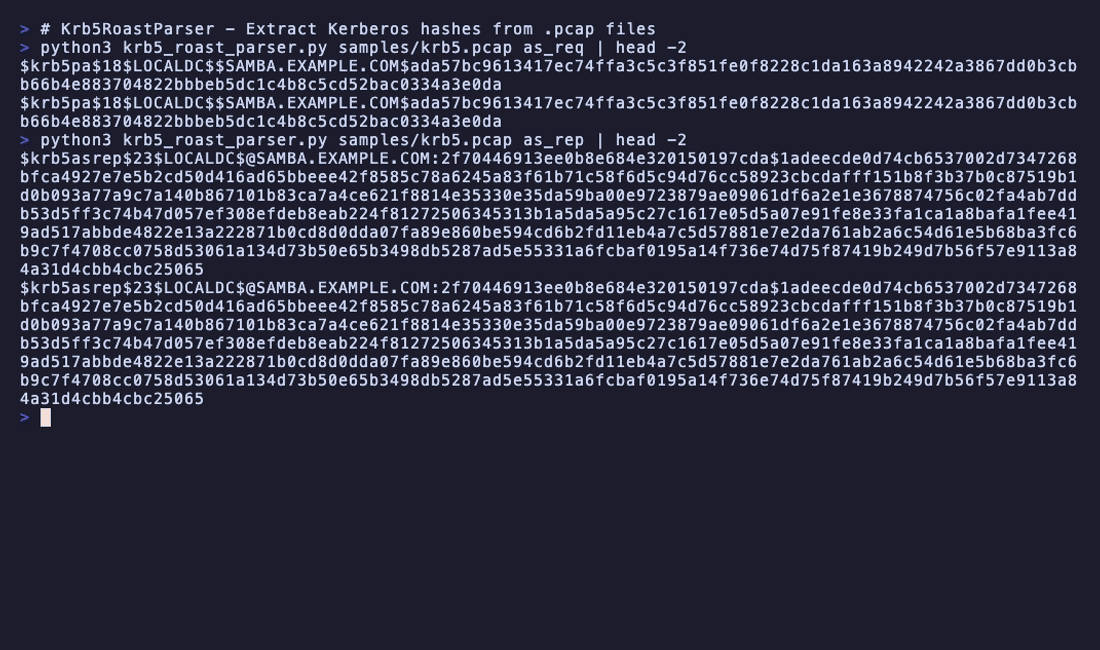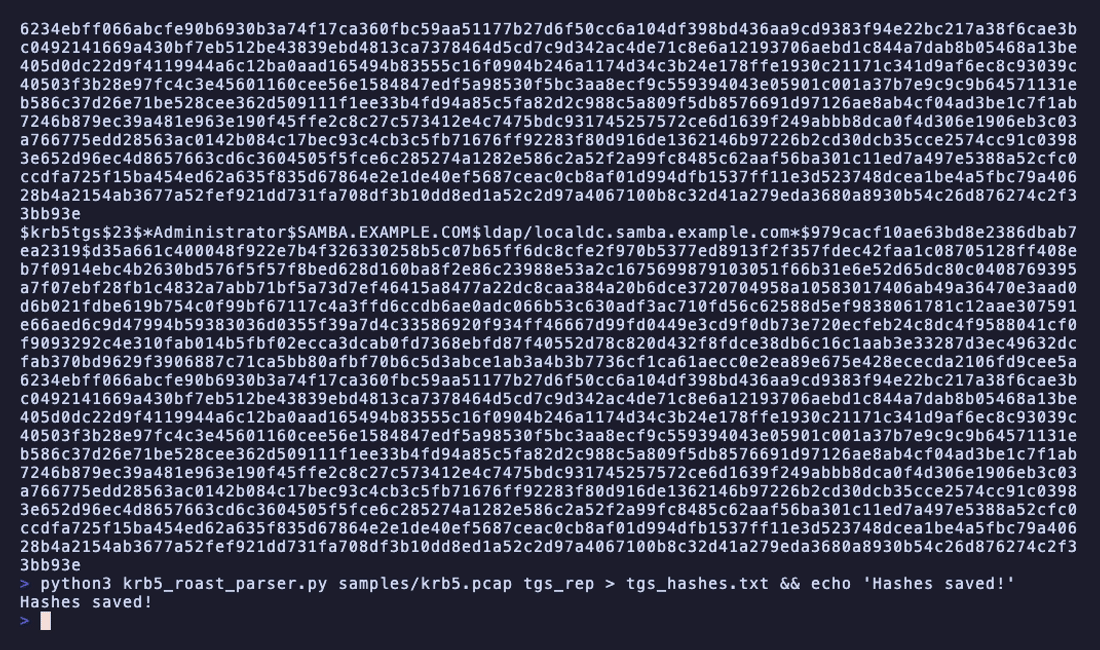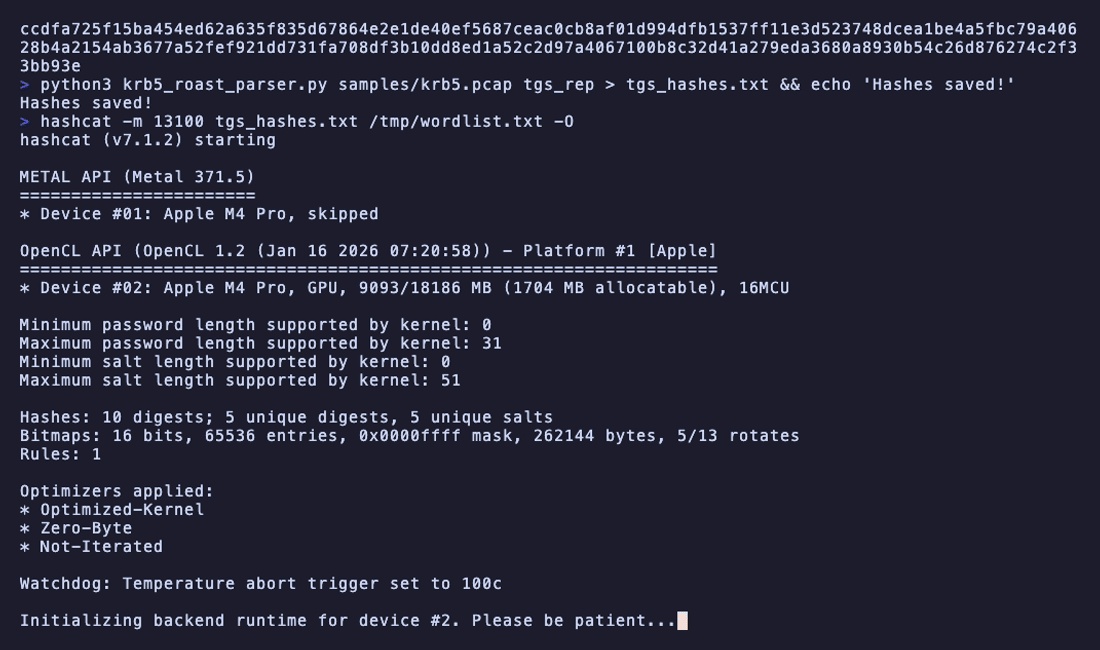 jalvarezz13/krb5roastparser
KrbRoastParser是一个从pcap文件中解析Kerberos数据包以提取AS-REQ、AS-REP和TGS-REP哈希的工具。
 zapotek/cdpsnarf
CDPSnarf 是一个网络嗅探器,专门用于从 CDP(Cisco Discovery Protocol)数据包中提取信息。
 0x13enny/kr00k
CVE-2019-15126 kr00k 漏洞的 PoC