#1
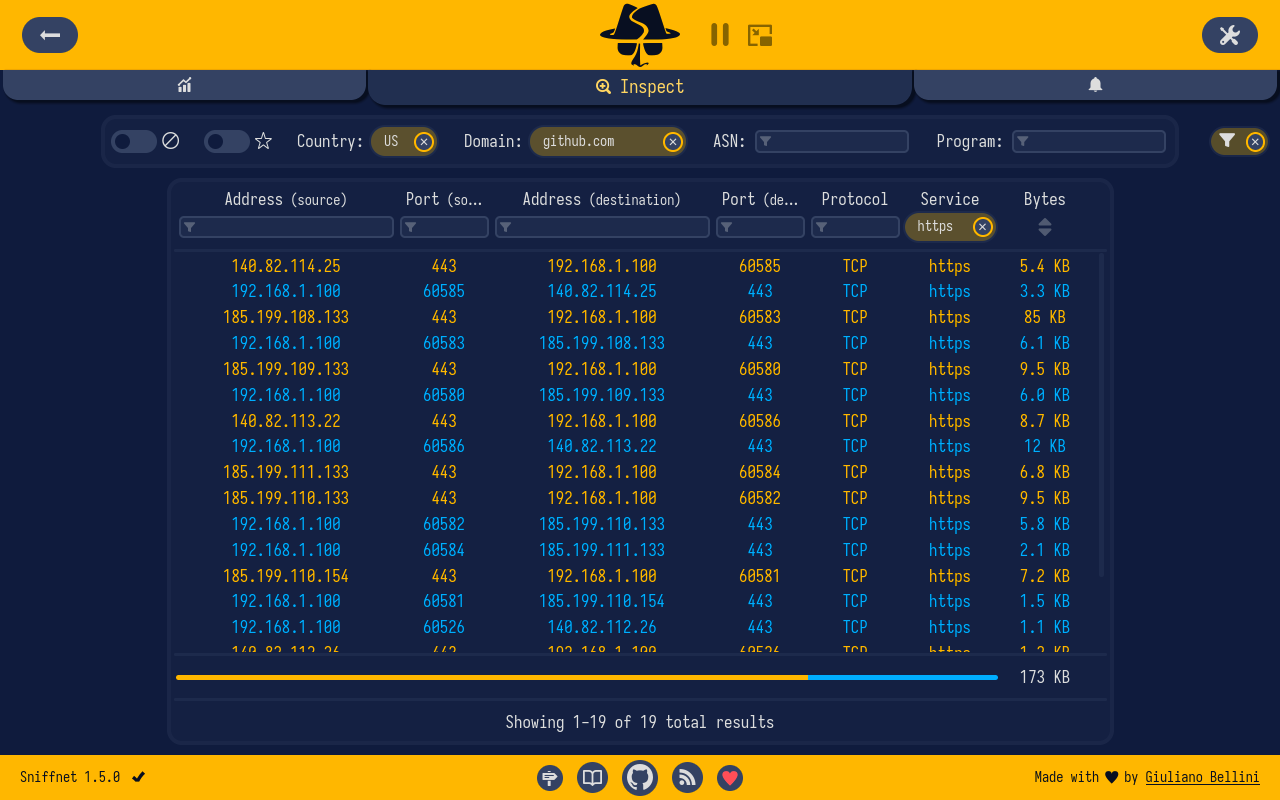
 gyulyvgc/sniffnet
轻松地监控您的网络流量 🕵️♂️

 microsoft/etl2pcapng
将包含 Windows 网络数据包捕获的 .etl 文件转换为 .pcapng 格式的工具。
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 davidhavoc/ayaflow
一个基于eBPF的高性能网络流量分析器,使用Rust编写。
 ntop/ndpi
Open Source Deep Packet Inspection Software Toolkit
 ragnt/angryoxide
进攻性 802.11 审计工具,通过去认证、伪造客户端及信道切换攻击,自动化 WPA/WPA2 握手与 PMKID 捕获,支持无头模式、GPS 日志记录和 Hashcat 就绪输出。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 aircrack-ng/aircrack-ng
完整的WiFi网络安全审计套件,包括数据包捕获、注入攻击、去认证攻击、伪造AP创建以及通过命令行工具进行WEP/WPA PSK破解。
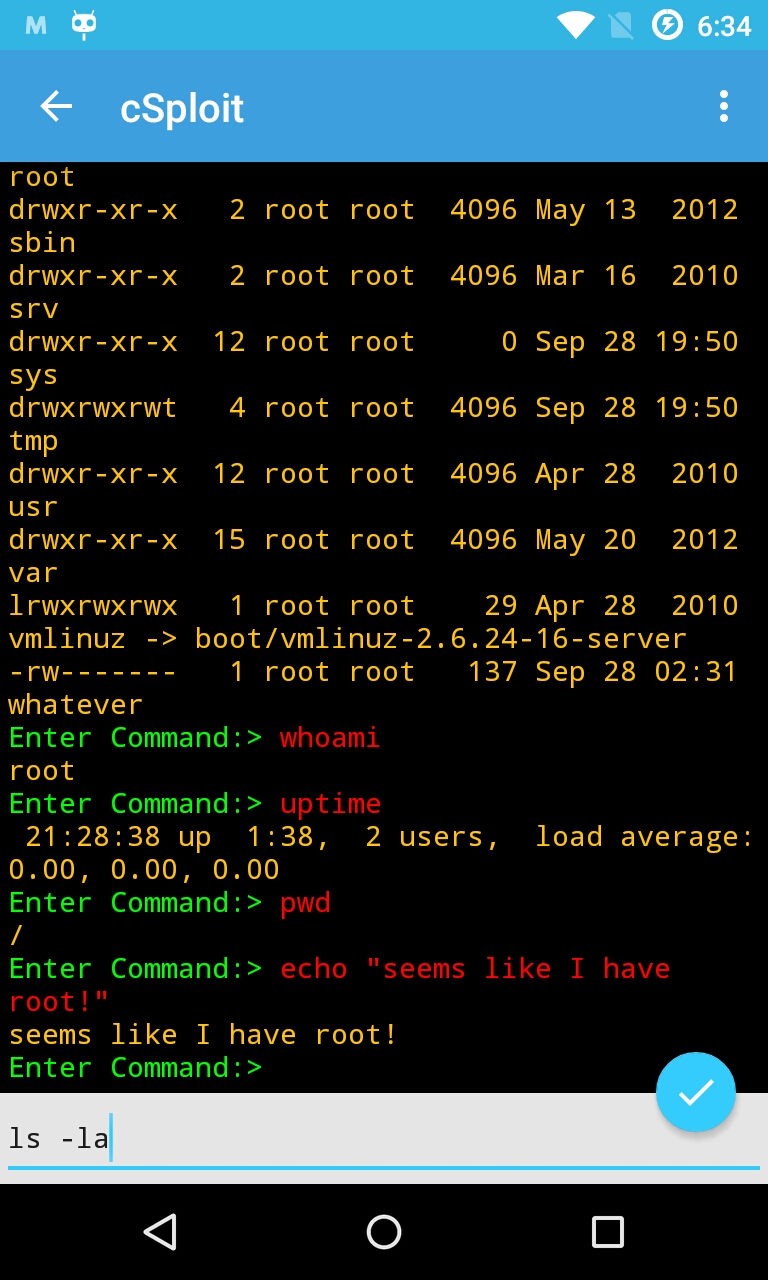 csploit/android
cSploit - Android 上最完整、最先进的 IT 安全专业工具包。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 jpr5/ngrep
ngrep就像应用于网络层的GNU grep。它是一个基于PCAP的工具,允许您指定扩展正则表达式或十六进制表达式来匹配数据包的数据负载。它理解多种协议,包括IPv4/6、TCP、UDP、ICMPv4/6、IGMP和Raw,跨越多种接口类型,并像更常见的数据包嗅探工具(如tcpdump和snoop)…
 emanuele-f/pcapdroid
适用于 Android 的免 root 网络监控器、防火墙和 PCAP 转储器
 hslatman/awesome-industrial-control-system-security
与工业控制系统(ICS)安全相关的精选资源列表。

 microlaser/dns_watchdog_windows2
PowerShell 脚本,通过 pktmon 监控 Windows DNS 流量,以检测投毒、欺骗、恶意解析器响应和网关 MAC 地址变更,并记录警报。
 robertdavidgraham/masscan
TCP端口扫描器,异步发送SYN数据包,可在5分钟内扫描整个互联网。