#1
 xdavidhu/probesniffer
🔍 一个用于嗅探未加密无线探测请求的工具。
 withsecurelabs/doublepulsar-c2-traffic-decryptor
一个用于处理PCAP文件以解密发送到DOUBLEPULSAR植入程序的C2流量的Python2脚本
 awakecoding/wireshark-rdp
Wireshark RDP 资源
 nccgroup/pcap-burp
Pcap 导入器,适用于 Burp
 yeet-src/usbsnoop
基于eBPF的实时、全系统USB传输嗅探器——通过两个通用的URB钩子内联解码USB流量(控制SETUP、SCSI、HID)。无需usbmon,无需硬件嗅探器。CO-RE可移植。
 cq674350529/pocs_slides
我的与物联网/协议安全相关的公告、POC、幻灯片和脚本
 mkultra6969/anysniff
AnySniff 是一款用于监控 Windows 上 AnyDesk 等进程 TCP 连接的工具。它利用 CVE-2024-52940 漏洞来跟踪打开的连接,并记录 IP、端口及其他详细信息。
 shadowy-pycoder/arpspoof
一个用于执行ARP欺骗的工具
 yili-soc/vm-homelab-log4shell-assessment
针对活跃 Log4Shell (CVE-2021-44228) 目标的完整生命周期漏洞管理——扫描、手动利用、网络检测与修复验证。Nessus、Suricata、Wireshark、Docker。
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
分析 CVE-2024-21413 Outlook Moniker Link 漏洞利用、通过 SMB 泄露 NetNTLMv2 凭据、使用 YARA/Wireshark 进行检测及缓解策略的实验室报告。
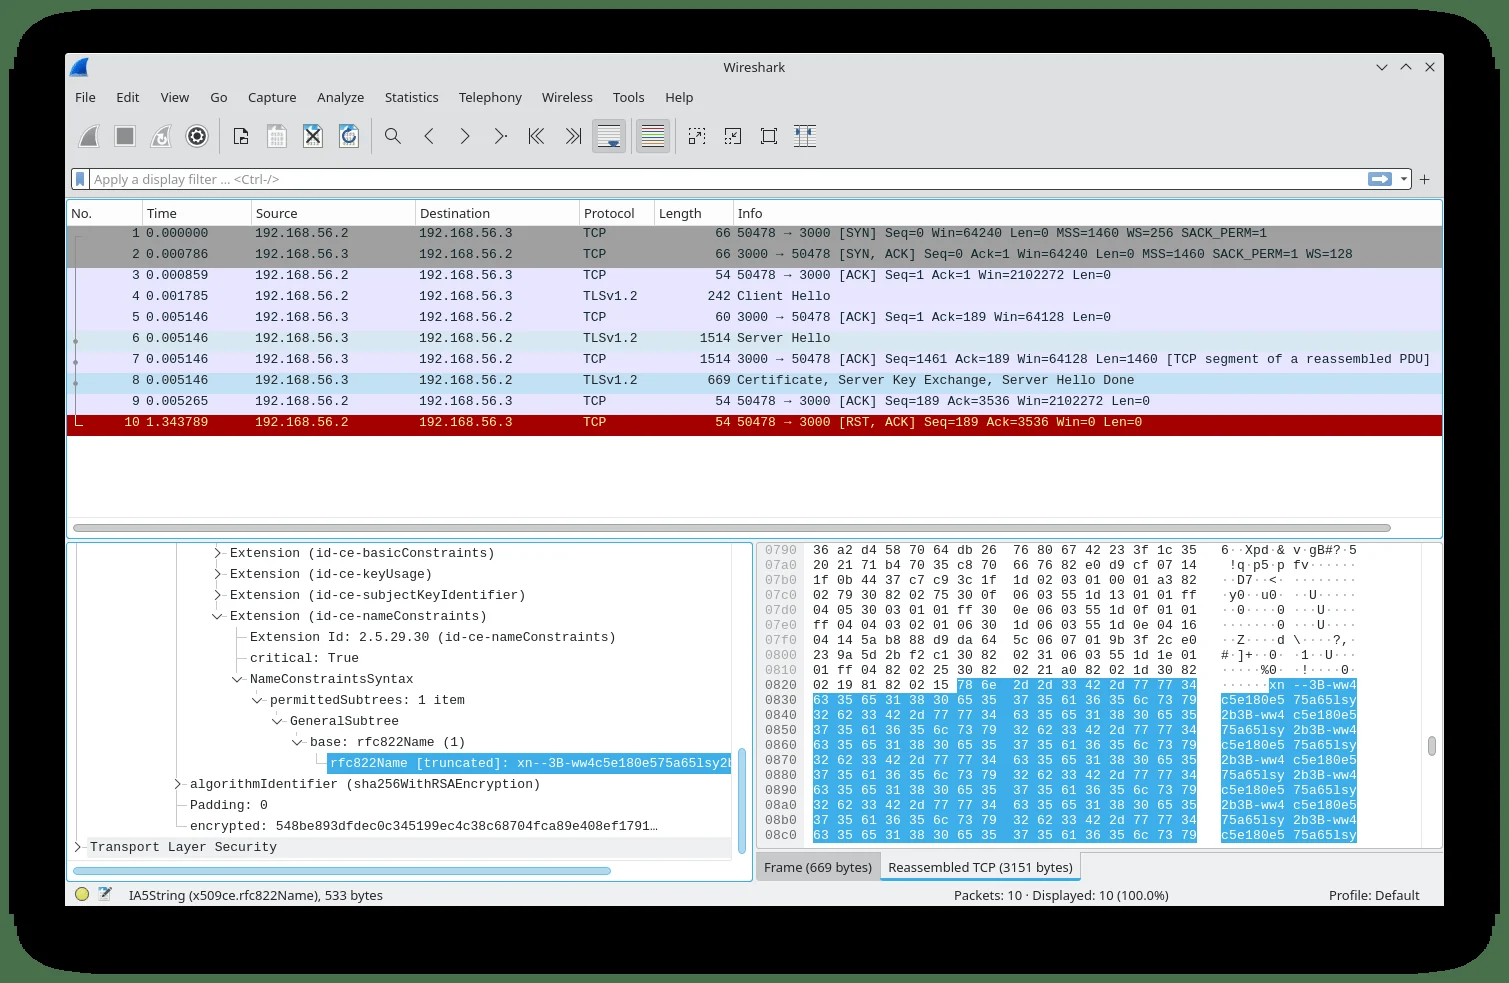 fox-it/spookyssl-pcaps
PCAP 文件和 Suricata 签名,用于检测 OpenSSL CVE-2022-3602 漏洞利用尝试,包括恶意客户端/服务器流量以及合法的 punycode 证书示例。
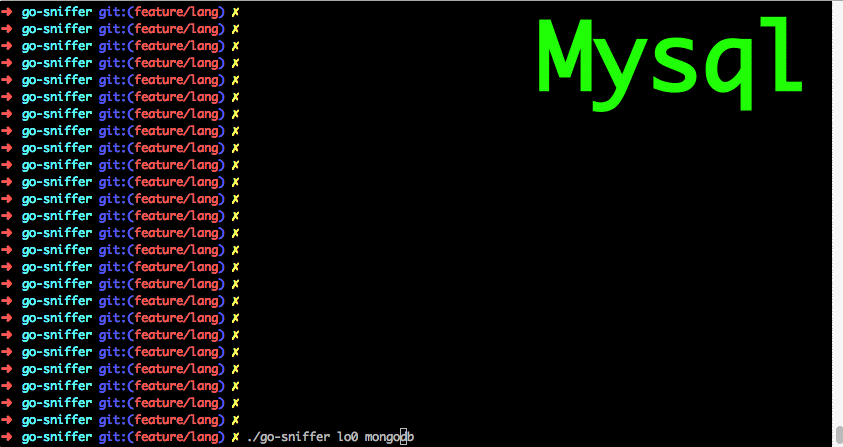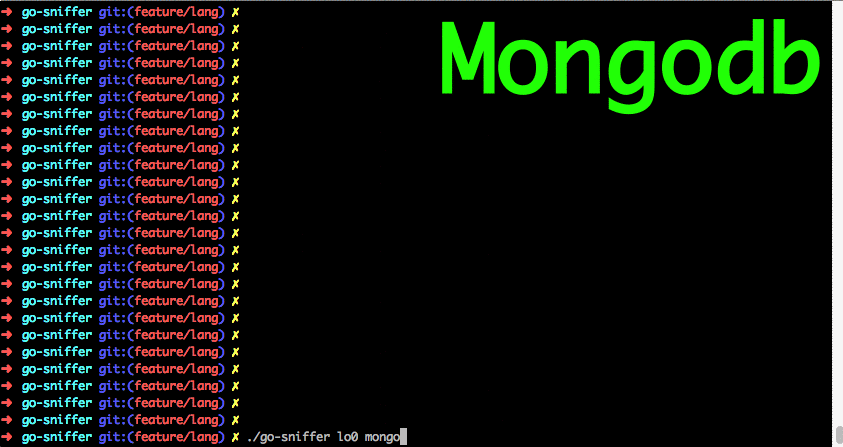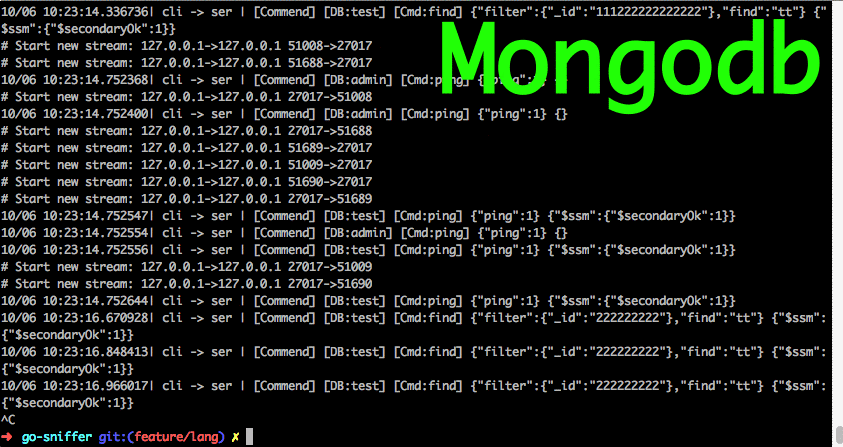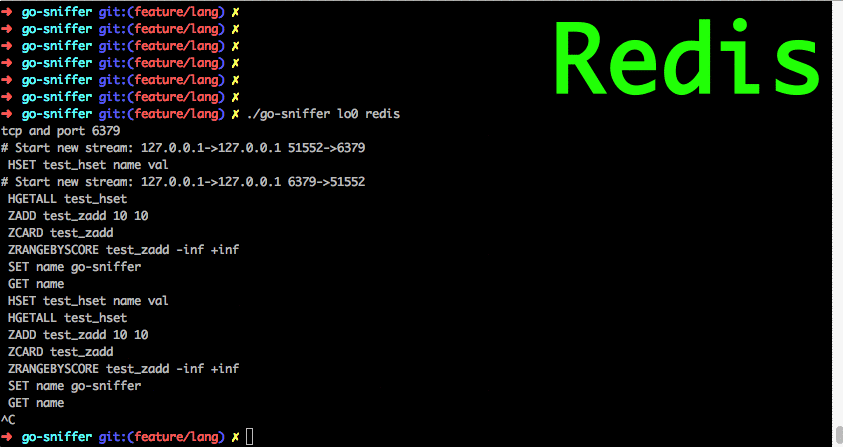 40t/go-sniffer
🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. 抓包截取项目中的数据库请求并解析成相应的语句。
 decrypto-org/rupture
一个用于BREACH及其他基于压缩的加密攻击的框架
 nccgroup/binproxy
BinProxy是一个代理,用于任意TCP连接。您可以使用BinData gem定义自定义消息格式。
 aleksamcode/preferred-network-list-sniffer
一种用于捕获并显示设备首选网络列表中SSID的侦察工具。
 nccgroup/ebpf
eBPF - 扩展伯克利数据包过滤器工具集
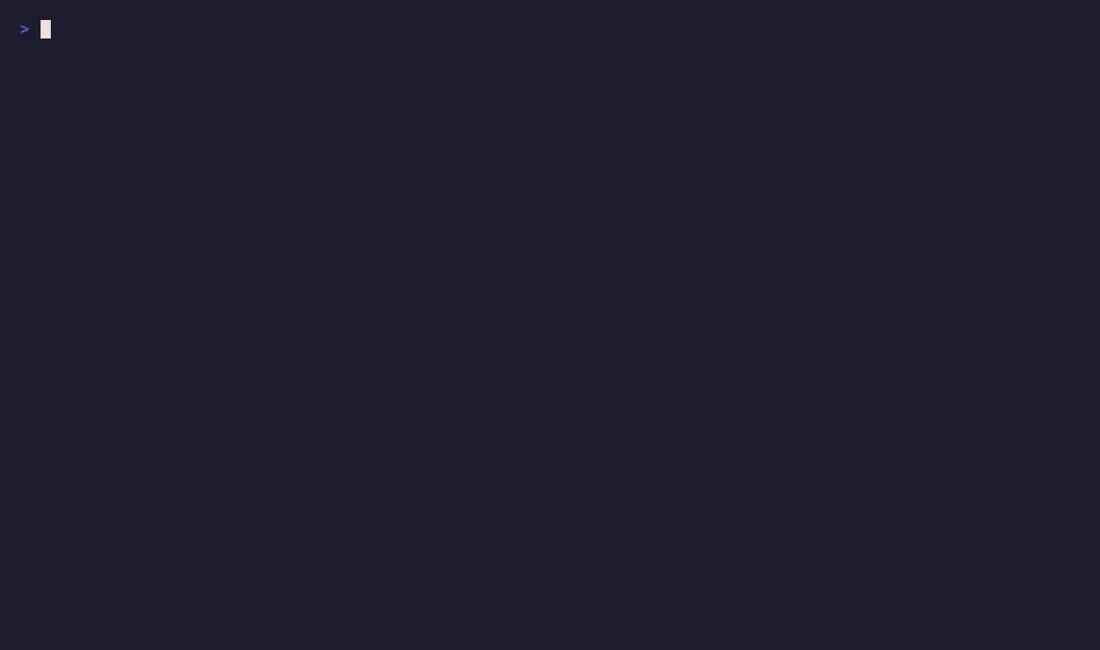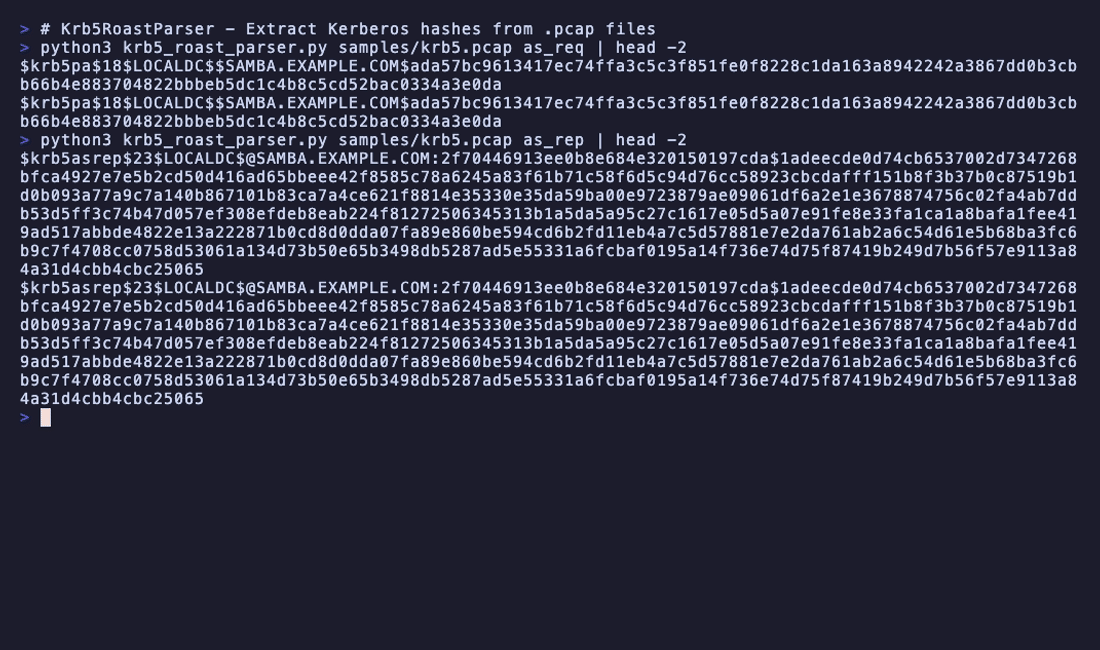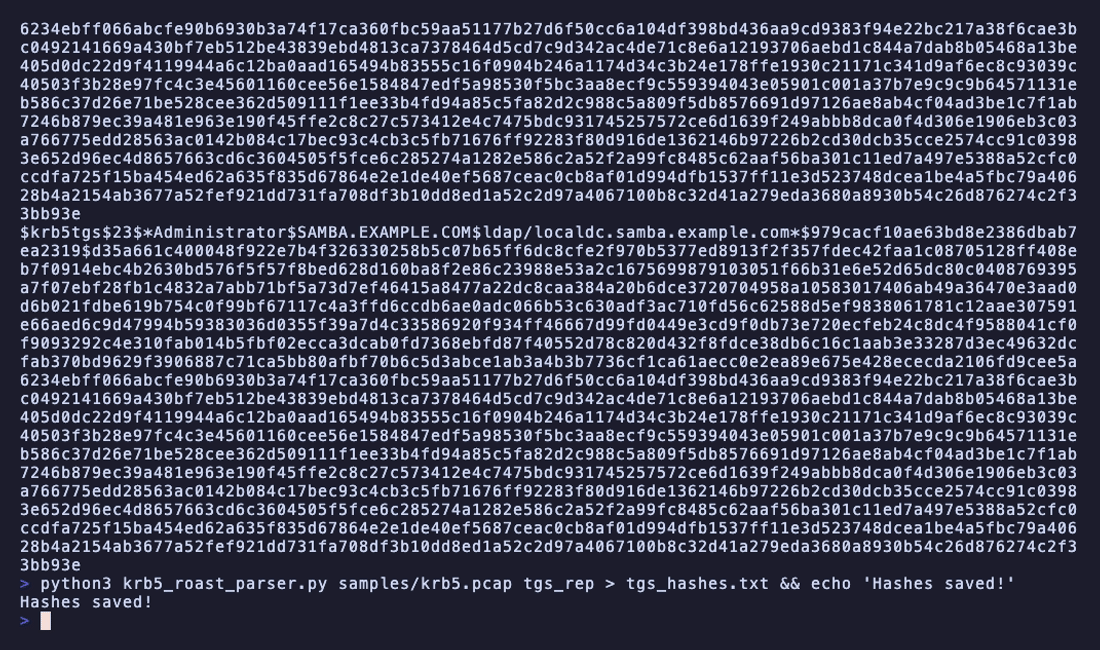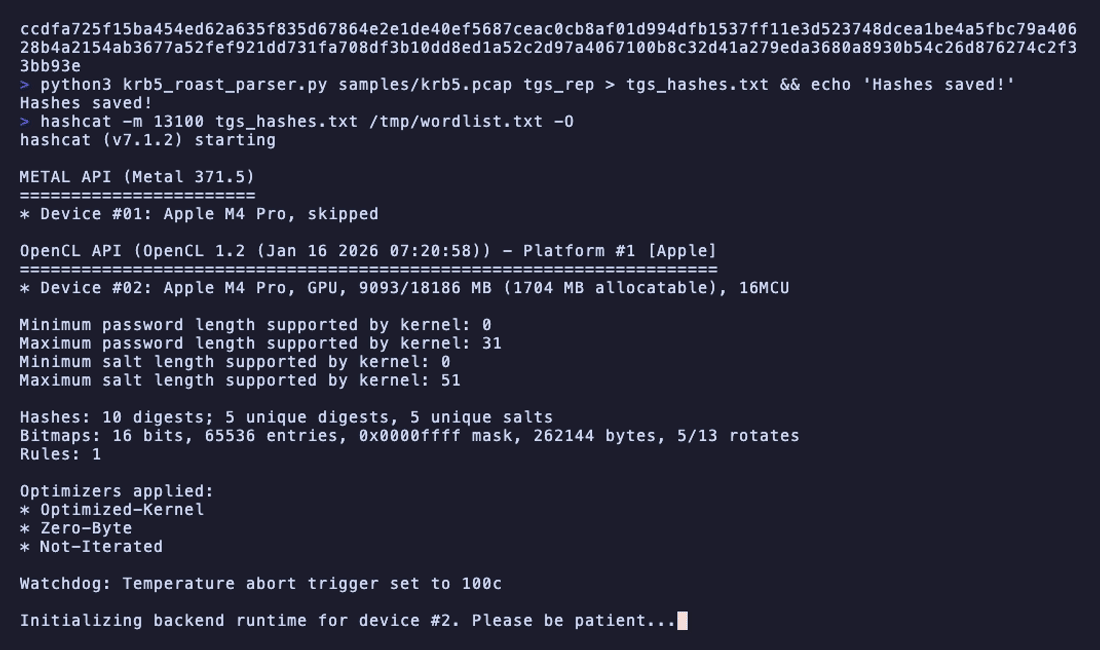 jalvarezz13/krb5roastparser
KrbRoastParser是一个从pcap文件中解析Kerberos数据包以提取AS-REQ、AS-REP和TGS-REP哈希的工具。