#1
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 ivre/ivre
网络侦察框架。构建你自己的、自托管的、完全可控的替代方案,替代 Shodan / ZoomEye / Censys 和 GreyNoise,运行你自己的被动DNS服务,构建你的定制化EASM工具,从你的传感器收集和分析网络情报,以及更多功能!使用…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 cipher387/api-s-for-osint
用于收集电话号码、地址、域名等信息的API列表
 ssrajadh/sentrysearch
使用 Gemini Embedding 2 或 Qwen3-VL 对视频进行语义搜索。
 apurvsinghgautam/dark-web-osint-tools
暗网 OSINT 工具
 zu1k/nali
An offline tool for querying IP geographic information and CDN provider. 一个查询IP地理信息和CDN服务提供商的离线终端工具.
 six2dez/pentest-book
精选的渗透测试维基,提供每日更新的技术、脚本和检查清单,涵盖侦察、Web、云、移动和后渗透。专为OSCP和真实世界渗透测试而设计。
 sinwindie/osint
精选的工具、书签和指南集合,用于开源情报(OSINT)收集、侦察和信息收集。
 harismuneer/ultimate-social-scrapers
🤖 顶级工具,可从Facebook、Instagram和Twitter(X)抓取所有主要公共部分,包括帖子(点赞/评论)、照片/视频、联系信息、粉丝、关注等更多内容。
 cyberstrikeus/cyberstrike
用于渗透测试的自主 AI 红队智能体,拥有 13+ 个专业化智能体、120+ 个 OWASP 测试用例,并集成 MITRE ATT&CK 框架。支持 15+ 个 LLM 提供商和远程工具执行。
 kelvinben/appinfoscanner
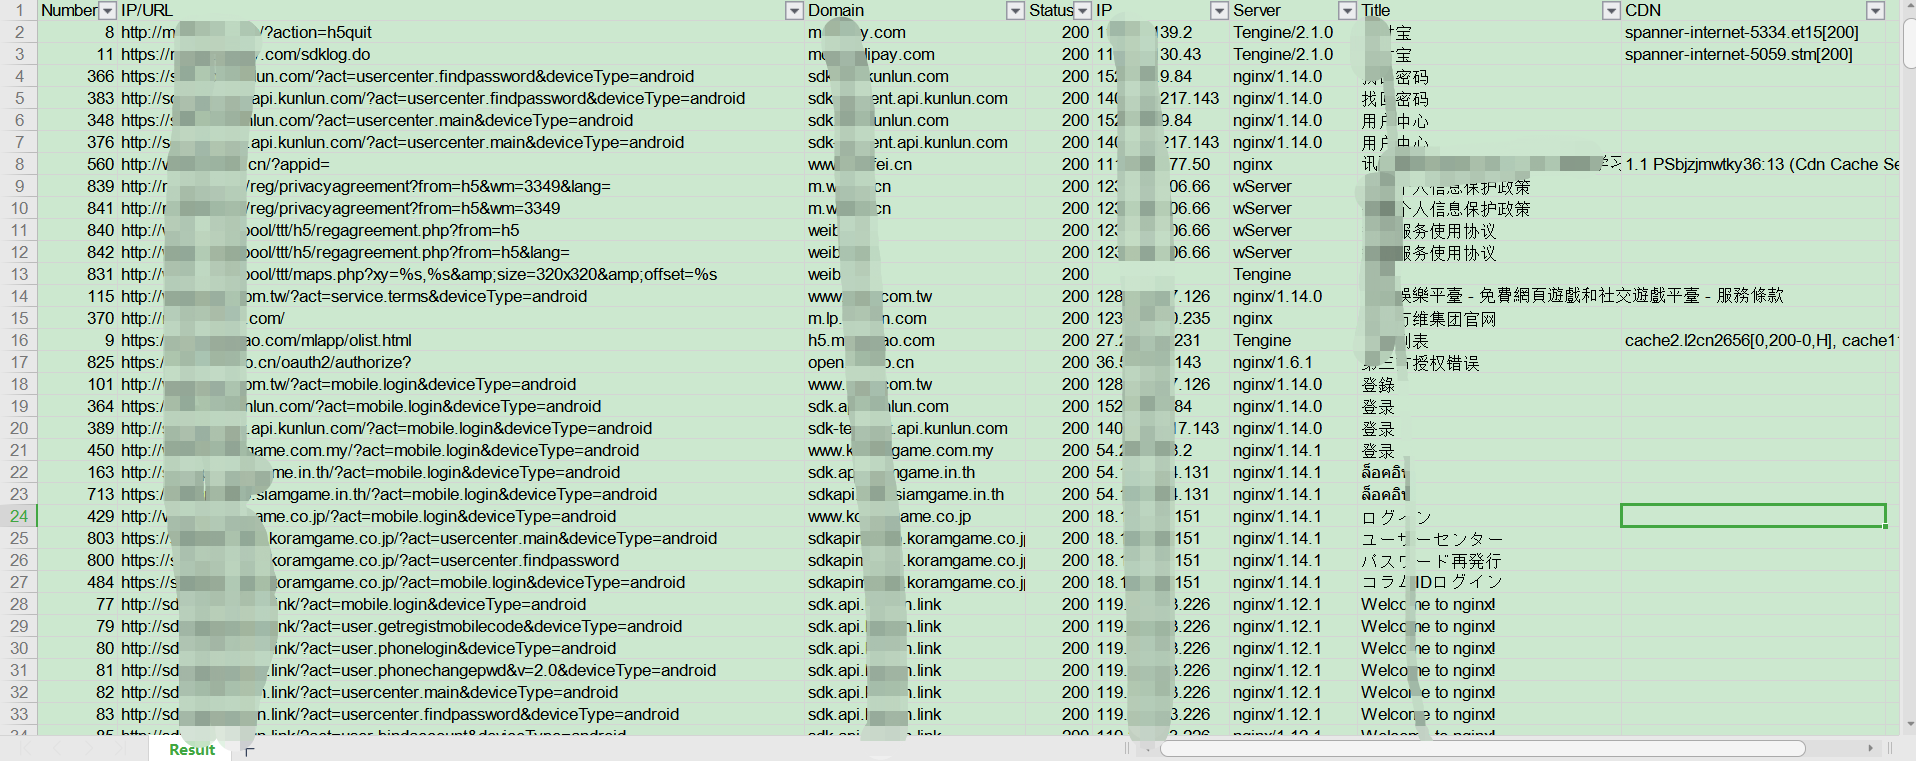
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 edoardottt/cariddi
获取域名列表,爬取URL并扫描端点、密钥、API密钥、文件扩展名、令牌等