#1

 security-life-org/obscura
威胁狩猎与攻击面管理平台 一个单一的静态 Go 二进制文件,用于被动与半主动侦察、关联分析、风险评分和持续监控。
 rmottanet/unauthscout
UnauthScout 是一款用 Bash 开发的 OSINT(开源情报)工具,用于在版本控制平台(GitLab 和 GitHub)上被动探索资产。
 jenderal92/cms_detector
检测并识别Web应用程序使用的内容管理系统(CMS),通过HTTP响应分析和已知签名进行识别,有助于侦察和安全评估。
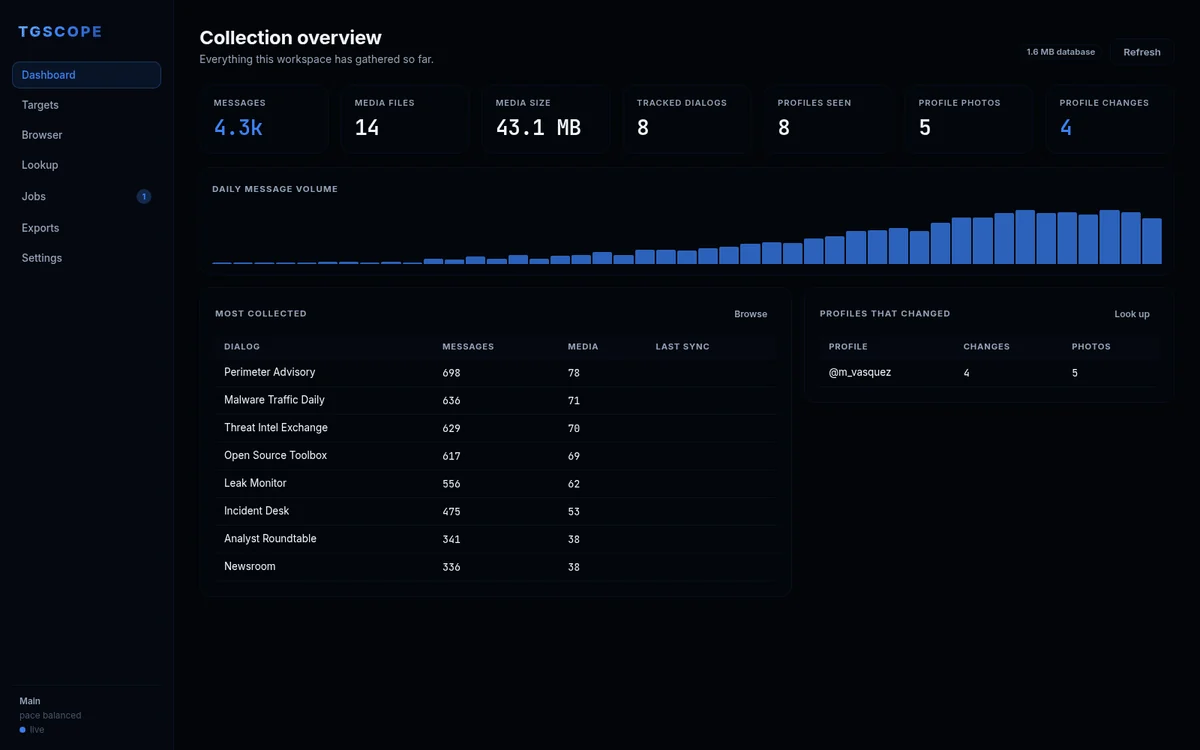 itsmoorgrove/tgscope
Telegram OSINT、抓取和归档,以本地 Web 应用形式呈现。多账号收集、个人资料查询(含历史照片和变更差异)、十种导出格式。
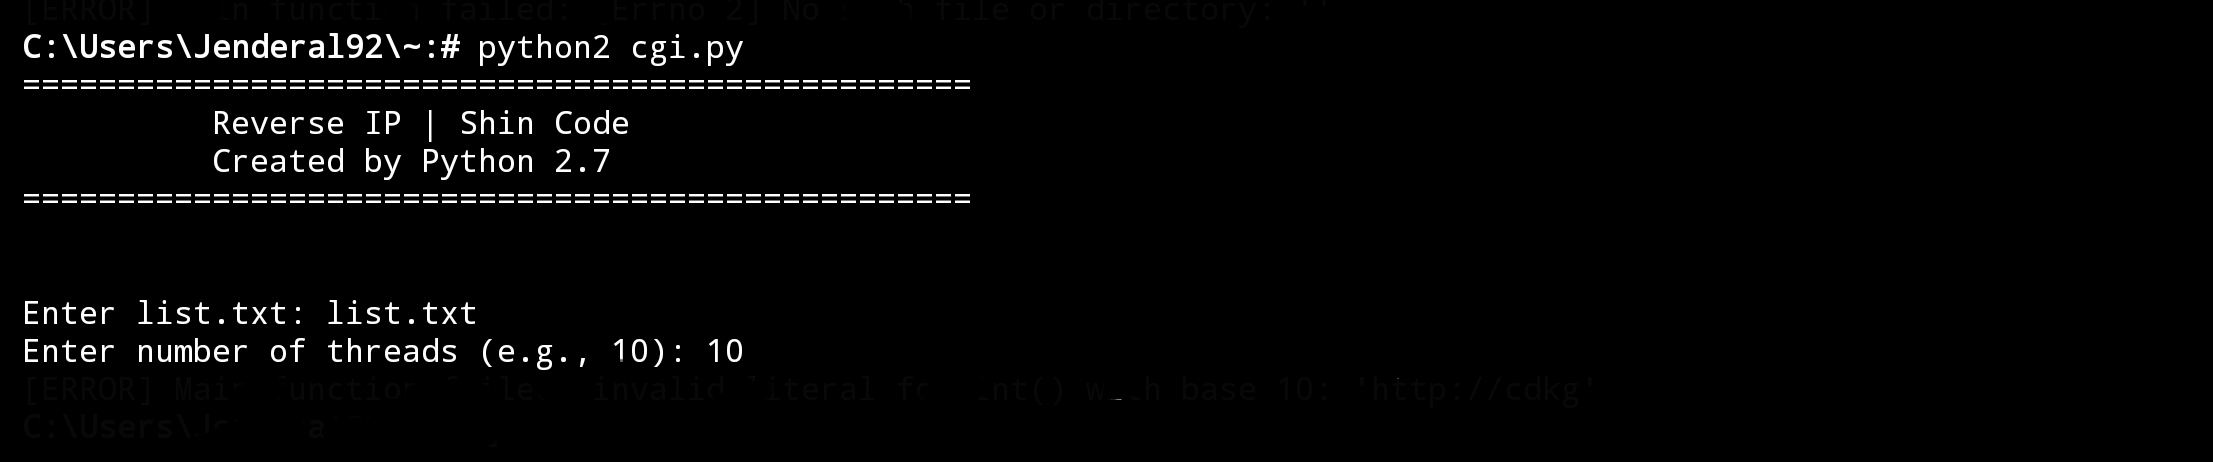 jenderal92/reverse-ip-new-api
此工具用于执行反向 IP 查询——搜索托管在同一 IP 地址上的所有域名。
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory 用户枚举 (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/

 t-beckett/h-osint
本地优先、键盘驱动的终端 OSINT 工作台,包含 28 个模块,涵盖用户名、域名、IP、邮箱、泄露和地理位置查询,并支持 SQLite 案件存储。
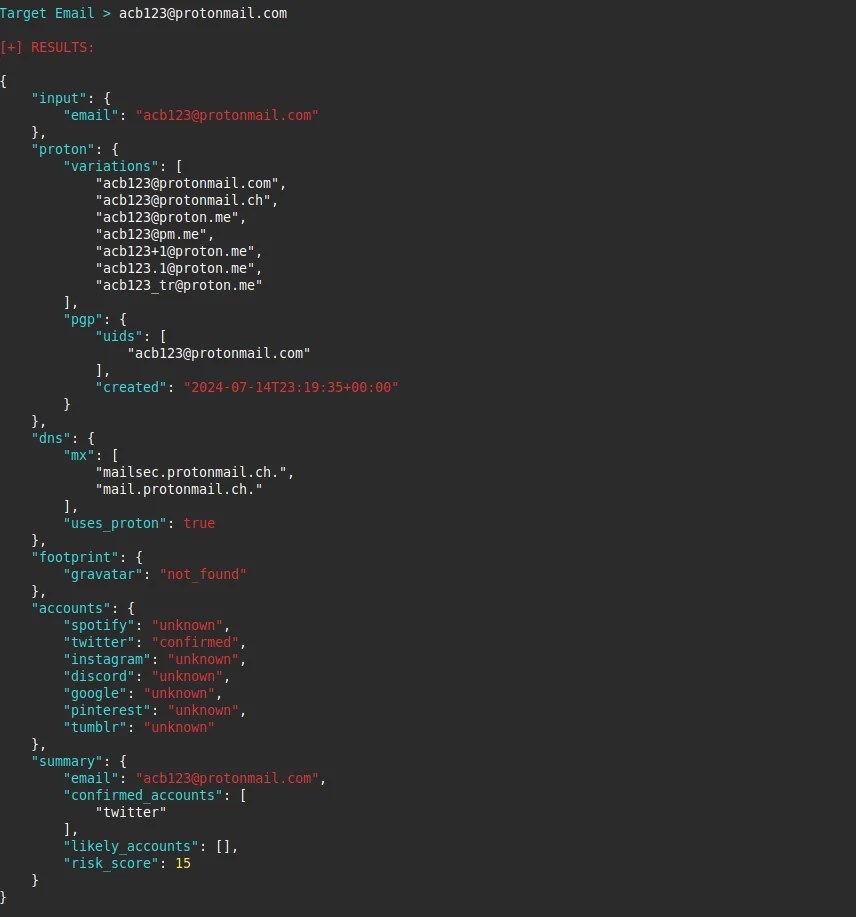 emrekybs/protonscope
轻量级 Python OSINT 工具,可分析电子邮件地址以提取情报和数字足迹数据,重点关注 ProtonMail 基础设施。
 roxanne_ardary/emailxpose
EmailXpose 是一个开源的 AI 驱动的电子邮件安全系统,用于检测网络钓鱼、垃圾邮件、诈骗、恶意软件和社会工程攻击。它通过结合自然语言处理、行为分析和多模态智能来解析文本、图像和视频内容,从而超越了传统的电子邮件过滤器。该系统还包含高级功能,如发件人信任评分、附件沙箱隔离、可解释的风险报告,…
 toxy4ny/rinhit
收集 macOS 和 iOS 痕迹,构建网络活动、跨设备身份与物理位置关联的时间线,用于侦察和红队行动。
 tonejito/check_cve-2019-3462
检查 @Debian 和 @Ubuntu 的 #GNU / #Linux 中 APT 的 CVE-2019-3462
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
此仓库记录了在目标网络扫描中检测到的特定安全漏洞的识别、分析与开源情报(OSINT)收集过程。
 zavikhttak/follina-msdt-threat-investigation
🔵 Follina(CVE-2022-30190)威胁分析报告——Microsoft MSDT RCE零日漏洞,已在野外被利用。涵盖静态分析、VirusTotal、OSINT、MITRE ATT&CK T1059以及使用Windows事件ID 4688的检测工程。
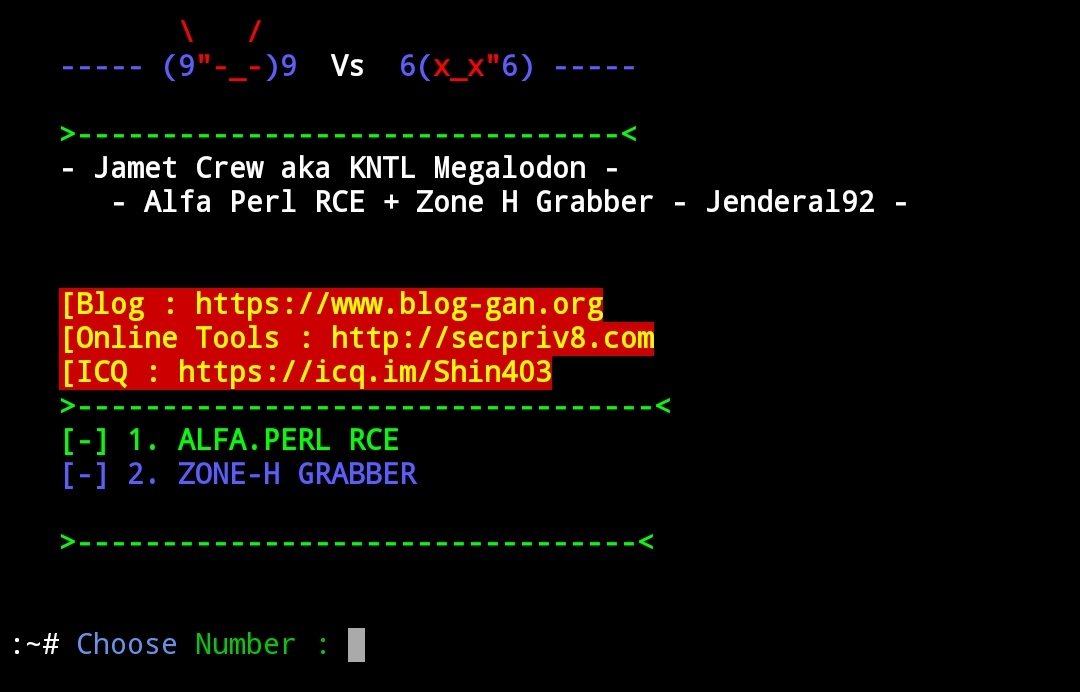 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7