威胁狩猎与攻击面管理平台
单一静态 Go 二进制文件,用于被动与半主动侦察、关联分析、风险评分和持续监控。


Obscura Scan 是一个攻击面管理与 OSINT/侦察平台,以单一静态二进制文件运行——无需 Python、无需 virtualenv、无需系统库、无需数据库服务器。将其指向一个域名、URL 或 IP,它便会并发运行数十个侦察模块,关联结果、进行风险评分,可选地通过 LLM 进行增强,并通过简洁的 Web UI + REST API 提供一切,支持实时进度流式传输。
它是该平台(此前内部代号为 AEGIS)的 Go 重写版本,为速度、安全性和单文件部署而重新架构。
大部分价值无需 API 密钥。 50 个模块中有 43 个完全自包含——它们直接与目标以及 DNS/TLS/HTTP 协议通信。Obscura Scan 可在零密钥配置下运行;需要密钥的模块会直接跳过并说明原因。
confirmed/firm/tentative);评分以最严重的已确认发现为锚点,仅受数量轻微影响,因此大量低置信度启发式结果无法将仪表固定在 100。跨模块去重和一键误报抑制让报告保持高信号密度。/metrics、结构化日志、优雅关闭。# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build # -> bin/obscura (CGO_ENABLED=0, pure Go)
# 2. Run it (every config value is optional)
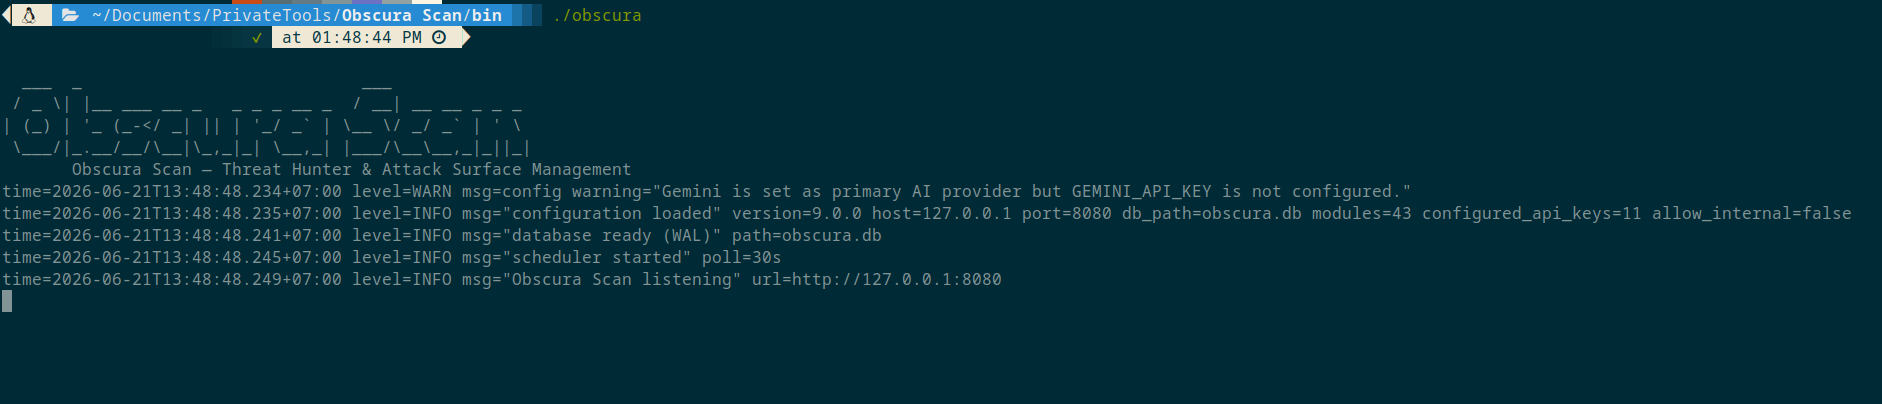
./bin/obscura
# 3. Open the UI
# http://127.0.0.1:8080
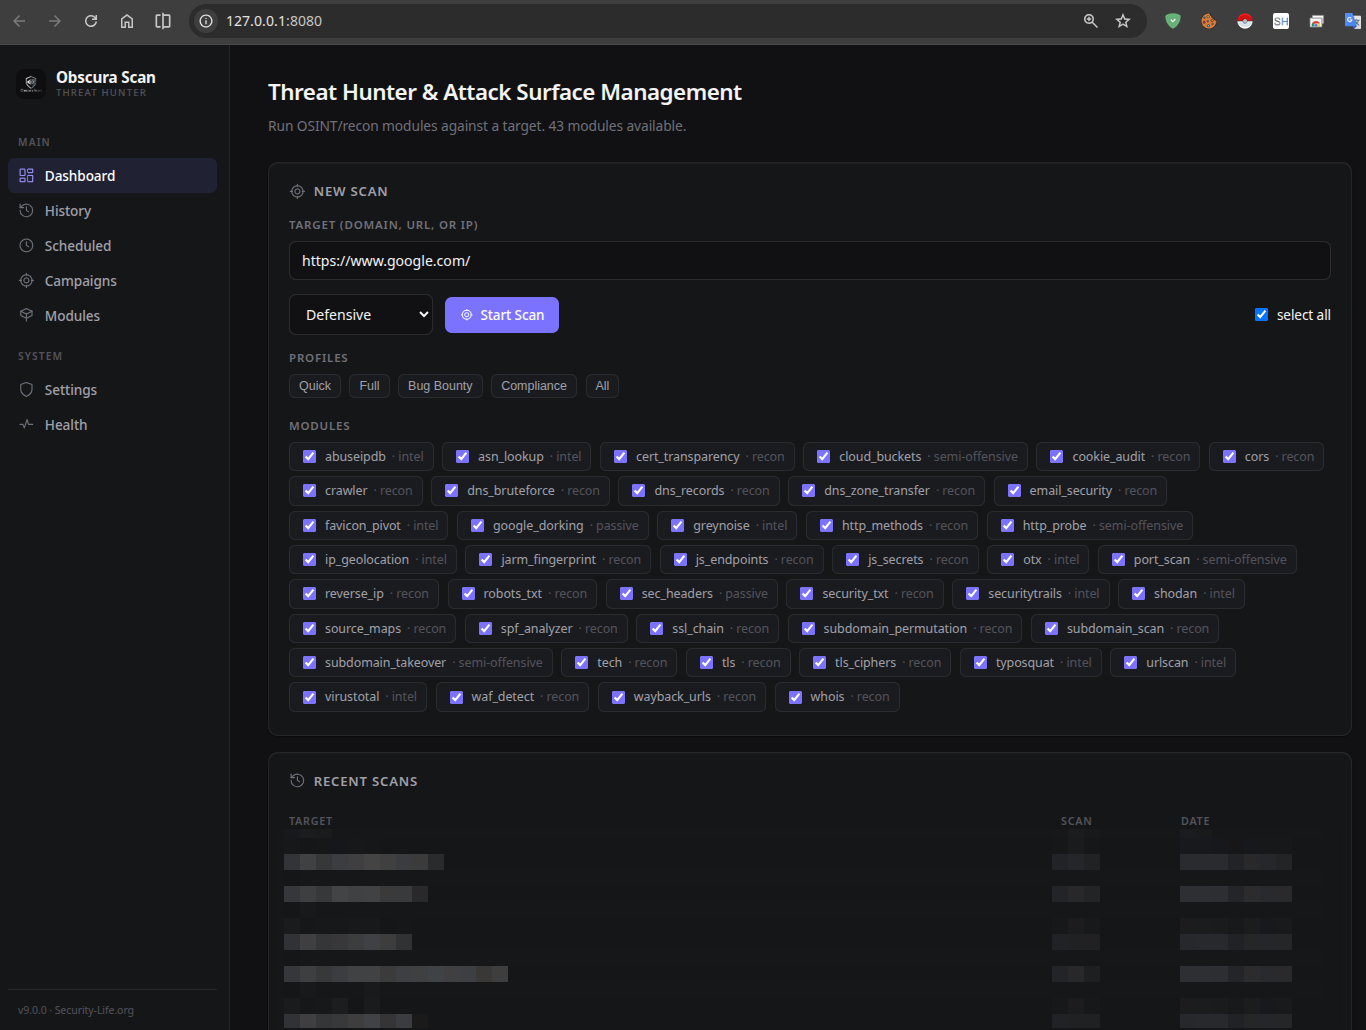
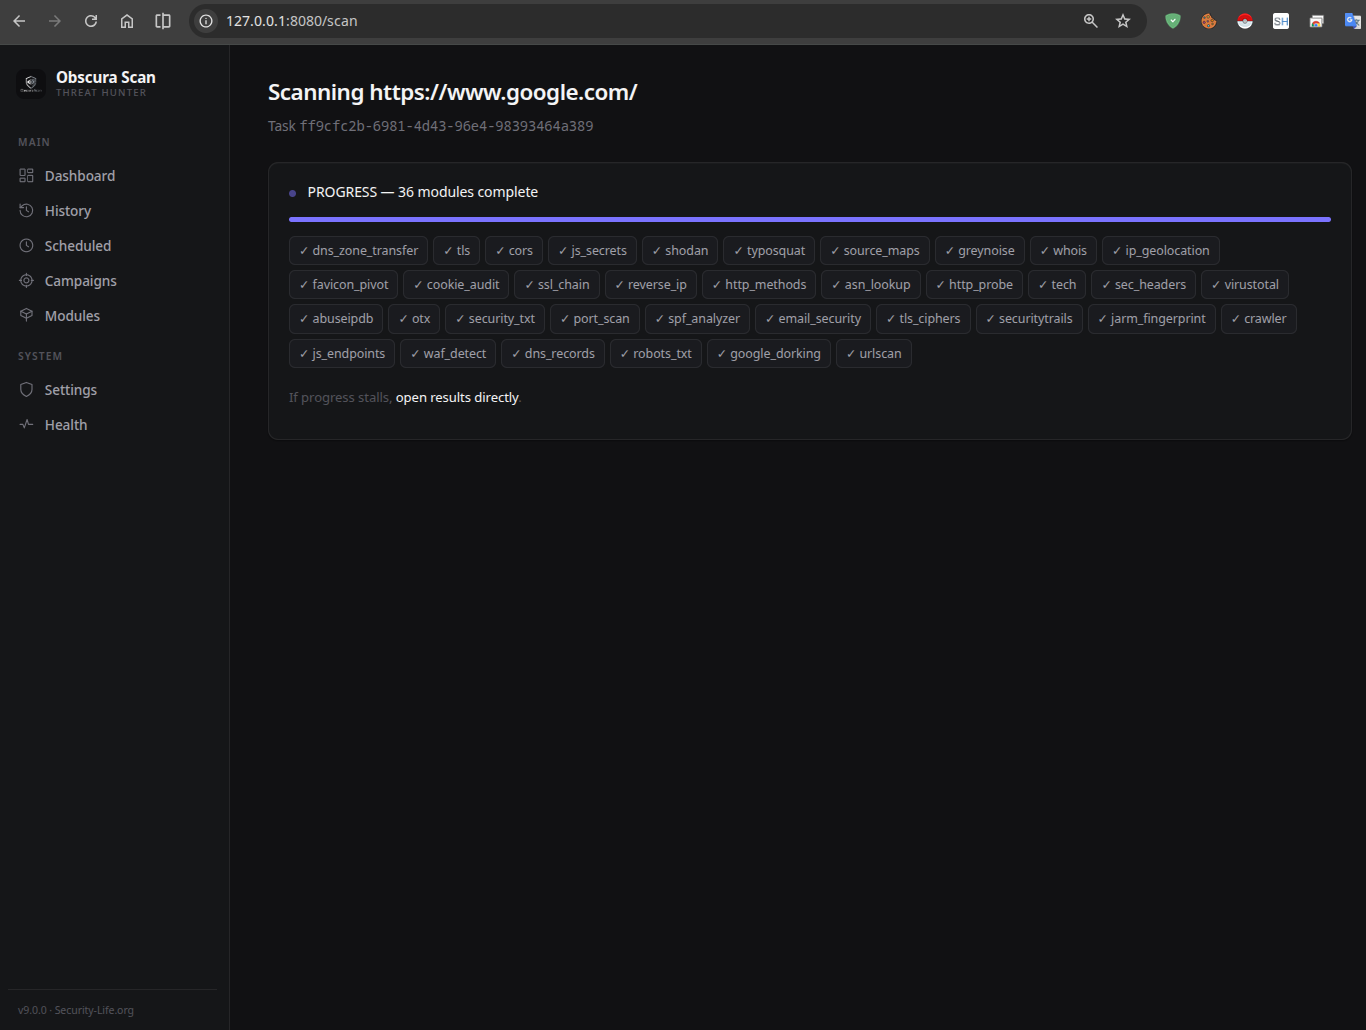
然后输入目标(例如 example.com),选择一个配置文件,然后点击 Start Scan。结果会以可读的报告形式呈现——风险仪表、发现项、各模块表格——而不是原始 JSON。
./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
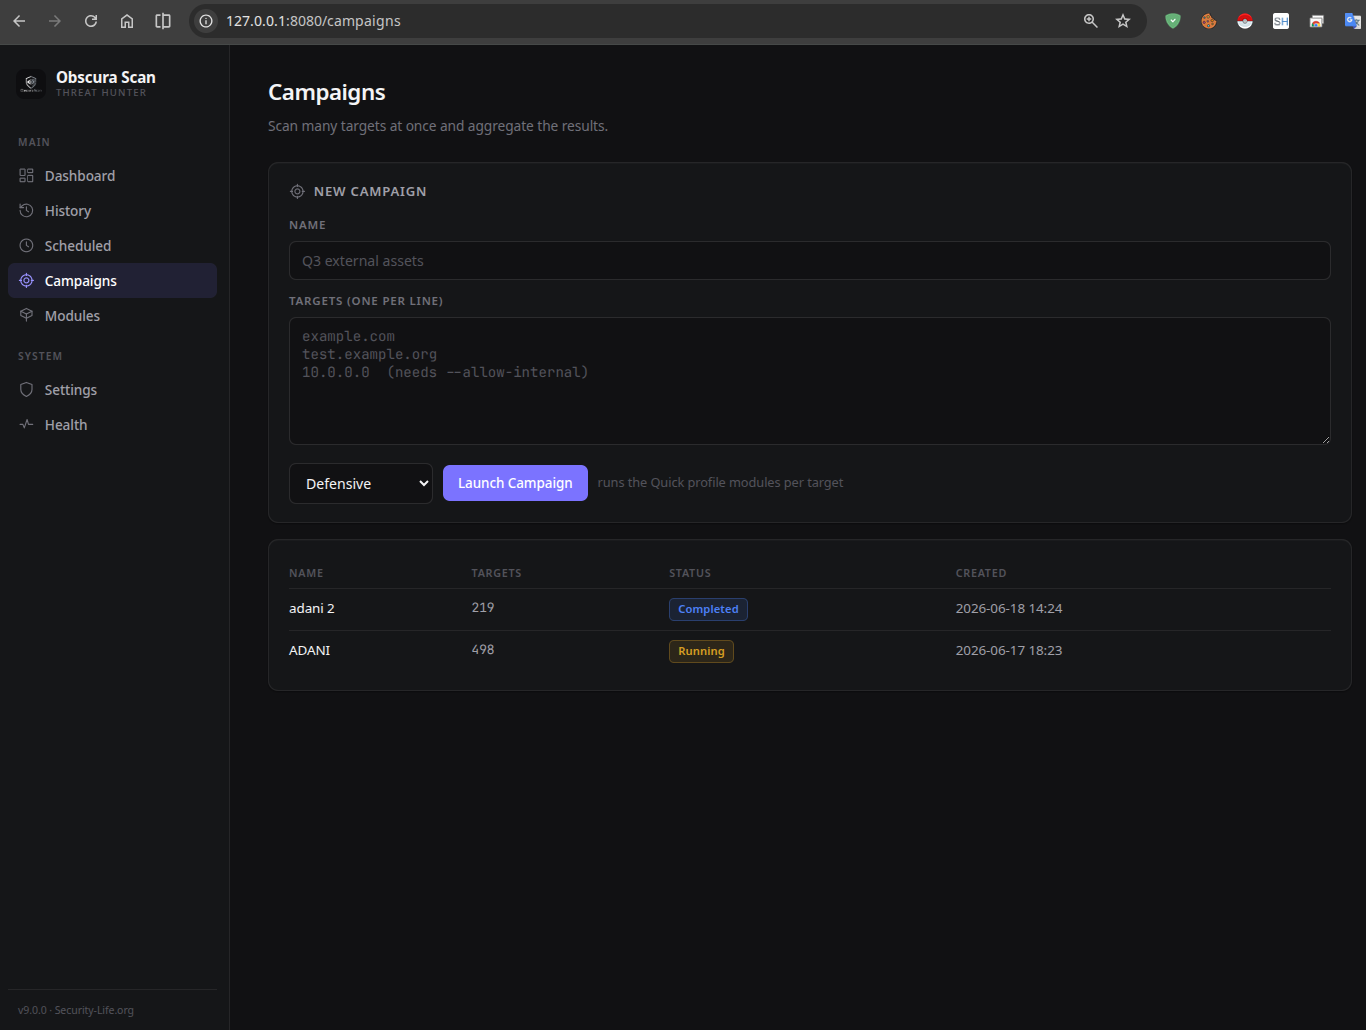
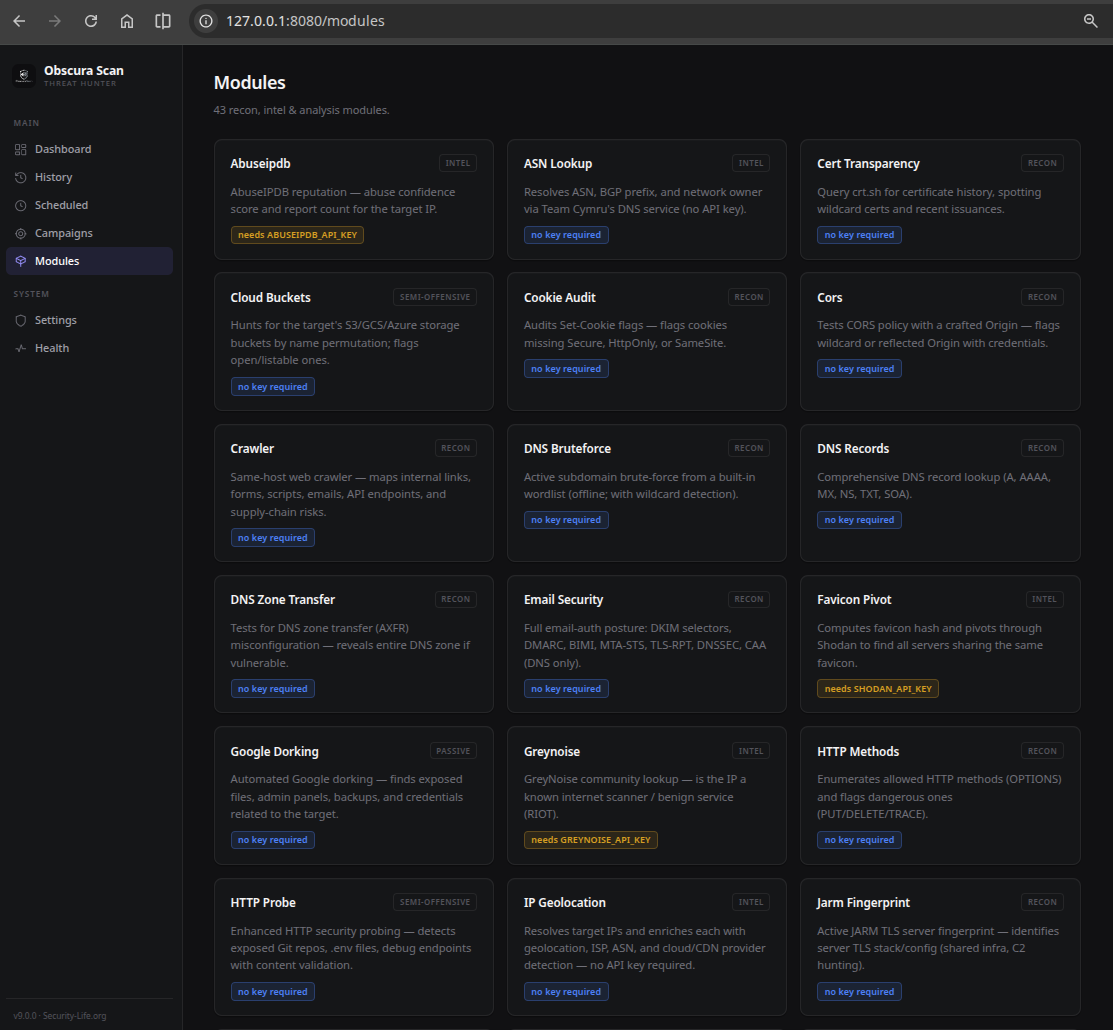
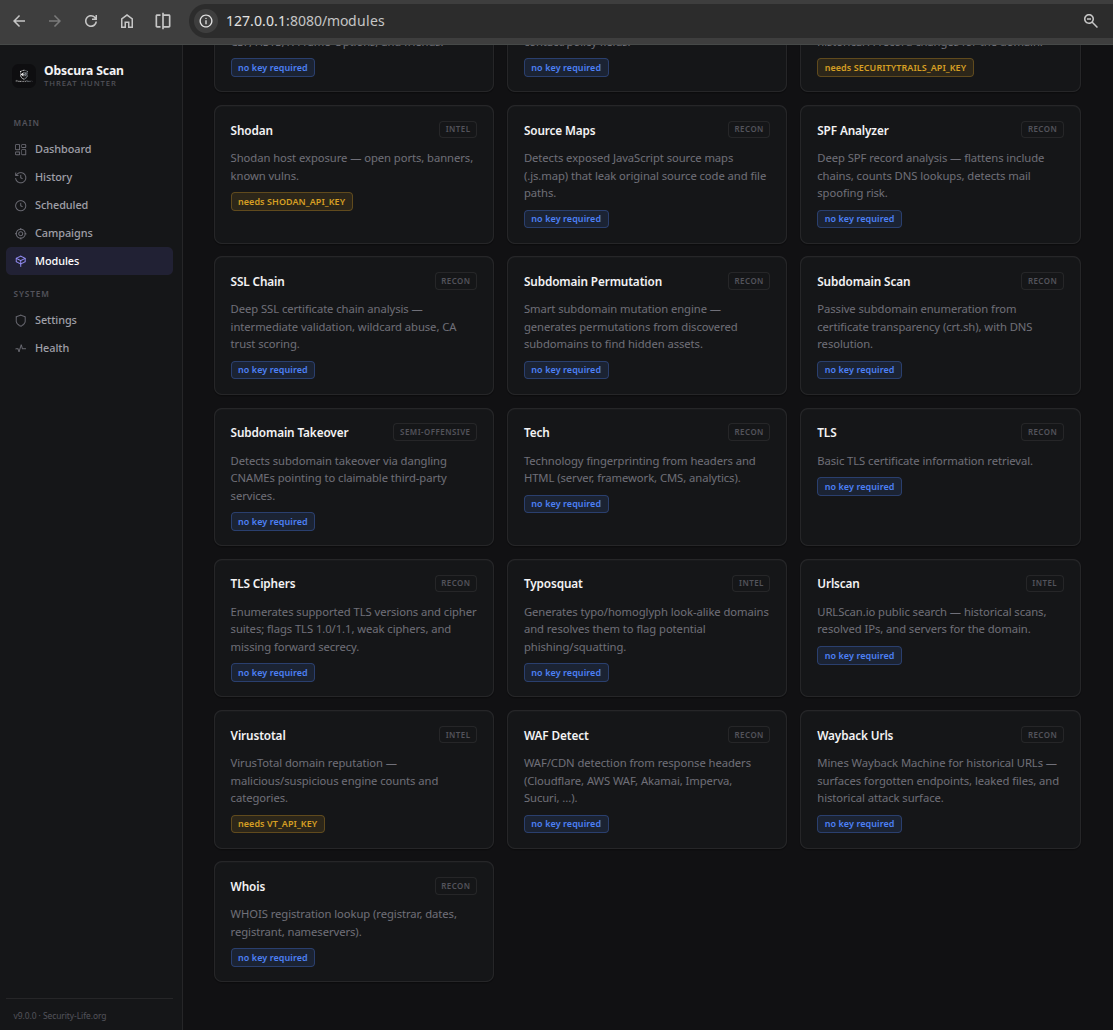
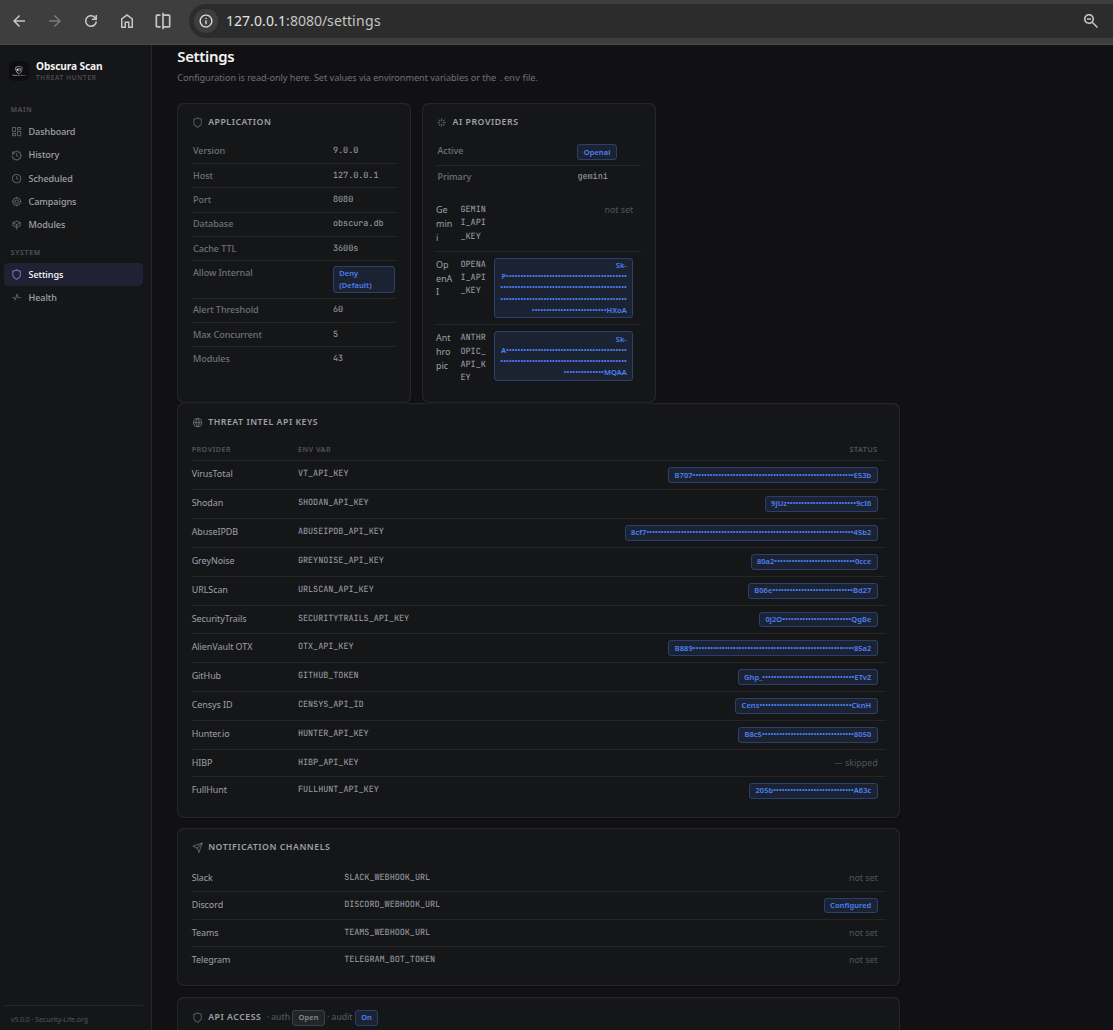
| 文档 | 内容 |
|---|---|
| 安装 | 二进制文件、从源码构建、Docker、交叉编译 |
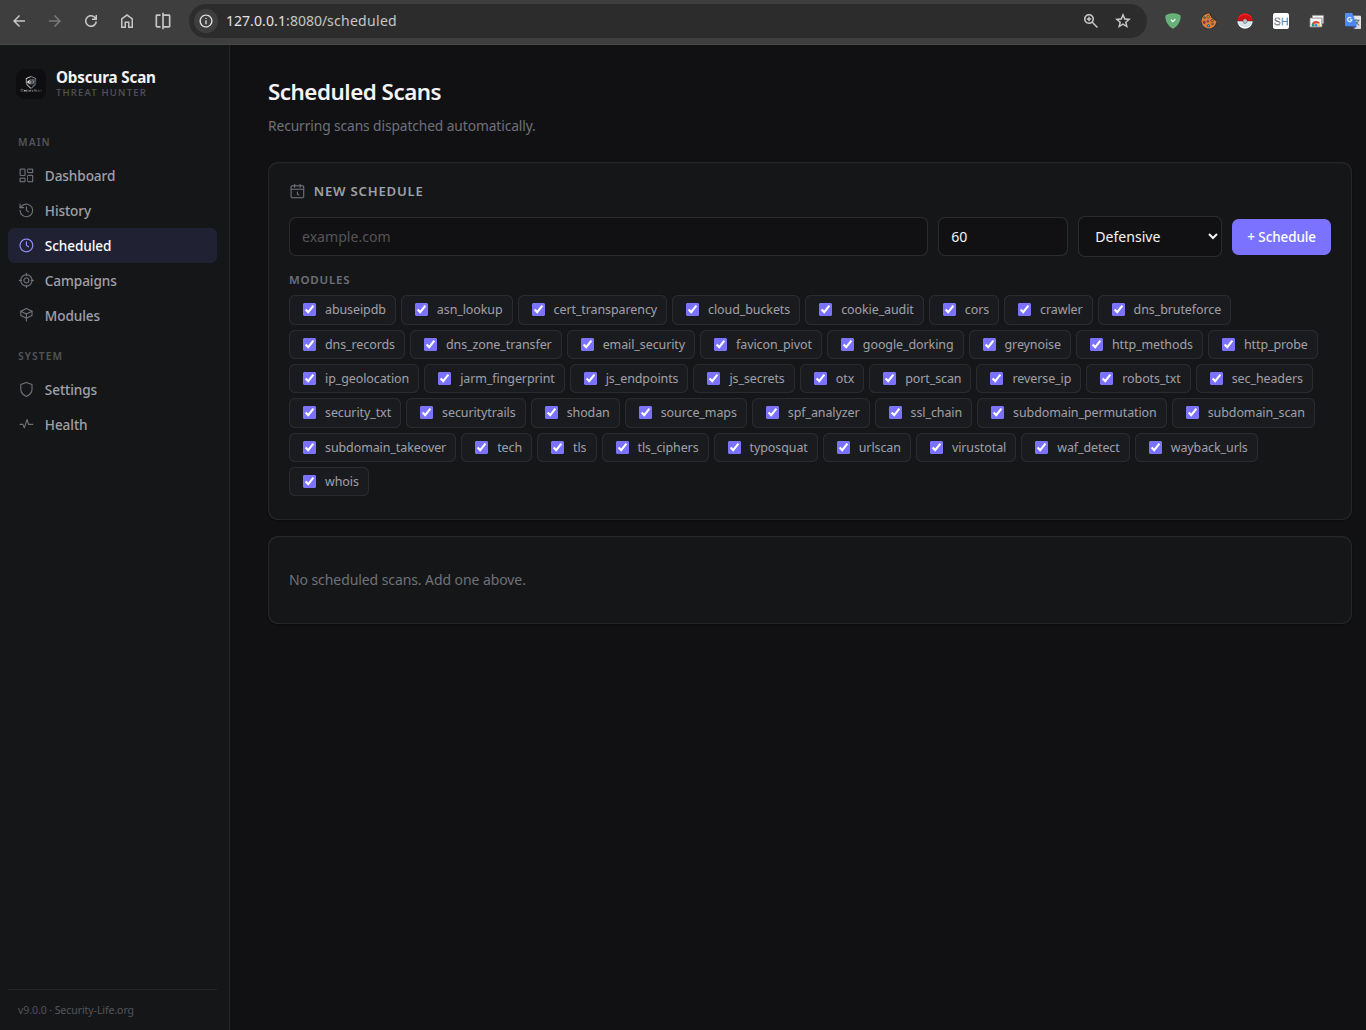
| 使用 | CLI 参数、Web UI 操作指南、扫描、计划任务、监控、活动、导出、AI |
| 配置 | 完整环境变量参考、别名、优先级、掩码 |
| .env.example | 所有环境变量及其描述和默认值 |
| 模块 | 按类别列出全部 50 个模块的目录,含关键要求 |
| 用例 | 漏洞赏金、ASM 监控、合规、威胁狩猎、品牌保护 |
| REST API | 端点、Bearer 认证、生成密钥、示例 |
| 贡献 | 开发环境搭建、添加模块、代码风格、PR |
| 安全策略 | 报告漏洞、负责任使用、SSRF 模型 |
| 变更日志 | 发布历史 |
flowchart LR
    A["cmd/obscura\nEntrypoint"] --> B["internal/config\nEnv Loader"]
    B --> C["internal/store\nSQLite WAL"]
    B --> D["internal/engine\nWorker Pool + DAG"]
    D --> E["internal/modules\n50 Modules"]
    D --> F["internal/safety\nSSRF Guard"]
    E --> G["internal/ml\nRisk Scoring"]
    E --> H["internal/ai\nAI Copilot"]
    D --> I["internal/server\nchi Router + SSE"]
    I --> J["internal/export\nPDF/DOCX/STIX/SIEM"]
    I --> K["internal/notify\nSlack/Discord/Teams"]
    I --> L["internal/schedule\nContinuous Monitoring"]
    I --> M["internal/metrics\nPrometheus"]