#1
 mbrg/dontgo403
绕过40X响应代码的工具
 lilify-jp/squre
🛡️ 用于 Windows PE 的开源二进制保护工具包。包含 Nanomite、VM 保护、反调试等功能。
 twisteroidambassador/udpack
UDPack 是一个可扩展的通用 UDP 数据包混淆器。
 lpefferkorn/ipdecap
对封装在 GRE、IPIP、6in4、ESP(ipsec)协议中的流量进行解封装,还可以去除 IEEE 802.1Q(虚拟局域网)报头。适用于 pcap 文件。
 krixx1337/burner-net
零信任反取证HTTP客户端。清除机密。切断痕迹。隐形坦克中的CPR。👻
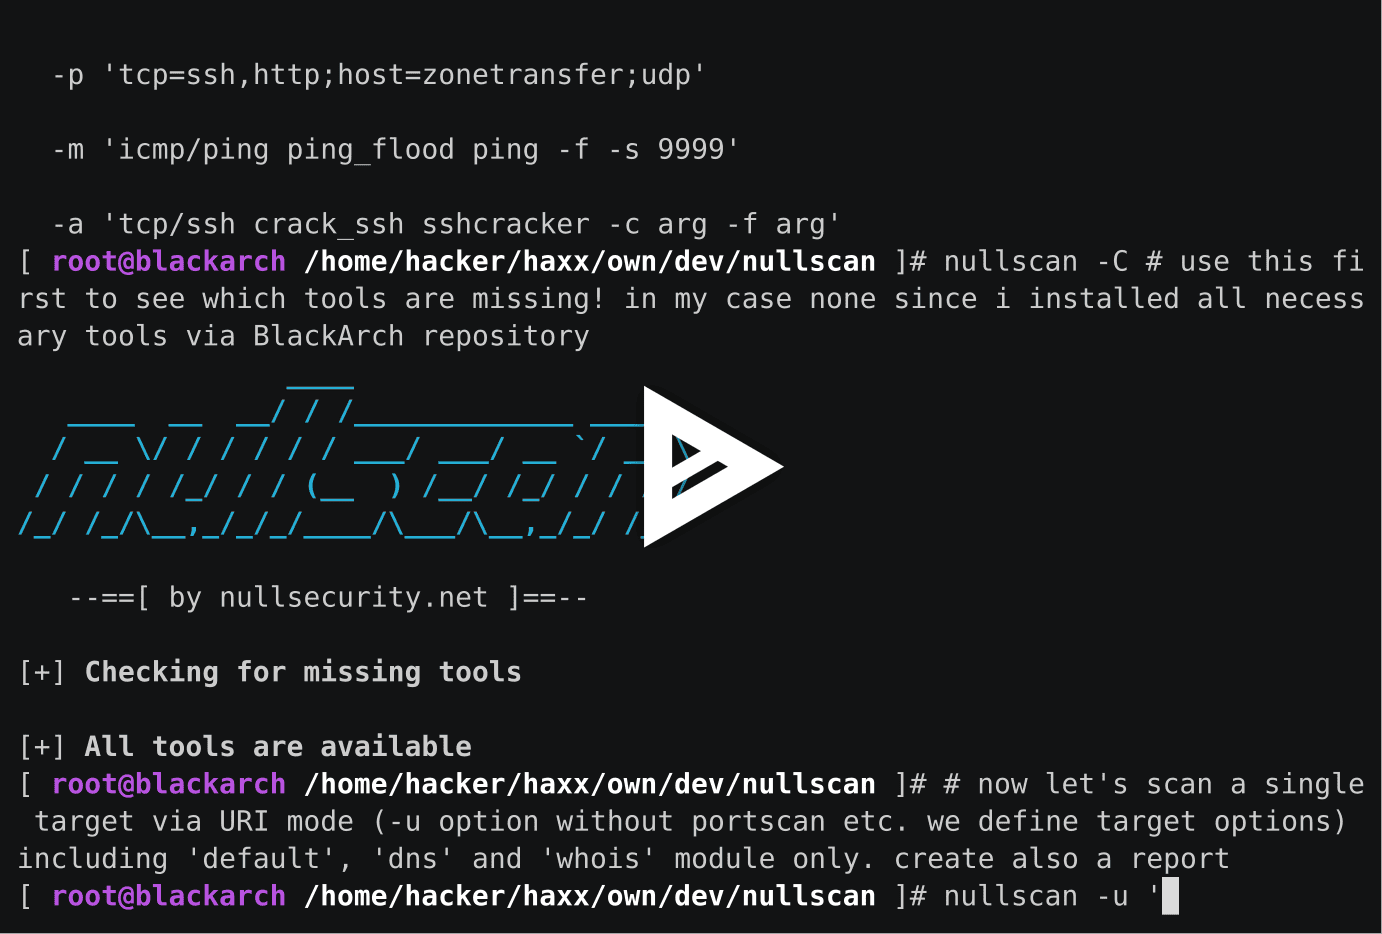 noptrix/nullscan
一个模块化框架,用于串联和自动化安全测试。
 whispergate/lldp
适用于 Mythic 的 C2 配置文件,通过 IEEE 802.1AB LLDP 组织特定 TLV 隧道封装加密的点对点代理流量,以实现隐蔽的二层命令与控制。
 camp0/aiengine
可编程数据包检测引擎,具备NIDS、DNS分类、频率分析和自动正则表达式生成功能。支持Python/Ruby/Java/Lua绑定,可与数据库及其他安全工具集成。
 bigb0x/cve-2024-6387
Bulk Scanning Tool for OpenSSH CVE-2024-6387、CVE-2006-5051、CVE-2008-4109 及其他漏洞的批量扫描工具。

 hynekpetrak/detect_bluekeep.py
Python脚本,用于检测BlueKeep漏洞(CVE-2019-0708),支持TLS/SSL和x509。
 magisterquis/lutlol
Linux 上的地表之下生存 ~ Bsides Belfast/Vienna 2025
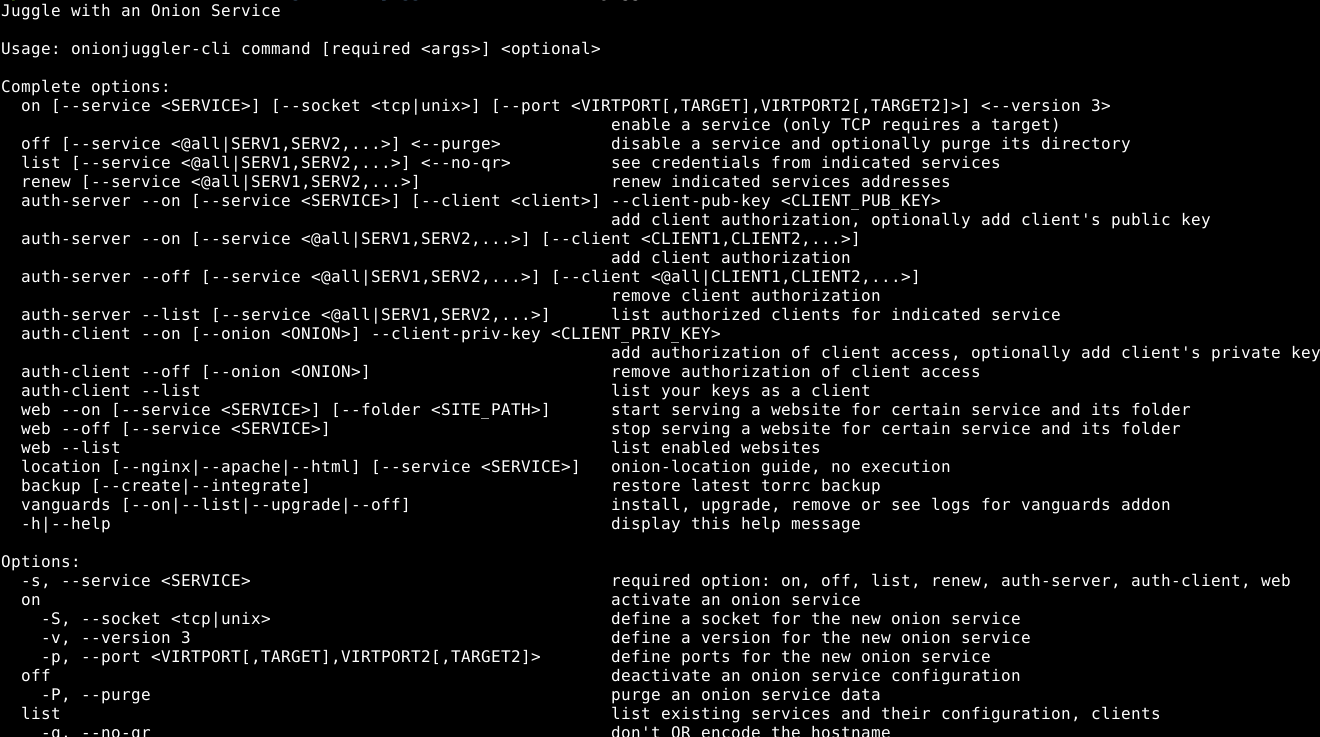 nyxnor/onionjuggler
在类Unix操作系统上,通过 CLI 或 TUI 管理你的洋葱服务,使用符合 POSIX 规范的 shell。
 corelight/ecs-templates
Corelight 或 Zeek Elastic Common Schema 模板
 corelight/ecs-logstash-mappings
将 Corelight 或 Zeek 数据映射到 Elastic Common Schema 日志
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Windows TCP/IP 协议栈中的一个严重 RCE 漏洞(CVE-2025-26686)使敏感内存处于未锁定状态,远程攻击者可借此劫持系统。该漏洞可通过网络利用,存在系统被完全入侵的风险。请立即修补。