
 #1

 busescanfly/pretty
"PRinter Exploitation Toolkit" 局域网自动化工具
 ymsniper/kto
自动Wi-Fi去认证工具,持续扫描目标SSID上的客户端并踢出非白名单设备。功能包括白名单支持、网状/多AP处理、PMF检测,以及通过EAPOL提取的实验性WPA2 PMF绕过。
 preempt/ntlm-scanner
一个基于 Impacket 的简单 Python 工具,用于测试服务器是否存在多种已知的 NTLM 漏洞。

 1n3/prism-ap
一个自动化的无线 RogueAP MITM 攻击框架。
 nccgroup/port-scan-automation
自动执行NMAP扫描并自动生成自定义Nessus策略
 edu4rdshl/tor-router
一款工具,可让您将 TOR 设为默认网关,并将所有互联网连接通过 TOR(作为透明代理)发送,从而在无需额外不必要代码的情况下提升隐私/匿名性。
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
 greatscottgadgets/libbtbb
用于解码蓝牙基带数据包并从 Ubertooth 和 USRP 硬件中提取微微网信息以进行无线分析的 C 库。
 nccgroup/binproxy
BinProxy是一个代理,用于任意TCP连接。您可以使用BinData gem定义自定义消息格式。
 twosevenonet/edrchoker
该工具利用 QoS 策略(Pacer.sys)来限制端点检测与响应(EDR)代理连接服务器。
 hpfeeds/hpfeeds
Honeynet Project 通用认证数据馈送协议
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。
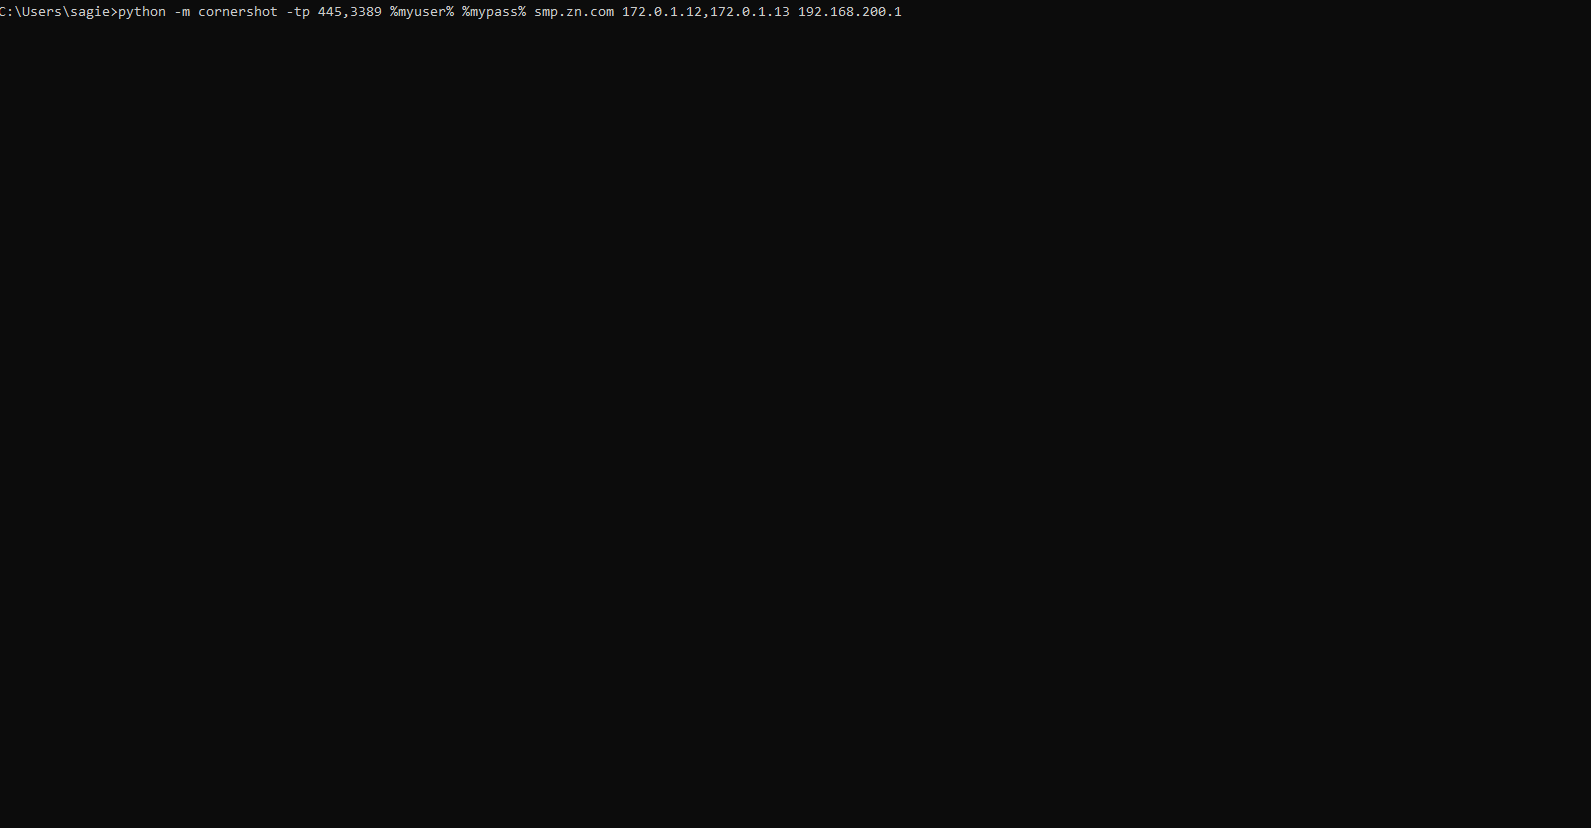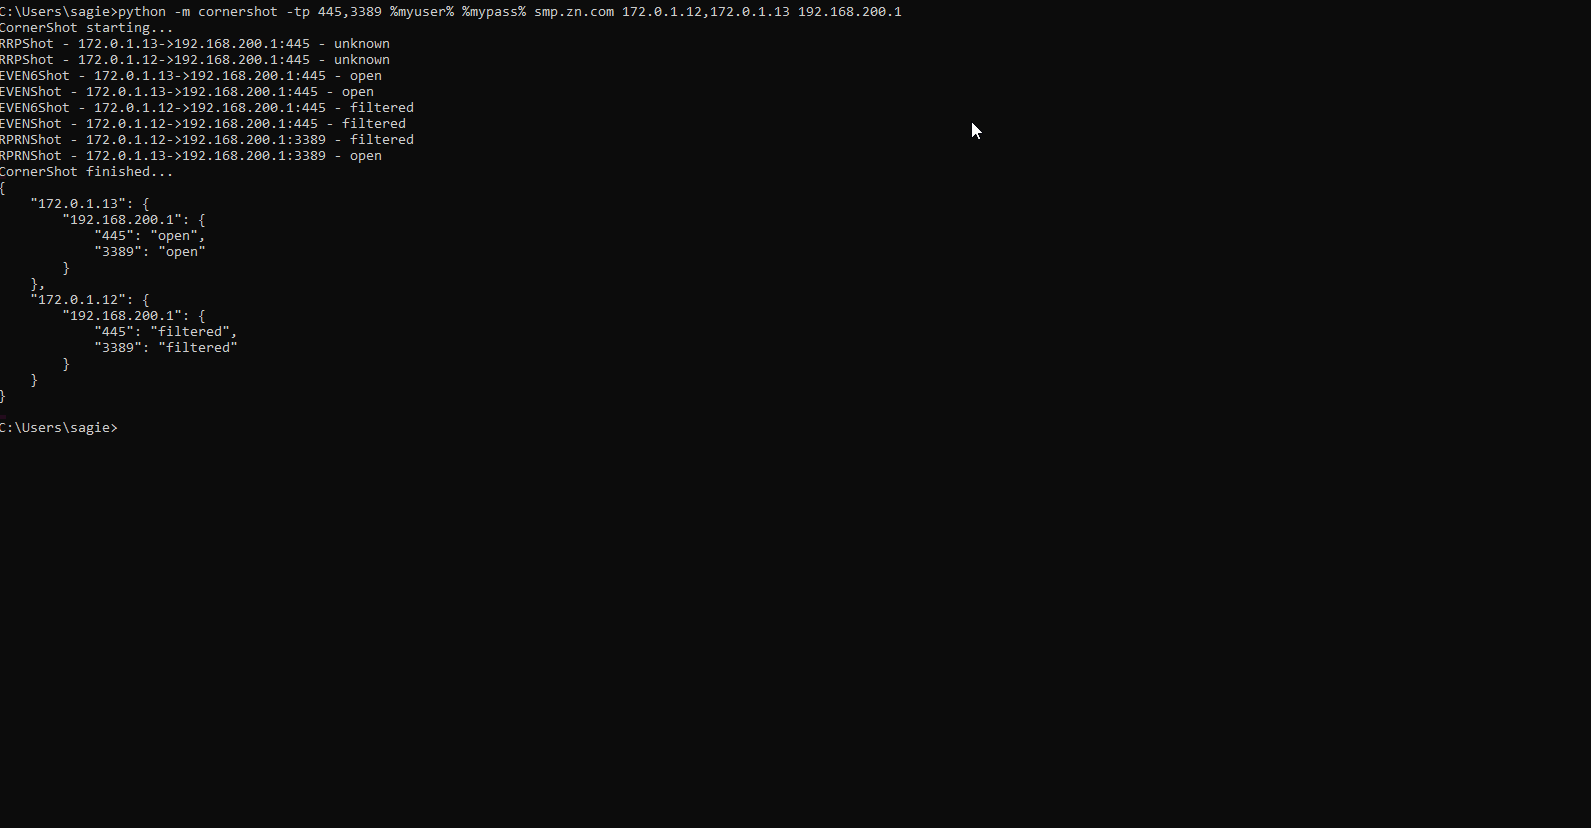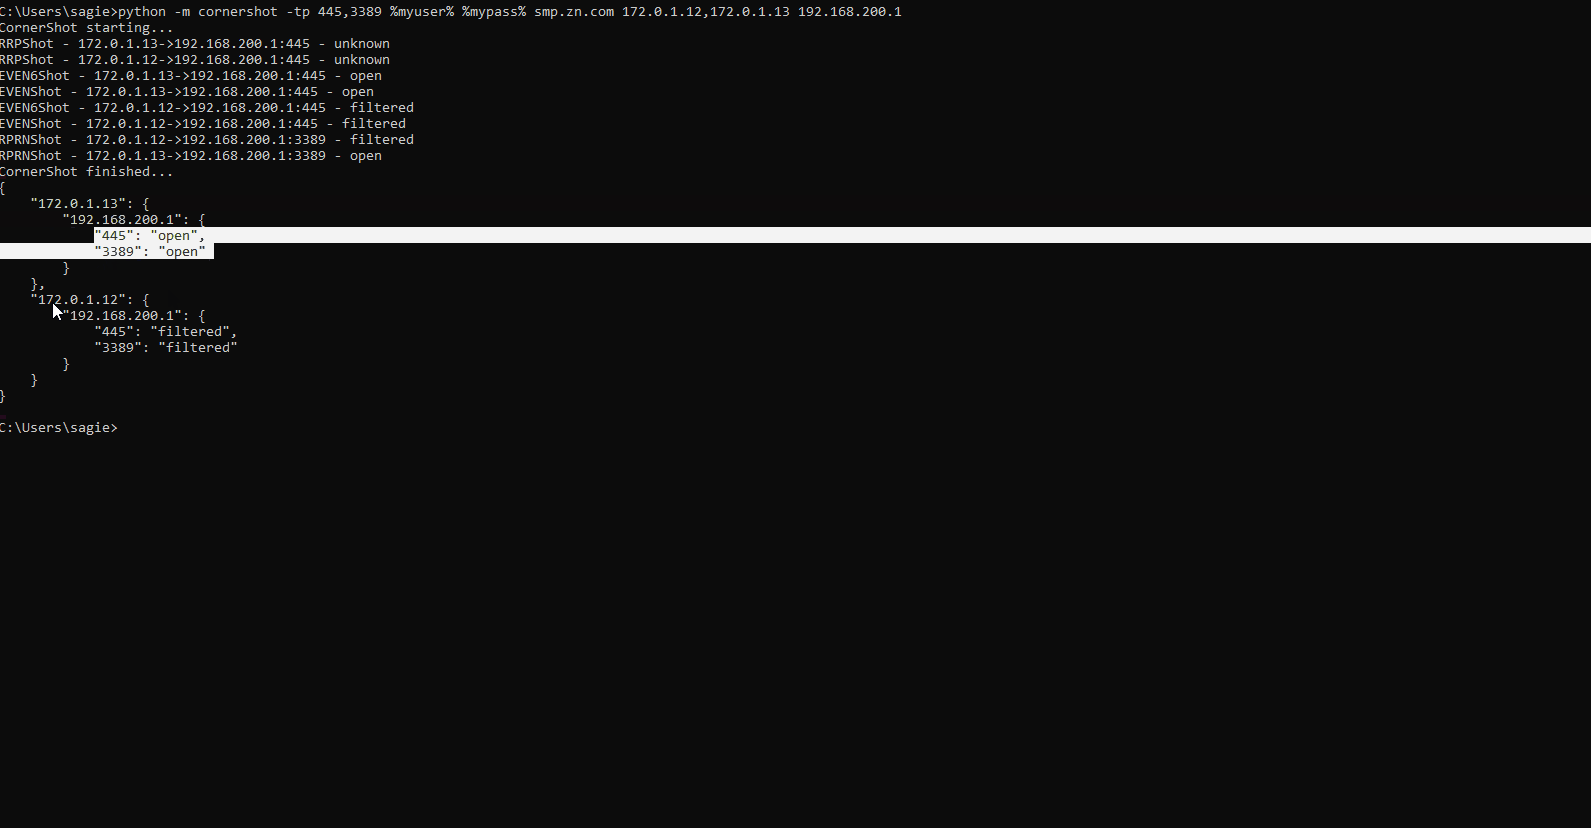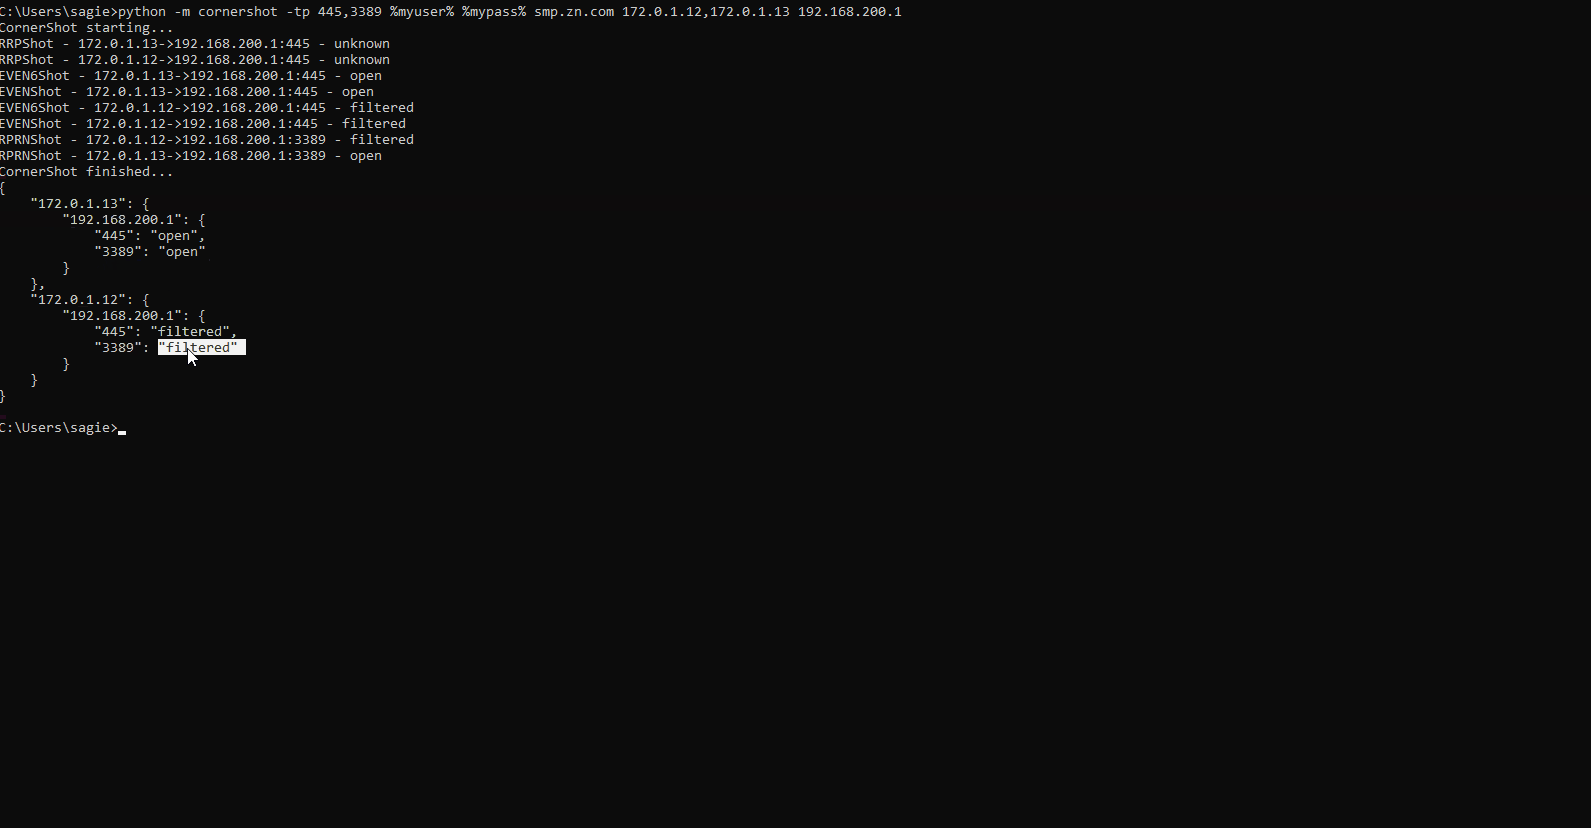 zeronetworks/cornershot
从多个其他主机的视角增强网络可见性
 00xglitch/bella
Bella 是一款纯 Python 的 macOS 后渗透数据挖掘工具和远程管理工具。🍎💻
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。









