
 #1

 p0dalirius/sharehound
一个 Python 工具,可轻松将网络共享的访问权限映射到 BloodHound OpenGraphs 中

 grutz/h3c-pt-tools
华为/H3C/惠普渗透测试工具
 cryptolok/morphaes
IDPS & SandBox & AntiVirus 隐形杀手。MorphAES 是世界上首个多态 shellcode 引擎,具有变形特性,并具备绕过沙箱的能力,这使得它对于 IDPS 而言无法被检测;它同时也是跨平台的,且不依赖任何库。
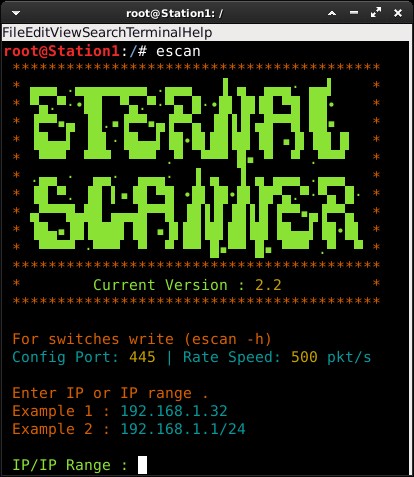 peterpt/eternal_scanner
一个用于利用CVE-2017-0144(Eternal Blue)和CVE-2017-0145(Eternal Romance)的互联网扫描器。
 offensive-hub/black-widow
基于图形界面的攻击性渗透测试工具(开源)
 mr-un1k0d3r/windows-signedbinary
对已签名的 Windows 二进制文件进行变异,在改变文件哈希的同时保留有效的目录签名,从而绕过基于哈希的端点拦截并暴露 Authenticode 验证漏洞。
 saadahla/ntdllreflection
通过基于 Windows ReleaseID 从远程服务器在内存中加载反射式 Ntdll 来绕过用户态 EDR 钩子,从而避免打开 ntdll 的句柄,并从导出表中触发导出的 API
 gmh5225/callmewin32kdriver
加载你的驱动程序,例如 win32k.sys
 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
 jobroche/libssh-scanner
脚本用于识别易受 CVE-2018-10933 攻击的主机

 dev-sec/puppet-os-hardening
此Puppet模块提供了众多与安全相关的配置,提供全方位的基线防护。

 ge0rg/memorizingtrustmanager
一个用于 Android Java 的"插件",允许向用户询问 SSL 证书
 jduck/asus-cmd
ASUS 路由器 infosvr UDP 广播 root 命令执行









