
 #1

 t3l3machus/powershell-obfuscation-bible
用于手动混淆 PowerShell 脚本以实现 AV 规避的技术、示例及少量理论集合,仅供教育目的编译。本仓库内容为个人研究成果,包括在线阅读资料以及在实验室和渗透测试中进行反复试验的尝试。
 rasta-mouse/crystal-kit
规避工具包,用于 Cobalt Strike
 openbmc/bmcweb
一个面向 OpenBMC 的全能型 Redfish、KVM、GUI 和 DBus Web 服务器
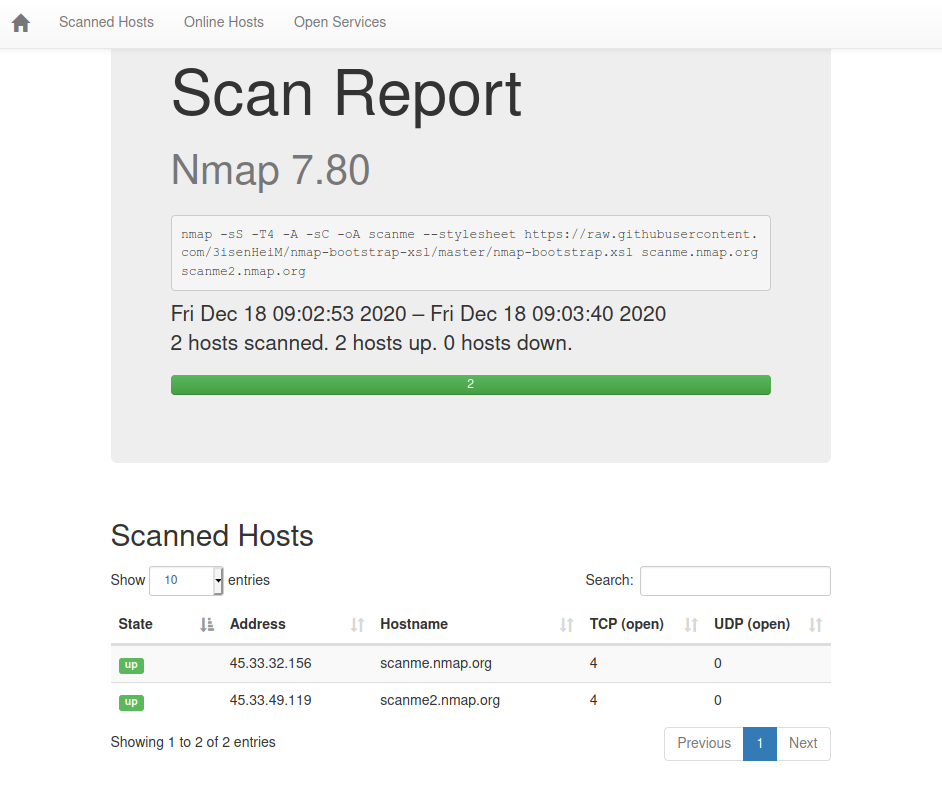 honze-net/nmap-bootstrap-xsl
一个基于Bootstrap的Nmap XSL实现。
 paradigmxyz/iron-proxy
用于不可信工作负载的出站防火墙。
 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.


 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 netspi/powerhuntshares
审计 Active Directory SMB 共享,以盘点、分析和报告过度权限。发现可访问系统,枚举共享 ACL,识别高风险配置,并生成 HTML/CSV 报告以进行修复优先级排序。
 malfunkt/hyperfox
HTTP/HTTPS MITM代理和记录器。
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…
 sinfulz/justtryharder
全面的渗透测试速查表,用于PWK/OSCP考试准备,涵盖权限提升、密码破解、Payload生成、后渗透、端口扫描、Web攻击和侦察技术。
 screetsec/dracnmap
Dracnmap 是一个开源程序,借助 nmap 来探测网络并收集信息。Nmap 命令带有大量选项,这些选项使该工具更加强大,但对新用户来说难以掌握。因此,Dracnmap 被设计为利用 nmap 的脚本引擎执行快速扫描,并且 nmap 可以通过高级命令执行各种自动扫描技术。
 astsam/rtl8812au
RTL8812AU/21AU和RTL8814AU驱动程序,支持监控模式和帧注入









