
 #1

 elvanderb/tcp-32764
关于Linksys WAG200G中监听TCP-32764后门的一些代码和笔记。
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。

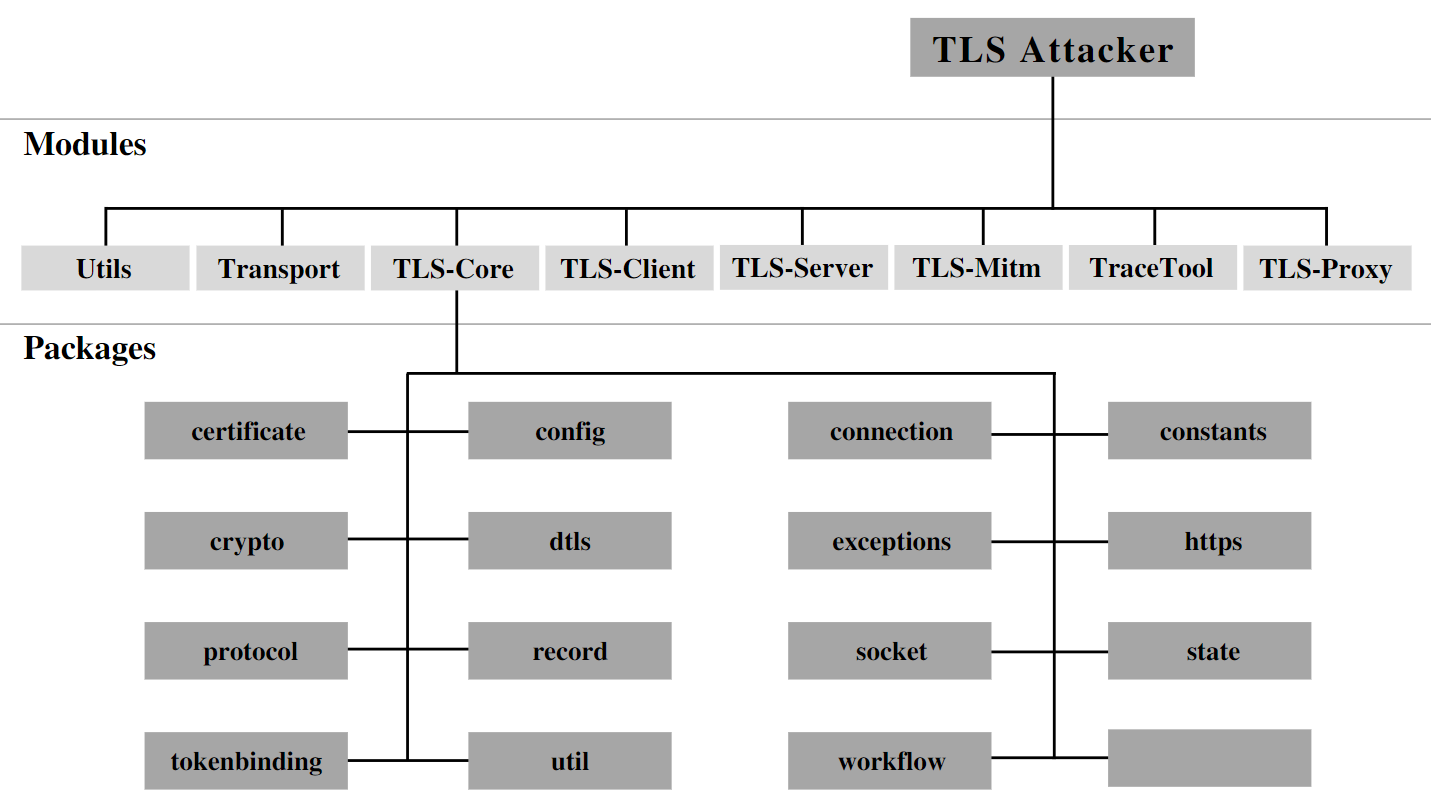 tls-attacker/tls-attacker
基于Java的框架,用于对TLS库进行系统化模糊测试和分析。支持任意协议消息的构造、修改以及对TLS客户端/服务器进行漏洞发现测试。
 resiprocate/resiprocate
C++ 实现的 SIP、ICE、TURN 及相关协议。
 samyk/keysweeper
KeySweeper 是一款隐蔽的基于 Arduino 的设备,伪装成一个可正常工作的 USB 墙壁充电器,能够通过无线方式被动嗅探、解密、记录并(通过 GSM)上报附近任何微软无线键盘的所有按键输入。
 droe/sslsplit
透明的中间人代理,终止SSL/TLS连接,即时伪造证书,并记录解密流量,用于网络取证和渗透测试。
 openwisp/openwisp-controller
网络和 WiFi 控制器:配置下发、配置管理和更新(通过 openwisp-config 拉取或通过 SSH 推送)、x509 PKI 管理等。主要针对 OpenWRT,但也设计为可在其他系统上运行。
 0xinfection/tidos-framework
进攻性手动Web应用程序渗透测试框架。
 anouarbensaad/vulnx
vulnx 🕷️ 一个智能机器人,Shell 可实现自动注入,并帮助研究人员检测 CMS 系统的安全漏洞。它可以快速进行 CMS 安全检测、信息收集(包括子域名、IP 地址、国家信息、组织信息和时区等)以及漏洞扫描。
 gamehunterkaan/autopwn-suite
AutoPWN Suite 是一个用于自动扫描漏洞和利用系统的项目。
 mullvad/gotatun
基于Rust的用户空间WireGuard®实现
 redteampentesting/pretender
您的MitM攻击助手,支持DHCPv6 DNS劫持以及mDNS、LLMNR和NetBIOS-NS欺骗攻击。
 mrash/fwknop
单包授权 > 端口敲门









