
 #1

 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。
 m14r41/pentestingeverything
VAPT/AppSec 和渗透测试指南的完整解决方案: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting | SAST | DAST 等...
 mozilla/cipherscan
一种非常简单的方法,用于找出目标支持的SSL加密套件。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 devploit/nomore403
403/401 绕过工具:通过路径、方法、请求头和原始请求变异来发现 HTTP 访问控制绕过。基线差异对比、自动校准、可重放的 curl 证据。
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.

 trickest/resolvers
最全面的可靠 DNS 解析器列表。
 miroslavpejic85/p2p
🖥️ P2P 远程桌面 - 便携式点对点远程桌面,无需安装即可使用。
 mandiant/flare-fakenet-ng
FakeNet-NG - 下一代动态网络分析工具
 40t/go-sniffer
🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. 抓包截取项目中的数据库请求并解析成相应的语句。

 bert-janp/open-source-threat-intel-feeds
该仓库包含可免费使用的开源威胁情报源,无需额外要求即可使用。涵盖多种类型,如IP、URL、CVE和哈希。

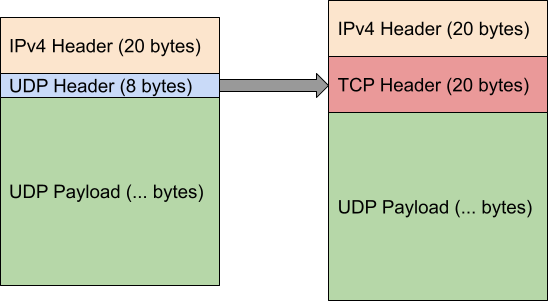
 ph4ntonn/stowaway
面向渗透测试人员的多跳代理工具,支持通过多个节点进行流量路由、SOCKS5/SSH隧道、端口转发、远程Shell以及加密节点通信。
 appneta/tcpreplay
以任意速度编辑和重放捕获的网络流量——一套适用于 *NIX 和 Windows 的 pcap 工具。









