
 #1

 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 严重认证绕过
 abrewer251/cve-2025-6543_citrixnetscaler_poc
用于受 CVE-2025-6543 影响的 NetScaler 设备的多主机、多端口扫描器和审计器。支持 SNMP 和 SSH 枚举,附带可选的 CSV 报告和利用存根。
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 keymaker-arch/nfsundown
针对 CVE-2025-38089 的概念验证漏洞利用,通过精心构造的 RPC 请求远程触发 NFS 服务器中的内核空指针解引用。
 forceea001/cve-2024-40898-ssl-bypass-detection
这个Python脚本是一个用于检测CVE-2024-40898漏洞的概念验证(PoC)扫描器,该漏洞影响Apache HTTP服务器的SSL证书验证。
 arch3rpro/pentest-windows
⚔️Windows11渗透测试套件工具包 🔰 Mac M芯片上的首个Windows渗透测试环境
 grupooruss/citrix-cve-2025-6543
用于检测 Citrix 是否存在 CVE-2025-6543 漏洞的脚本
 corelight/zeek-endpoint-enrichment-conn
用 EDR 数据丰富 conn.log
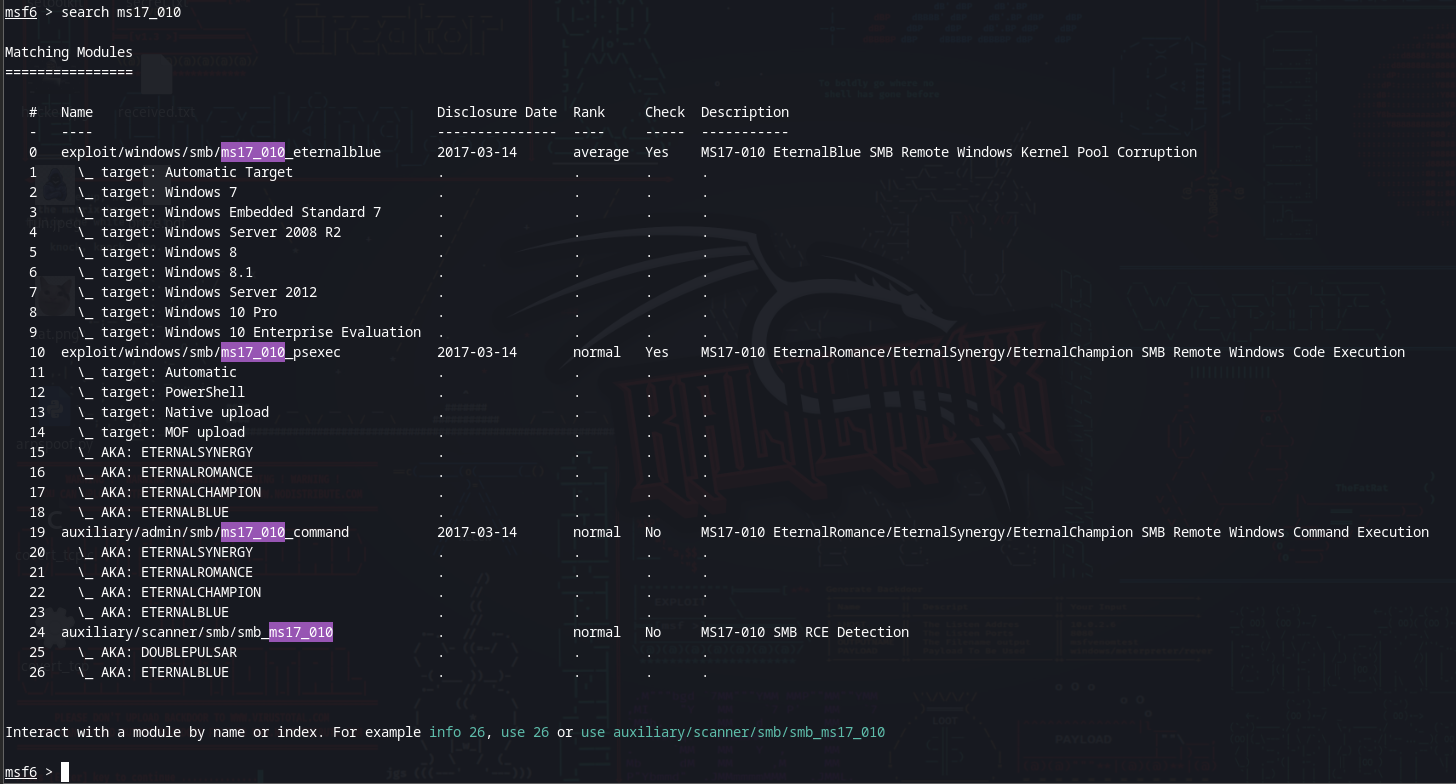 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
逐步实验指南,演示如何使用 Metasploit 对 Windows 7 SMB 协议实施 EternalBlue 漏洞利用(CVE-2017-0144),涵盖环境设置、利用过程及缓解措施。
 markoh17/spray365
Spray365 通过其可自定义的两步式密码喷洒方法,使针对 Microsoft 帐户(Office 365 / Azure AD)的密码喷洒变得简单。其内置的执行计划提供了一些选项,可尝试绕过 Azure Smart Lockout 和不安全的条件访问策略。
 halildeniz/networksherlock
多线程端口扫描器,支持TCP/UDP协议,具备横幅抓取与Shodan集成功能,用于增强网络侦察与漏洞分析。
 mrowkoob/cve-2025-26466-msf
CVE-2025-26466 - 用于 Metasploit Framework 的 SSH Ping DoS Ruby 模块
 nuclearphoenixx/fake-sandbox
👁🗨 该脚本将模拟一些恶意软件会试图规避的分析沙箱/虚拟机软件的虚假进程。
 bytereaper77/cve-2025-36041
针对 IBM MQ 中 CVE-2025-36041 漏洞的 Exploit (C)
 shipcod3/cve-2025-48466
在 Advantech WISE 4060LAN / 物联网网关上针对门控制的 Modbus 数据包注入
 sincan2/rce-cve-2025-32710
Windows 远程桌面服务漏洞允许远程代码执行










