
 #1

 amnnrth/cve-2025-14847
该脚本用于识别暴露在网络中且允许未认证协议握手的MongoDB服务。

 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
面向威胁态势设计的高级DDoS紫队(Purple Teaming)可复制蓝图。它整合了红队精英(Red Elite Teaming)攻击套件——包含多向量轮换、HTTP/2 Rapid Reset(CVE-2023-44487)利用,以及mTLS…
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
对JAGUAR_TOOTH恶意软件(APT28)的全面100%无限制技术分析。由SASTRA_ADI_WIGUNA对Cisco IOS SNMP漏洞利用、ROP链构建和内存驻留间谍战术的高精度重构。
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
该工具通过检查开放的TCP/6025端口、响应的垃圾邮件隔离界面以及已知的后利用IOCs,帮助识别对CVE-2025-20393的暴露情况。
 reverseclabs/c3
Custom Command and Control (C3)。一个用于快速原型化自定义 C2 通道的框架,同时仍提供与现有攻击性工具包的集成。
 pedrocruz2202/pedrocruz2202.github.io
🛡️ 使用高性能的 MongoBleed 扫描器检测易受攻击的 MongoDB 实例,针对 CVE-2025-14847,确保网络安全和数据保护。
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
来自 CYBERDUDEBIVASH ECOSYSTEM 的授权高影响力工具,用于检测 CVE-2025-64155(FortiSIEM phMonitor 命令注入)。以合规的方式扫描开放端口和易受攻击的行为。
 shiva108/pentestproxy
脚本:如何几乎免费构建隐蔽的渗透测试基础设施
 josemariamicoli/log4shell-poc
**Log4Shell PoC 是一个高保真利用环境,旨在复现 CVE-2021-44228 漏洞。** 它提供了一个容器化沙箱,用于演示 JNDI 注入、LDAP/RMI 引用重定向,以及通过 Log4j 2 库实现的远程代码执行(RCE)。
 malvuln/sigint-hombre
从实时威胁情报源动态生成的Suricata规则
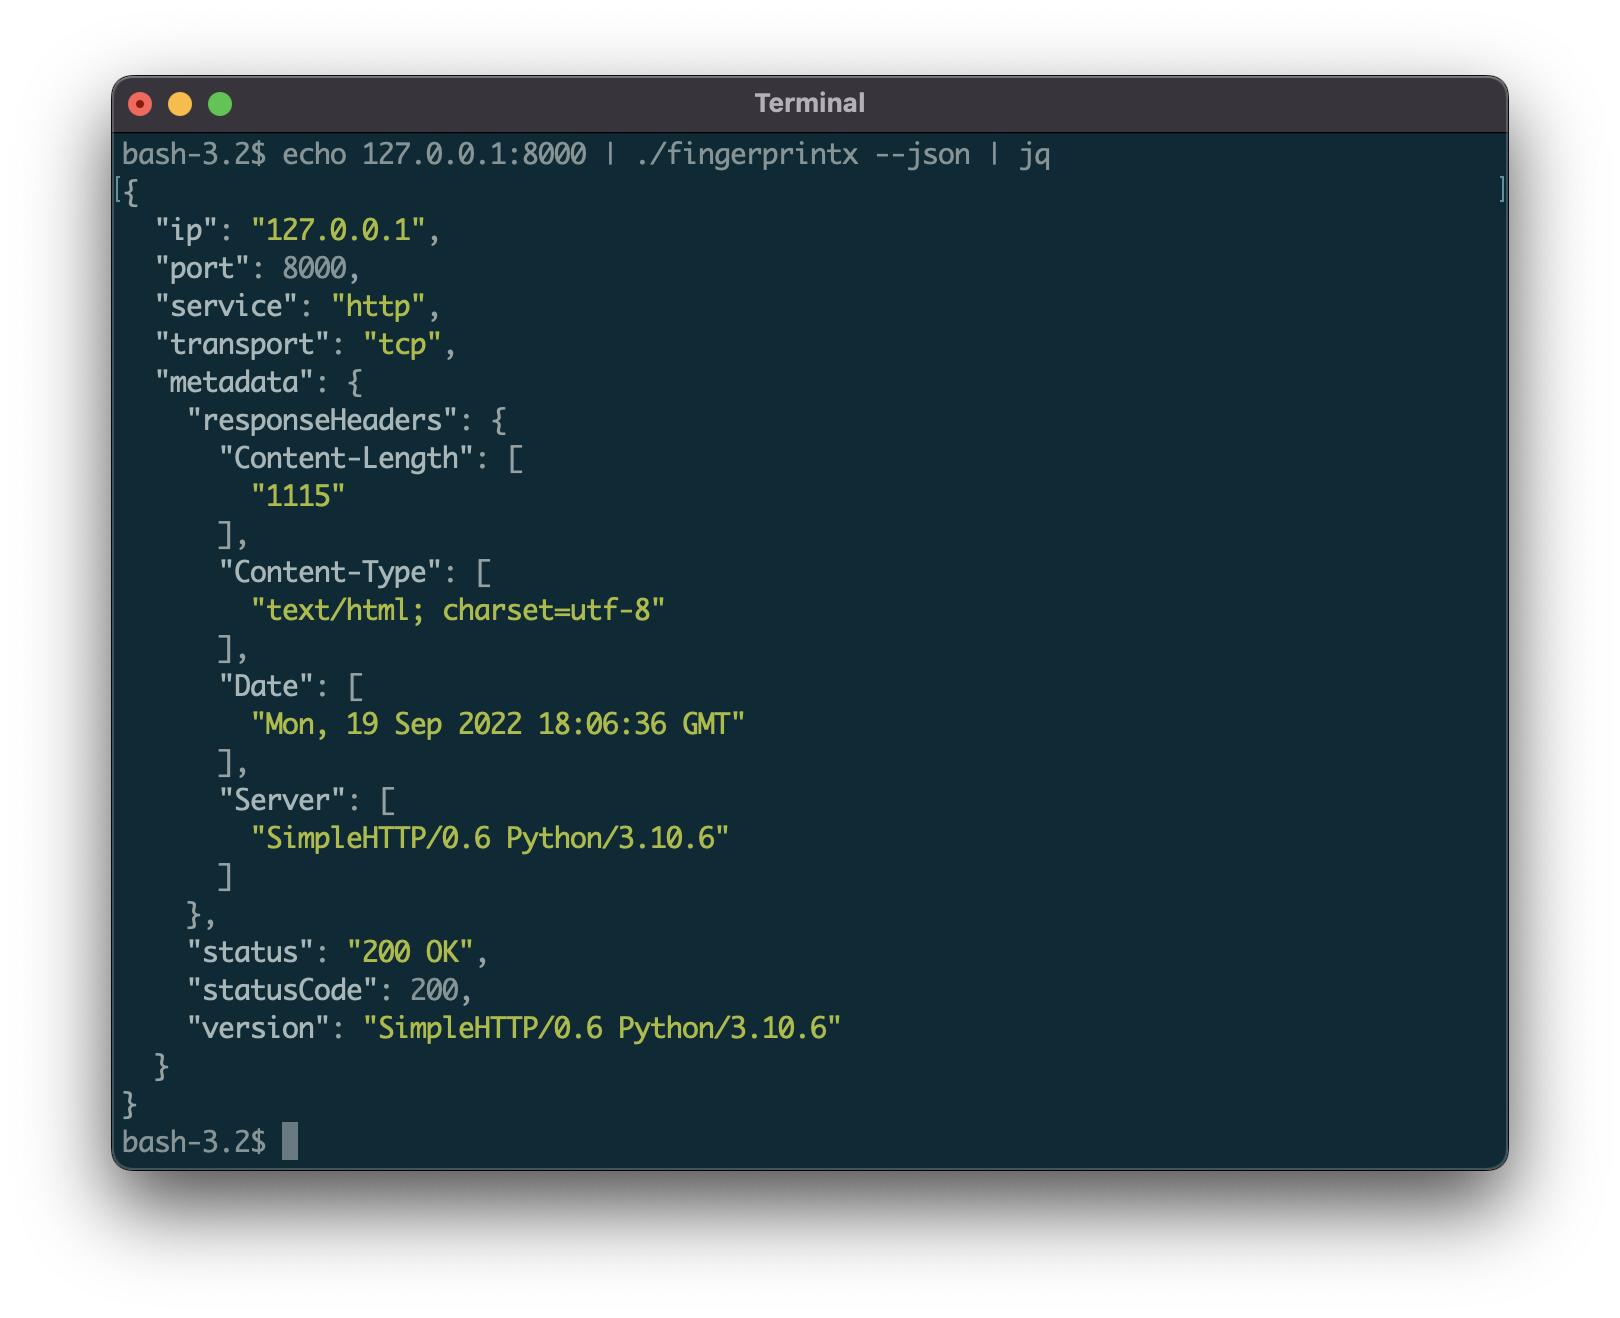 praetorian-inc/fingerprintx
用于开放端口上服务发现的独立工具!
 huyn-coder/cve-2016-7144-idps
基于 Python 的漏洞利用工具,针对 CVE-2016-7144,用于对受影响系统进行渗透测试和漏洞验证。
 postmodern/ruby-nmap
nmap(探索工具和安全/端口扫描器)的Ruby接口。允许自动化nmap并解析nmap XML文件。
 sbilly/awesome-security
关于安全领域的优秀软件、库、文档、书籍、资源及酷炫物品的合集。
 ran-sama/cve-2020-0796
CVE-2020-0796 的轻量级 PoC 和扫描器,无需认证。
 sirbuvladste/bind-9-cache-poisoning-poc---cve-2025-40778
概念验证:CVE-2025-40778——通过未经请求的附加区段记录对BIND 9进行DNS缓存投毒









