
 #1

 zayan-mohamed/orb
Orb 是一款安全的终端优先工具,允许您使用端到端加密在互联网上共享本地文件夹。无需账户,无需云存储,无需端口转发。
 pandaadir05/snoop
一个基于 eBPF 的现代系统调用追踪器。想想 strace,但带有真正的 TUI、智能过滤器、TLS 解密,以及真正可读的输出。
 nonosticisiguzo-command/nmap-scan-results
在 scanme.nmap.org 上发现了 200 多个漏洞,包括 CVE-2023-38408(9.8 严重)
 hardenedlinux/userland-exec
用户态 exec 概念验证,用作攻击向量技术
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。
 telly251/forwardnetworksdemo
演示如何使用forward networks和tines修复CVE-2023-20198
 ashrafzaryouh/cve-2026-31402
CVE-2026-31402 的公告文章,该漏洞是 Linux 内核 NFSv4.0 LOCK 重放缓存中的堆溢出,内容涵盖受影响组件、远程攻击向量、影响及缓解措施。
 mretallack/dronecamera
适用于 Android 的 Drone HASAKEE FPV 视频应用
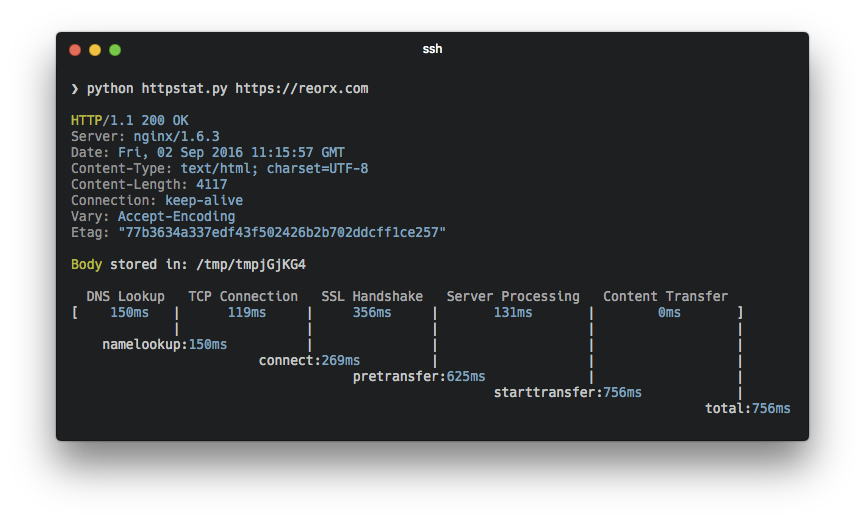 reorx/httpstat
CLI 工具,封装了 curl,可可视化 HTTP 请求时间分解(DNS、TCP、TLS、服务器处理),支持结构化 JSON 输出和 SLO 阈值检查,用于网络性能诊断。
 pion/handoff
在浏览器中启动WebRTC——在其他地方运行它
 simoesctt/-ctt-pan-os-exploit-cve-2024-340
CTT-PAN-OS-Exploit – CVE-2024-3400(CVSS 10.0)并带有收敛时间理论增强。使用 α = 0.0302011 时间色散、33 层相位共振级联和 11 ns 时间楔形滤波来利用 Palo Alto GlobalProtect 命令注入。负载分布在 33…
 dawnsmithcyber/azure-vulnerability-remediation-project
在 Azure Windows Server 2025 上实现端到端的漏洞管理生命周期。具有操作系统补丁和网络级补偿控制(NSG)功能,以缓解 CVE-2025-14847。
 fevar54/cve-2026-35616-detector.py
CVE-2026-35616 检测器:识别存在漏洞的 FortiClient EMS 服务器(7.4.5-7.4.6)。
 b9ph0met/px-vm
PerimeterX 字节码虚拟机的逆向工程工具包,包含基于控制流图的反汇编器、五层解密管道、操作码表重建以及栈模拟清理器,用于安全研究中的机器人检测指纹识别。

 frkngksl/nimicstack
NimicStack 是调用栈欺骗技术的纯 Nim 实现,用于模仿合法程序。










