
 #1

 corelight/corelightforsentinelone
用于 Sentinel One Singularity 的 Corelight 仪表板和解析器
 riccardocataldi/access-point
使用 hostapd、dnsmasq 和 iptables NAT 的恶意开放 Wi-Fi 接入点,用于受控流量捕获。支持实时客户端监控、DNS/DHCP 日志记录以及基于 Wireshark 的流量分析。
 mr-whiskerss/ssh-terrapin-prefix-truncation-weakness-cve-2023-48795-checker
轻量级 Python 扫描器,用于检测 CVE-2023-48795(SSH Terrapin 前缀截断漏洞)。通过被动横幅抓取和 KEXINIT 解析,检测易受攻击的密码/MAC 组合以及缺失的 strict-KEX 缓解措施。
 0xblackash/cve-2026-50751
CVE-2026-50751
 renzi25031469/cve-2026-49975-http-2-bomb
2026年6月3日披露的“HTTP/2 炸弹”是一种未认证的远程拒绝服务(DoS)攻击,它将 HPACK 压缩炸弹与 Slowloris 式保持连接相结合,以耗尽服务器内存。它影响 **nginx、Apache httpd、Microsoft IIS、Envoy 和 Cloudflare…
 ake13-art/secfesc
轻量级Linux安全状态检查器——填补了漂亮的fetch工具与重量级审计框架之间的空白。
 synacktiv/sccmversionguesser
用于自动化 SCCM 构建与补丁级别检测的工具,可识别 Microsoft Endpoint Configuration Manager 部署中的版本信息及潜在漏洞。
 eilam-cell/cve-test-coredns-fork
计划 v3 US-6:用于扫描器端到端测试的coredns风格的分支夹具 (CVE-2023-39325)
 yoloshii/privacy-first-network
带断网保护开关的全屋VPN路由器。OpenWrt + WireGuard + AmneziaWG。保护所有设备,无需安装VPN应用。
 madhantr0/http2-security-lab
HTTP/2 攻击模拟与防御实验室 - Slowloris、Rapid Reset (CVE-2023-44487)、HPACK Bomb 攻击,附带5层防御。纯Python构建,使用原始套接字和h2库。
 seguridadentrerios/cve-2026-33829
自动化Bash脚本,使用tcpdump和SMB连接捕获,对Windows资产进行被动审计,以搜索CVE-2026-33829协议处理程序漏洞。
 aricooper/suricata-script
CVE-2020-16898 — “坏邻居”(ICMPv6 RDNSS 长度解析)— Suricata Lua 检测
 supermagnum/gr-qradiolink
用于 QRadioLink 模块的 GNU Radio OOT(out-of-tree)模块。
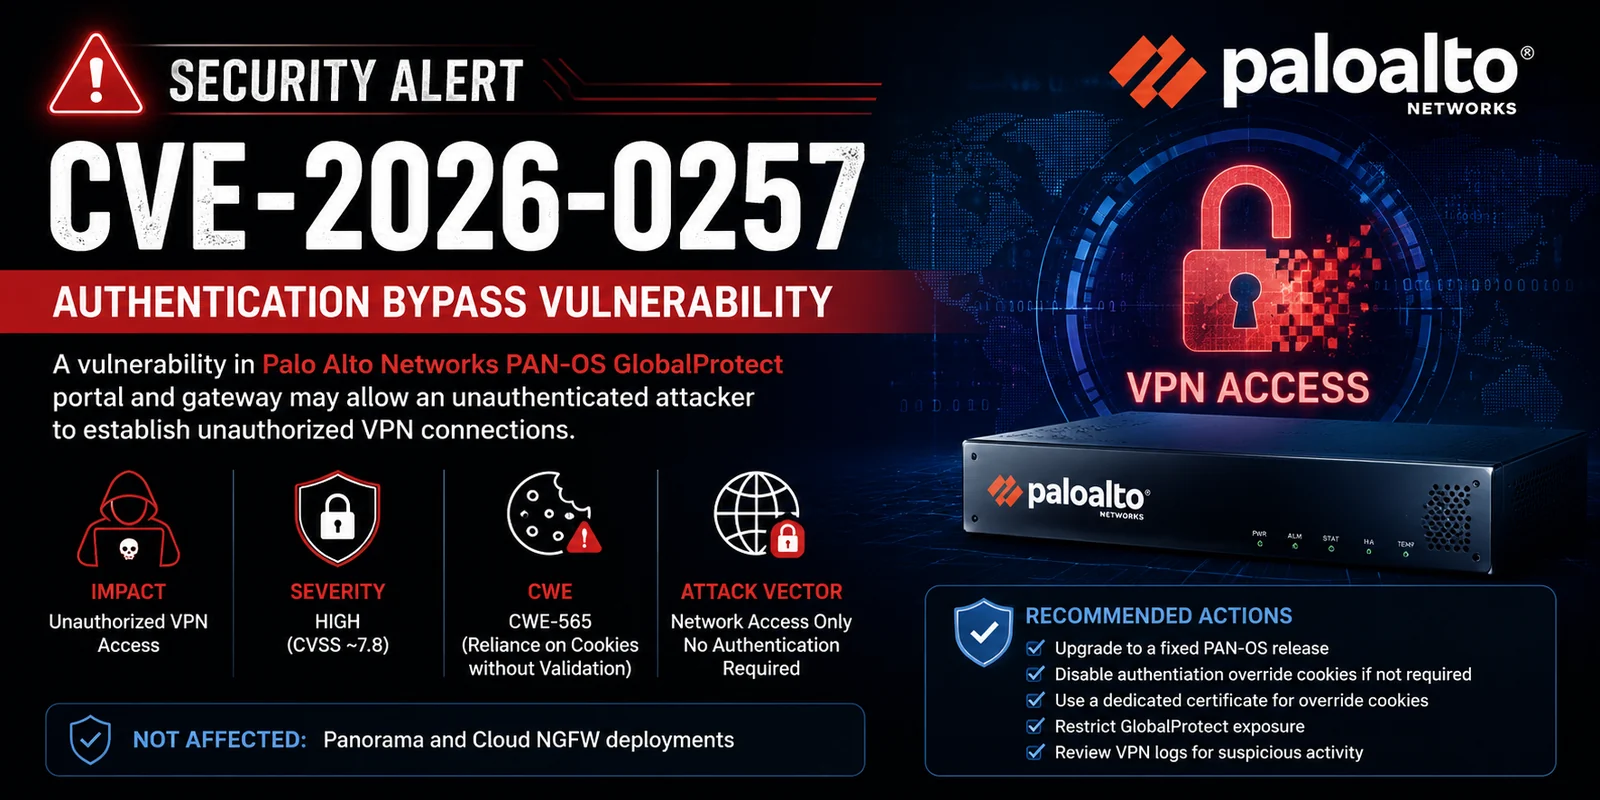 0xredash/cve-2026-0257
针对 CVE-2026-0257 的 Python 漏洞利用程序,可伪造 GlobalProtect 身份验证覆盖 Cookie,从而绕过 PAN-OS 门户和网关身份验证并建立未经授权的 VPN 访问。
 0xblackash/cve-2026-41089
CVE-2026-41089
 ymsniper/noeyes
安全的终端聊天。端到端加密,零元数据盲转发服务器。PyNaCl XSalsa20-Poly1305 + Ed25519 + 前向保密。跨平台 Python。
 ayushghatkar8080/madeyoureset_tester
一个 Python 脚本,用于检查 Web 服务器是否容易受到 MadeYouReset(CVE-2025-8671)攻击——这是一种 HTTP/2 DoS 攻击,通过诱使服务器重置自身流来绕过 Rapid Reset 缓解措施。它通过发送格式错误的 WINDOW_UPDATE…









