
 #1

 janusec/janusec
统一应用网关,提供反向代理、WAF、CC攻击防御、OAuth2认证、ACME证书自动化以及GSLB,用于安全、可扩展的Web和API交付。
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
非官方的 Bash IoC 检查器,用于受主动利用的 CVE-2026-15409 和 CVE-2026-15410 影响的 SonicWall SMA1000 设备。
 mtaha-sec/bash-apocalypse
重现 Shellshock(CVE-2014-6271)——曾危及数百万台服务器的 bash 漏洞。自动化利用工具包 + Burp Suite 方法论 + Docker 实验室。专为安全研究与教育而构建。进攻性安全作品集项目。
 m0n3ef/regresshion-checker
一个轻量级、快速扫描和检测"regreSSHion" OpenSSH远程代码执行漏洞(CVE-2024-6387)的工具。

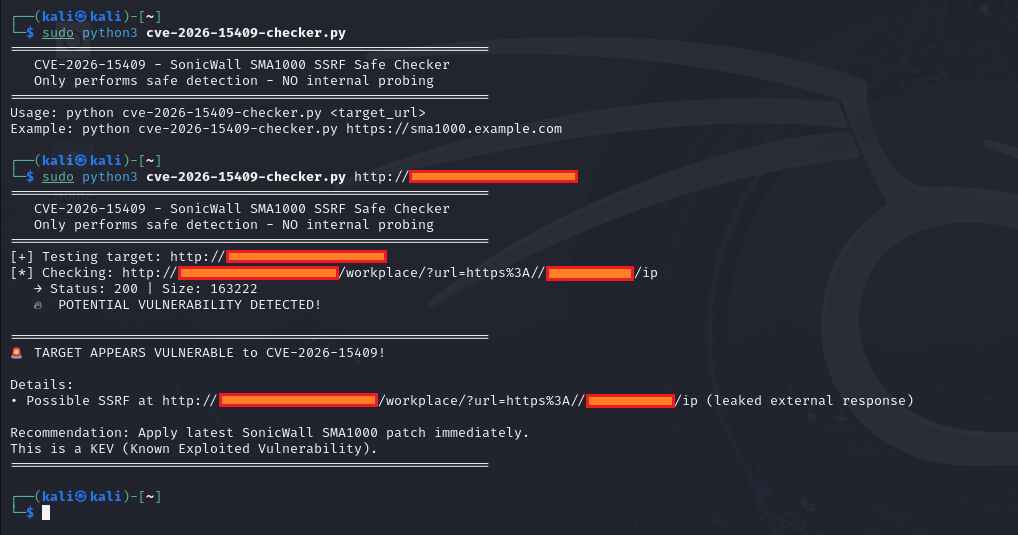 ashrafzaryouh/cve-2026-15409
针对 CVE-2026-15409 的公告文档,该漏洞是 SonicWall SMA1000 设备中的一个严重未认证 SSRF 漏洞,内容涵盖受影响的型号、影响、检测指南和修复措施。
 ransc0rp1on/ripple20
这个综合包包含检测、分析和修复组织中 Ripple20(CVE-2020-11898)漏洞所需的一切。

 ibrahim-sartawi/cve-2026-26718
xxl-job-admin Web 应用程序中存在跨站请求伪造(CSRF)漏洞,允许攻击者对 Glue IDE Shell 脚本执行未经授权的修改。受影响的端点缺少正确的 CSRF 令牌验证,并通过宽松的请求映射接受任意 HTTP 方法。
 fa1dz/internet-scanner
一个 Tkinter 图形界面,用于扫描本地 IPv4 网络(ARP + nmap 探测),显示设备,允许运行全端口扫描,并导出结果。
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 biontdv/cve-1999-0524-poc
POC of CVE-1999-0524
 chaelsoo/nimcrypt
基于Nim的加密工具,用于混淆shellcode和payload,以逃避Windows Defender检测。
 ge0rg3/requests-ip-rotator
一个Python库,利用AWS API Gateway的大型IP池作为代理,生成伪无限IP,用于网络爬取和暴力破解。
 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
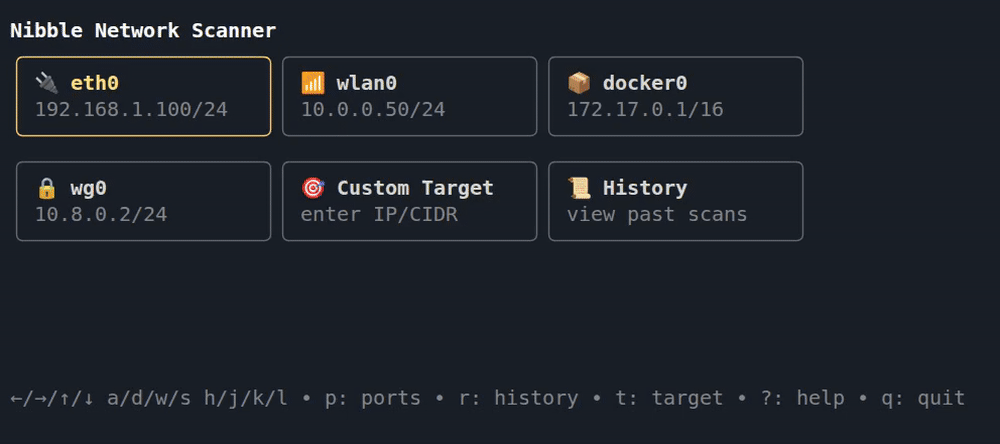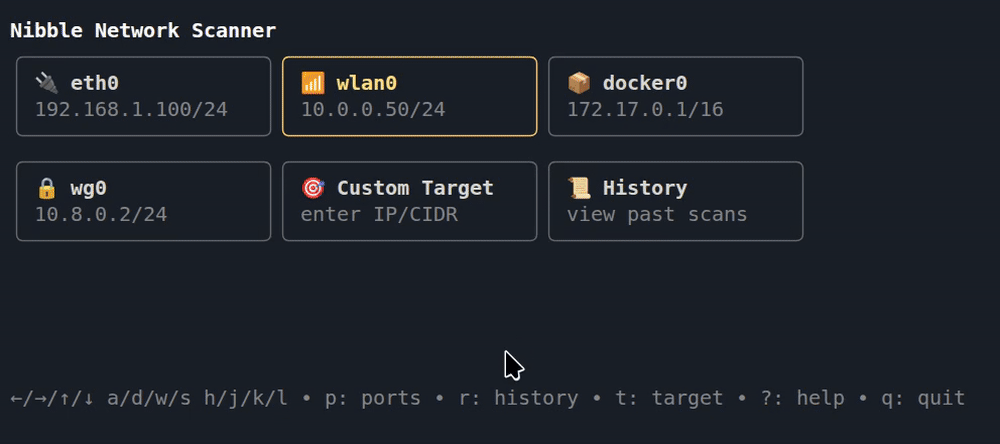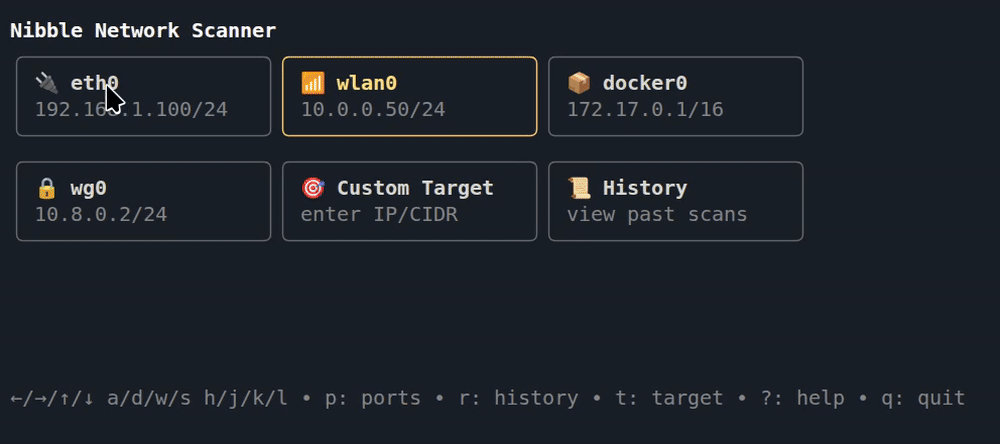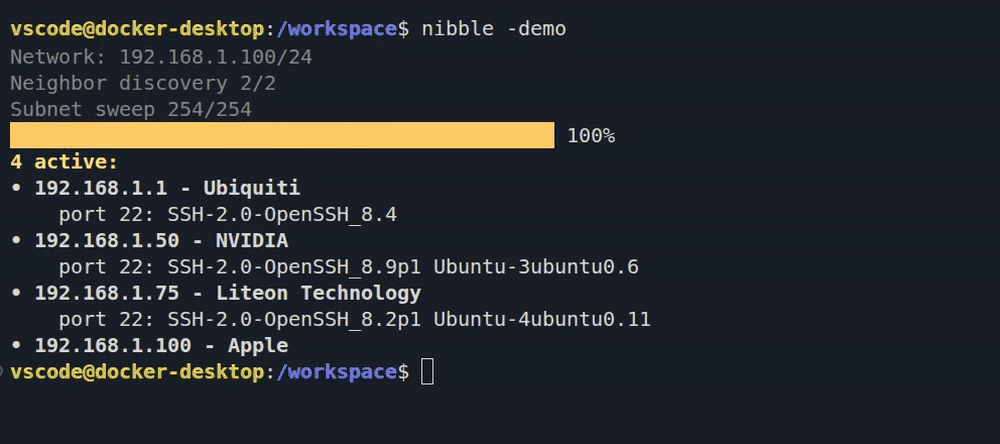 backendsystems/nibble
易于使用的网络扫描器,带有可点击的TUI界面
 stoerti2/abyssal
Abyssal 是一款针对 CVE-2026-24061 的高性能 Telnet 漏洞扫描器,可在易受攻击的系统上获取 root shell,并具备误报检测功能。









