
 #1

 maxprog-svg/cve-2026-76504-cisco
针对 CVE-2026-76504 的 Python 漏洞利用程序,该漏洞是 Cisco Catalyst SD-WAN Manager 通过百分号编码的 j_security_check 实现的认证绕过,包含令牌窃取、API 调用和反向 shell。
 dirkjanm/adidnsdump
任何经过身份验证的用户均可执行Active Directory集成DNS转储
 syss-research/smbcrawler
smbcrawler 是一款直截了当的工具,它接收凭据和主机列表,然后在这些共享中“爬取”(或“蜘蛛式”遍历)。
 vqkro/ddossnake
Go 负载与压力测试工具,支持 L7 HTTP 和 L4 原始 TCP/UDP 模式、多线程工作器、实时速率图表,以及 Windows GUI 和跨平台 CLI。

 coroner/cryptolyzer
多协议密码分析器,可审计 TLS、SSL、SSH、IKE、DNSSEC 和 HTTP 安全头。检测 400 多种密码套件,生成 JA3/HASSH 指纹,并通过 CLI 和 Python API 识别 DROWN 和 Terrapin 等漏洞。
 sleeyax/burp-awesome-tls
用于规避 TLS 指纹识别的 Burp 扩展。绕过 WAF,伪装成任意浏览器。
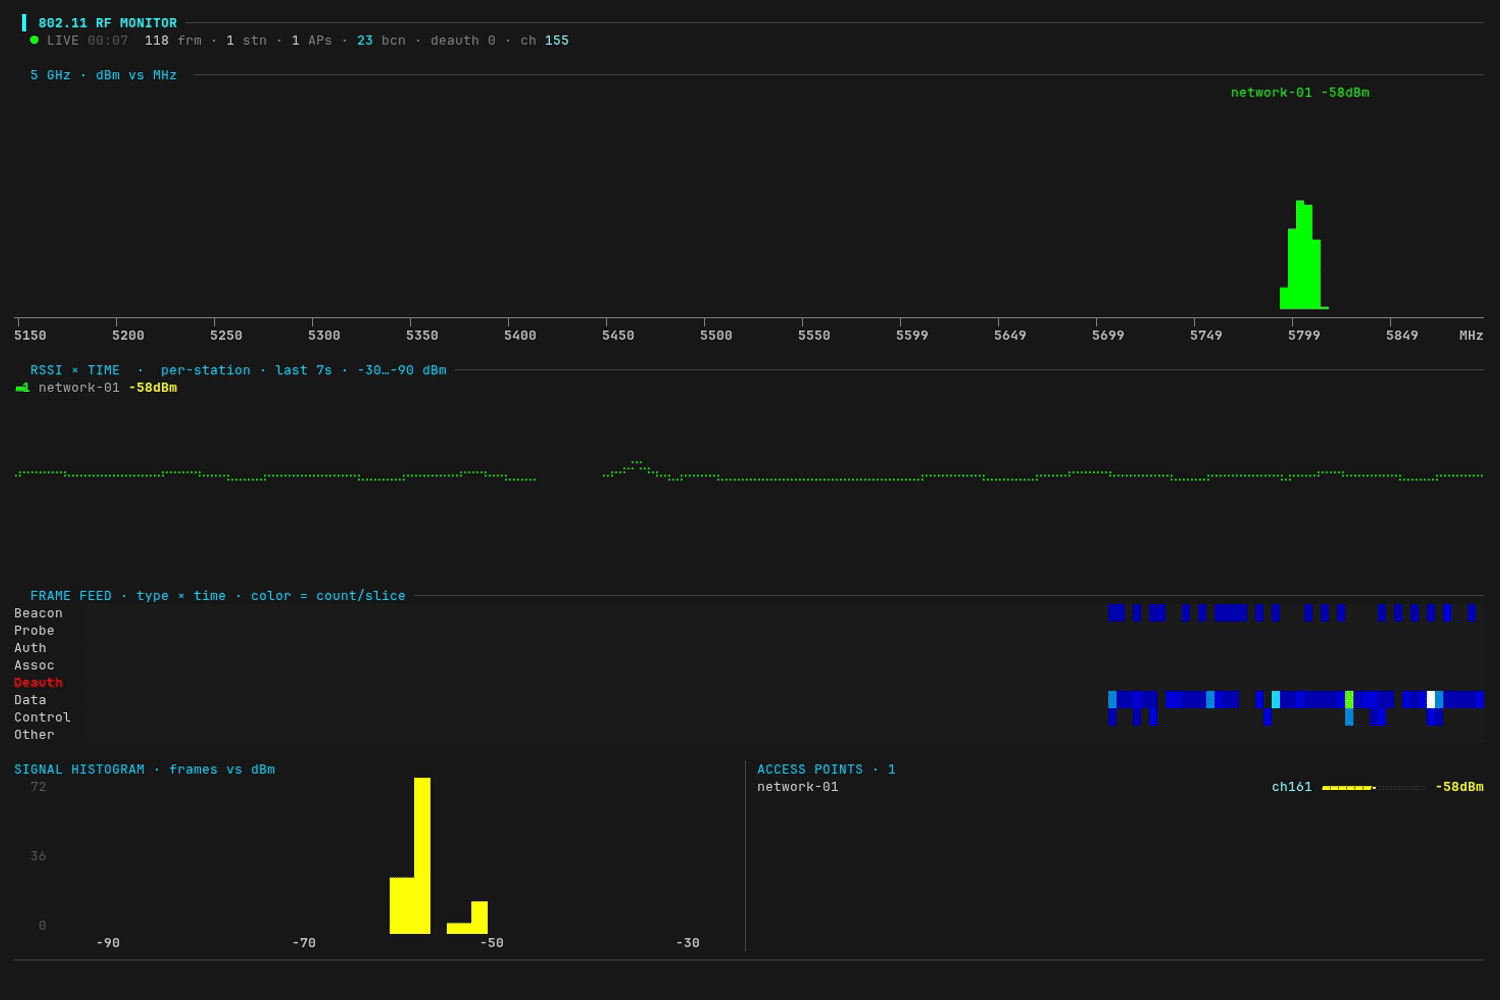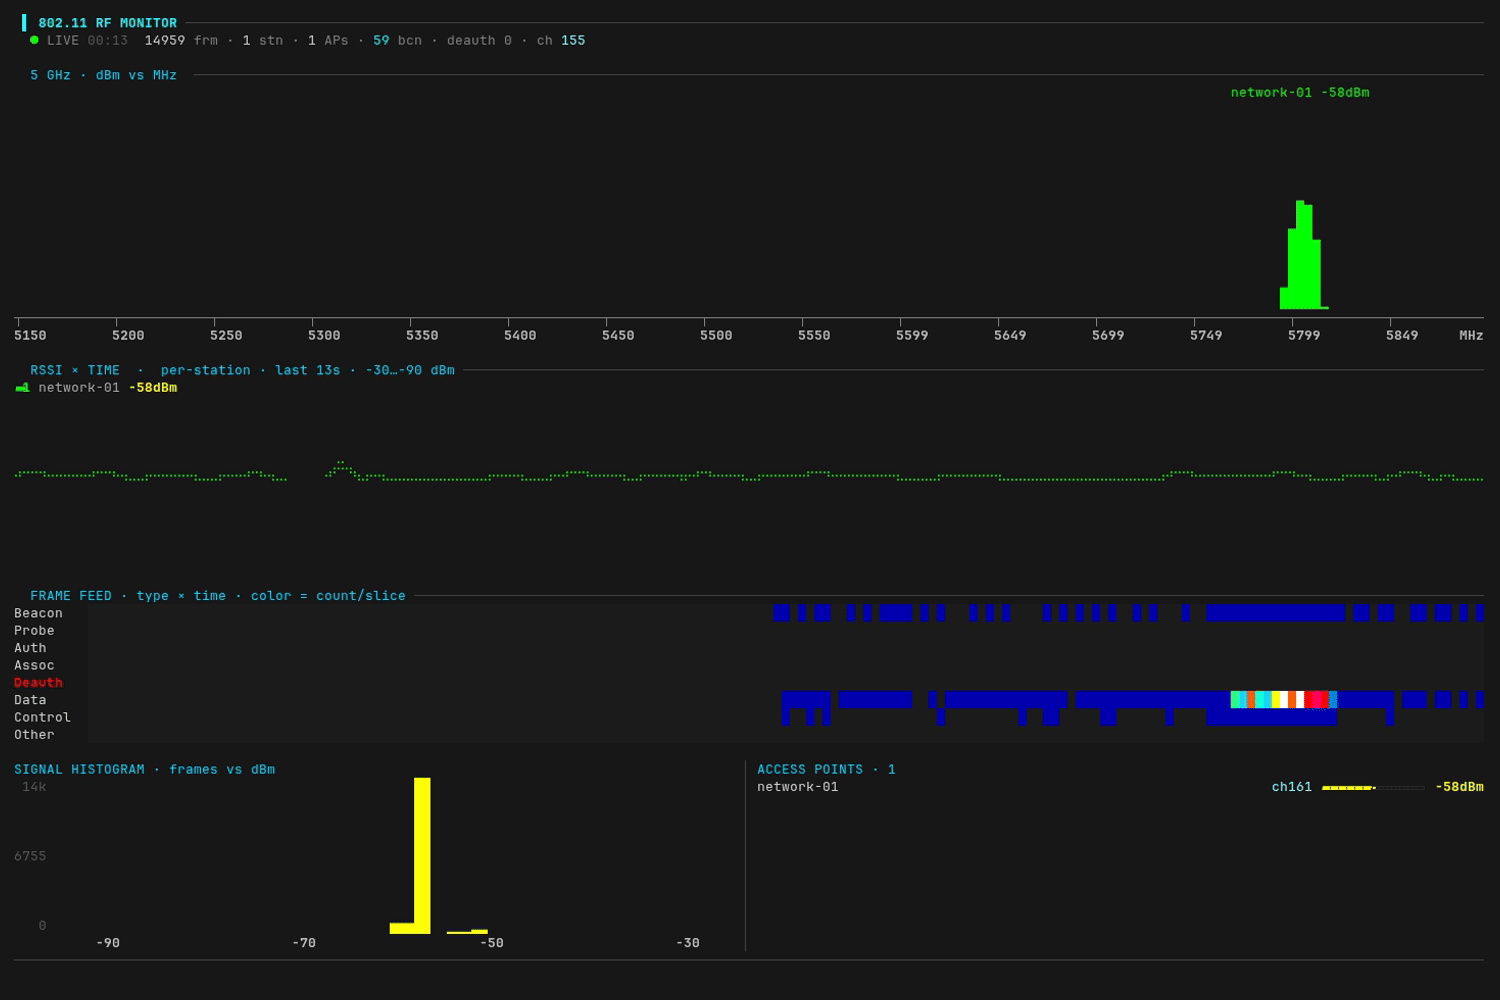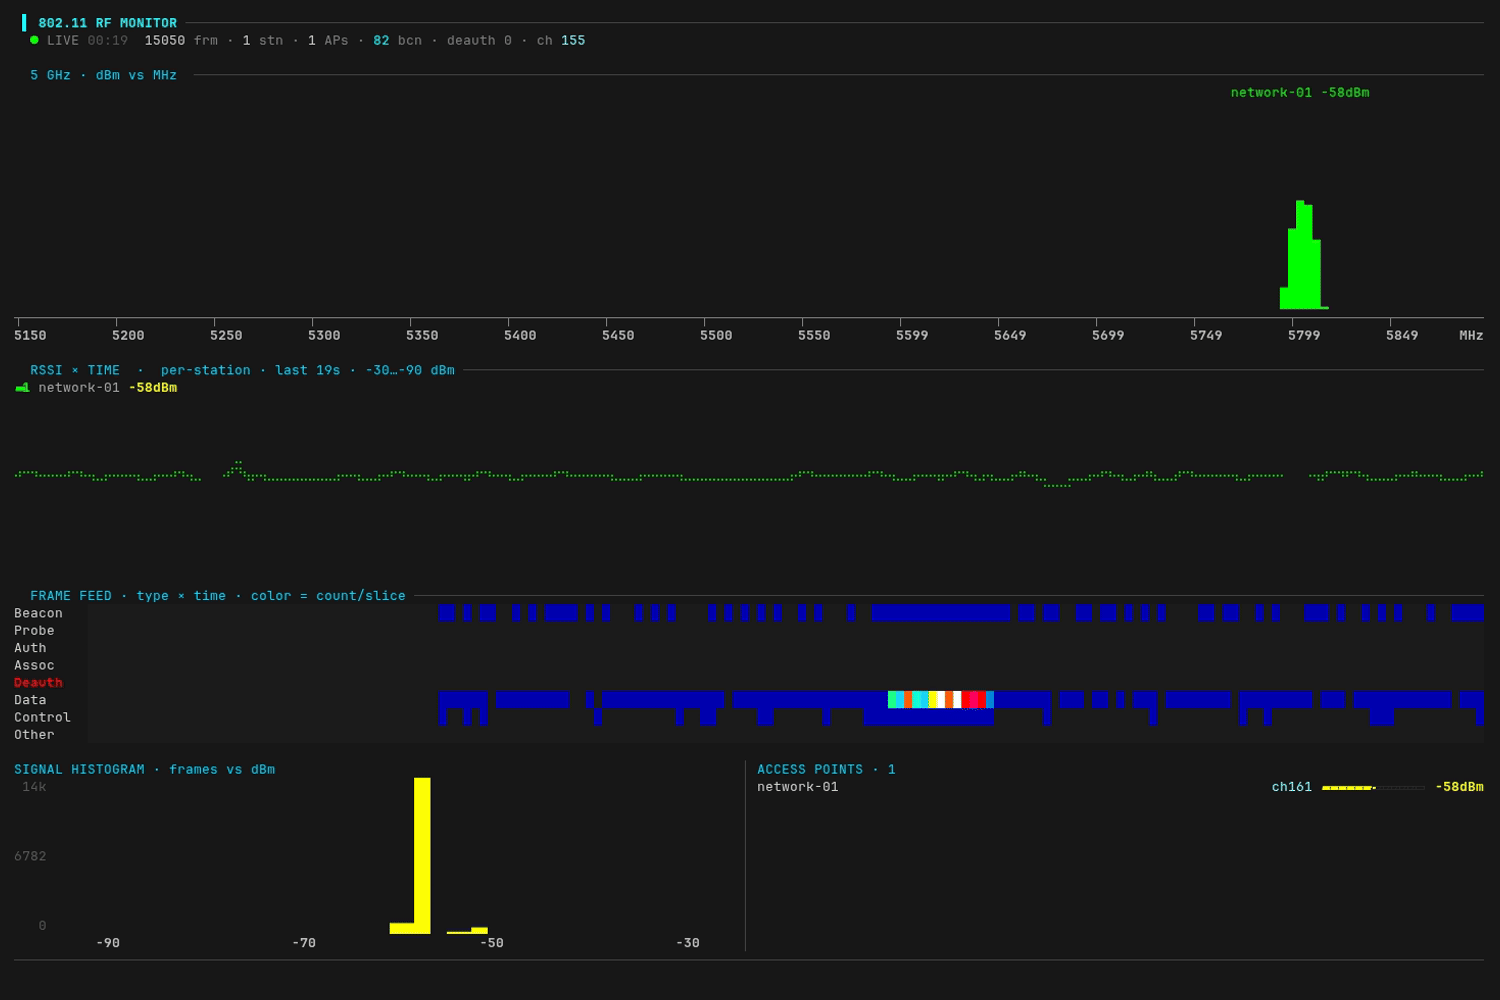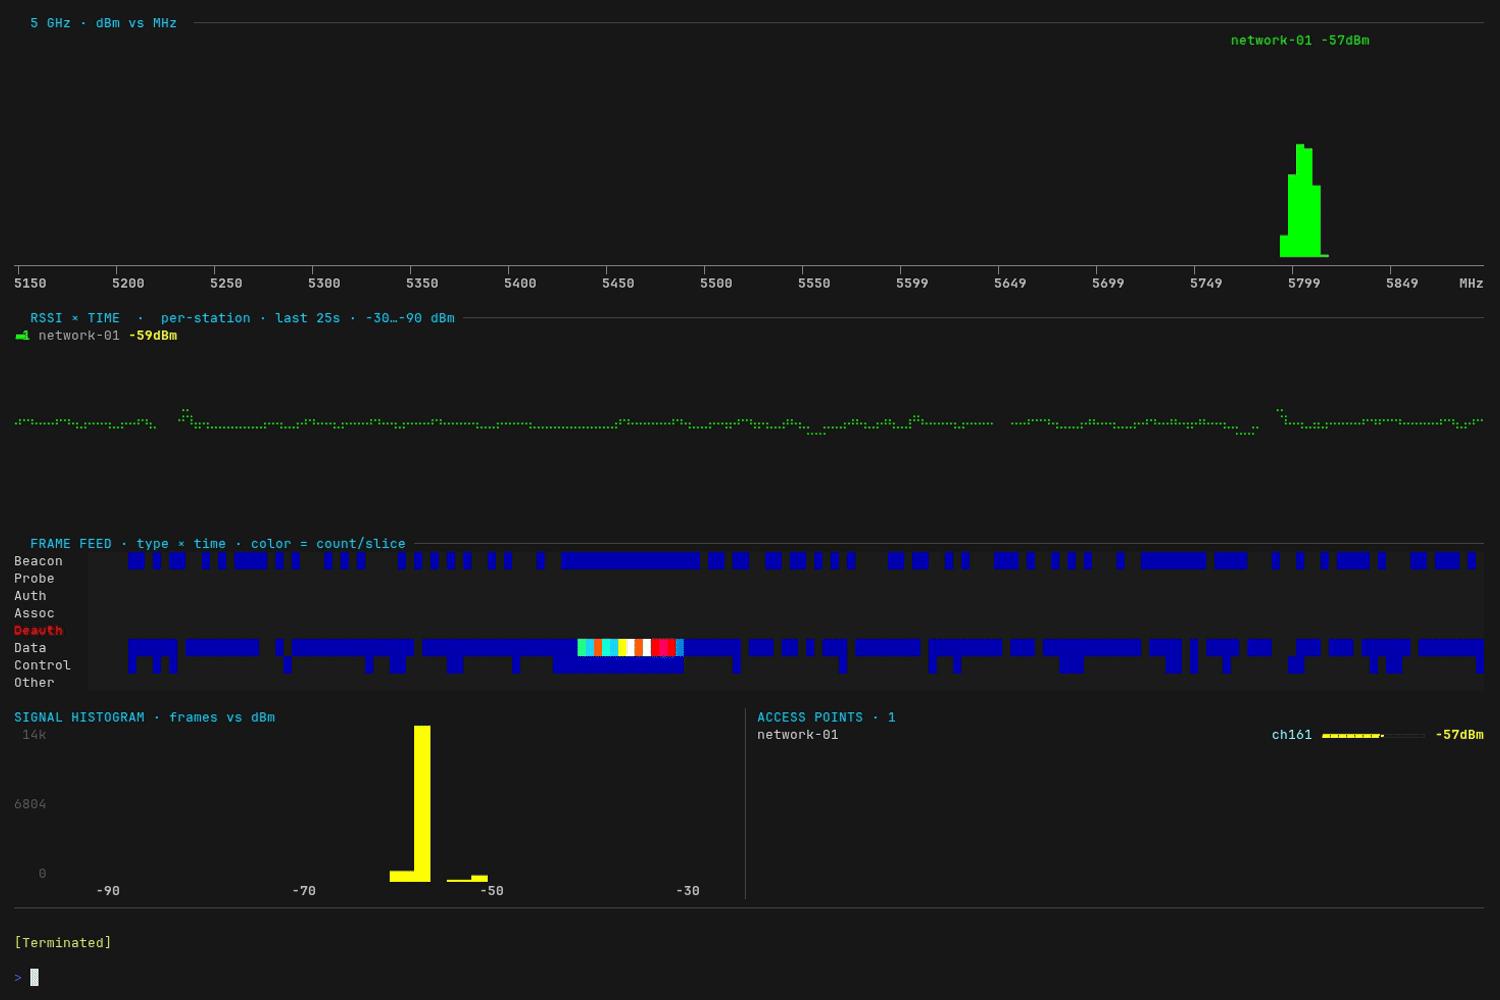 yeet-src/airtop
针对空中电波的htop——终端中的实时802.11 (Wi-Fi)射频仪表盘
 corelight/emudhra-weak-keys
一个 Zeek 软件包,用于检测在 TLS 1.2 及更低版本中使用已泄露的 eMudhra 中间证书的情况。
 abdeljalilait/kerneleye
面向Linux服务器的内核级安全与攻击响应。
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
CrushFTP AS2 认证绕过研究,允许未认证的管理员访问。包含 PoC 脚本、检测规则和技术分析,用于教育和防御目的。
 ugzv/ublockdnsclient
适用于 uBlockDNS 的跨平台系统 DNS 客户端,支持设备级广告和跟踪器拦截以及实时过滤器更新。
 corelight/ecs-templates
Corelight 或 Zeek Elastic Common Schema 模板
 cybersecurity/cve-2026-93489
针对影响约 94 款 WiFi 6 及更新型号的 ASUS 路由器身份验证绕过与远程代码执行漏洞的概念验证,包含利用细节。
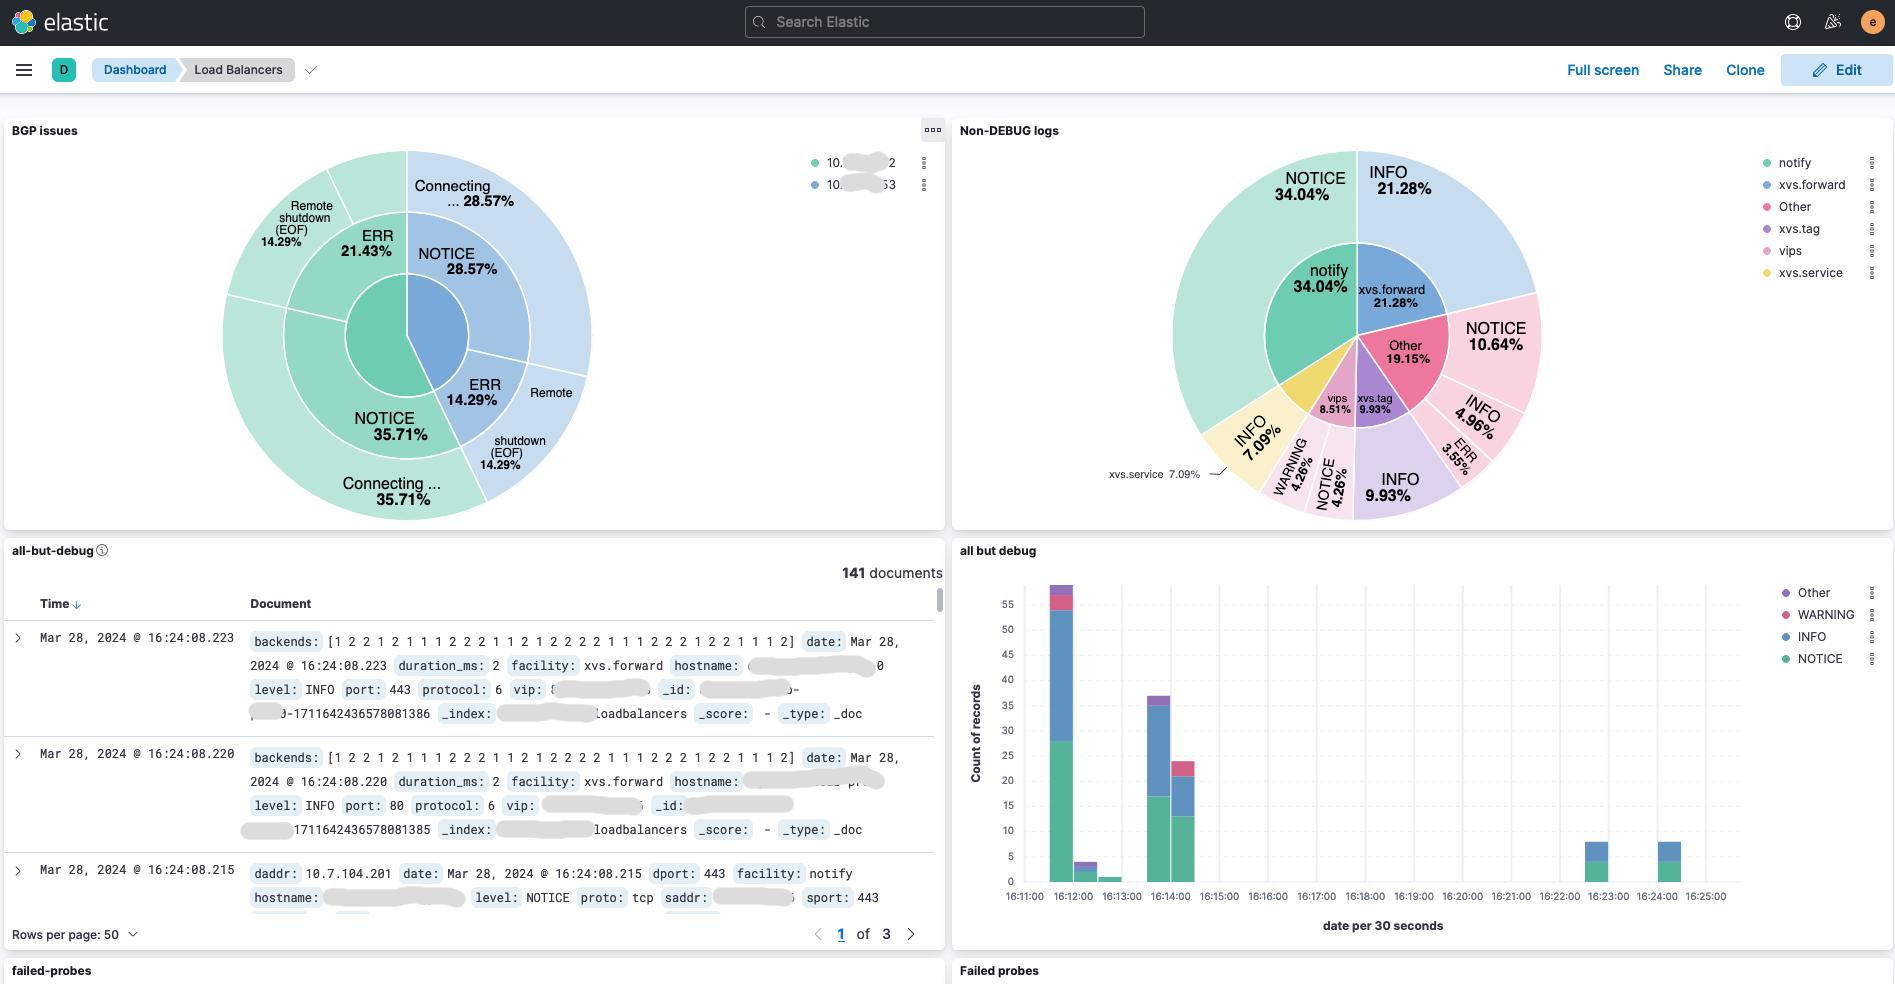 davidcoles/vc5
一个可水平扩展的 Direct Server Return 第4层负载均衡器,适用于 Linux,使用 XDP/eBPF
 whispergate/infraguard
InfraGuard 是一个命令与控制(C2)重定向代理和管理器,可保护你的红队基础设施免受威胁归因。
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。









