
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
CVE-2025-5688 的概念验证利用:通过精心构造的 LLMNR/mDNS 查询,在 FreeRTOS-Plus-TCP 中实现远程越界写入,导致易受攻击的物联网设备崩溃或潜在远程代码执行。
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
CVE-2023-27163 的 PoC 与内部端口暴力破解器
 jeanback1/cve-2023-27163-exploit
SSRF 漏洞利用工具,针对 request-baskets 中的 CVE-2023-27163,可通过恶意 basket 转发实现内部端口扫描、云元数据探测和服务发现。
 minanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure
CVE-2026-34474:未验证的ETHCheat=1请求会从ZTE H298A/H108N路由器中泄露管理员密码和Wi-Fi PSK。
 mrmtwoj/cve-2023-25136
此漏洞属于“双重释放”类型,发生在OpenSSH处理密钥交换(KEX)算法期间。当已释放的内存再次被释放时,就会发生“双重释放”漏洞。此问题可能间接导致攻击者远程代码执行(RCE)。
 mysara2022/cve-2025-8671-vulnerability-poc-
CVE-2025-8671 漏洞 POC
 mrx-arafat/cve-2026-49975-poc
HTTP/2 炸弹 PoC — CVE-2026-49975(HPACK 索引引用炸弹 + 流控制停滞)
 mtaha-sec/bash-apocalypse
重现 Shellshock(CVE-2014-6271)——曾危及数百万台服务器的 bash 漏洞。自动化利用工具包 + Burp Suite 方法论 + Docker 实验室。专为安全研究与教育而构建。进攻性安全作品集项目。
 mverschu/cve-2025-33073
针对NTLM反射SMB漏洞的PoC利用代码
 shootweb/cve-2023-21554
CVE-2023-21554 PoC
 mr-r3b00t/cve-2023-20198-ios-xe-scanner
单线程 PowerShell 概念验证扫描器,针对 Cisco IOS XE 设备的 CVE-2023-20198。快速概念验证,用于漏洞检测和植入程序识别。
 religan/cve-2023-20198
网络安全案例研究,分析 Cisco IOS XE 中的 CVE-2023-20198,涵盖漏洞利用、缓解策略、安全软件开发框架及补丁管理政策,并基于受控实验室环境提供实践见解。
 pinpinsec/cve-2023-0400
trellix DLP绕过
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cache 请求走私漏洞的交互式演示。包含 Spring Boot Web 应用、易受攻击的代理、自动化受害者机器人以及用于教育性利用练习的数据包捕获。
 puckiestyle/cve-2022-40684
CVE-2022-40684 Fortinet FortiOS、FortiProxy 和 FortiSwitchManager 认证绕过漏洞的概念验证利用,可为指定用户注入 SSH 密钥。
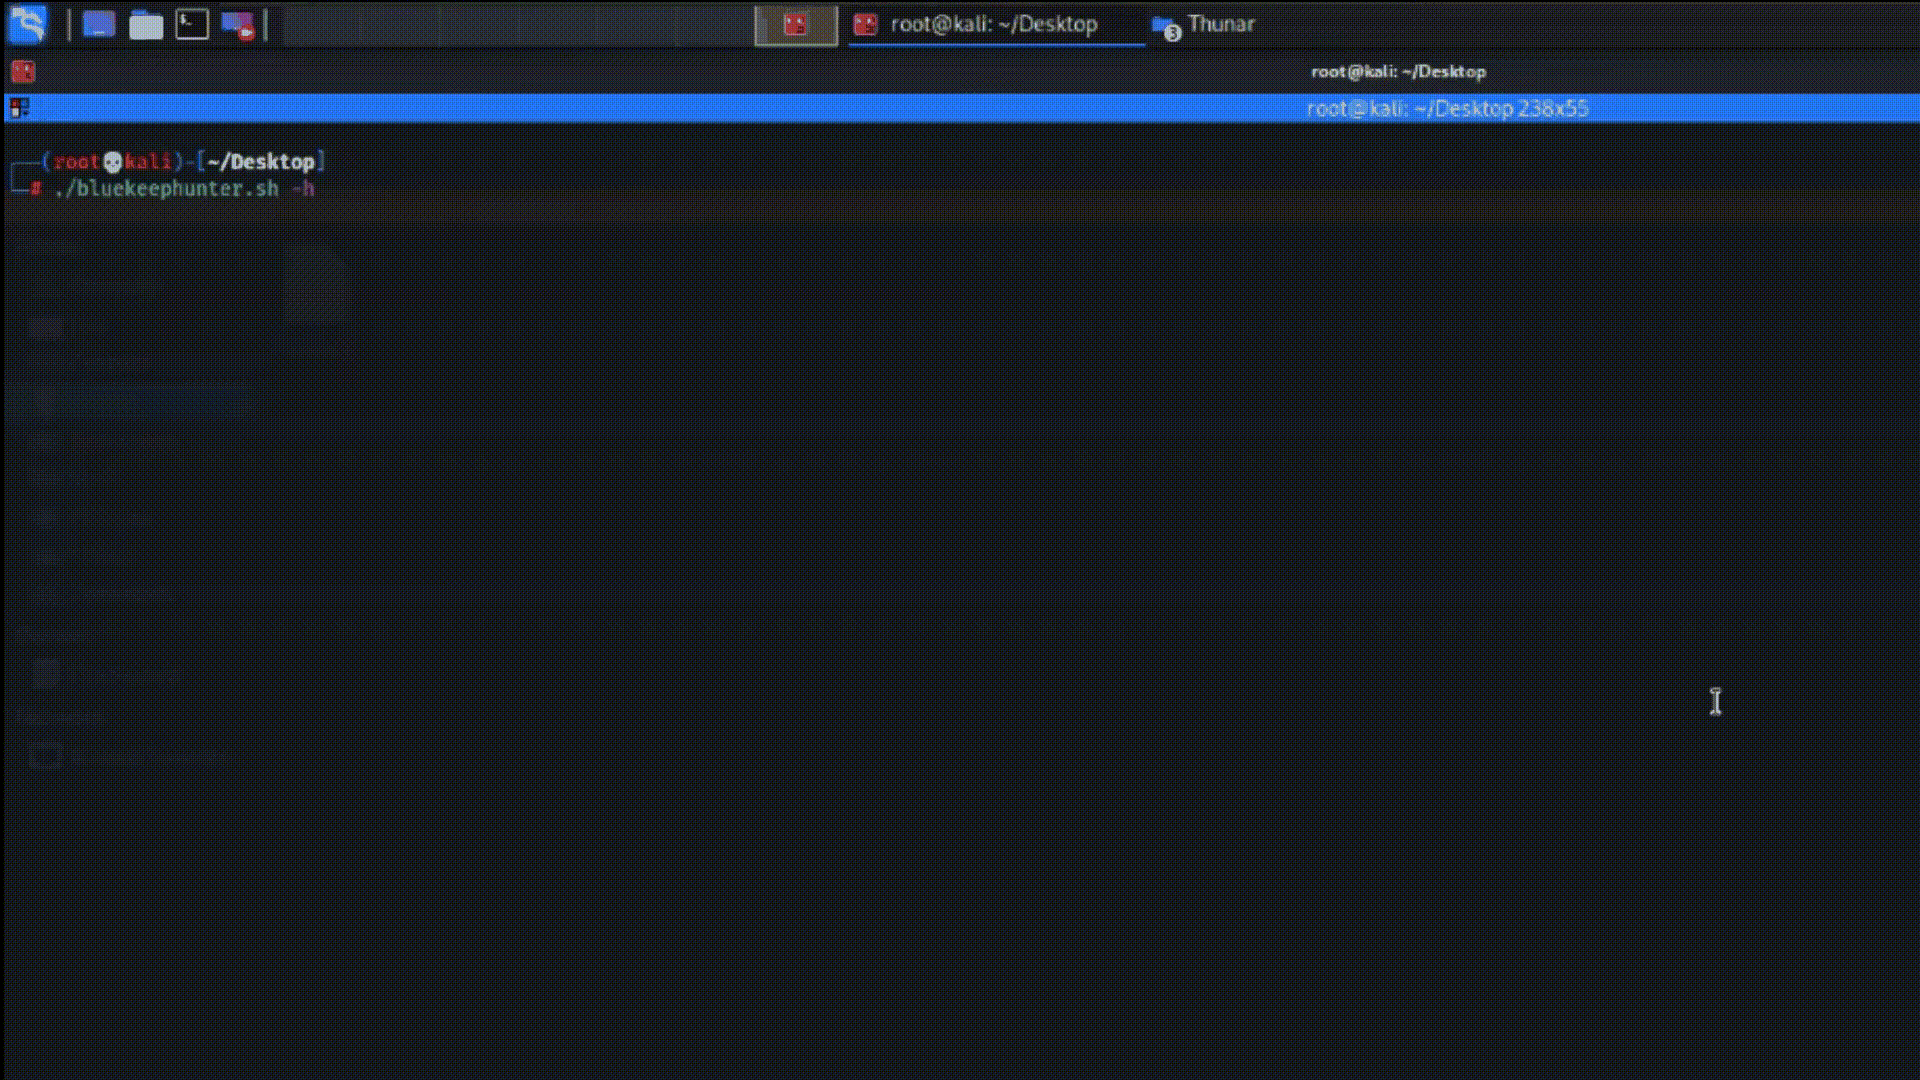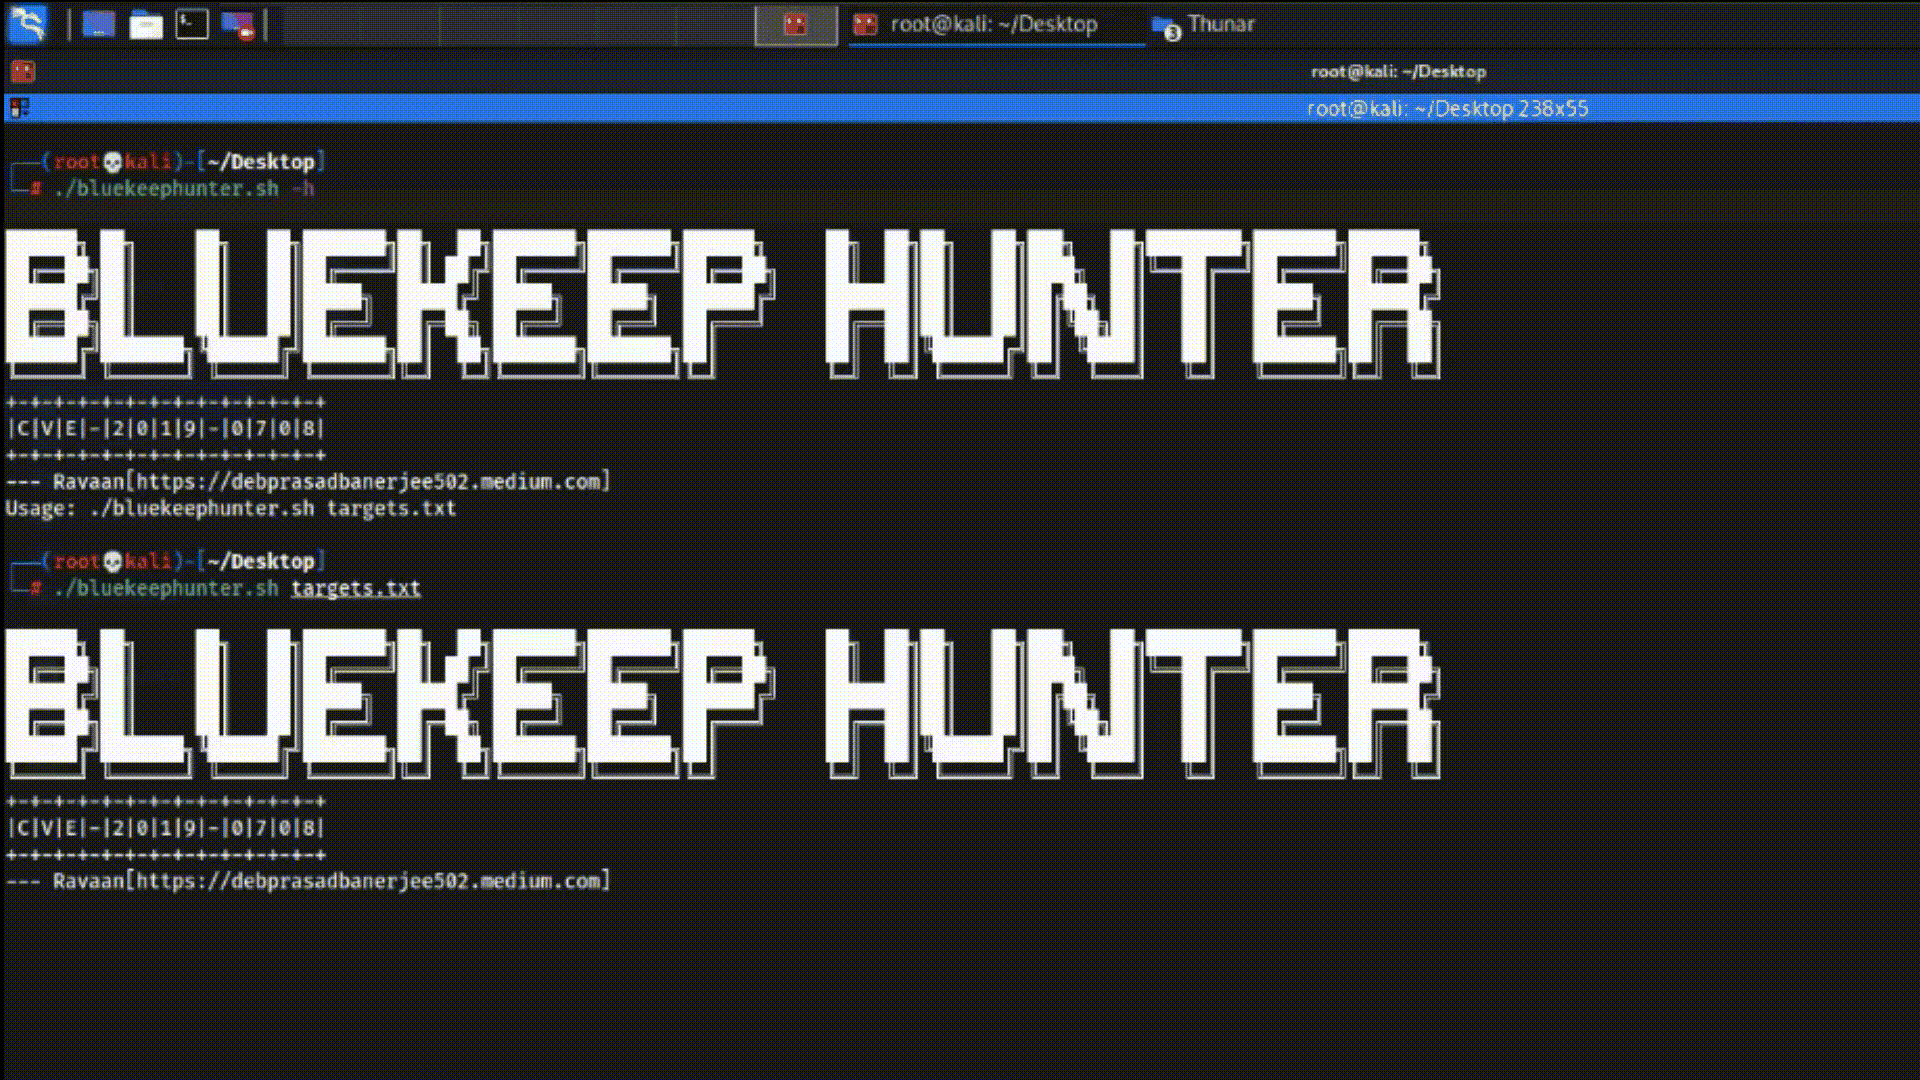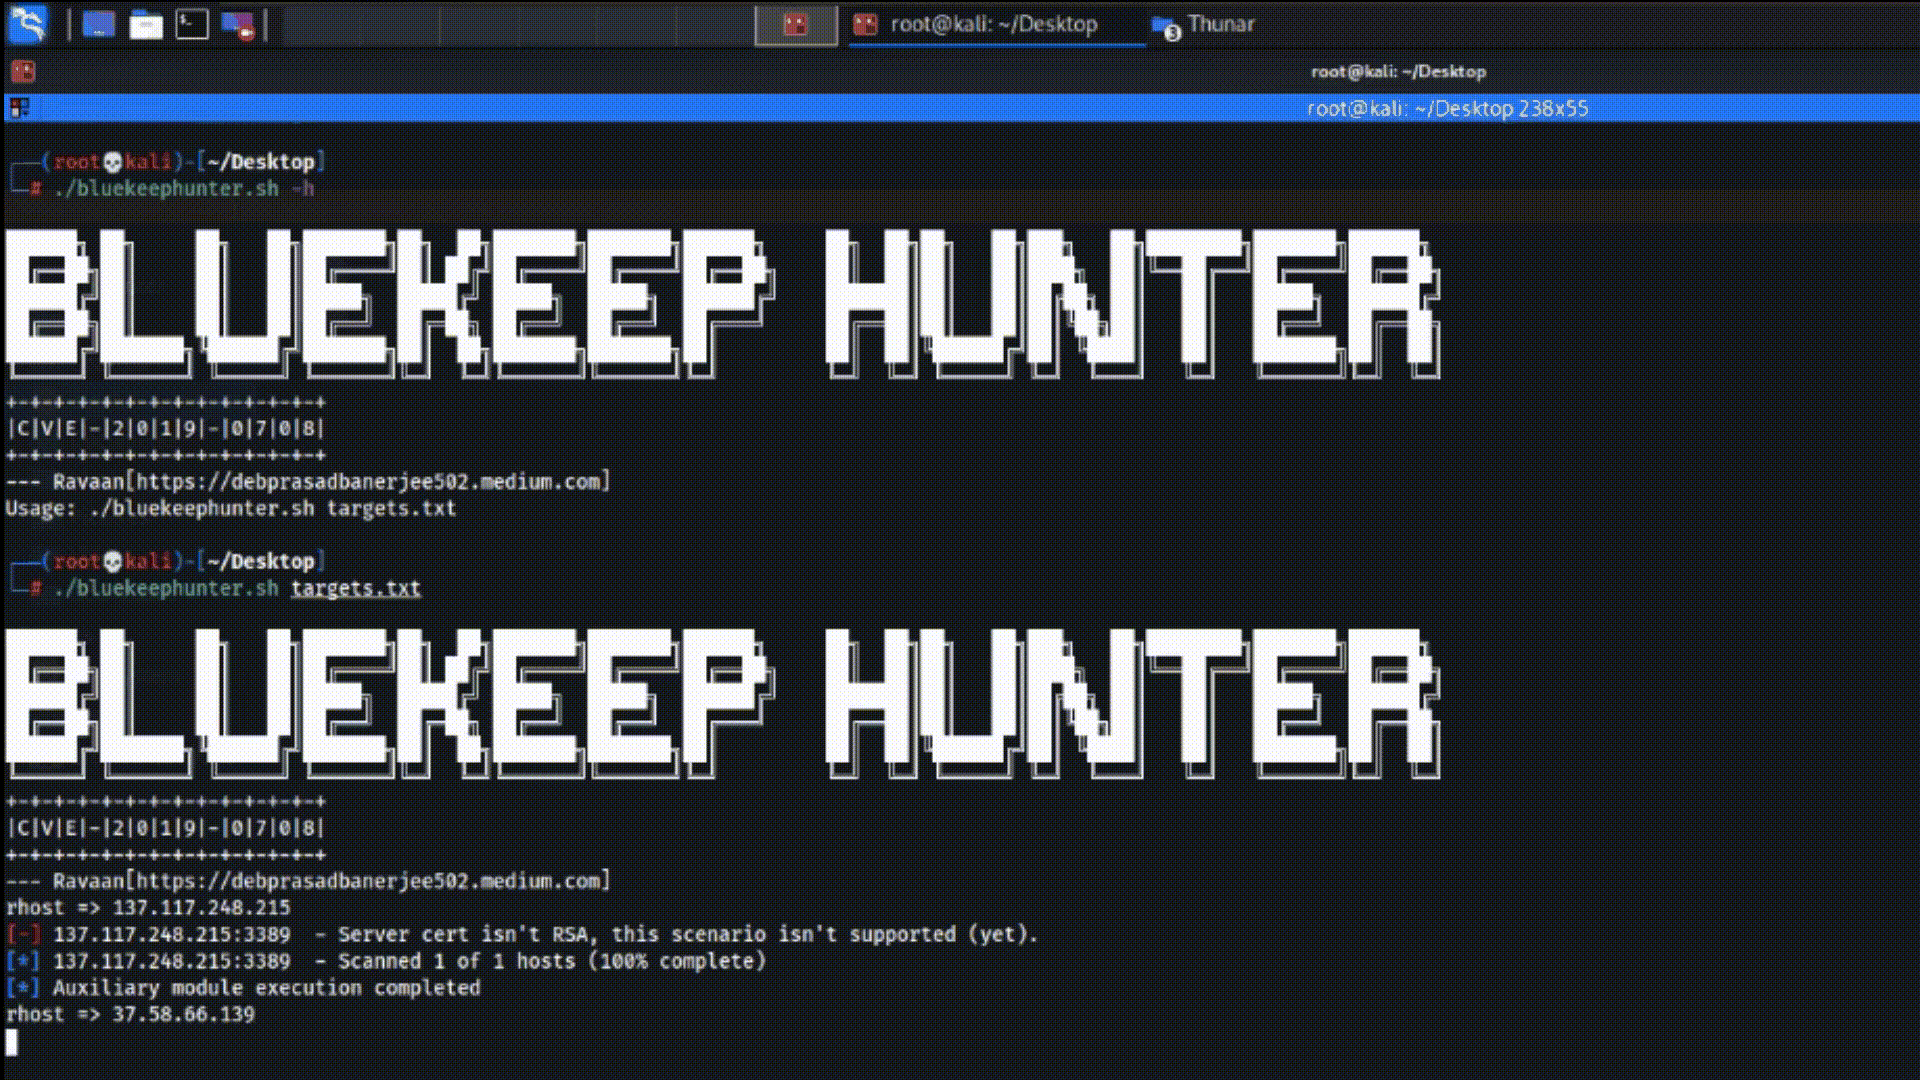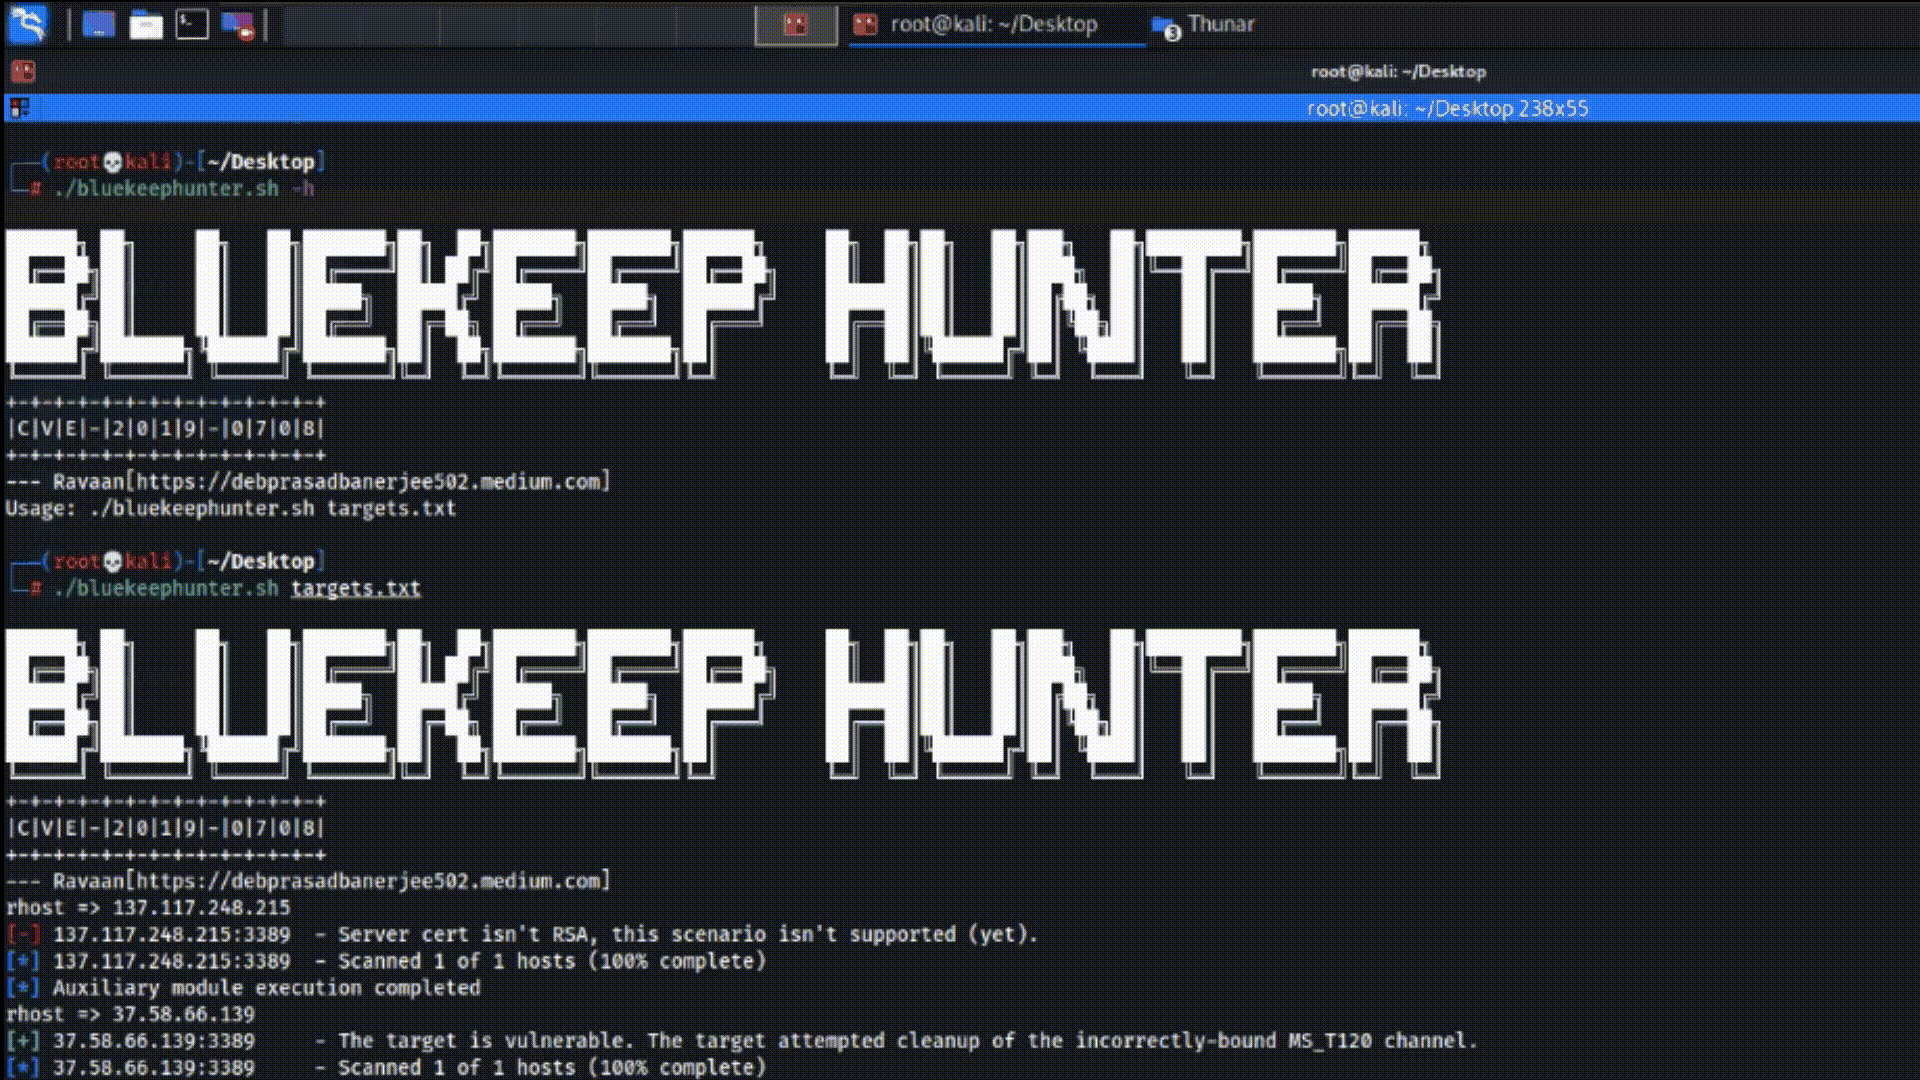 ravaan21/bluekeep-hunter
CVE-2019-0708,一个用于大规模搜寻BlueKeep漏洞以进行利用的工具。
 regelepuma/http-2-rapid-reset-ddos
HTTP/2 Rapid Reset DDoS 漏洞的 PoC - CVE-2023-44487
 stryker-project/cve-2022-27255-checker
用于 CVE-2022-27255 的简易检测器,利用 poc_crash 和 Telnet 可用性。








