
 #1

 gmh5225/callmewin32kdriver
加载你的驱动程序,例如 win32k.sys
 bc-security/beginners-guide-to-obfuscation
动手实践的红队混淆工作坊,教授使用 PowerShell、Visual Basic 和 C# 实现 AMSI 绕过、ETW 规避和载荷混淆,以规避 Windows Defender。
 jigerjain/interview_tips
我经历过的网络安全面试问题总结,希望对你有帮助
 pbnj/infosec-interview-questions
🗒️ 一份 [持续更新中] 的信息安全岗位面试问题合集
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
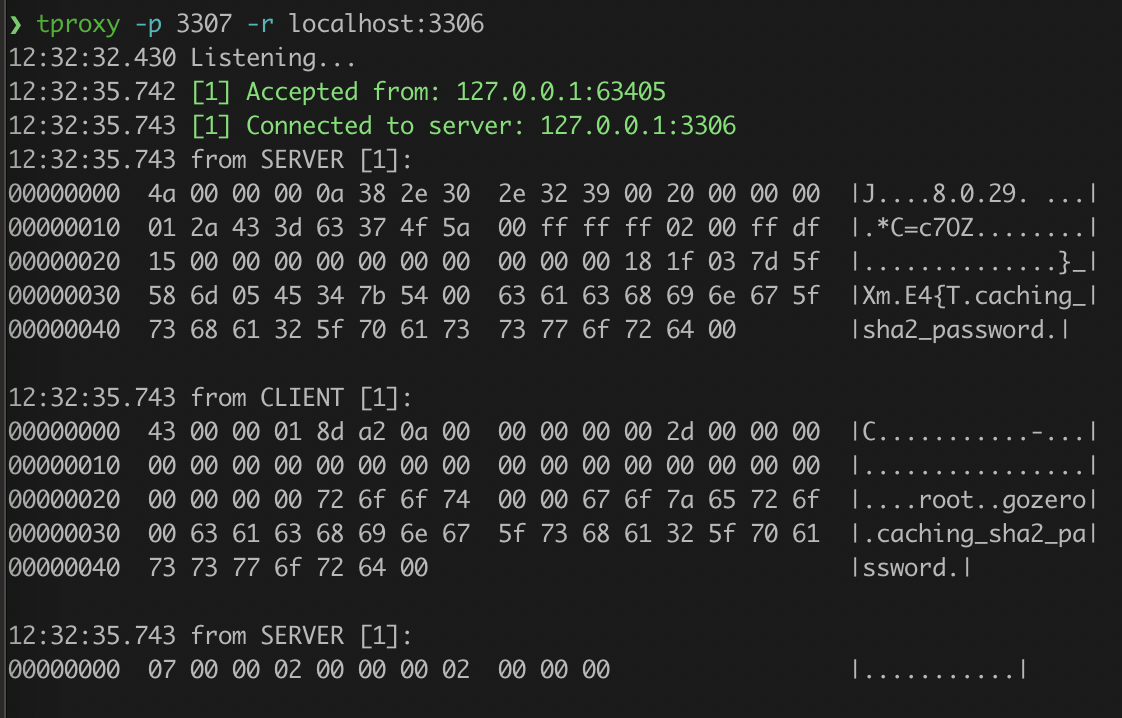 kevwan/tproxy
一个用于代理和分析TCP连接的CLI工具。
 frkngksl/nimicstack
NimicStack 是调用栈欺骗技术的纯 Nim 实现,用于模仿合法程序。
 trickest/resolvers
最全面的可靠 DNS 解析器列表。
 infobyte/pyrmax
用于 Ubiquiti AirMAX 无线协议帧的解码器/编码器;解析 pcap/实时捕获,发现设备,扫描存在漏洞的固件,构造畸形数据包,并模拟 AirMAX AC/M 目标。
 infobyte/wiremax
基于 Lua 的 Wireshark 后解析器,可将 Ubiquiti AirMAX/RouterBoard 802.11 厂商信息元素解密并解析为可过滤字段。
 nyxrecon/sudo-agent-ctf-
TryHackMe 上 Sudo Agent CTF 的解题报告,涵盖枚举、Web 漏洞利用、隐写术、SSH 以及通过 CVE-2019-14287 进行权限提升。
 thinkst/canarytokens-docker
Docker 配置,用于快速搭建你自己的 Canarytokens。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 withsecurelabs/callstackspoofer
一个用于在进行系统调用时伪造任意调用栈的 PoC 实现(例如通过 NtOpenProcess 获取句柄)
 janoglezcampos/rust_syscalls
用于 Windows 的单一存根直接与间接系统调用,支持运行时 SSN 解析。










