
 #1

 0xjessie21/wp2shell-checker
WordPress 核心未认证远程代码执行(CVE-2026-63030、CVE-2026-60137)
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
漏洞:远程访问和移动访问中的逻辑流程弱点
 emomeni/simple-ansible-for-cve-2023-20198
Ansible playbook,用于检测并禁用 Cisco IOS XE 设备上的 HTTP/HTTPS 服务器,通过自动化配置审计缓解 CVE-2023-20198 漏洞。
 cedrico03/cve-2025-45422---bbox
CVE-2025-45422: Proximus b-box UPnP 持久化与访问控制绕过

 purpleteam-labs/purpleteam-tls-checker
purpleteam 的 TLS 检查组件
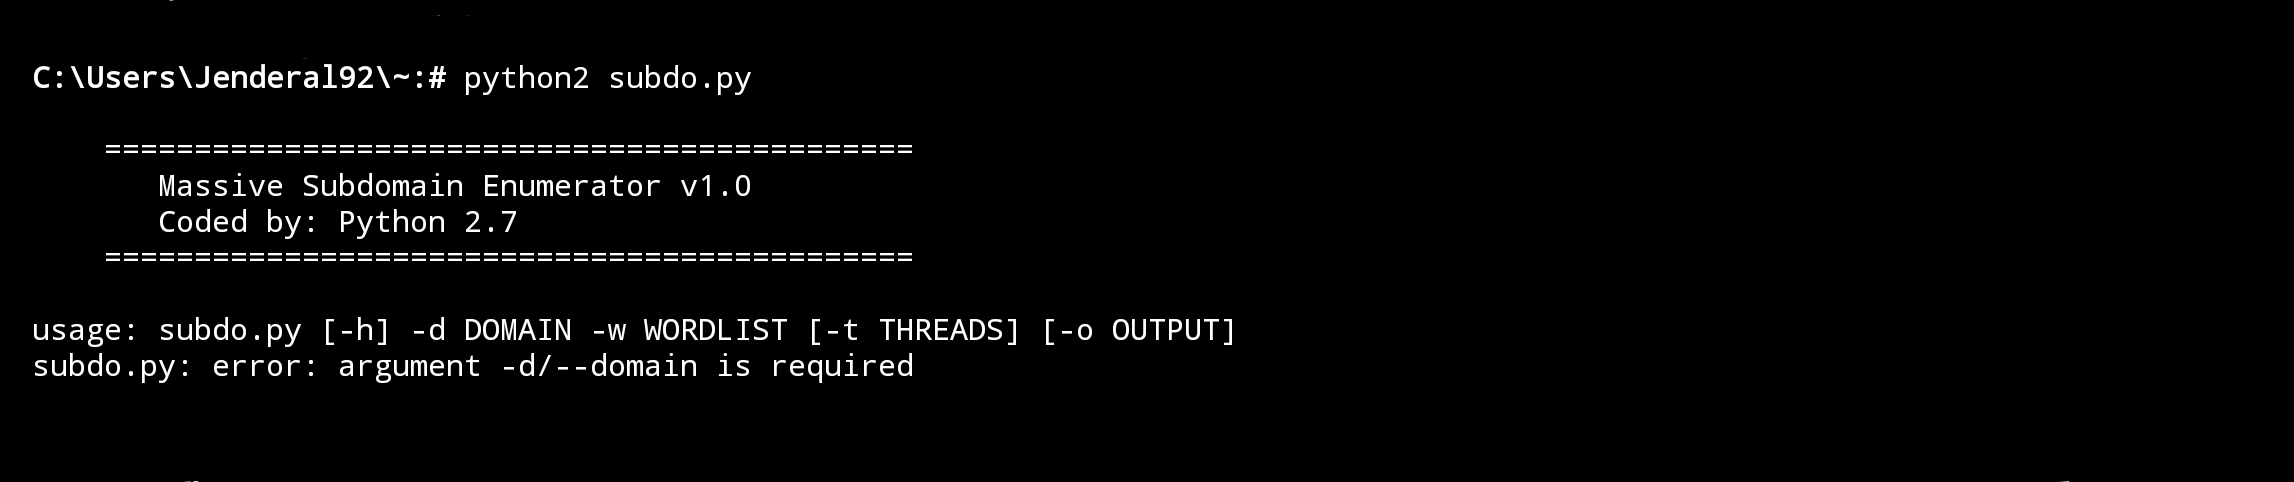 jenderal92/massive-subdomain-enumerator
此工具使用基于字典的单词列表(暴力破解)与 DNS 解析检查相结合的方式来验证子域名的存在。
 d0n601/wp-mhn
通过 MHN 的 REST API 和 WP 的短代码,将您的 Modern Honeypot Network Server 与 WordPress 博客集成。
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 natsuki-engr/live-server-evil-crawler
Live Server VSCode 漏洞(CVE-2025-65717)演示
 itmaniac/dheat_dos_attack_poc
用于检测D(HE)at DOS攻击(CVE-2002-20001)存在性的POC
 dlee35/curveball_lua
包含 Lua 脚本和 PCAP 的仓库,用于通过网络流量发现 CVE-2020-0601 的利用尝试。
 b0marek/cve-2023-4281
CVE-2023-4281 漏洞的存储库。
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
 taisa456/network-security-snort
Kali 上的 Snort 3 IDS → IPS 实验。通过自定义检测规则与 iptables 强制策略,防范 ICMP 侦察、Nmap SYN 扫描、Hydra FTP 暴力破解以及 vsftpd 2.3.4 后门(CVE-2011-2523)。
 ziad-hsn/cpra
CPRA是一个高性能基础设施监控系统,专为管理大规模微服务架构的平台团队设计。基于实体-组件-系统(ECS)架构和排队论原理,CPRA可处理超过1,000,000个并发健康检查,并自动调整工作池规模以满足SLO目标。
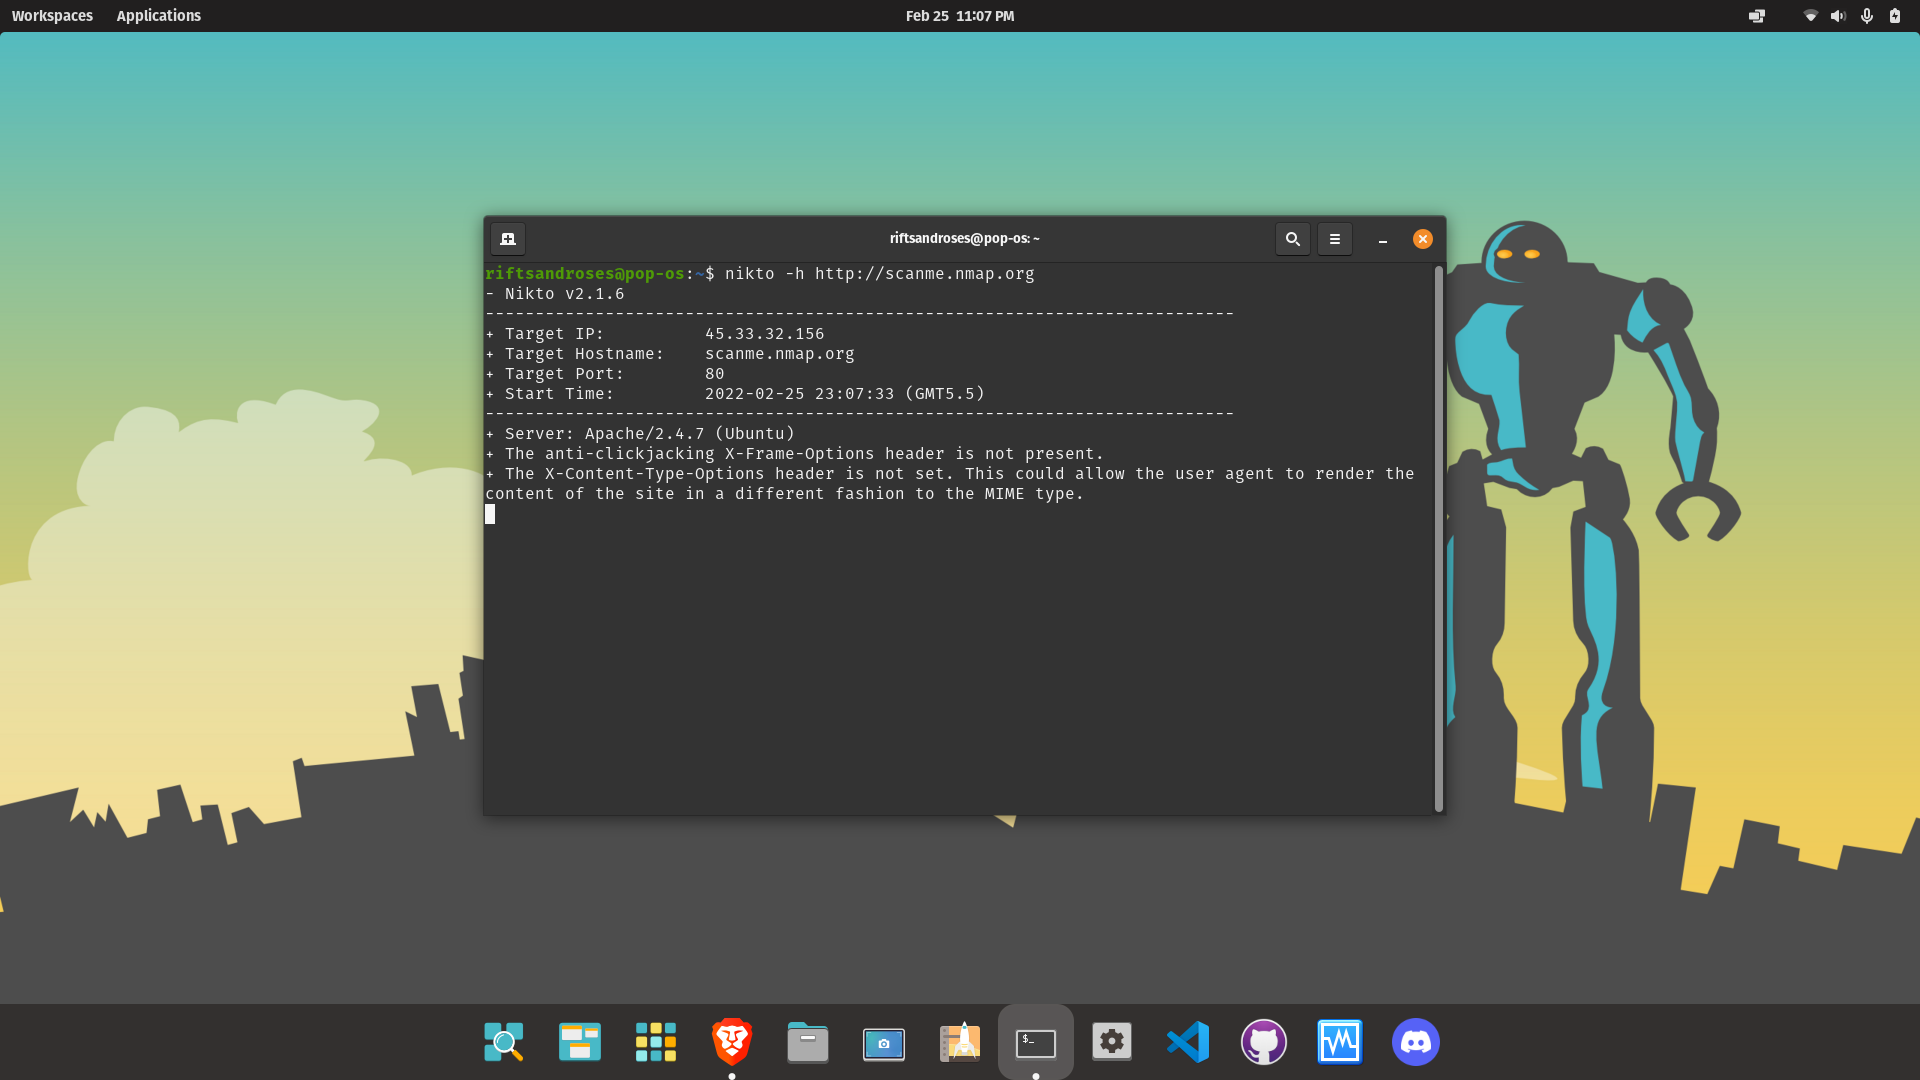 ilk-toolkit/ilk-toolkit
一个工具包,可自动安装和配置所有必需的工具,将您的日常使用的Linux发行版转变为渗透测试机器。
 doriguzzi/lucx_network_traffic_parser
一个用于网络流量分析和特征提取的框架。









