
 #1

 ipopov/starttls-mitm
一个支持 STARTTLS 的透明中间人代理

 duo-labs/mysslstrip
展示MITM攻击的概念验证工具,用于剥离MySQL连接的SSL/TLS,利用CVE-2015-3152进行网络渗透测试。
 emrekybs/bluefish
自动化工具,旨在简化PCAP(数据包捕获)文件的分析
 fengchenzxc/cve-2020-28148
Wi-Fi门户认证绕过漏洞利用工具,通过MAC地址欺骗获取未授权网络访问权限,已在企业级AC和AP设备上完成验证。
 zayan-mohamed/orb
Orb 是一款安全的终端优先工具,允许您使用端到端加密在互联网上共享本地文件夹。无需账户,无需云存储,无需端口转发。
 madrisan/cisco7crack
加密和解密 Cisco enable 7 密码
 bahaabdelwahed/st
物联网协议威胁检测工具,扫描设备漏洞、搜索CVE/PoC、分析固件,并监控MQTT/UPnP流量以保护智能家居生态系统。
 owasp/owasp-subtractive-hardening-top-10
OWASP 减法安全 Top 10 项目是一项倡议,旨在通过消除攻击路径来识别、记录并推广降低网络风险最具影响力的机会。
 l-urk/cve-2024-6387
regreSSHion 漏洞利用的概念验证 Python 脚本。
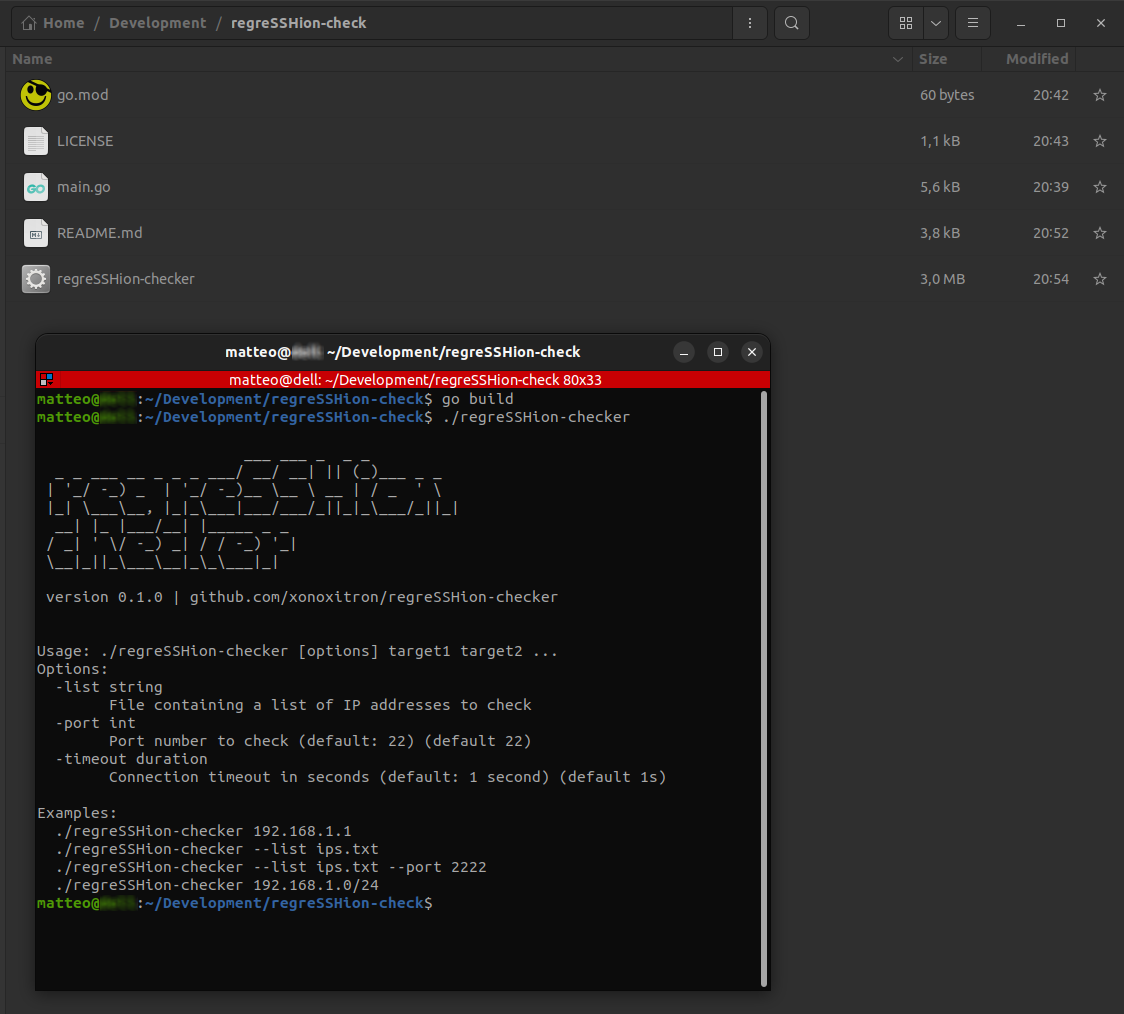 xonoxitron/regresshion-checker
快速识别容易受到OpenSSH 'regreSSHion'(CVE-2024-6387)漏洞影响的服务器。
 nsol-nmsu/fml-network
FLNET2023 是一个专为联邦学习场景中的入侵检测而设计的数据集。它基于 CORE 模拟器构建,模拟了包含多样化流量和攻击的真实网络。它可作为基于联邦学习的入侵检测研究的基准。
 fevar54/proof-of-concept-poc---cve-2026-49975-http-2-bomb-
针对CVE-2026-49975(HTTP/2 Bomb)的概念验证利用,该漏洞是影响主要Web服务器的远程拒绝服务漏洞,通过HPACK炸弹和Slowloris式内存耗尽实现。
 m1tn1ck/mikrotik0dayscanner
Mikrotik 0day 凭据泄露扫描器
 9lyph/cve-2022-43704
Sinilink XY-WFTX WiFi远程恒温模块温度控制器
 itres-labs/cve-2025-1868
CVE-2025-1868:Advanced IP Scanner 与 Advanced Port Scanner NTLM 泄露 HTTP 测试器









