#1
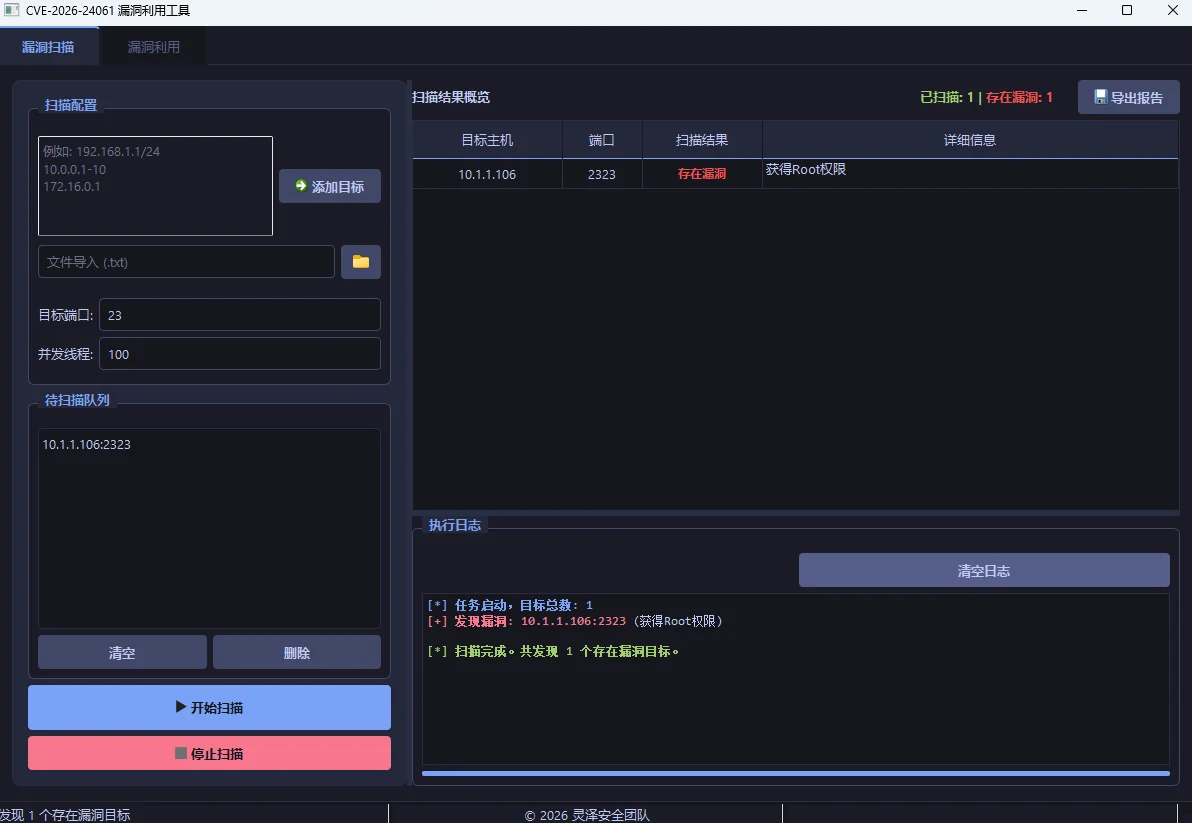
 lingzesec/cve-2026-24061-gui
CVE-2026-24061 GNU Inetutils telnetd 身份验证绕过漏洞检测与利用 GUI 工具
 paulsec/awesome-windows-domain-hardening
一份精心整理的 Windows 安全加固技术精选列表。
 funnywolf/pystinger
使用Webshell绕过防火墙进行流量转发
 screetsec/dracnmap
Dracnmap 是一个开源程序,借助 nmap 来探测网络并收集信息。Nmap 命令带有大量选项,这些选项使该工具更加强大,但对新用户来说难以掌握。因此,Dracnmap 被设计为利用 nmap 的脚本引擎执行快速扫描,并且 nmap 可以通过高级命令执行各种自动扫描技术。
 robotshell/magicrecon
MagicRecon 是一个强大的 shell 脚本,旨在最大化目标侦察和数据收集过程,并发现常见漏洞,所有结果都以有组织的方式保存到目录中,并支持多种格式。
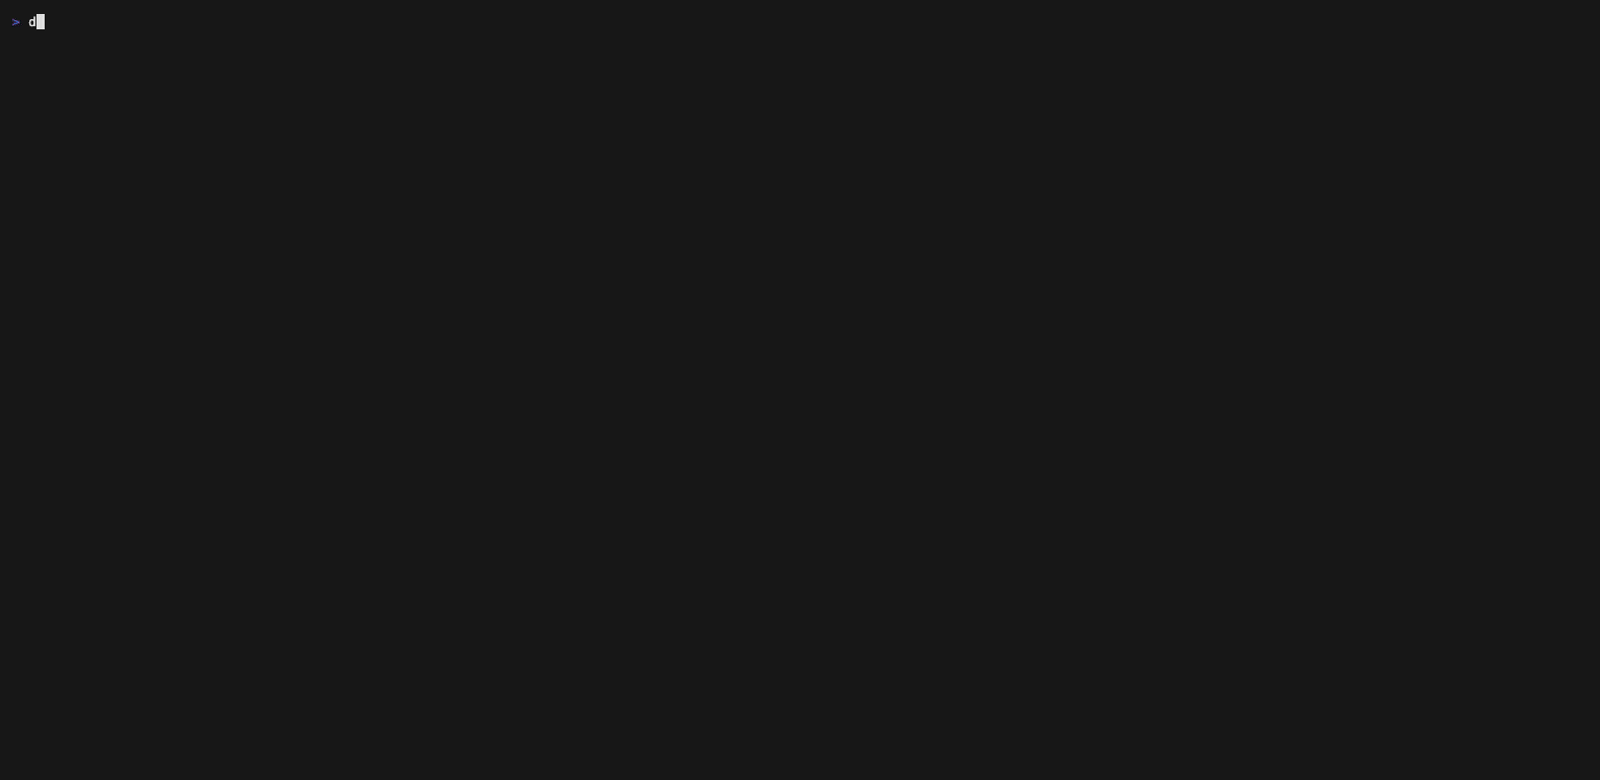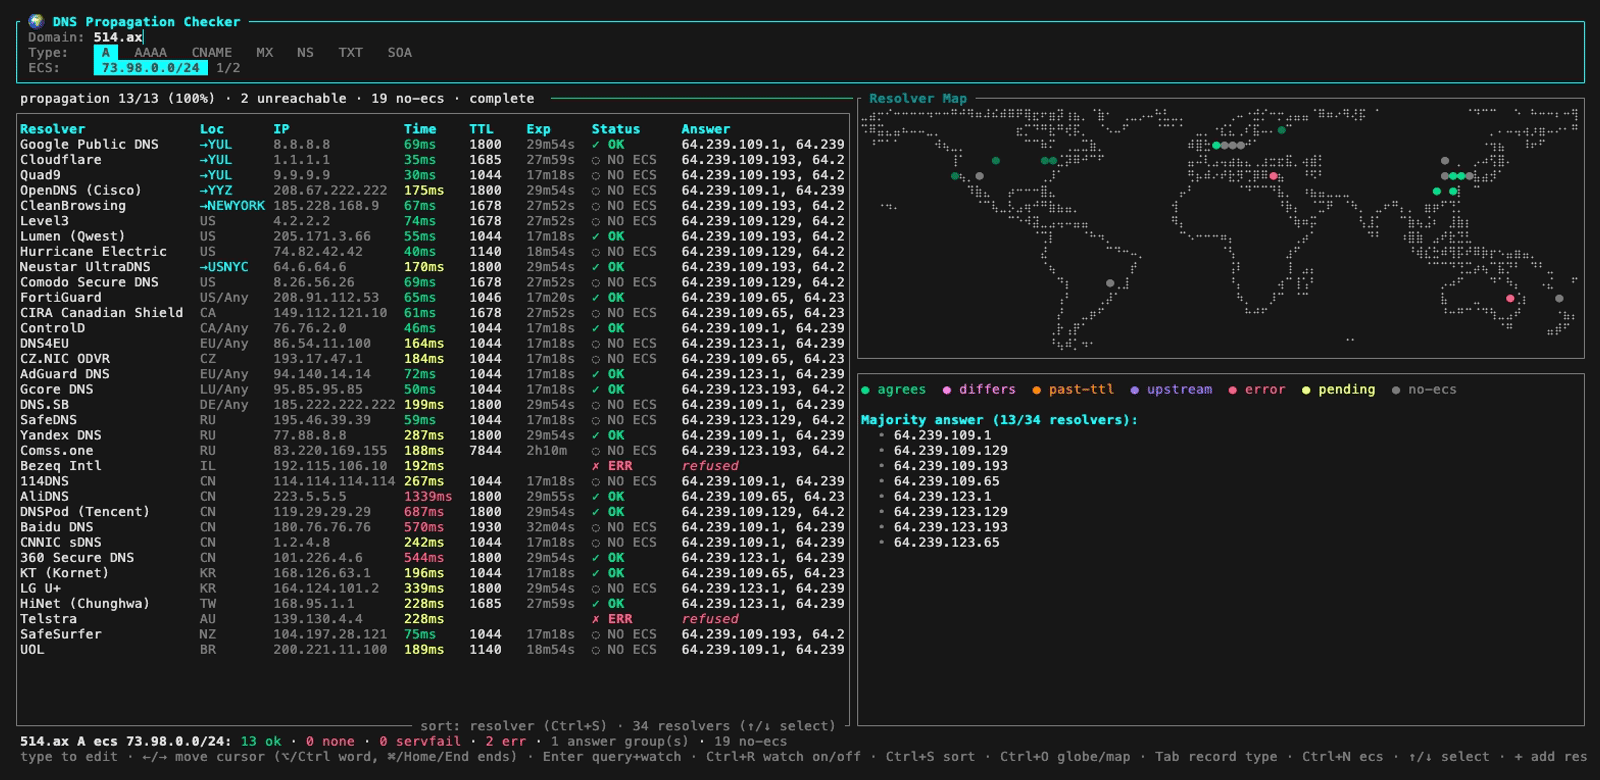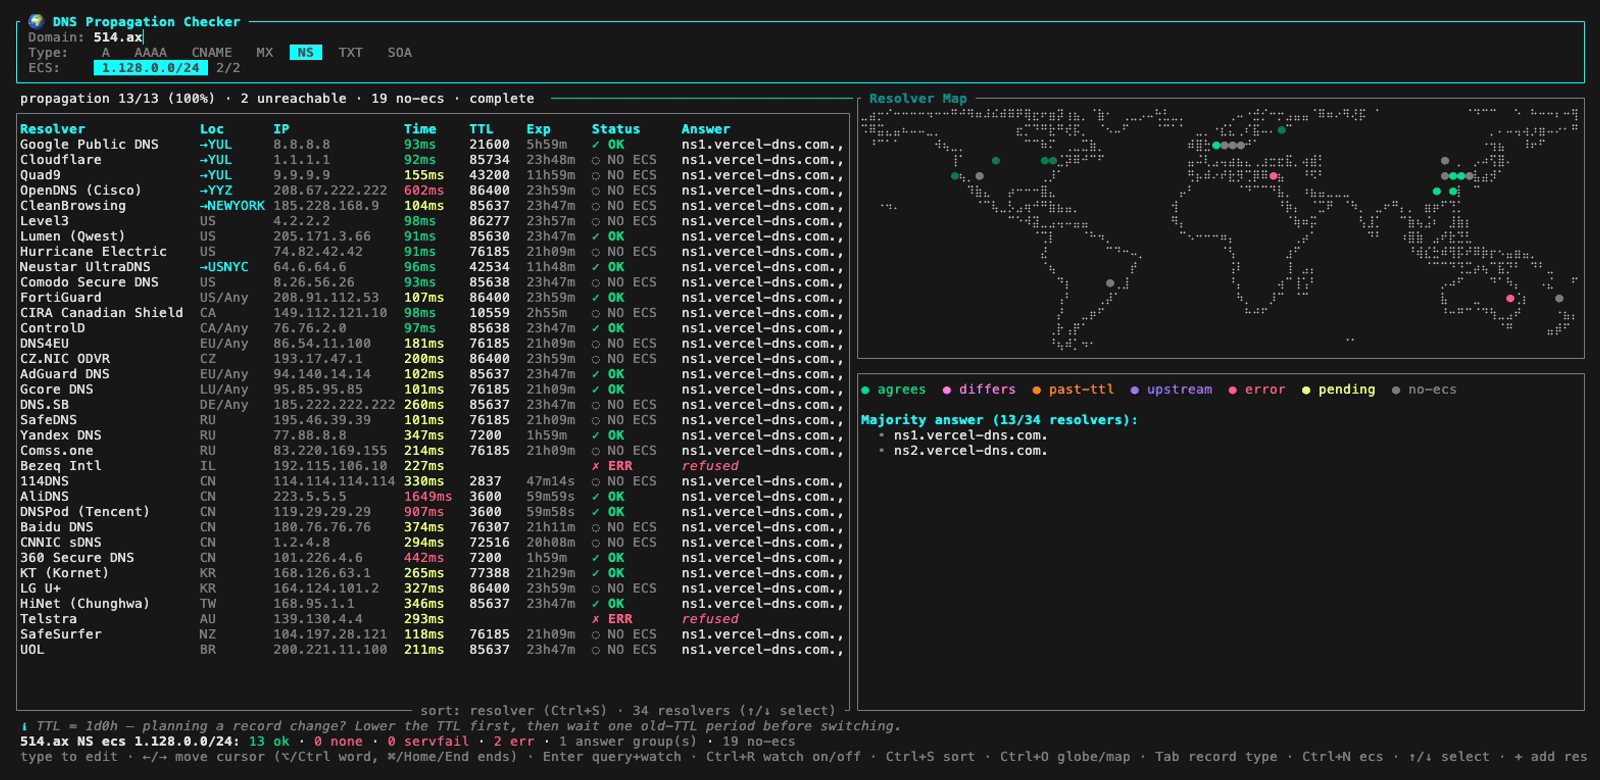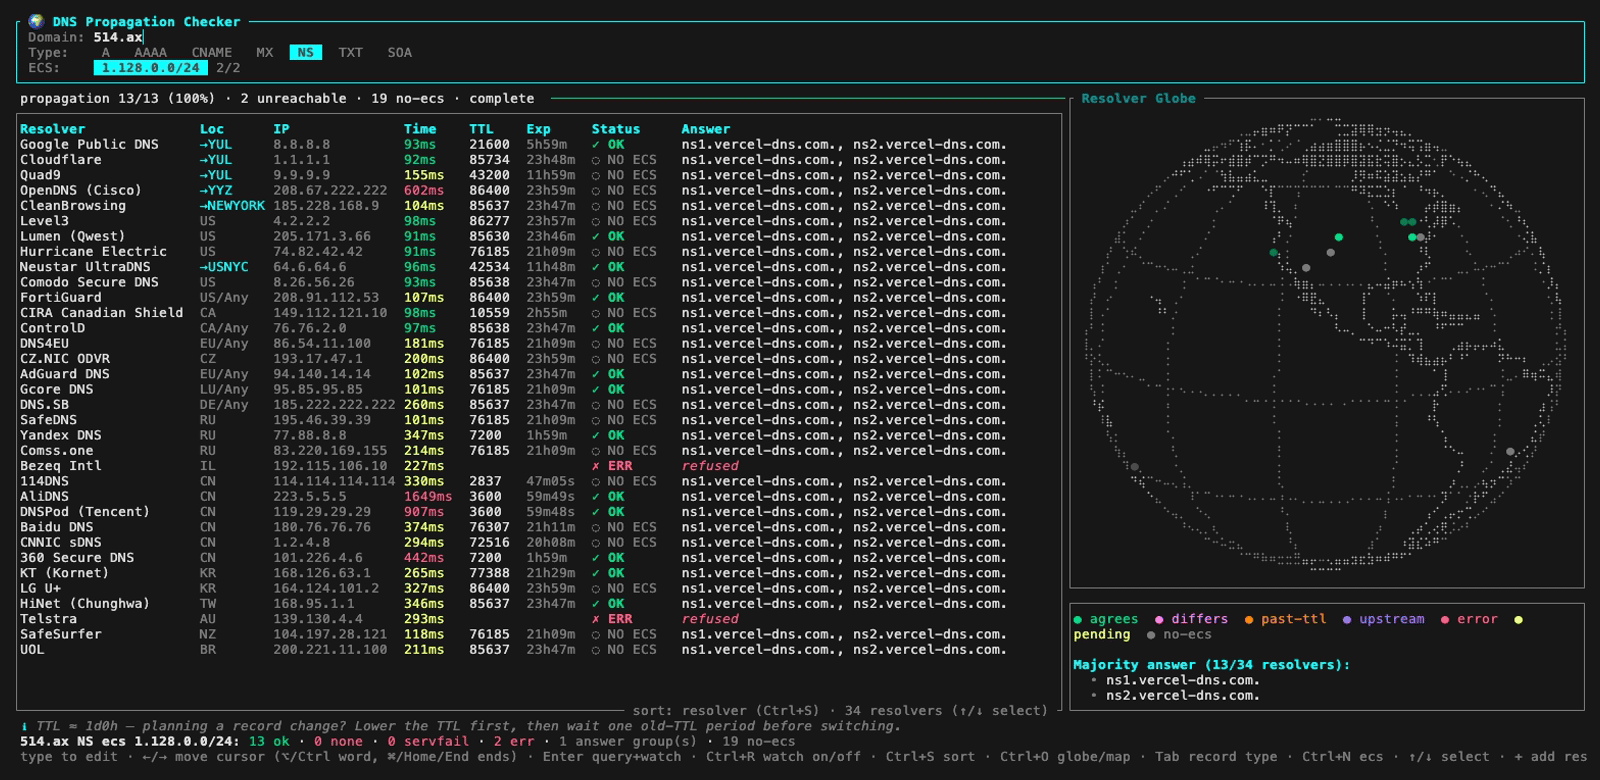 514-labs/dnsglobe
全局 DNS 传播检查器 TUI — 在终端的世界地图上,观察 DNS 记录在全世界 34 个公共解析器间的传播

 bahaabdelwahed/killshot
一个渗透测试框架、信息收集工具和网站漏洞扫描器

 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。
 wipi-hunter/pidense
🍓📡🍍监控非法无线网络活动。(虚假接入点), (WiFi威胁:KARMA Attacks, WiFi Pineapple, 相似SSID, OPN网络密度等)

 yunuscadirci/callstranger
Callstranger(CVE-2020-12695)漏洞检查器

 canyonroad/agentsh
Execution-Layer Security (ELS) 面向AI代理——策略强制型shell,带审计功能。