
 #1

 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 salesforce/jarm
主动式TLS服务器指纹识别工具,通过发送精心构造的Client Hello数据包来生成唯一的JARM哈希,用于识别服务器配置、对基础设施进行分组以及检测恶意服务器。
 electroniccats/catsniffer
CatSniffer 是一款原创的多协议多频段板,用于嗅探、通信和攻击物联网设备,使用最新的无线电物联网协议。它是一个高度便携的USB棒,集成了TI CC1352、Semtech SX1262和用于V3的RP2040或用于V2的Microchip SAMD21E17。
 cloudflare/mitmengine
一个MITM(怪物中间人)检测工具。用于构建MALCOLM:
 mozilla/ssh_scan
已弃用 - 一个SSH配置与策略扫描器原型(博客:https://mozilla.github.io/ssh_scan/)
 punk-security/smbeagle
SMBeagle - 文件共享审计工具。
 med0x2e/executeassembly
通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。
 withsecurelabs/callstackspoofer
一个用于在进行系统调用时伪造任意调用栈的 PoC 实现(例如通过 NtOpenProcess 获取句柄)
 nlnetlabs/nsd
支持DNSSEC的高性能权威DNS服务器,提供符合RFC标准的名称解析,适用于安全可靠的生产环境。

 robertdavidgraham/isowall
这是一个微型防火墙,可以将目标设备与本地网络完全隔离。
 0x36/vpnpivot
使用 VPNPivot 工具探索网络
 ivanvza/arpy
Mac OSX ARP欺骗(MiTM)工具,也可接入Gource
 shellster/dcsyncmonitor
监控DCSYNC和DCSHADOW攻击,并为这些事件创建自定义Windows事件。
 ma111e/melody
Melody 是一款为威胁情报而构建的透明互联网传感器。支持自定义标记规则和易受攻击的应用程序模拟。
 dviros/excalibur
Excalibur 是一个基于“Powershell”的 Eternalblue 漏洞利用负载,用于 Bashbunny 项目。
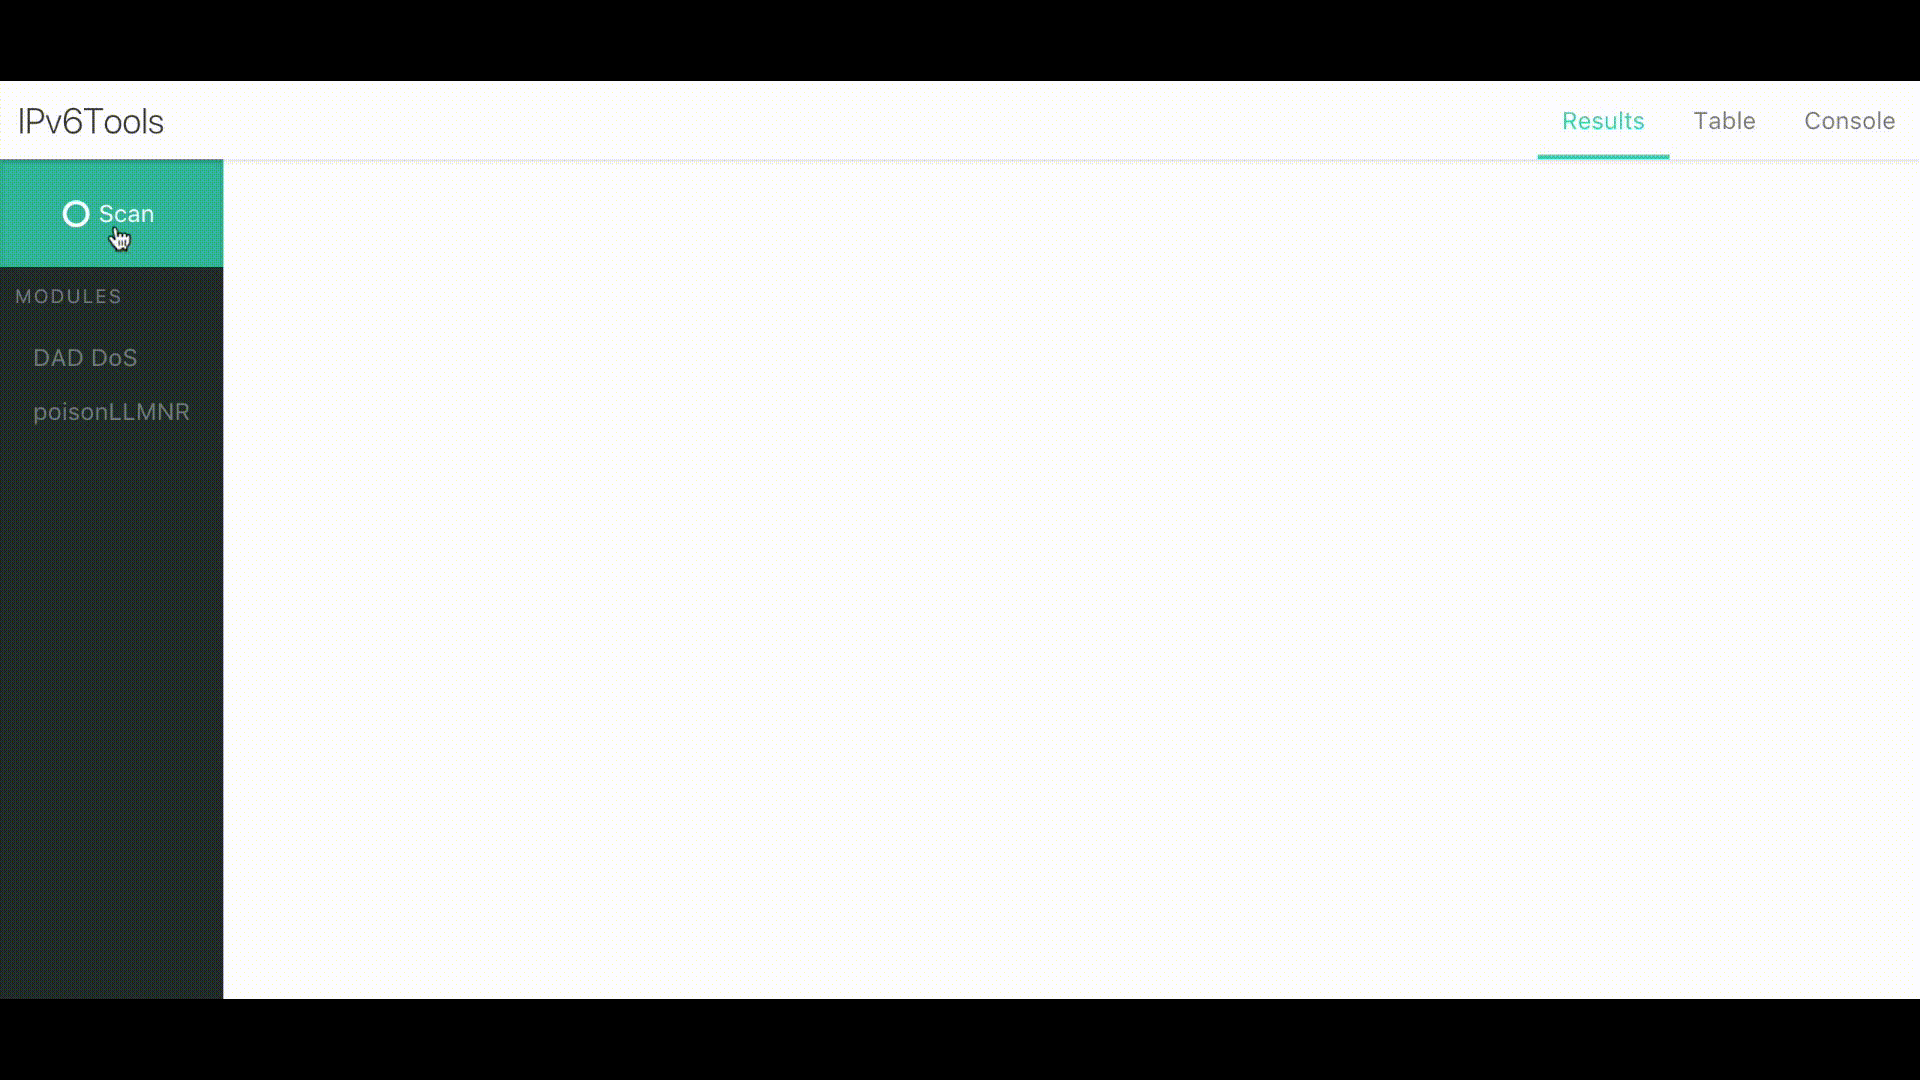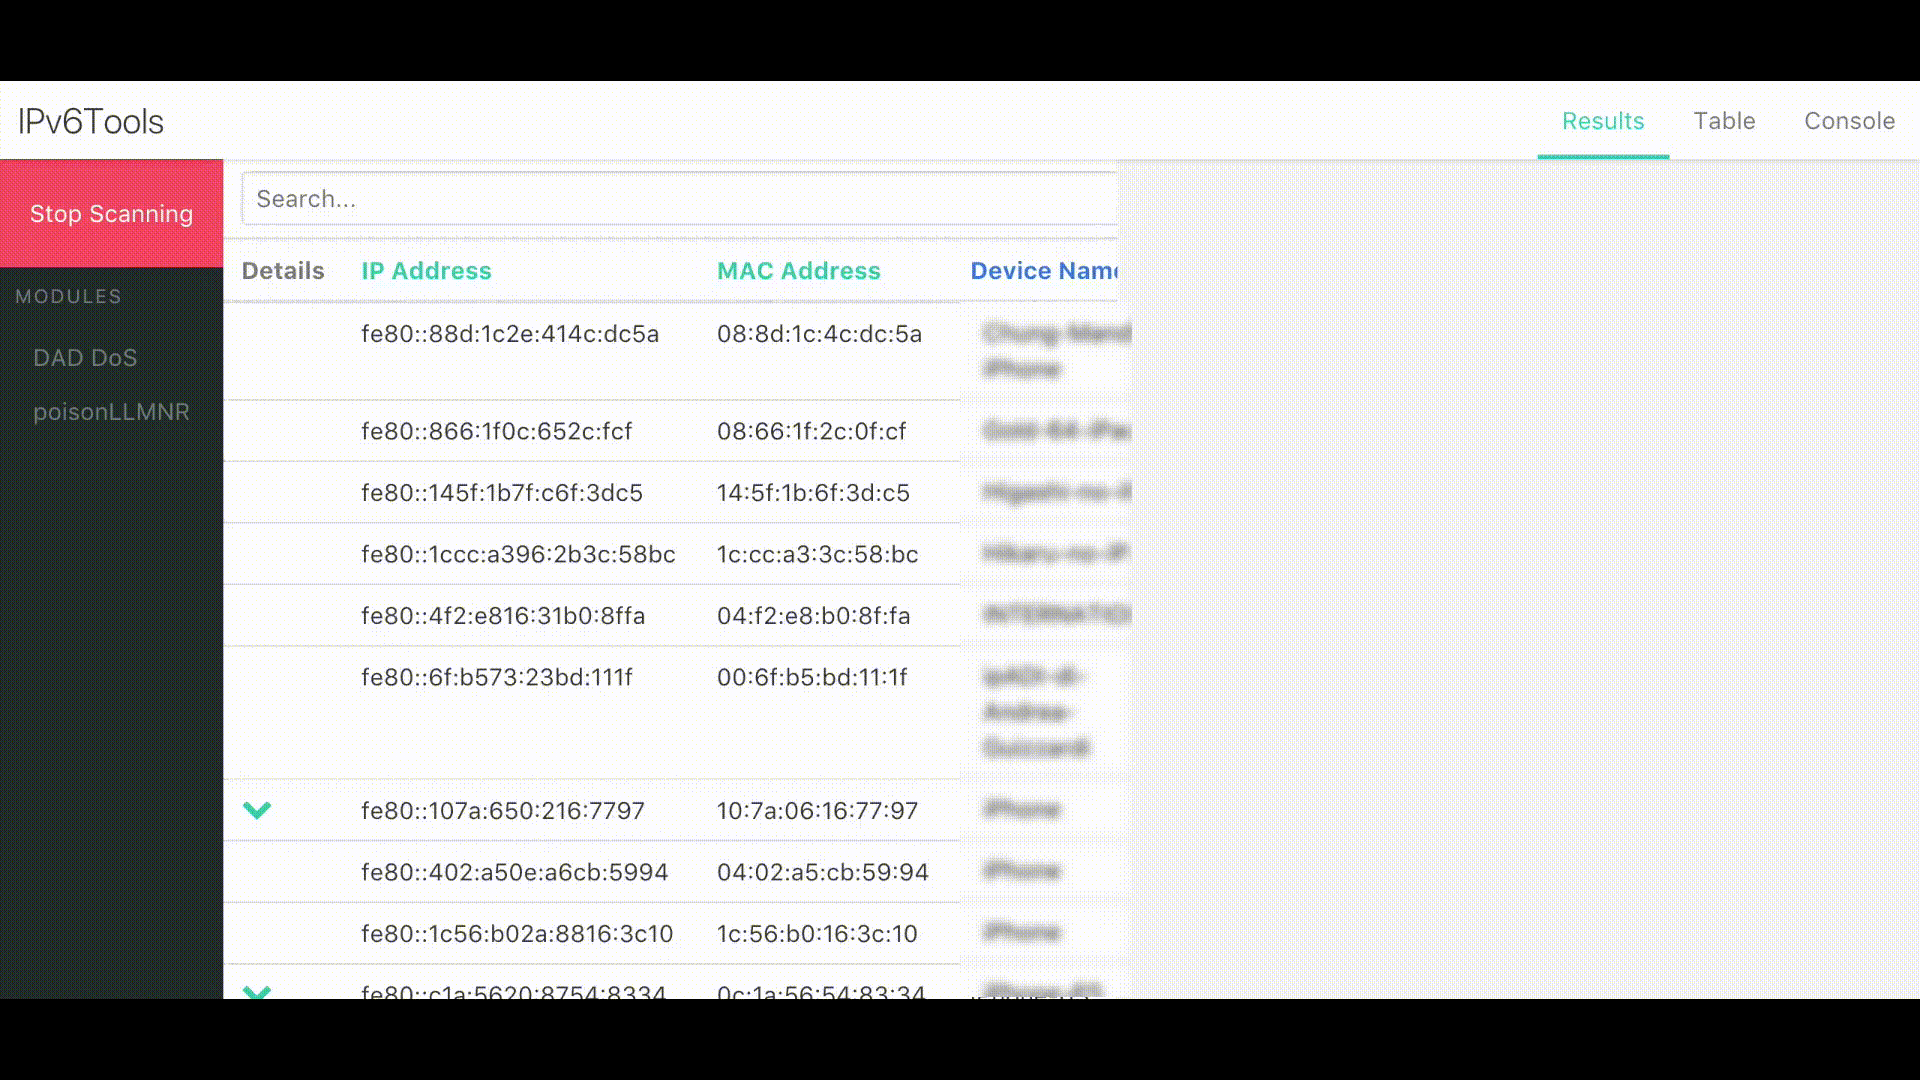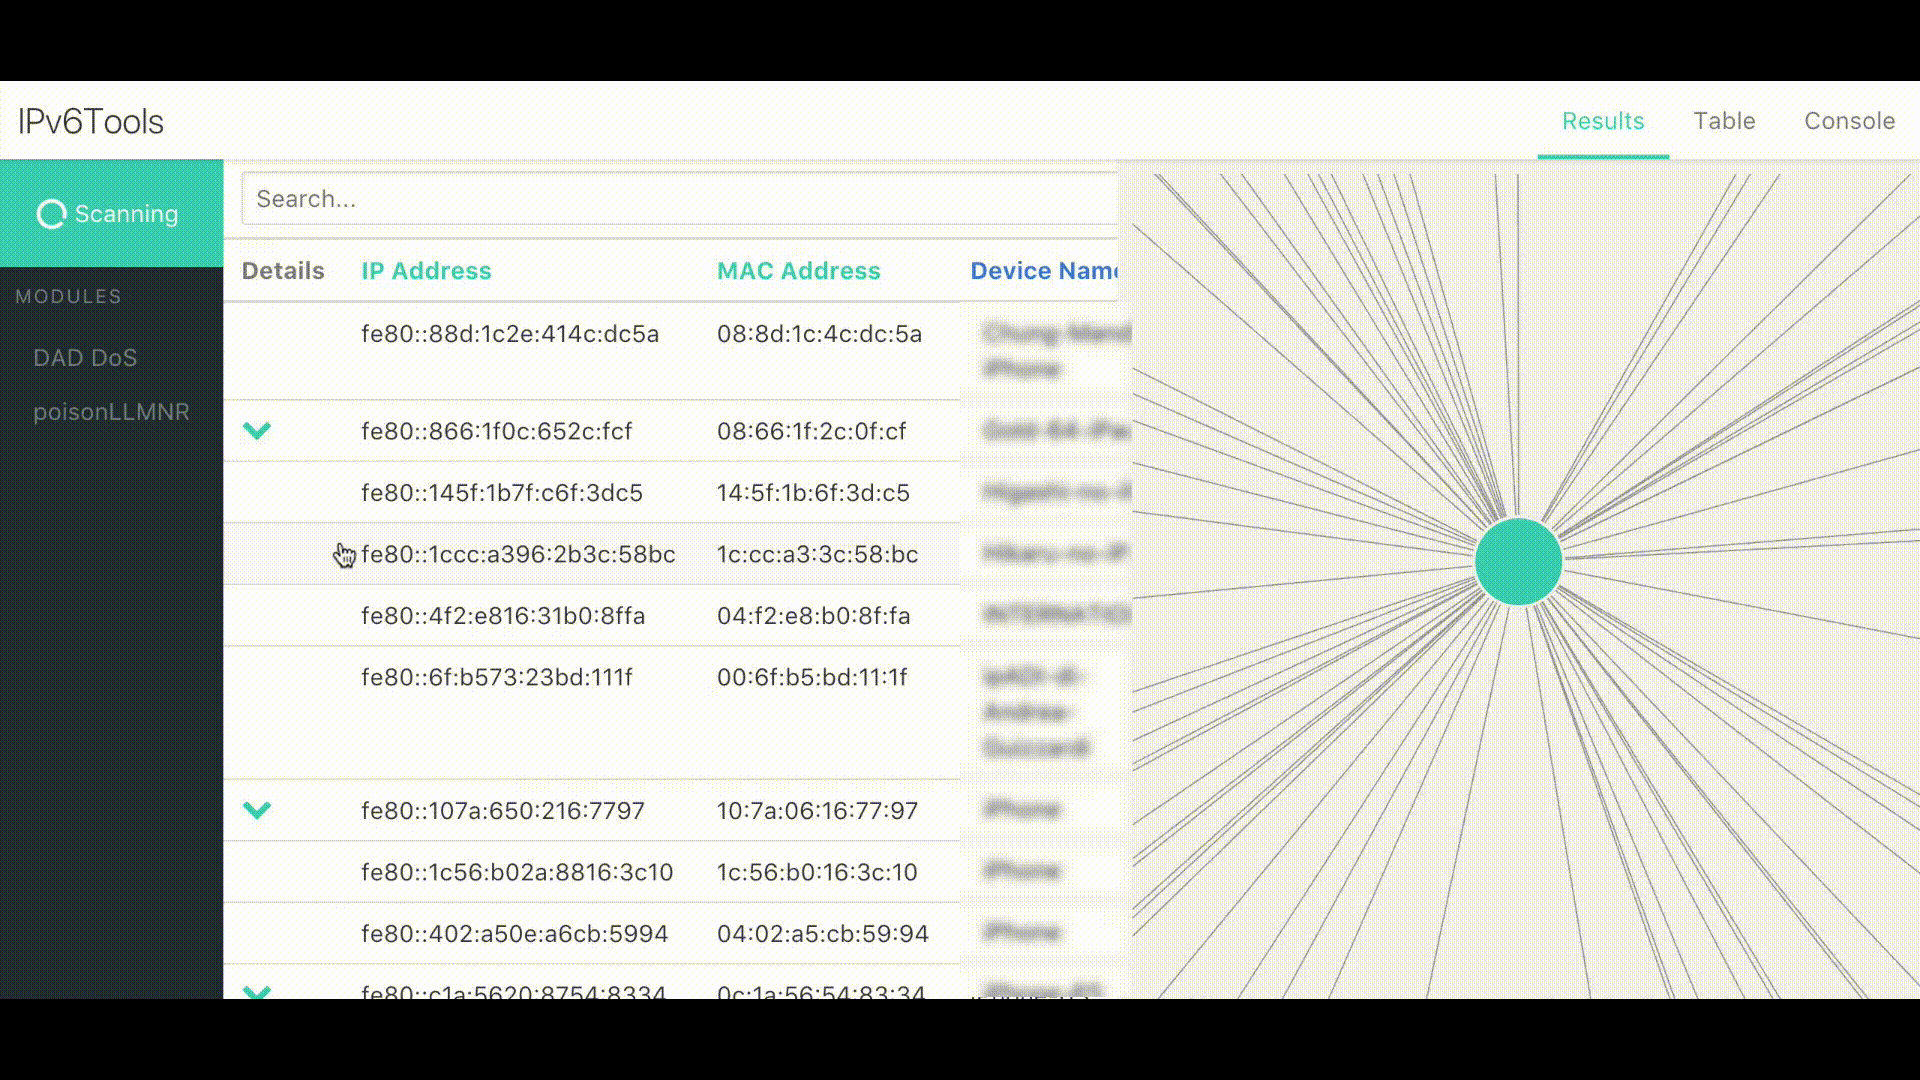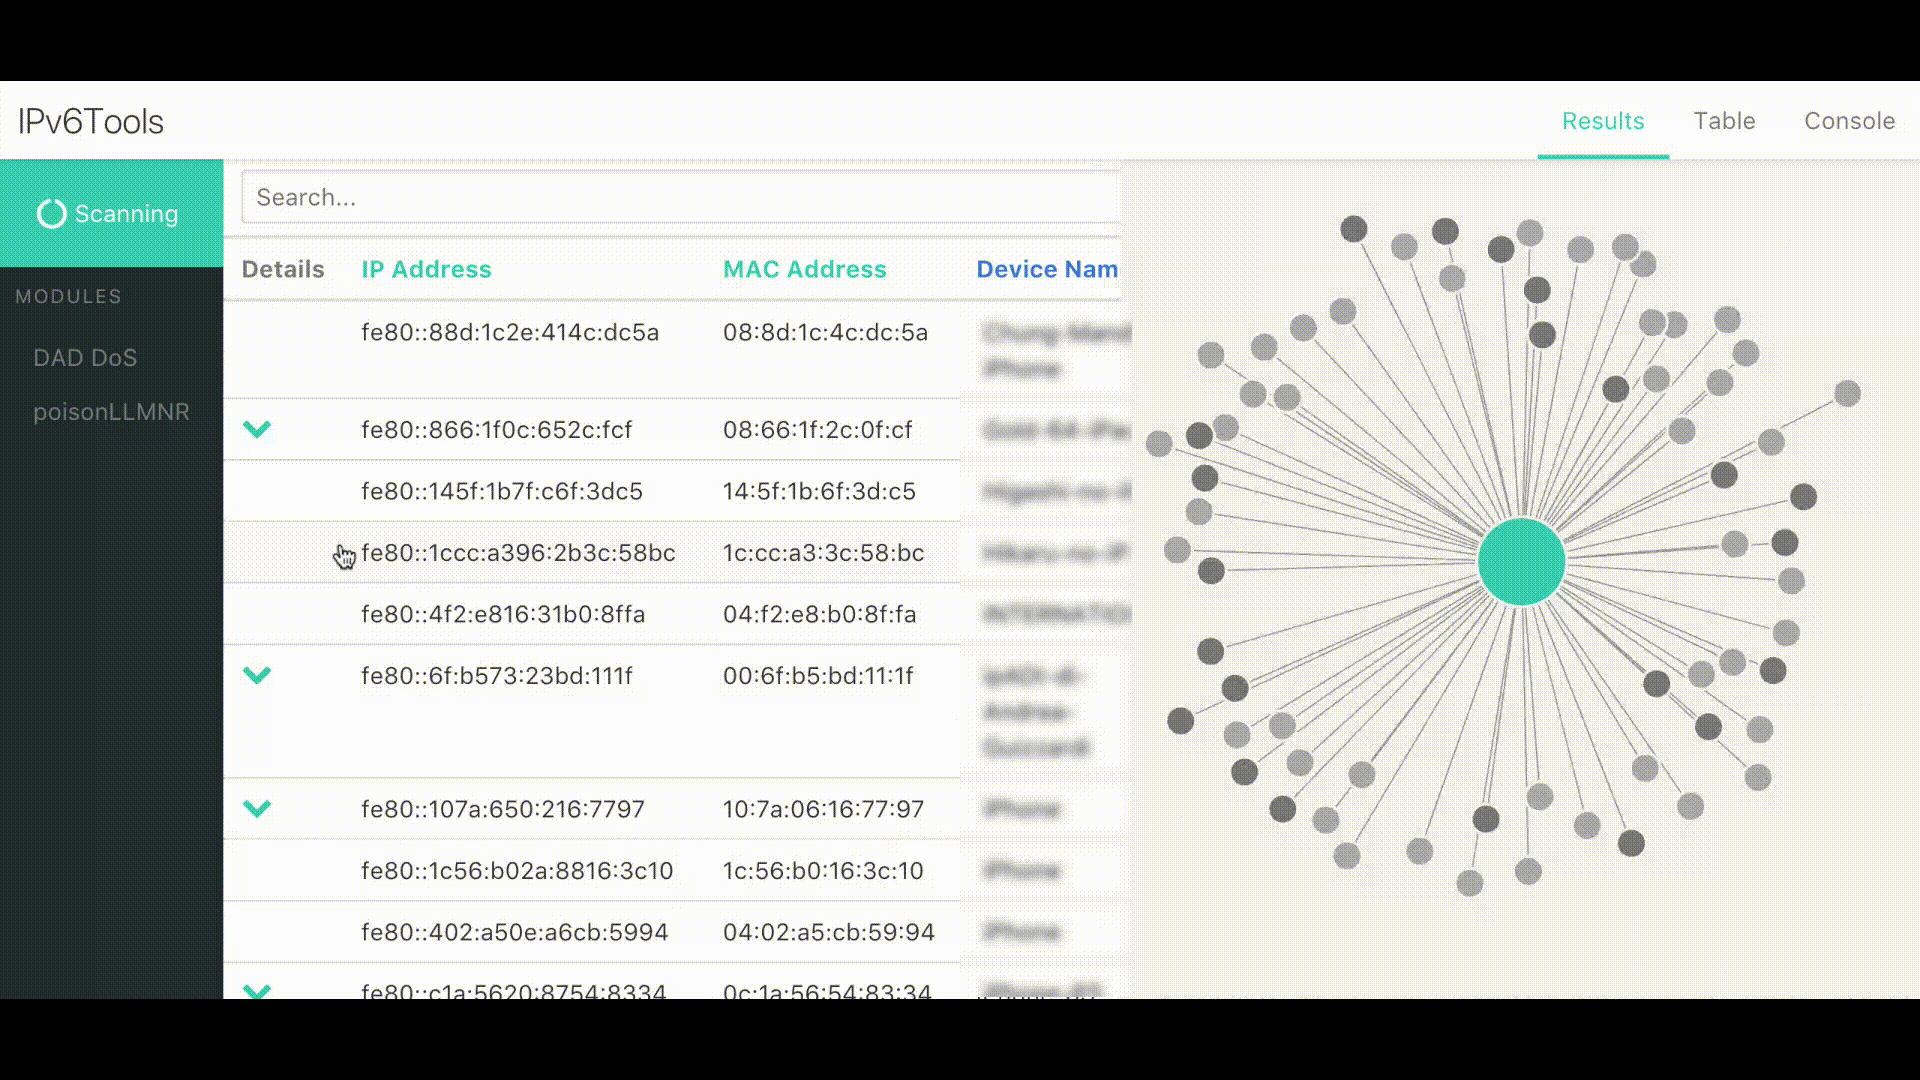 apg-intel/ipv6tools
IPv6Tools 是一个强大的模块化框架,能够对启用 IPv6 的网络进行可视化审计。









