#1

 jenderal92/ddos-traffic-monitor
一款实时流量监控工具,可检测并显示每个 IP 地址的网络流量,以识别潜在的 DDoS 攻击。
 h3x0v3rl0rd/cve-2014-0160_heartbleed
基于Python的利用CVE-2014-0160(Heartbleed)的漏洞利用工具,针对易受攻击的OpenSSL TLS/SSL实现,以泄露内存内容。
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
 dev-sec/chef-ssh-hardening
这本 chef cookbook 提供了安全的 ssh-client 和 ssh-server 配置。
 jiaoxianjun/btle
基于软件定义无线电(SDR)的低功耗蓝牙(BLE)数据包嗅探器和发射器,支持标准及非标准(原始比特)模式。
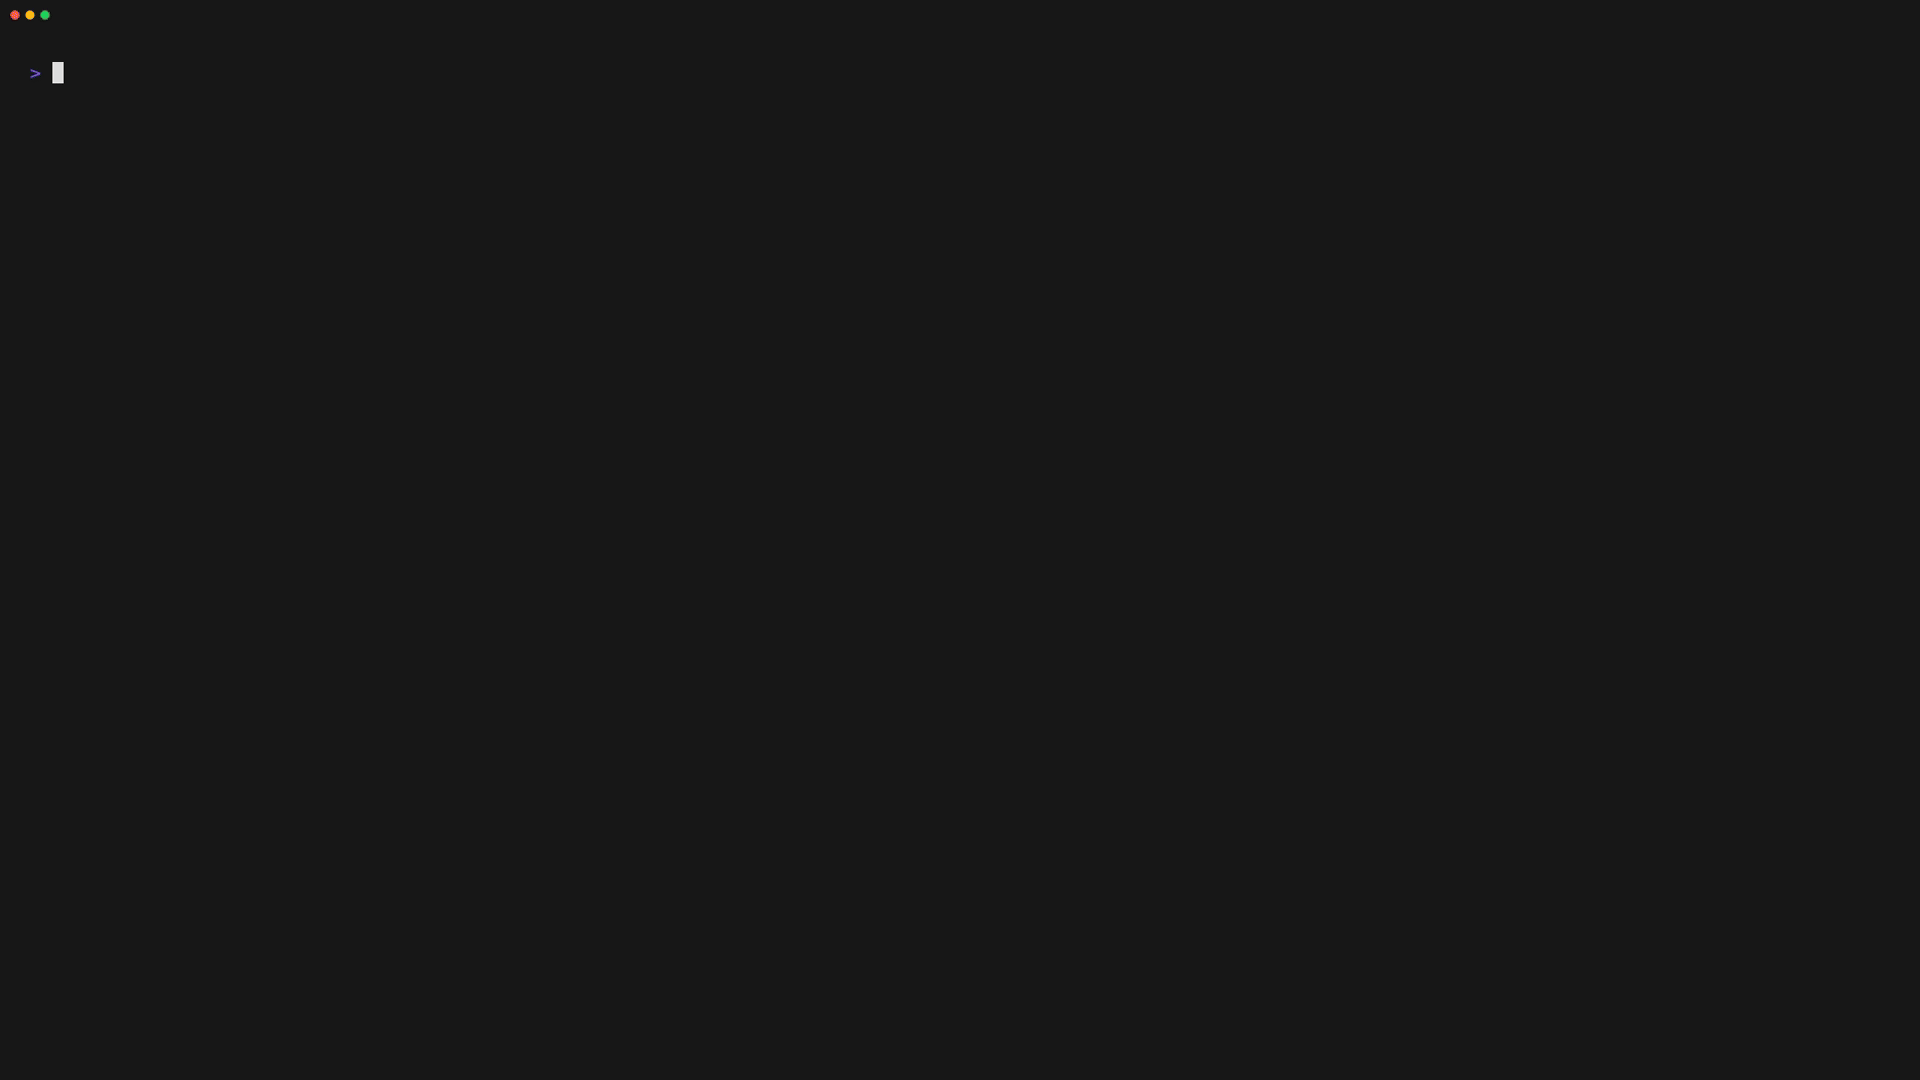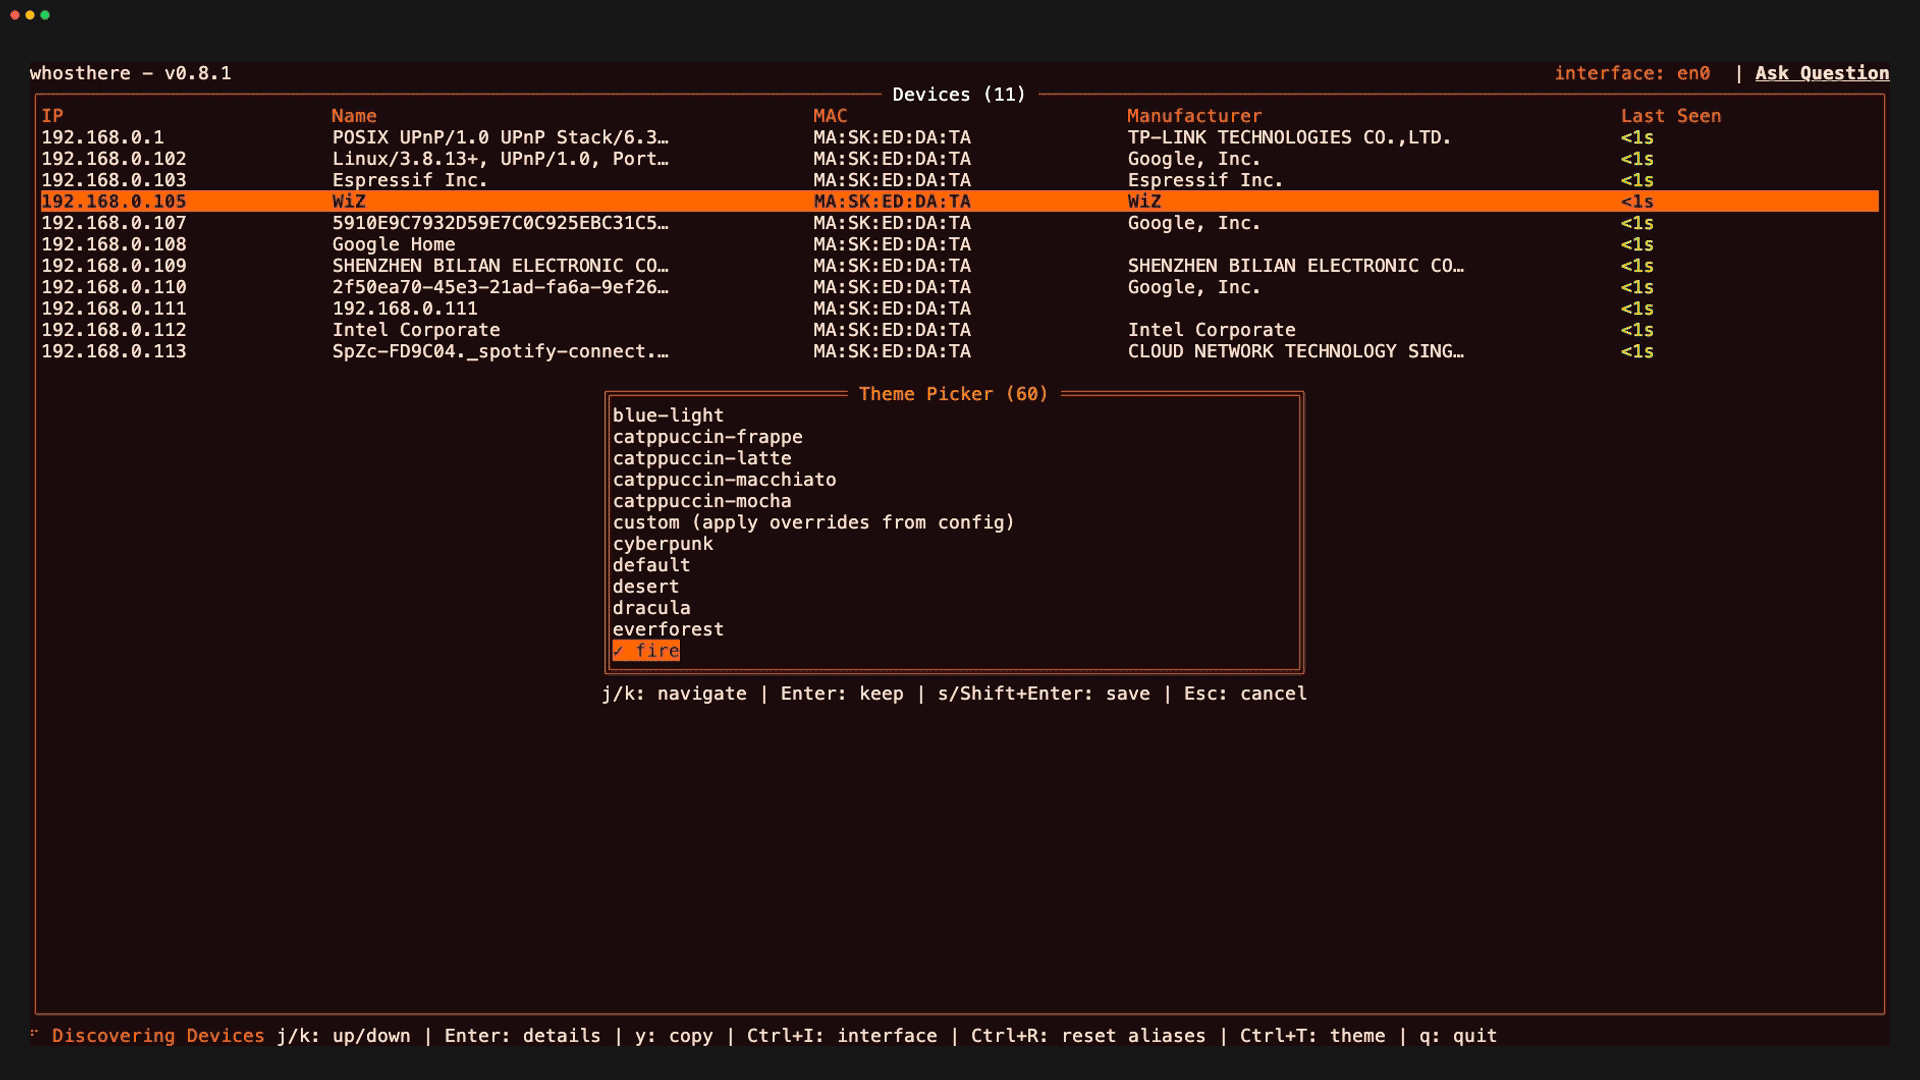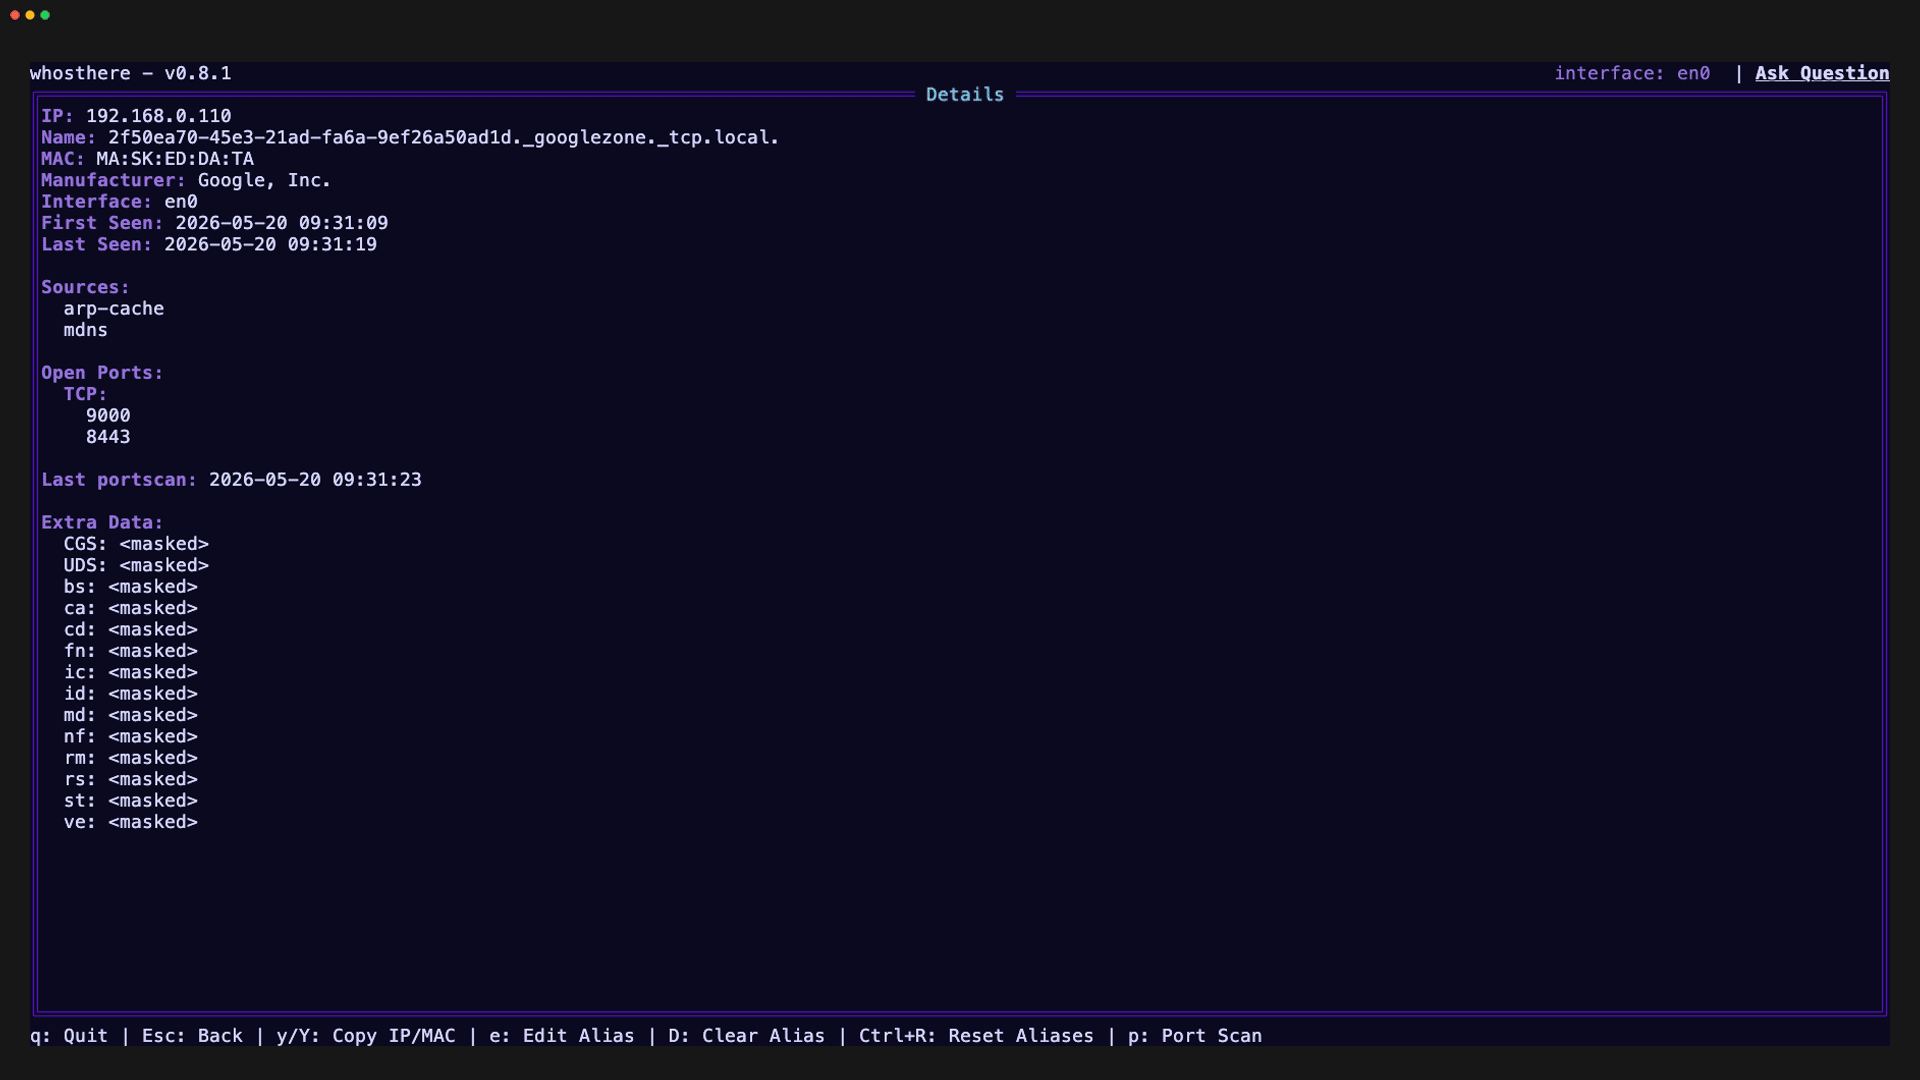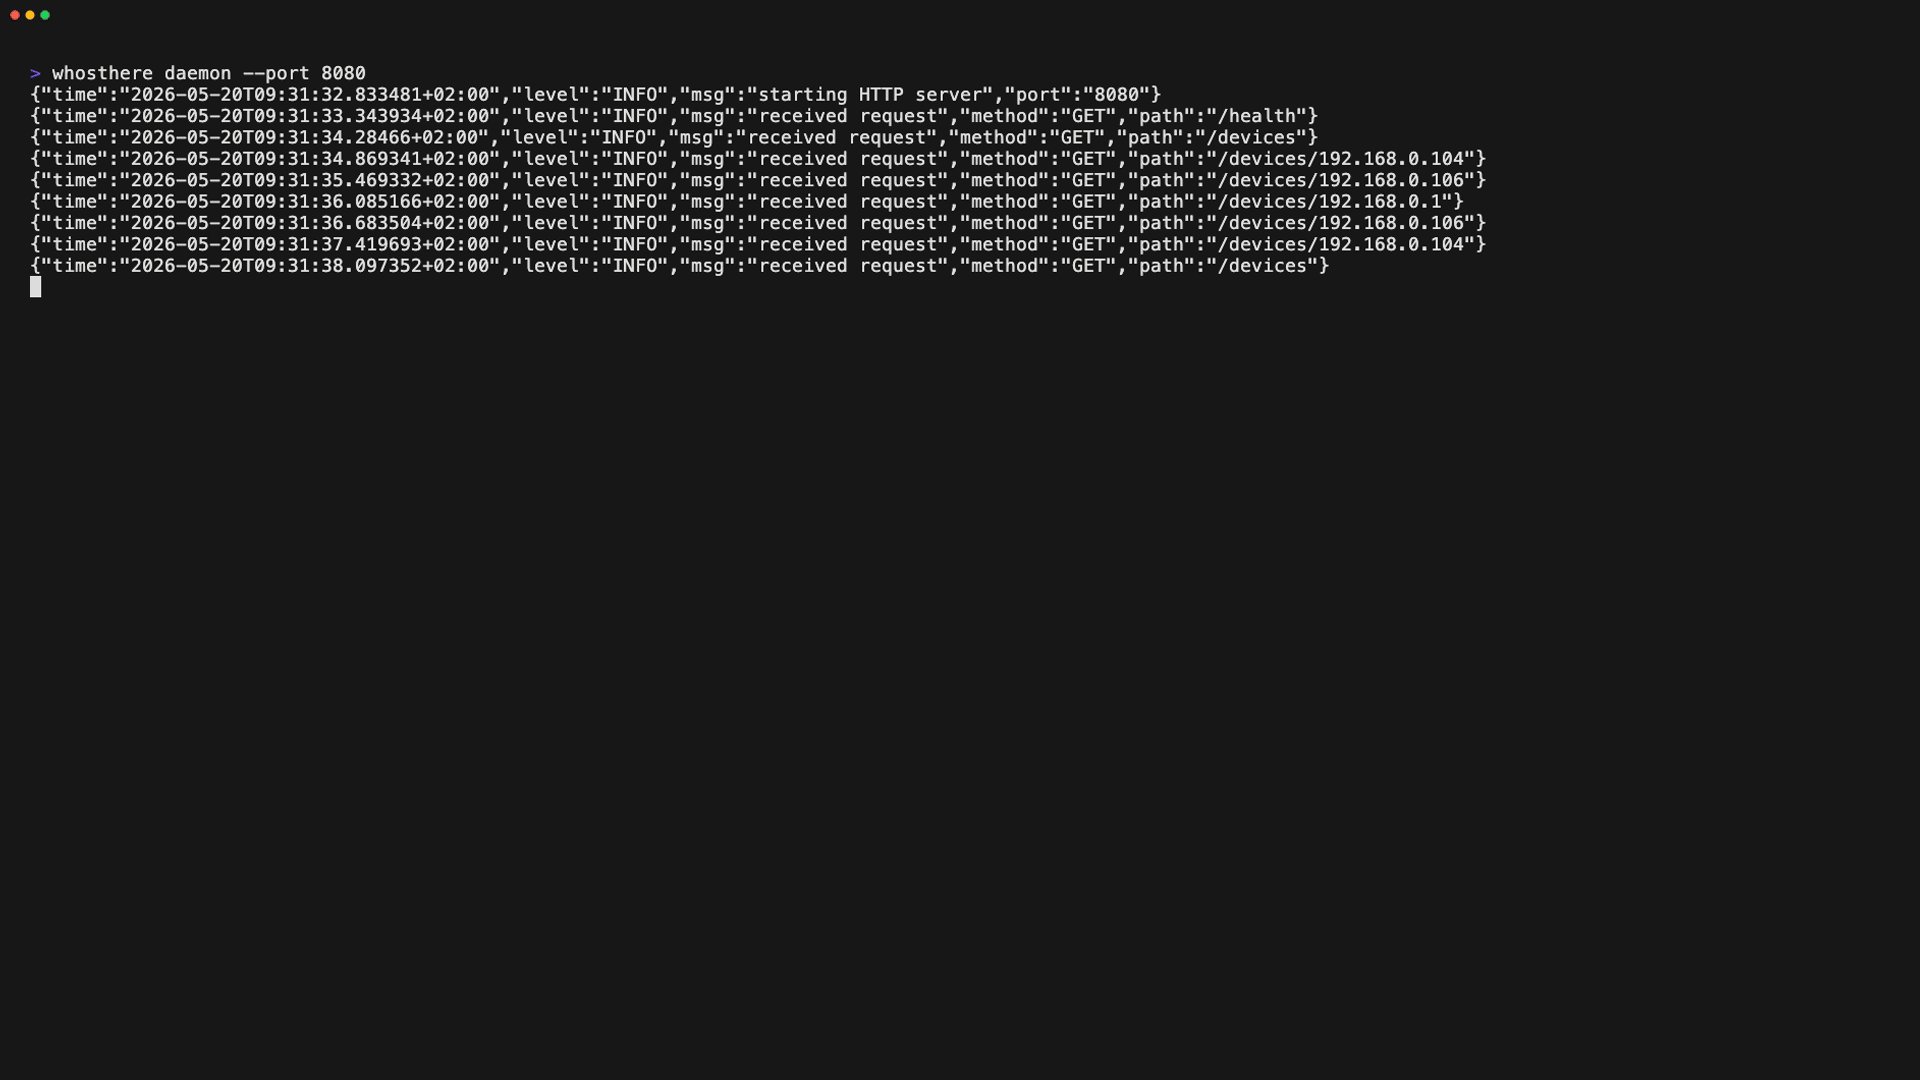 ramonvermeulen/whosthere
用Go编写的局域网发现工具,具有交互式终端用户界面(TUI)。以直观的方式发现、探索和理解你的局域网。咚咚咚.. 谁在那儿?🚪
 thinkst/canarytokens
Canarytokens 可帮助您跟踪网络上的活动和操作。
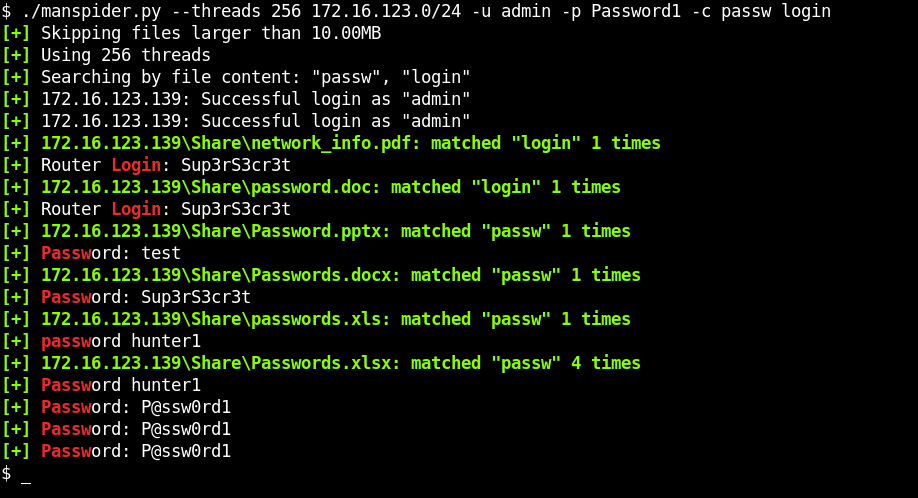 blacklanternsecurity/manspider
扫描整个网络,查找SMB共享中的有价值文件。搜索文件名或文件内容 - 支持正则表达式!
 gamehunterkaan/autopwn-suite
AutoPWN Suite 是一个用于自动扫描漏洞和利用系统的项目。
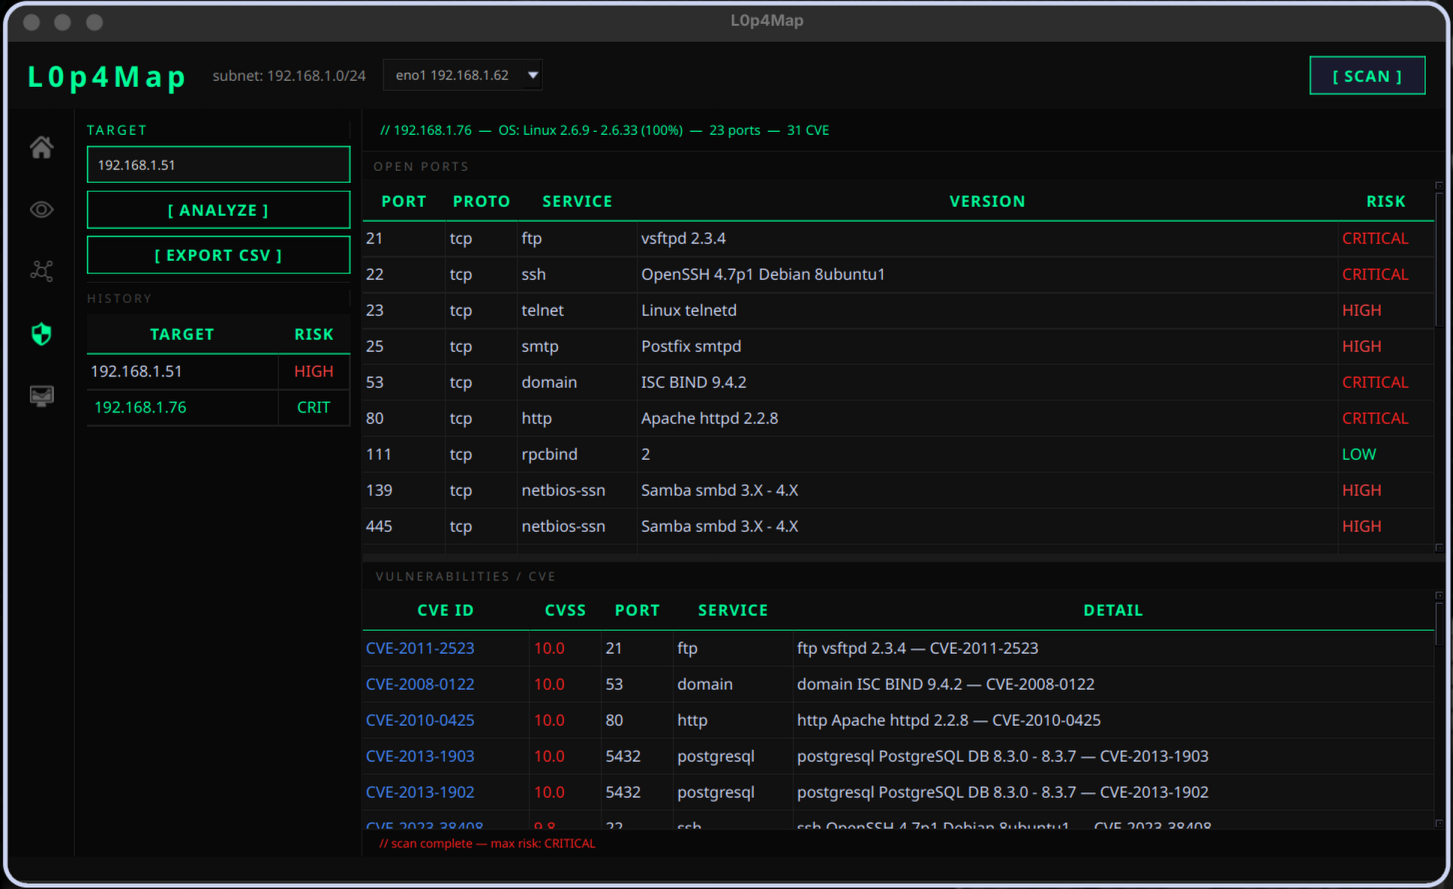 haxl0p4/l0p4map
专业的网络监控与可视化工具。L0P4Map 将高速 ARP 发现与完整的 nmap 集成以及实时交互式网络拓扑引擎相结合。适用于本地网络和自定义 IP/网站。
 pmsosa/duckhunt
:dart: 防止 RubberDucky(或其他键盘注入)攻击

 hwdsl2/setup-ipsec-vpn
自动配置IPsec VPN服务器,支持IPsec/L2TP、Cisco IPsec和IKEv2协议。内含用户和证书管理辅助脚本,可为iOS、macOS、Android和Windows客户端生成配置文件。
 eclipsemanic/threatsentry-ai
ThreatSentry AI 是一个智能威胁狩猎仪表盘,利用机器学习主动识别并优先处理网络中的风险。它自动化了收集设备信息、以漏洞数据丰富信息以及评估风险等级的过程,使安全团队能够专注于最关键的安全威胁。
 jack0we/cve-2024-6387
针对CVE-2024-6387的概念验证漏洞利用,这是OpenSSH服务器中的一个远程代码执行漏洞,演示安全研究利用技术。
 boredhackerblog/plex2shell_pcap
针对 Plex 的 plex2shell 漏洞利用所产生的数据包捕获产物,包括实验环境与真实环境中的流量,用于构建和验证检测特征。