
 #1

 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。
oisf/suricata用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 cisofy/lynis
用于 Linux、macOS 和 UNIX 系统的无代理安全审计工具。可深入扫描漏洞、配置问题,并检查是否符合 HIPAA、ISO27001 和 PCI DSS 标准,提供可操作的安全加固建议。
 oyesanyf/oshoosiclaw
自主 Rust 端点安全代理,结合 Ring-0 Windows 驱动与 Linux eBPF 执行前阻断、YARA 检测、MITRE ATT&CK 映射以及 P2P 网状威胁共享。
 karim852/kumo-domain-recon-tool
域名 OSINT 与安全侦察框架,并行运行 26 个模块,用于 DNS、端口、子域名、泄露凭据、暴露端点、CVE 和技术指纹识别。
 0x4m4/hexstrike-ai
MCP服务器使AI代理能够自主执行150+种网络安全工具,用于自动化渗透测试、漏洞发现、漏洞赏金自动化以及跨网络、Web应用程序和云基础设施的安全研究。
 goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
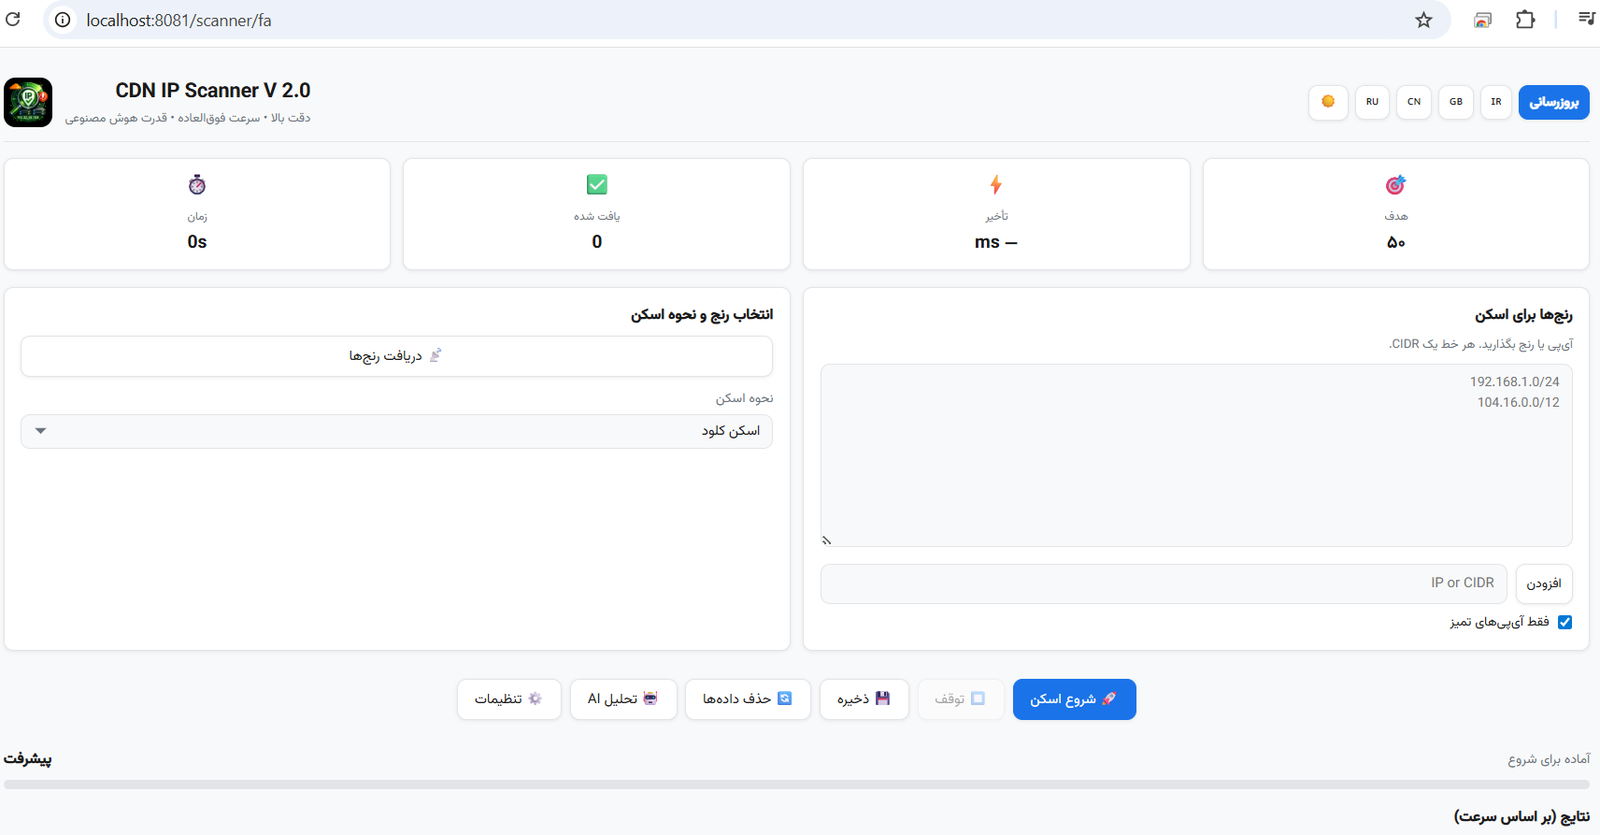 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 manisso/fsociety
fsociety 黑客工具包 – 渗透测试框架
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 blackarch/blackarch
一个基于 ArchLinux 的发行版,专为渗透测试人员和安全研究人员打造。
 vavkamil/awesome-bugbounty-tools
精选的漏洞赏金工具目录,按类别分类:侦察、子域名枚举、端口扫描、内容发现、漏洞利用和漏洞扫描,供渗透测试人员使用。
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。









